
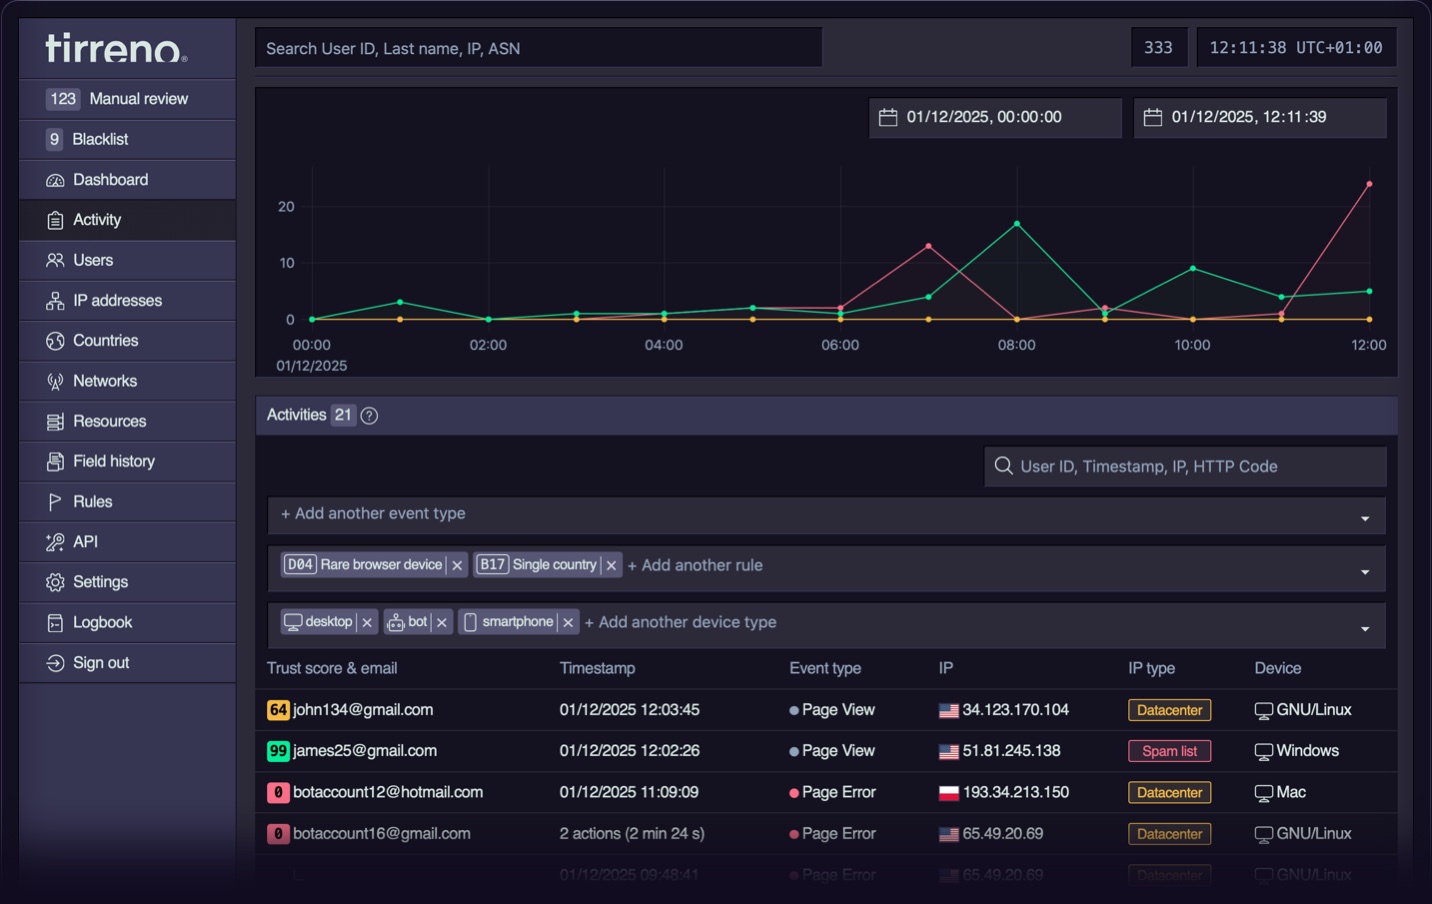
tirreno v0.10.1
Open-Source-Sicherheitsframework für Echtzeit-Ereignisverfolgung, Bedrohungserkennung und Risikobewertung. Überwacht das Benutzerverhalten, erkennt Betrug, Bot-Angriffe und Kontoübernahmen über eine Regel-Engine und Prüfpfade.
tirreno

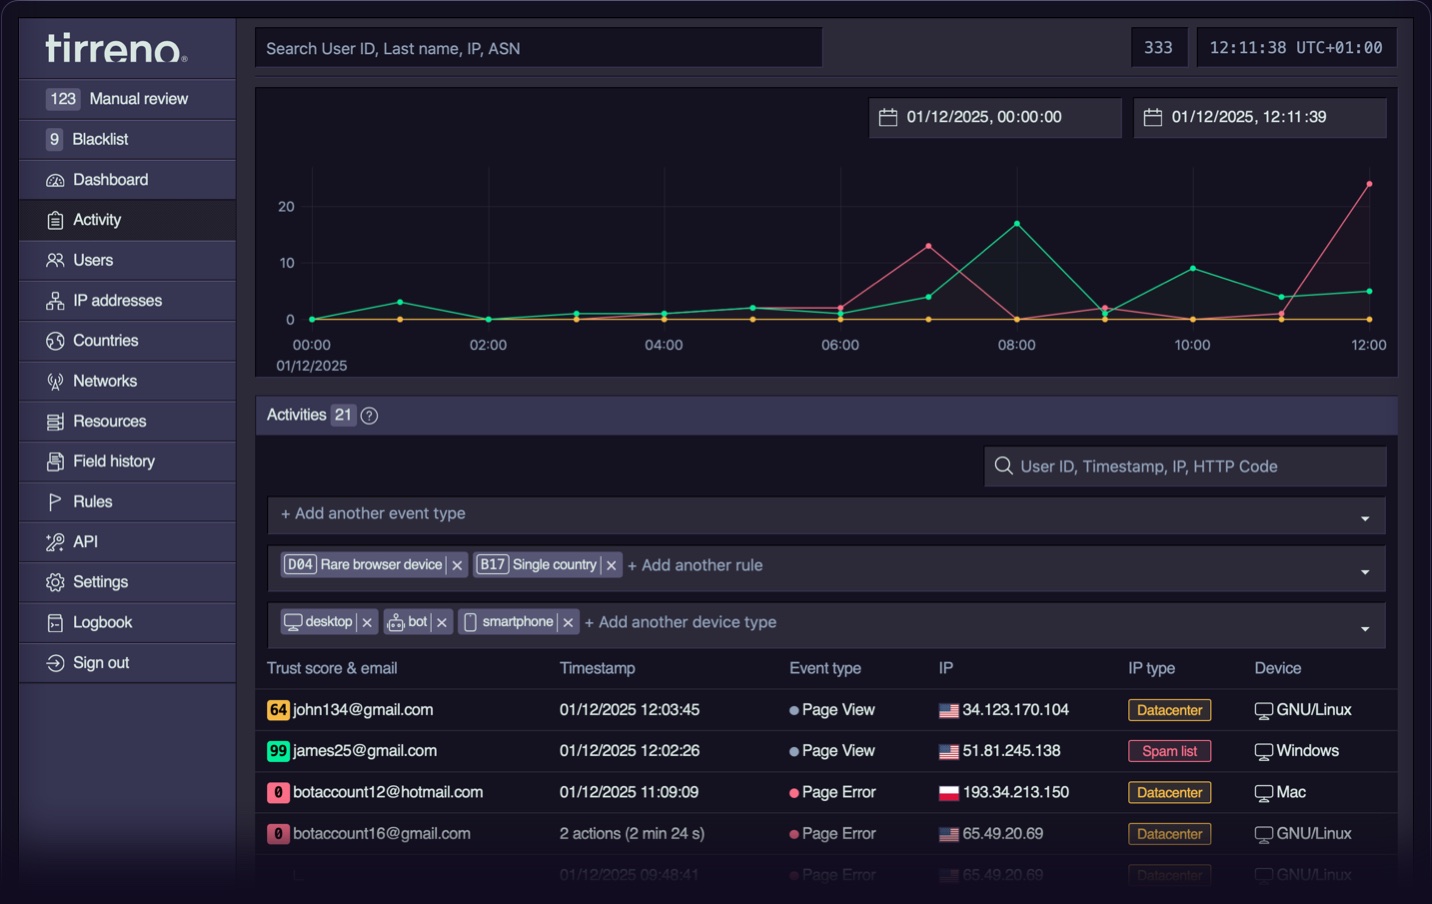
tirreno ist ein Sicherheitsframework.
tirreno [tir.ˈrɛ.no] hilft dabei, Ihr Produkt zu verstehen, zu überwachen und vor Bedrohungen, Betrug und Missbrauch zu schützen. Während sich die klassische Cybersicherheit auf Infrastruktur und Netzperimeter konzentriert, erfolgen die meisten Sicherheitsverletzungen über kompromittierte Konten und Missbrauch der Anwendungslogik, die Firewalls, SIEMs, WAFs und andere Abwehrmaßnahmen umgehen. tirreno erkennt Bedrohungen dort, wo sie tatsächlich auftreten: innerhalb Ihres Produkts.
tirreno ist eine handgeschriebene PHP/PostgreSQL-Anwendung mit wenigen Abhängigkeiten und "Low-Tech"-Ansatz. Nach einer unkomplizierten fünfminütigen Installation können Sie Ereignisse über API-Aufrufe einlesen und sofort auf ein Dashboard zugreifen.
Kernkomponenten
- SDKs & API Integrieren Sie tirreno mit SDKs in jedes Produkt. Senden Sie Ereignisse mit vollständigem Kontext in wenigen Codezeilen.
- Integriertes Dashboard Überwachen und verstehen Sie die Sicherheits- und Risikoereignisse Ihres Produkts über eine einzige Oberfläche. In Minuten einsatzbereit.
- Einzelbenutzeransicht Analysieren Sie Verhaltensmuster, Risikobewertungen, verbundene Identitäten und Aktivitätszeitlinien für eine bestimmte Entität.
- Regel-Engine Berechnen Sie Risikobewertungen automatisch mit voreingestellten Regeln oder erstellen Sie eigene, auf Ihr Produkt zugeschnittene Regeln.
- Überprüfungswarteschlange Sperren Sie Entitäten mit riskanten Ereignissen automatisch oder markieren Sie sie über Schwellenwerteinstellungen zur manuellen Überprüfung.
- Feld-Audit-Trail Verfolgen Sie Änderungen an wichtigen Feldern, einschließlich was sich geändert hat und wann, um Audits und Compliance zu optimieren.
Voreingestellte Regeln
Account takeover Credential stuffing Content spam Account registration Fraud prevention Insider threat
Bot detection Dormant account Multi-accounting Promo abuse API protection High-risk regions
Entwickelt für
- Selbst gehostete, interne und Legacy-Apps: Betten Sie eine Sicherheitsschicht ein, um Ihre Sicherheit durch Audit-Trails zu erweitern, Benutzerkonten vor Übernahme zu schützen, Cyber-Bedrohungen zu erkennen und Insider-Bedrohungen zu überwachen.
- SaaS- und digitale Plattformen: Verhindern Sie mandantenübergreifende Datenlecks, Online-Betrug, Rechteausweitung, Datenexfiltration und Missbrauch der Geschäftslogik.
- E-Commerce und Online-Marktplätze: Erkennen Sie Zahlungsbetrug, Kontomissbrauch, gefälschte Bewertungen, Ausnutzung von Aktionscodes, Bestandsmanipulation und schützen Sie sich vor Credential-Stuffing- und Carding-Angriffen.
- Missionskritische Anwendungen: Schutz sensibler Anwendungen, auch in Air-Gap-Bereitstellungen.
- Industrielle Steuerungssysteme (ICS) und Command & Control (C2): Schützen Sie Betriebstechnik, Kommandosysteme und kritische Infrastruktur- plattformen vor unbefugtem Zugriff und bösartigen Befehlen.
- Nicht-menschliche Identitäten (NHIs): Überwachen Sie Dienstkonten, API-Schlüssel, Bot-Verhalten und erkennen Sie kompromittierte Maschinenidentitäten.
- API-First-Anwendungen: Schutz vor Missbrauch, Umgehung von Ratenbegrenzungen, Scraping und unbefugtem Zugriff.
Live-Demo
Sehen Sie sich die Live-Demo unter play.tirreno.com an (admin/tirreno).
Anforderungen
- PHP: Version 8.0 bis 8.3
- PostgreSQL: Version 12 oder höher
- PHP-Erweiterungen:
PDO_PGSQL,cURL - HTTP-Webserver:
Apachemit aktiviertemmod_rewriteundmod_headers - Betriebssystem: Ein Unix-ähnliches System wird empfohlen
- Minimale Hardwareanforderungen:
- PostgreSQL: 512 MB RAM (4 GB empfohlen)
- Anwendung: 128 MB RAM (1 GB empfohlen)
- Speicher: Ungefähr 3 GB PostgreSQL-Speicher pro 1 Million Ereignisse
Docker-basierte Installation
Um tirreno in einem Docker-Container auszuführen, können Sie den folgenden Befehl verwenden:
curl -sL tirreno.com/t.yml | docker compose -f - up -d
Fahren Sie mit Schritt 4 der Schnellstartanleitung fort.
Schnellstart-Installation
- Laden Sie die neueste Version von tirreno herunter (ZIP-Datei).
- Entpacken Sie die Datei tirreno-master.zip an den Ort, an dem Sie sie auf Ihrem Webserver installieren möchten.
- Navigieren Sie in einem Browser zu
http://localhost:8585/install/index.php, um den Installationsprozess zu starten. - Löschen Sie nach der erfolgreichen Installation das Verzeichnis
install/und dessen Inhalt. - Navigieren Sie in einem Browser zu
http://localhost:8585/signup/, um ein Administratorkonto zu erstellen. - Fügen Sie für die Einrichtung eines Cron-Jobs den folgenden Zeitplan (alle 10 Minuten) mit dem Befehl
crontab -eoder durch Bearbeiten der Datei/var/spool/cron/your-web-serverein:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron
Verwendung von Heroku (optional)
Klicken Sie hier, um die Heroku-Bereitstellung zu starten.
Über Composer und Packagist (optional)
tirreno ist auf Packagist veröffentlicht und kann mit Composer installiert werden:
composer create-project tirreno/tirreno
oder in ein bestehendes Projekt eingebunden werden:
composer require tirreno/tirreno
SDKs
API-Referenz
tirreno('…')` ist die integrierte API von tirreno. Sie gibt Ihrem eigenen Code dieselben Bausteine, die die Konsole verwendet: die aktuelle Anfrage und Seite, die eingelesenen Daten, die Regel-Engine, den tirreno('queries')-Builder, Protokollierung und Hilfsfunktionen. Verwenden Sie sie, um tirreno anzupassen. Die folgenden Beispiele zeigen benutzerdefinierte Abschnitte, die mit dieser API erstellt wurden.
LLM-Bots
Risikobenutzer
Dokumentation
Siehe das Benutzerhandbuch für Details zur Verwendung von tirreno, die Entwicklerdokumentation zur Anpassung Ihrer Integration, die Administratordokumentation für Installation, Wartung und Updates.
Über
tirreno ist ein Open-Source-Framework zum Aufbau souveräner Sicherheits-, Compliance- und Betrugspräventionsanwendungen.