
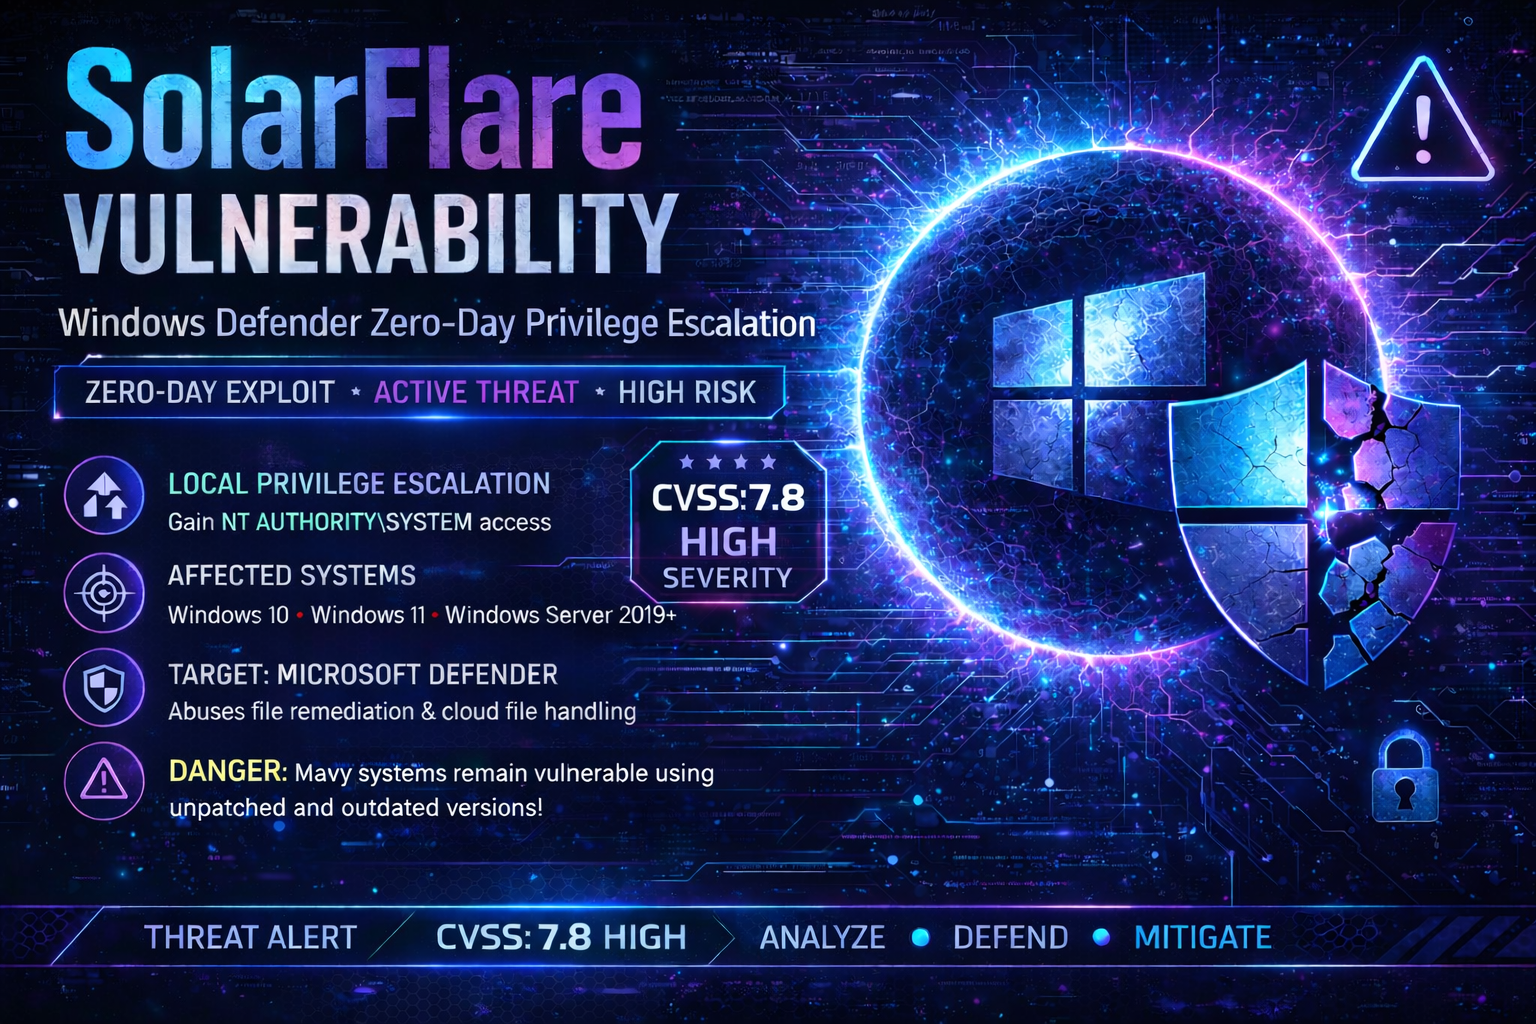
CVE-2026-41091-PoC-Exploit Full-PoCv2
CVE-2026-41091 RedSun | Microsoft-Defender-LPE-Exploit. Niedrigprivilegierte Benutzer erlangen NT AUTHORITY\SYSTEM 🔥 über Cloud Files API + NTFS-Junction-Tricks. Zwingt Defender, schädliche Payloads mit SYSTEM-Rechten nach System32 zu schreiben. ⚠️ Aktiv in freier Wildbahn ausgenutzt. CVSS 7.8. Patch: Defender Engine 1.1.26040.8. 🛡️ Nur zu Bildungszwecken (PoC).
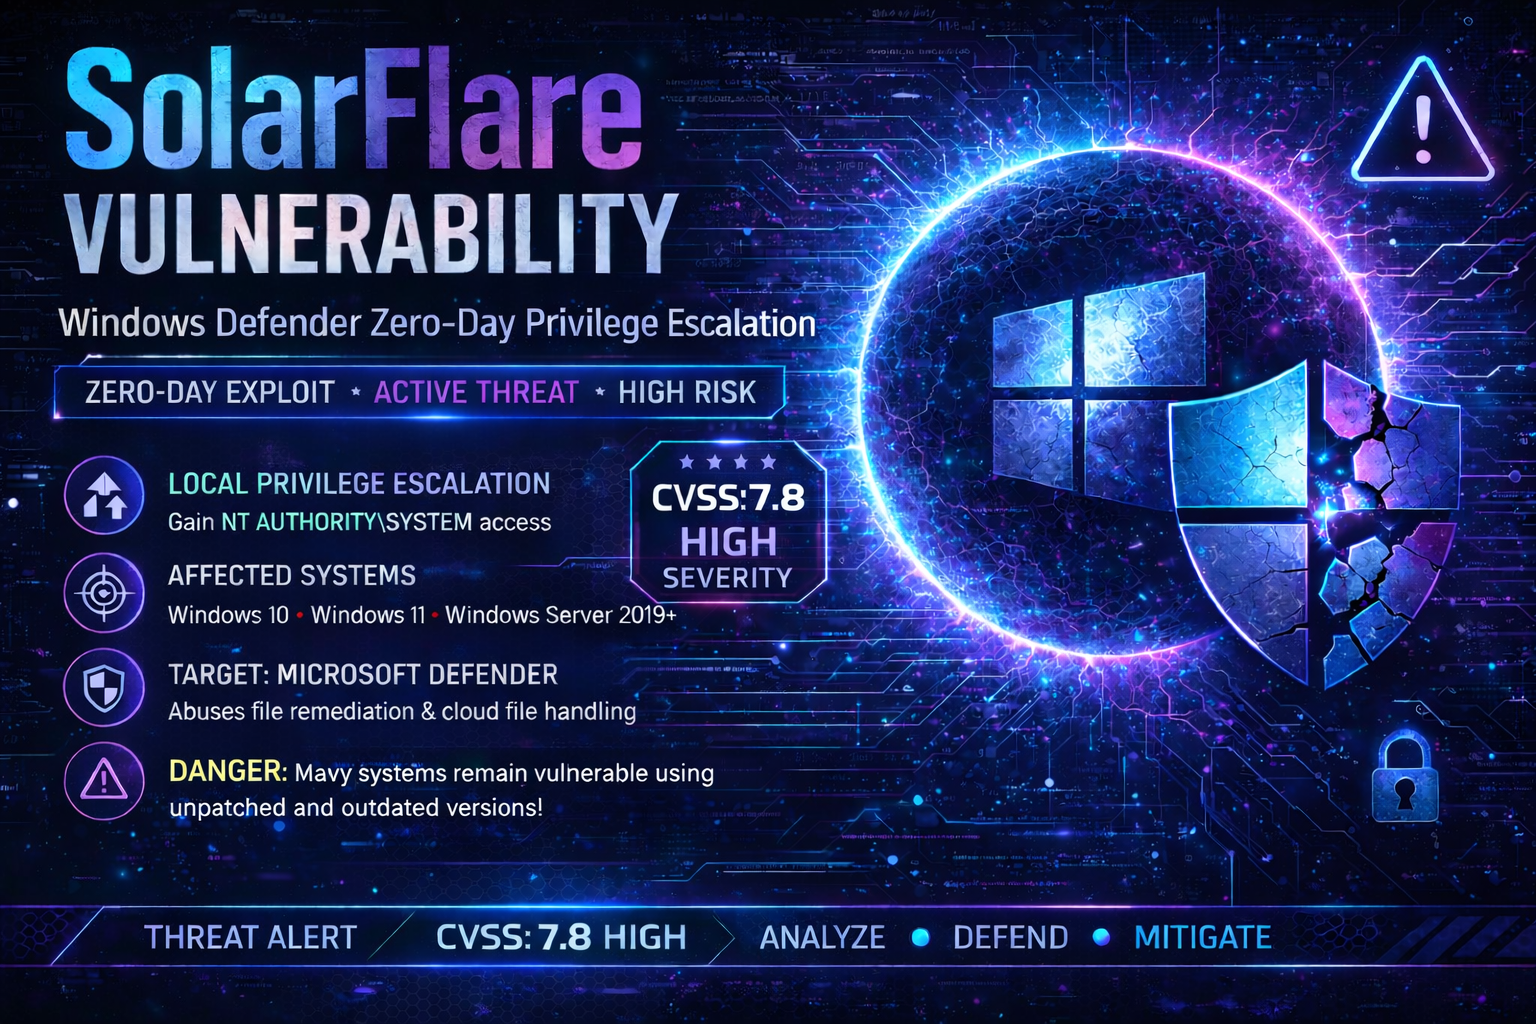
CVE-2026-41091 - RedSun (SolarFlare) - Microsoft Defender LPE Exploit Toolkit


> Rechtlicher Hinweis & verantwortungsvolle Nutzung
Dieses Tool wird ausschließlich zu Bildungszwecken und für autorisierte Penetrationstests bereitgestellt. Die Autoren und Mitwirkenden sind nicht verantwortlich für jeglichen Missbrauch oder Schaden, der durch diese Software verursacht wird. Die Nutzer sind allein dafür verantwortlich, sicherzustellen, dass sie vor dem Testen eine ausdrückliche schriftliche Genehmigung des Eigentümers des Zielsystems besitzen. Unbefugter Zugriff auf Computersysteme ist nach geltendem Bundes-, Landes- und internationalem Cyberkriminalitätsrecht illegal. Durch die Nutzung dieser Software erklären Sie sich damit einverstanden:
- Sie nur auf Systemen zu verwenden, die Ihnen gehören oder für die Sie eine ausdrückliche Testgenehmigung besitzen.
- Alle geltenden lokalen, Landes- und Bundesgesetze einzuhalten.
- Sie nicht für böswillige, zerstörerische oder illegale Aktivitäten zu verwenden.
[!] WARNUNG: Schwachstellen zur Rechteausweitung in Active Directory stellen ein hohes Risiko für Unternehmensinfrastrukturen dar. Unbefugtes Testen ist strengstens untersagt.
Microsoft Defender Link-Following-Schwachstelle - Lokale Rechteausweitung zu NT AUTHORITY\SYSTEM
Die Schwachstelle ist als „RedSun" bekannt, „SolarFlare" ist der Name, den ich meinem Exploit gegeben habe.
[<] Überblick
Dieses Repository enthält einen voll funktionsfähigen Proof of Concept (PoC) für CVE-2026-41091, eine kritische Schwachstelle zur lokalen Rechteausweitung in Microsoft Defender (Microsoft Malware Protection Engine). Durch die Ausnutzung einer unsachgemäßen Linkauflösung (CWE-59) kann ein authentifizierter Angreifer mit geringen Rechten NT AUTHORITY\SYSTEM-Rechte erlangen.
Die Schwachstelle, auch bekannt als „RedSun" oder „SolarFlare", ermöglicht es Angreifern, Microsoft Defender dazu zu verleiten, mithilfe der Cloud Files API (CfAPI) und NTFS-Junction-Points beliebige Dateien mit SYSTEM-Rechten in geschützte Systemverzeichnisse zu schreiben.
Hinweis: Dieses Repository enthält zwei Versionen:
basic_poc.cpp- Vereinfachte Algorithmus-Demonstration (zu Lehrzwecken)full_poc.cpp- Vollständiger funktionsfähiger Exploit mit allen Funktionen
[-<] Hauptfunktionen
| Kategorie | Funktion | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| Ausnutzung | Lokale Rechteausweitung zu SYSTEM | [+] | [+] |
| Cloud Files API (CfAPI)-Integration | [-] | [+] | |
| Erstellung von Cloud-Platzhaltern | [-] | [+] | |
| NTFS-Junction-Umleitung | [~] | [+] | |
| COM-Dienstaktivierung | [-] | [+] | |
| Techniken | Batch-Oplock-Missbrauch | [+] | [+] |
| VSS-Snapshot-Erkennung | [+] | [+] | |
| EICAR-Trigger | [+] | [+] | |
| NTFS-Reparse-Point (Mount Point) | [+] | [+] | |
| Datei-Disposition (NtSetInformationFile) | [-] | [+] | |
| Named-Pipe-Session-ID-Erkennung | [-] | [+] | |
| Start der Konsolensitzung (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| SYSTEM-Verifizierung | [-] | [+] | |
| Ziel | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| Nur x64 | [+] | [+] | |
| Benutzerfreundlichkeit | Strukturiertes Logging | [~] | [+] |
| Fehlerbehandlung | [~] | [+] | |
| Zufällige Verzeichnisnamen | [+] | [+] | |
| Automatische Bereinigung | [~] | [+] | |
| Wiederholungslogik (NtCreateFile) | [-] | [+] |
[i] Schwachstellendetails
| Attribut | Wert |
|---|---|
| CVE-ID | CVE-2026-41091 |
| CVSS-Score | 7.8 (Hoch) |
| CVSS-Vektor | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Angriffsvektor | Lokal |
| Erforderliche Berechtigungen | Niedrig |
| Benutzerinteraktion | Keine |
| Auswirkung | Codeausführung auf SYSTEM-Ebene |
| CISA KEV | [+] Ja (aktiv in freier Wildbahn ausgenutzt) |
| Patch verfügbar | Microsoft Malware Protection Engine 1.1.26040.8 |
[c] Betroffene Produkte
| Produkt | Betroffene Versionen | Behobene Versionen |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |