Apkx-Hunter v2.7.0
C-basiertes Framework für die statische Android-Analyse zur Dekompilierung, Secret-Erkennung, Endpoint-Erkennung, Berechtigungsanalyse und zum Scannen nativer Bibliotheken mit ML-gestützter Secret-Klassifizierung.
APKX-Hunter v3.0.0 -- Debian-Paket 
APKX-Hunter auf dem Black Hat Arsenal Europe 2026
APKX-Hunter im Black Hat Europe Arsenal ansehen
APKX-Hunter ist ein Open-Source-Android-Static-Analysis-Framework, das vollständig in C geschrieben wurde und speziell für Android-Sicherheitsbewertungen, Reverse Engineering, Malware-Analyse, OWASP MASVS-Compliance-Scans, Bug-Bounty-Jagd, APK-Tests und Penetrationstests entwickelt wurde.
Das Framework unterstützt sowohl die Analyse einzelner Anwendungen als auch die Analyse großer Android-Anwendungssammlungen, indem es unterstützte Android-Paketformate – darunter APK, APKS, APKM, XAPK und ZIP-Archive – automatisch extrahiert und analysiert. Mit Rekursivem Multi-APK-Scanning, Silent Batch Mode und organisierter Scan-Ausgabe ist APKX-Hunter darauf ausgelegt, einzelne Anwendungen ebenso wie große Android-Anwendungssammlungen effizient zu verarbeiten und dabei saubere, strukturierte und umsetzbare Ergebnisse zu liefern.
APKX-Hunter kombiniert mehrere statische Analysetechniken – darunter Dekompilierung, AndroidManifest-Analyse, Berechtigungsanalyse, Erkennung exportierter Komponenten, Endpoint-Discovery, Erkennung hartcodierter Secrets, Cloud-Konfigurationserkennung, Erkennung nativer Bibliotheken und OWASP MASVS-Sicherheitsprüfungen –, um sicherheitsrelevante Informationen innerhalb von Android-Anwendungen aufzudecken.
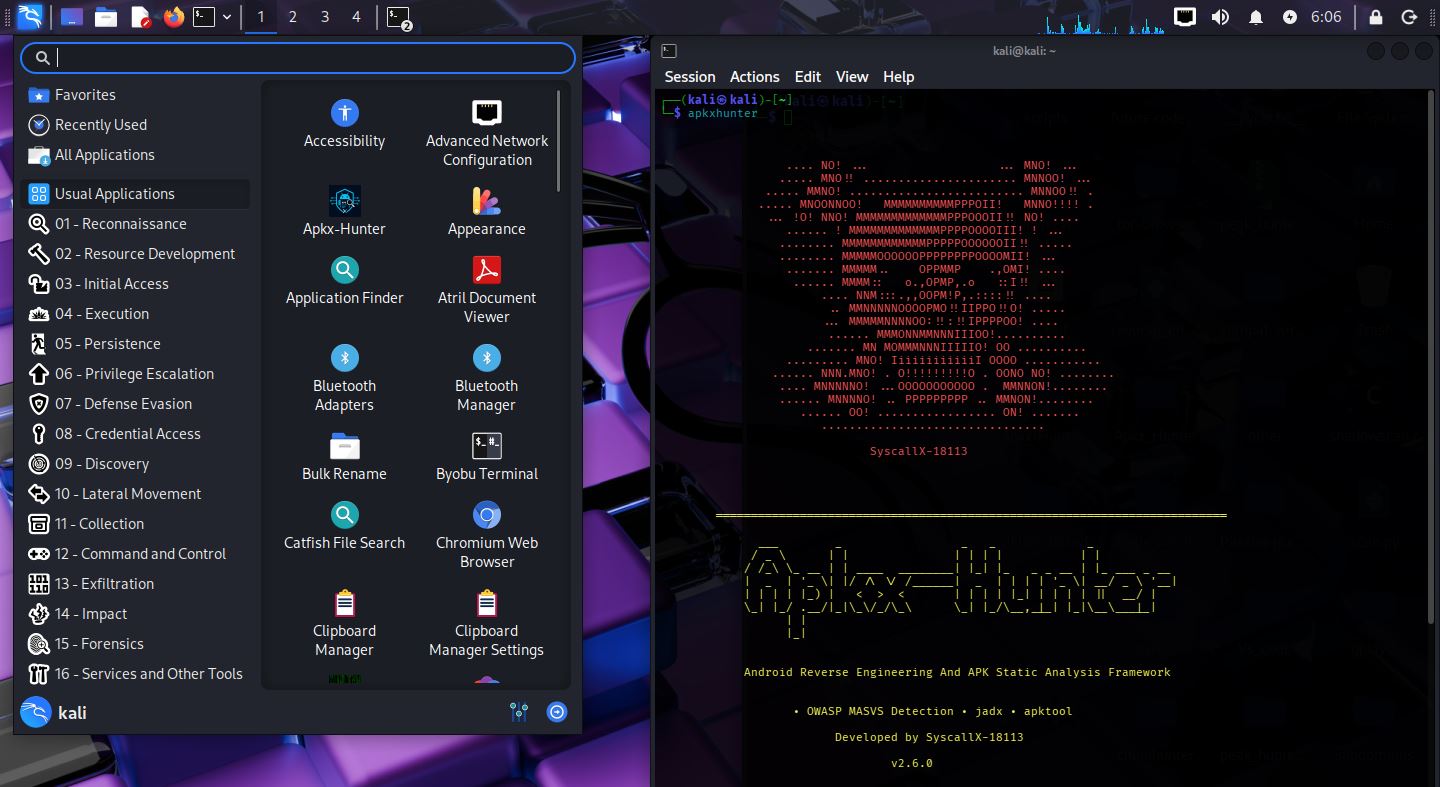
APKX-Hunter bietet außerdem eine integrierte interaktive Kommandozeilen-Shell, die Forschern eine dedizierte Framework-Schnittstelle zum Ausführen von Analyseoperationen, Konfigurieren von Scan-Modi, Navigieren in Projekt-Workflows und zur direkten Interaktion mit APKX-Hunter über das Terminal bietet. Zu den Shell-Funktionen gehören Befehlsverlauf, interaktive Befehlsverarbeitung, Scan-Steuerung und Framework-Level-Befehle, die wiederkehrende Analyse-Workflows schneller und effizienter gestalten sollen.
Das Framework enthält eine Code Search and Investigation Engine zur Analyse von dekompiliertem und extrahiertem Anwendungsquellcode. Forscher können Projektdirektoren rekursiv nach bestimmten Codemustern oder Zeichenketten durchsuchen. Dies erleichtert die Untersuchung verdächtiger Implementierungen, das Nachverfolgen sicherheitskritischer Funktionalität, das Identifizieren anfälliger Muster und das schnelle Navigieren in großen dekompilierten Codebasen.
APKX-Hunter integriert außerdem eine leichtgewichtige Machine-Learning-basierte Secret-Klassifizierungs-Engine, die vollständig in C geschrieben wurde und erkannte Secrets automatisch nach Konfidenz und Schweregrad klassifiziert. Dies hilft, Fehlalarme zu reduzieren und die Schwachstellen-Triage zu beschleunigen.
Das Framework erzeugt während des gesamten Analyseprozesses organisierte und strukturierte Ausgabedateien, die relevante Funde und Sicherheitsergebnisse in klare Kategorien aufteilen, um Untersuchung, Berichterstattung und weitere Analyse zu erleichtern. Am Ende jedes Scans erzeugt APKX-Hunter detaillierte Scan-Statistiken, einschließlich der Anzahl gescannter APKs, analysierter Dateien, erkannter Secrets, erkannter Muster und MASVS-Funde, und bietet Forschern so einen umfassenden Überblick über die gesamte Sicherheitsbewertung.
APKX-Hunter ist als vollständiger Android-Static-Analysis-Workflow konzipiert – von der Anwendungsextraktion und automatisierten Discovery bis hin zur manuellen Code-Untersuchung und Sicherheits-Triage.
- GitHub: https://github.com/SyscallX-18113/Apkx-Hunter
- Entwickelt von: SyscallX-18113
- Version: v3.0.0
OWASP MASVS Scanning-Unterstützung
Apkx-Hunter enthält jetzt OWASP MASVS-Sicherheitsscans mit 15 Kategorien und 100 Erkennungsmustern:
| # | Kategorie | Muster |
|---|---|---|
| 1 | Schwache Kryptographie | 18 |
| 2 | Certificate Pinning | 6 |
| 3 | Root-Erkennung | 7 |
| 4 | Anti-Debugging | 6 |
| 5 | Anti-Tamper | 4 |
| 6 | SharedPreferences | 9 |
| 7 | SQLite | 3 |
| 8 | Externer Speicher | 5 |
| 9 | Dynamisches Laden von Code | 3 |
| 10 | Reflection | 2 |
| 11 | Ausführung von Laufzeitbefehlen | 4 |
| 12 | WebView-Sicherheit | 14 |
| 13 | Netzwerksicherheit | 10 |
| 14 | SSL-Validierung | 5 |
| 15 | Laden nativer Bibliotheken | 4 |
| GESAMT | 100 |
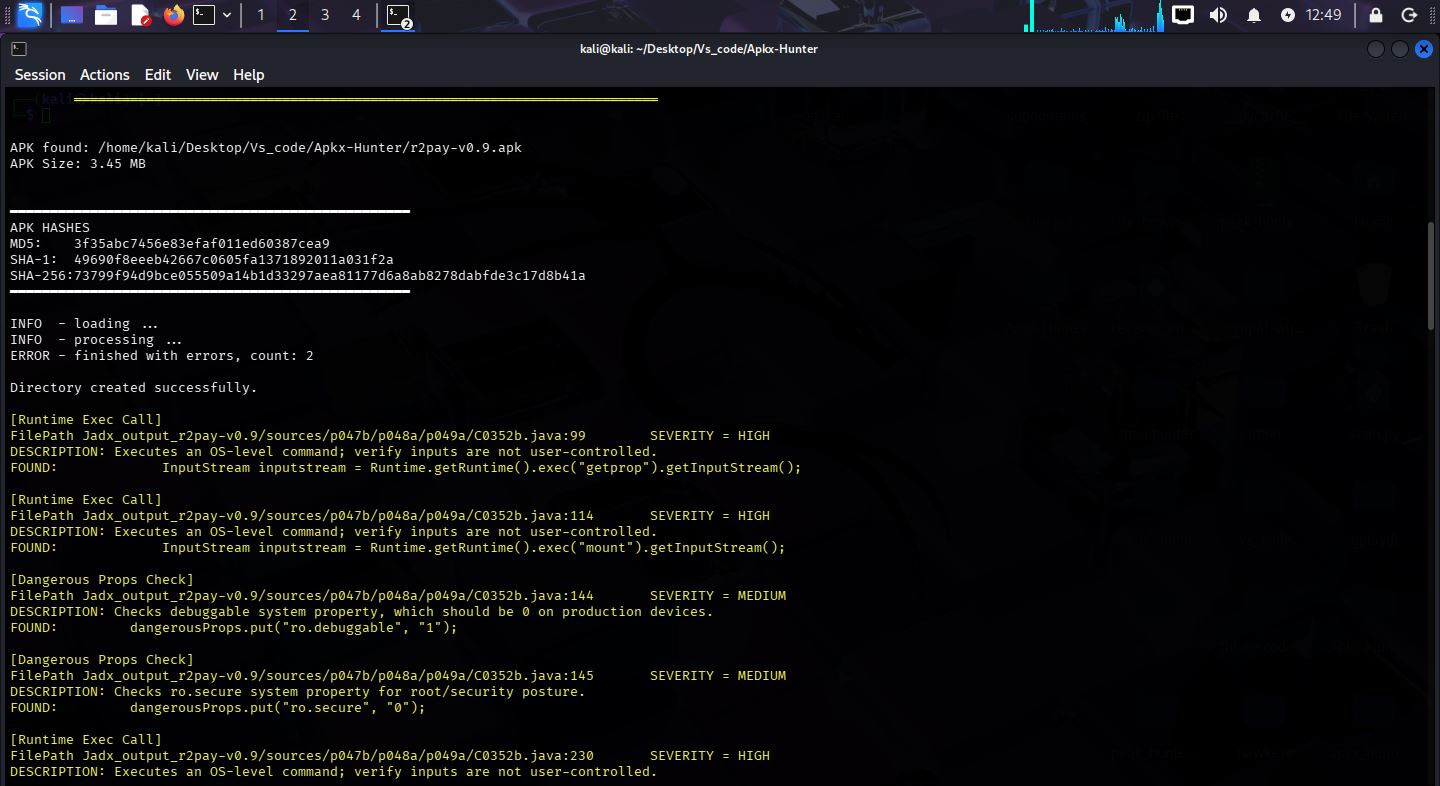
OWASP-Validierung
APKXHunter wurde gegen die OWASP-UnCrackable-Level-4-Anwendung getestet. Der Scan identifizierte erfolgreich mehrere Sicherheitsbefunde, was die Wirksamkeit seiner OWASP-MASVS-Scan-Engine und seiner Android-Statik-Analysefunktionen belegt.