

Decepticon v1.1.44
Autonomer Hacking-Agent für das Red Team
Decepticon — Autonomer Red-Team-Agent
"Noch ein KI-Hacker? Lasst mich raten — er führt nmap aus und schreibt einen Bericht."


☁️ Kein Self-Hosting gewünscht? Decepticon läuft live in der Cloud.
Überspringe das Docker-Setup — führe autonome Red-Team-Engagements direkt aus deinem Browser durch.

Installation
Voraussetzungen: Docker und Docker Compose v2. Unterstützt auf macOS (Apple Silicon + Intel), Linux (amd64 + arm64) und Windows (amd64 + arm64) — nativ über PowerShell oder über WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interaktiver Einrichtungsassistent (Provider, API-Schlüssel, Modellprofil)
decepticon           # Startet den Kern-Stack und öffnet die Terminal-CLI
Der Standardstart fährt die Kern-Management-Ebene hoch (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, Sandbox) und startet die Terminal-CLI. Spezialisierte Workloads (BloodHound CE, Sliver C2, Ghidra MCP, …) und das Web-Dashboard werden bei Bedarf gestartet — der Orchestrator startet Spezialisten über ops_start("ad") usw., und du startest das Dashboard aus der CLI heraus mit /web (siehe Web-Dashboard).
Windows (PowerShell, nativ)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Schnellstart · Vollständige Einrichtungsanleitung
Verwendung aus Claude Code oder Codex
Nach dem Start von Decepticon registriere seinen MCP-Server in deinem Coding-Agent:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Verwende den Befehl für den Coding-Agent, den du installiert hast, und führe dann
decepticon skill install aus, um den Operator-Leitfaden zu beiden Agents hinzuzufügen. Siehe
Leitfaden für externe Agents für den Agent Skill,
den Tool-Workflow und den Installationspfad aus dem Quellcode.
Verwendung als Bibliothek (pip)
Du baust auf den Agents auf — ein Produkt, eine Forschungsintegration oder ein eigener Orchestrator? Installiere das SDK von PyPI:
pip install decepticon              # Kern-SDK
pip install "decepticon[neo4j]"     # + die Knowledge-Graph-Attack-Chain-Tools
decepticon ist ein Client-SDK: Es liefert die Agent-Factories, Middleware, Tools und Skills und leitet LLM-Aufrufe und Sandbox-Ausführung über HTTP an Laufzeitdienste weiter (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Zum Ausführen von Agents werden diese Dienste weiterhin benötigt — verwende den obigen Docker-Stack oder richte die URLs auf deine eigenen Äquivalente. Siehe Decepticon als Bibliothek für die Factory-Override-Oberfläche, deklarative PluginBundle-Plugins und das Safety Gate.
💖 Decepticon unterstützen
Wir entwickeln Decepticon in Richtung einer Offensive Vaccine für die KI-getriebene Bedrohungslandschaft. Wenn du an autonomes Red Teaming als Weg zu stärkerer Verteidigung glaubst, erwäge, das Projekt zu unterstützen.
Benchmark
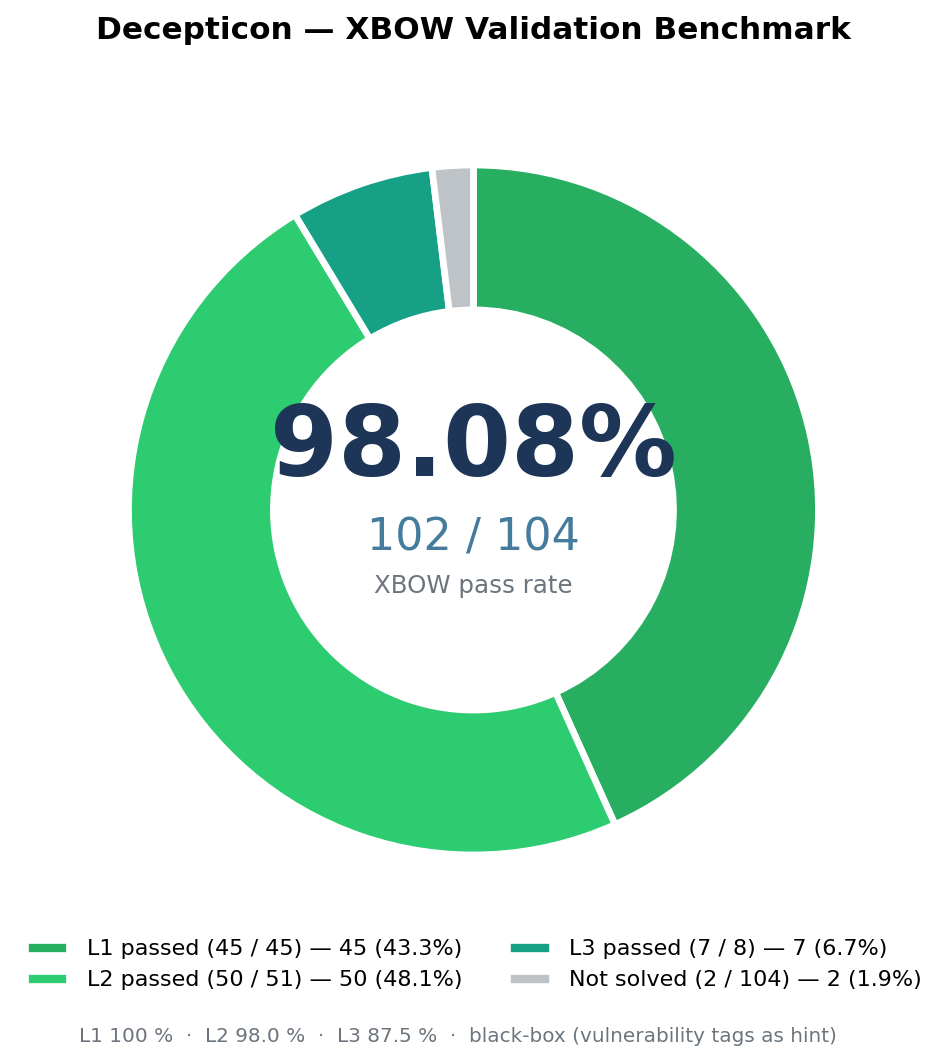
| Benchmark | Schwierigkeit | Bestehensrate |
|---|---|---|
| XBOW validation-benchmarks | Einfach (Level 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Mittel (Level 2) | 50 / 51 (98,0 %) |
| XBOW validation-benchmarks | Schwer (Level 3) | 7 / 8 (87,5 %) |
| XBOW validation-benchmarks | Alle Level | 102 / 104 (98,08 %) |
- Vollständiger Index pro Challenge, Attack-Class-Matrix und LangSmith-Traces
- Vergleich mit anderen KI-Pentest-Agents (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW kommerziell, …)
Was ist Decepticon?
Der Bereich "KI + Hacking" ist voll von Demos, die nmap ausführen und einen Bericht ausdrucken. Das ist hier nicht der Fall.
Decepticon ist ein professioneller autonomer Red-Team-Agent. Er führt realistische Angriffsketten aus — Aufklärung, Ausnutzung, Rechteausweitung, laterale Bewegung, C2 — so wie ein echter Angreifer es tun würde, nicht wie ein Scanner.