
TCPViewer v1.18.0
Die erstklassige macOS-App, um jedes Paket klar auf Ihrem Mac zu sehen. Alternative zu Wireshark.
TCP Viewer
Ein einfacher, nativer Paket-Viewer für Mac.
Website · Download · Docs · Releases
TCP Viewer erfasst und liest Netzwerkpakete unter macOS. Es verwendet das systemeigene libpcap für die Erfassung und Wireshark-Bibliotheken für detaillierte Paketinformationen.
Funktionen
- Native macOS-App, entwickelt mit AppKit
- Basiert auf der Wireshark-Bibliothek, eine Alternative zu Wireshark
- Live-Verkehr erfassen.
- Pakete nach App, Domain oder IP-Adresse gruppieren.
- TCP, UDP, DNS, HTTP, TLS, WebSocket und mehr filtern.
- Protokollfelder und Rohbytes lesen.
- PCAP- und PCAPNG-Dateien öffnen.
- TCP- und UDP-Streams verfolgen.
- Pakete als PCAP oder PCAPNG exportieren.
- Fragen Sie einen KI-Agenten zu Ihrer Aufzeichnung mit TCP Viewer MCP.
- Automatisieren Sie Erfassung, Paketabfragen, Dateien, Lizenzen und Einstellungen mit
tcpviewer-cli. - Den vollständigen Quellcode einsehen.
Einfache Paketerfassung
- Wählen Sie eine Netzwerkschnittstelle.
- Mit einem Klick starten oder stoppen.
- Umfangreiche Aufzeichnungen bleiben übersichtlich.
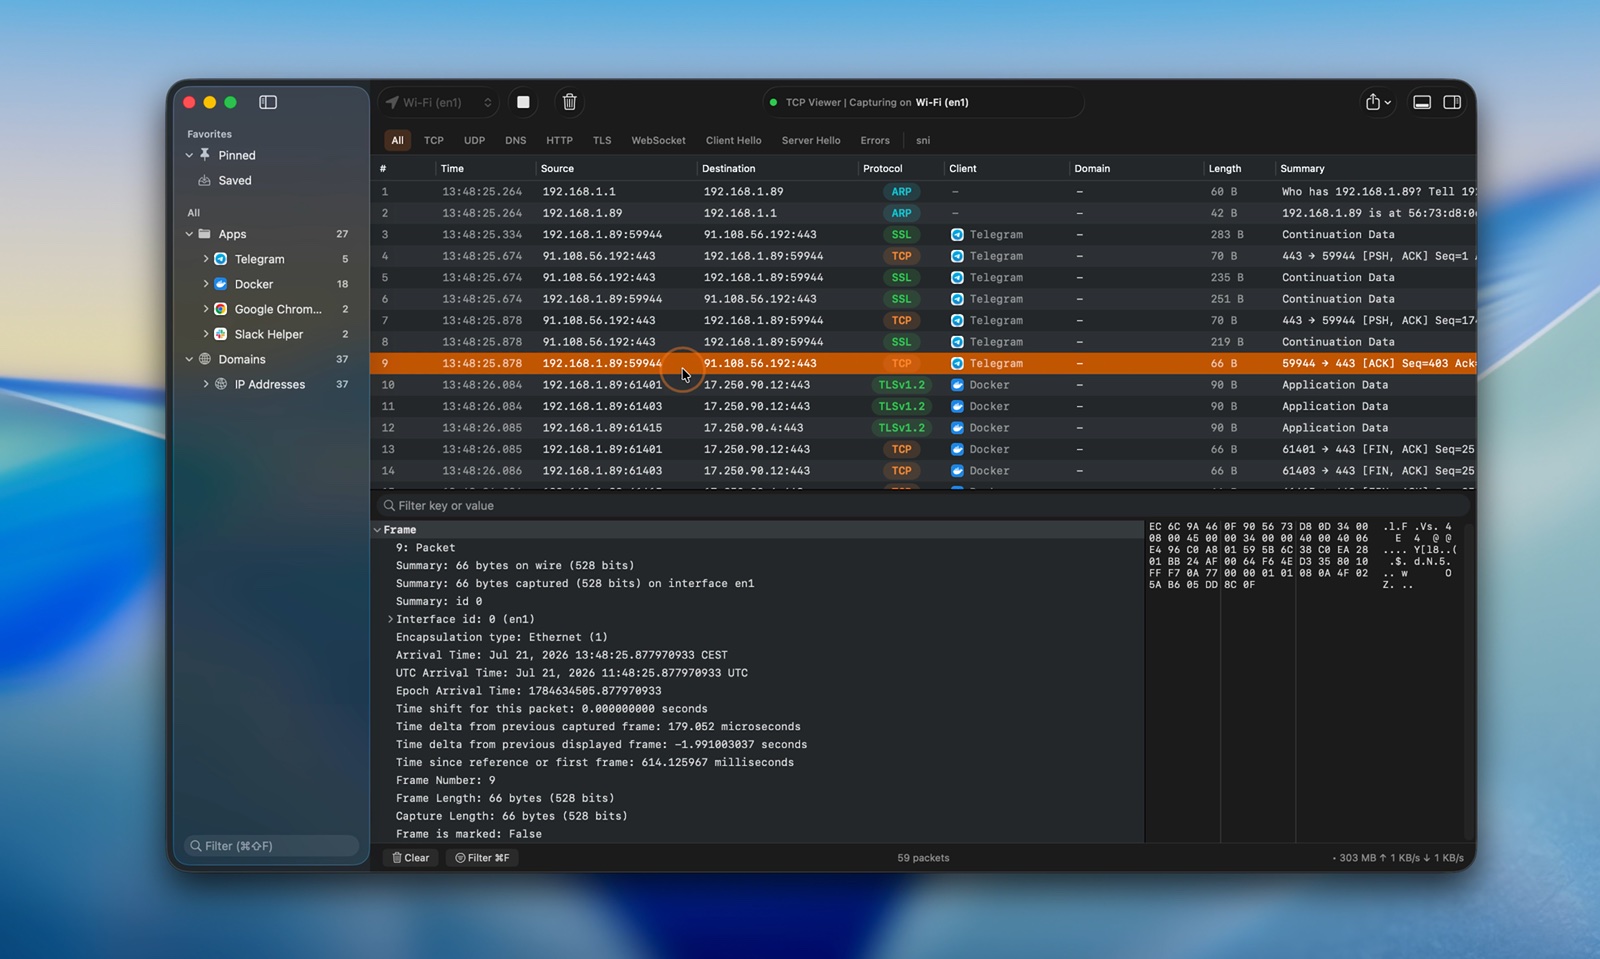
Das Video zur Live-Erfassung ansehen
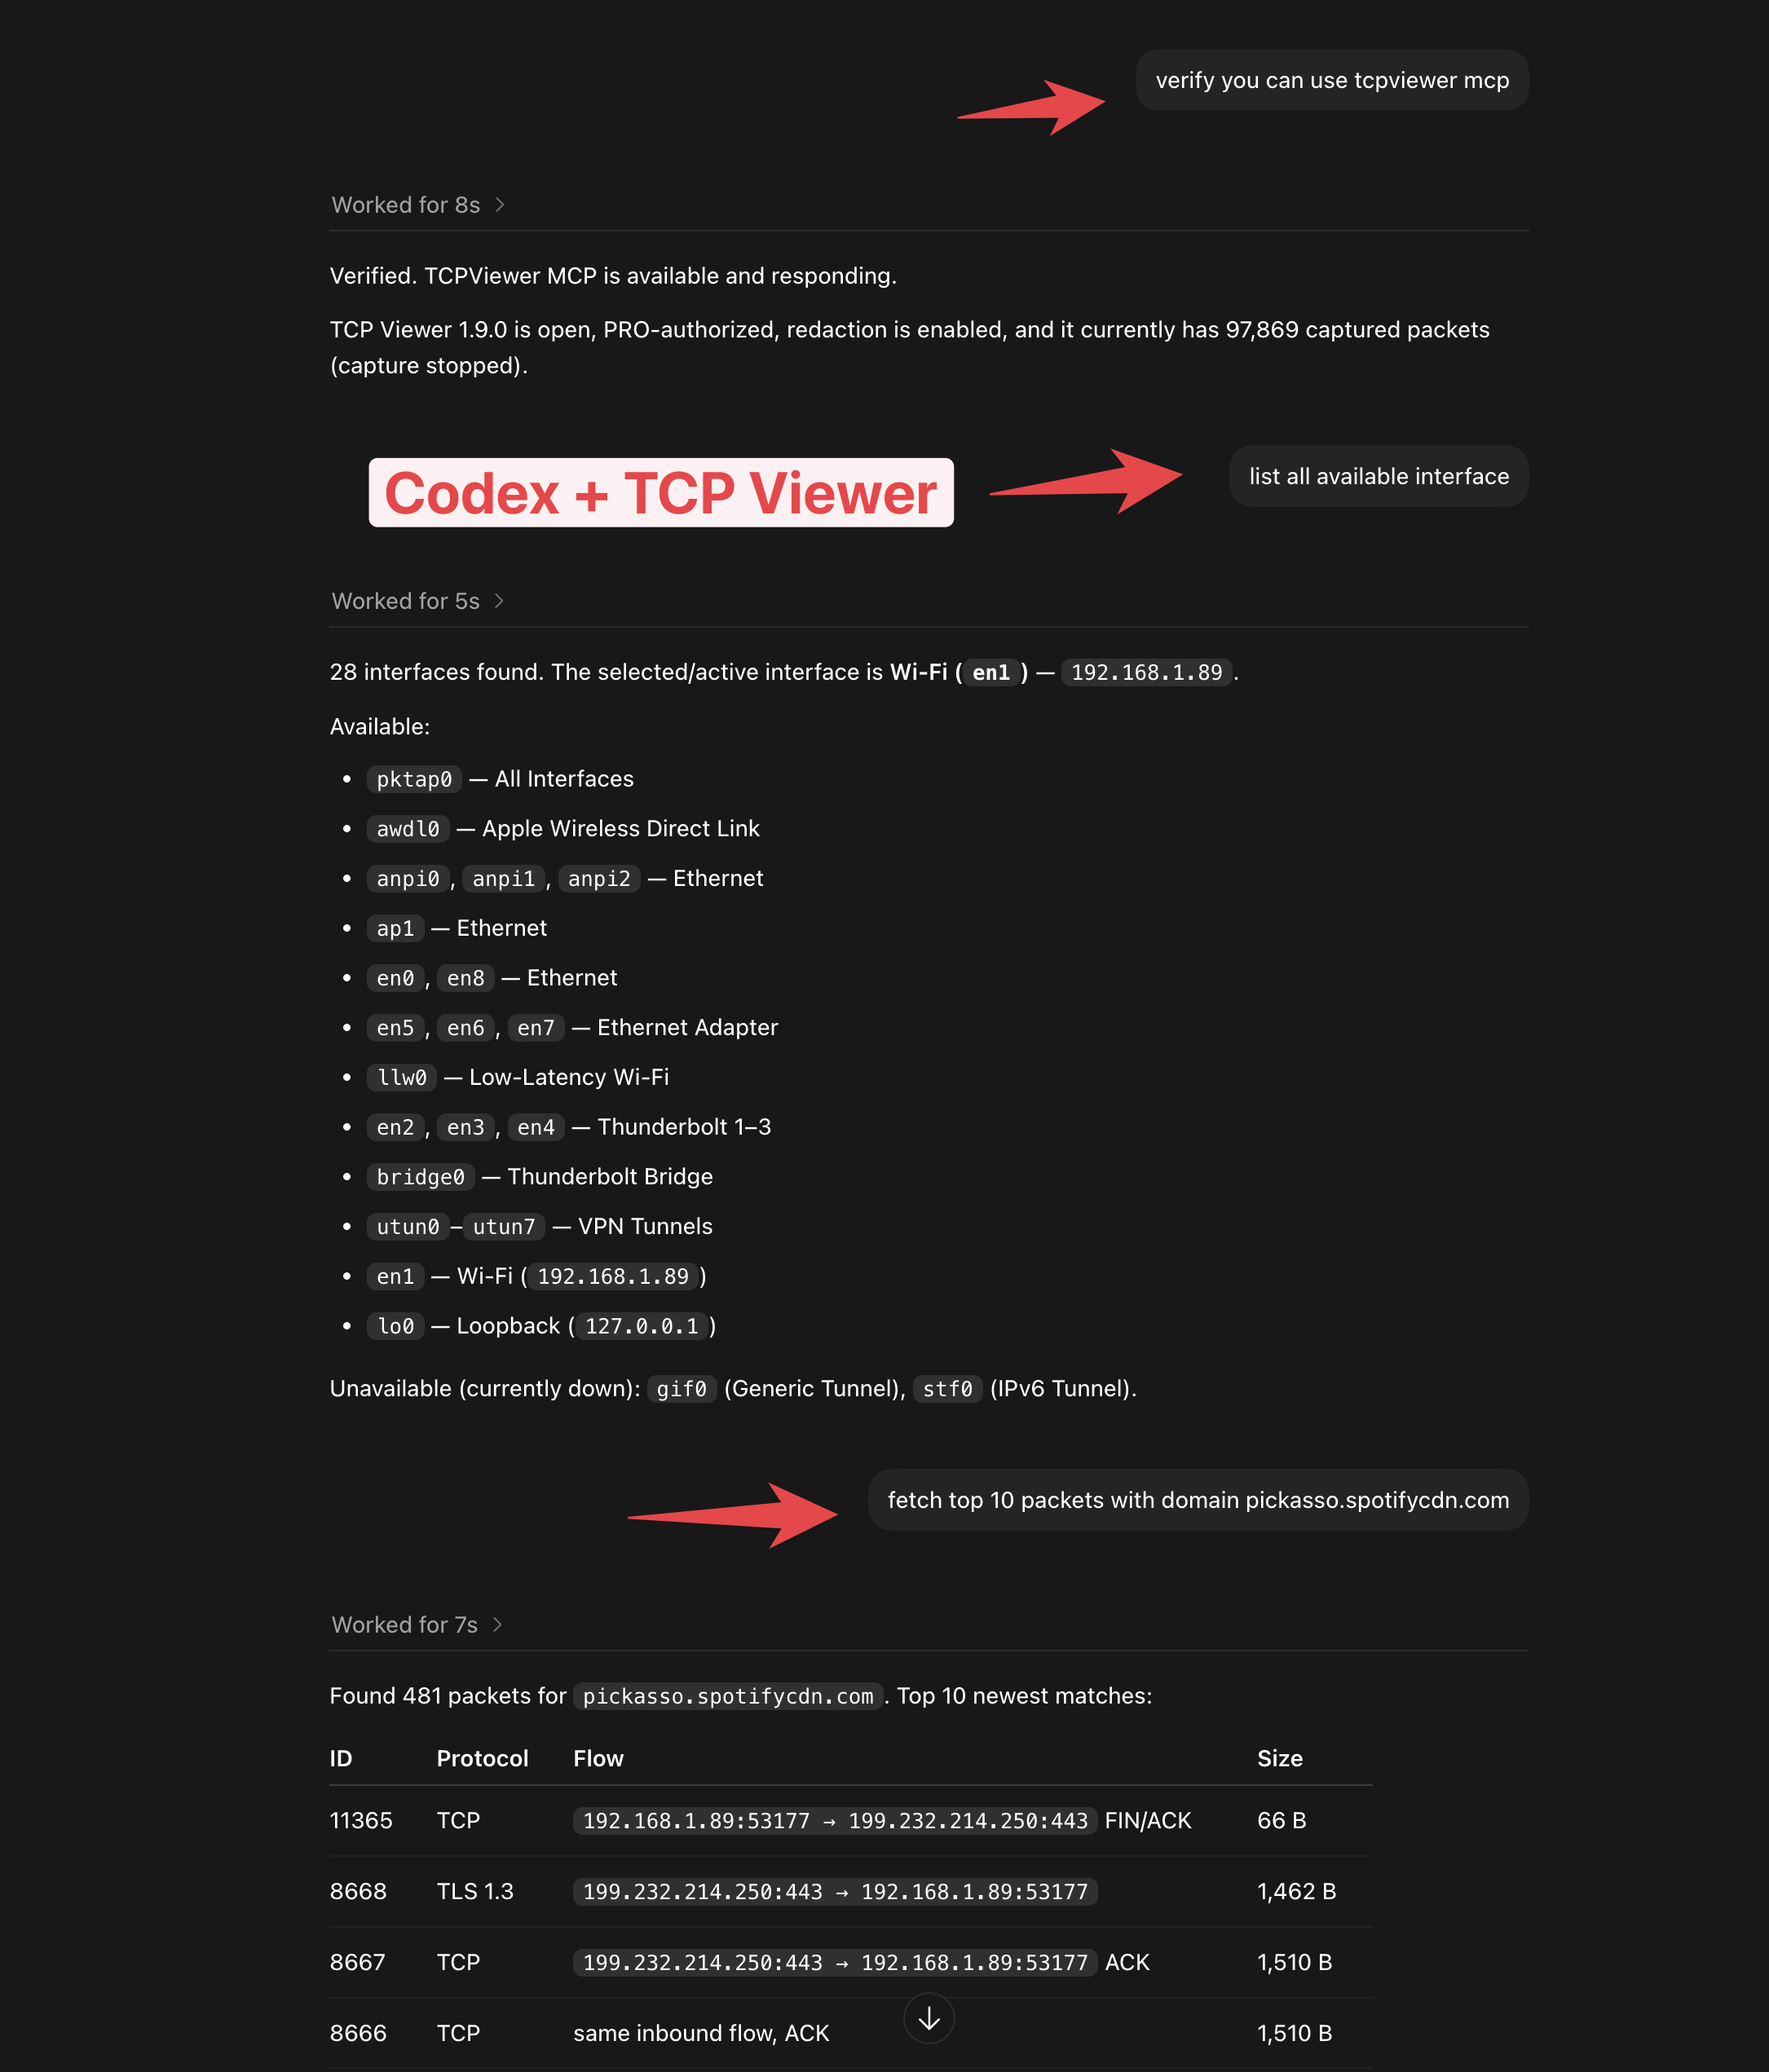
TCP Viewer MCP
- Verbinden Sie TCP Viewer mit Codex oder einem anderen MCP-Client.
- Prüfen Sie den Erfassungsstatus.
- Listen Sie Netzwerkschnittstellen auf.
- Finden Sie Pakete mit einem einfachen Prompt.
- Verfügbar mit TCP Viewer PRO.
Aufzeichnungsdateien öffnen
- Ziehen Sie eine PCAP- oder PCAPNG-Datei hinein.
- Pakete sofort in der Vorschau anzeigen.
- Dieselbe Ansicht wie bei einer Live-Aufzeichnung verwenden.
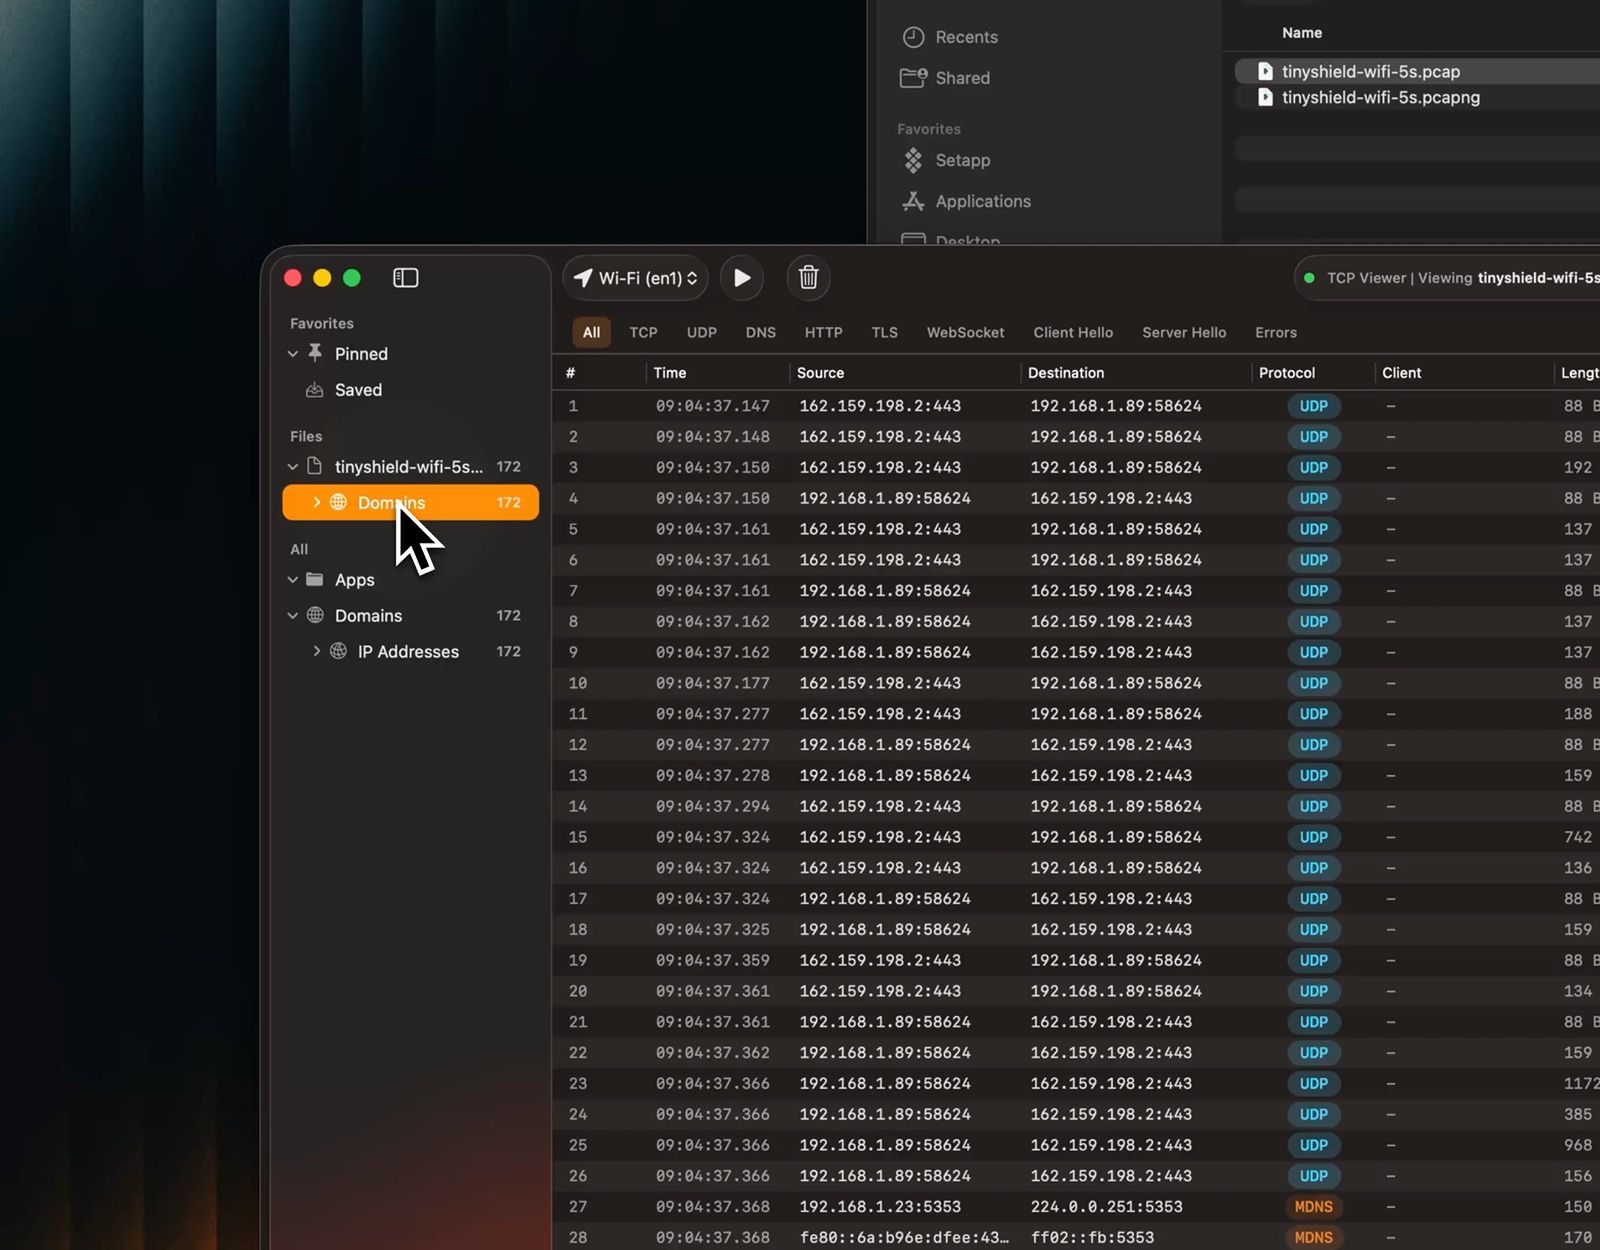
Das Video zur Dateivorschau ansehen
TCP- und UDP-Streams verfolgen
- Eine TCP-Konversation rekonstruieren oder UDP-Datagramme in Erfassungsreihenfolge anzeigen.
- Einen Stream über das Paketmenü oder das Menü „Tools" öffnen.
- Beide Richtungen zusammen anzeigen.
- Nur Client- oder Serverdaten anzeigen.
- Zwischen Text und Hex wechseln.
- Den Stream durchsuchen.
- Zum Quellpaket zurückspringen.
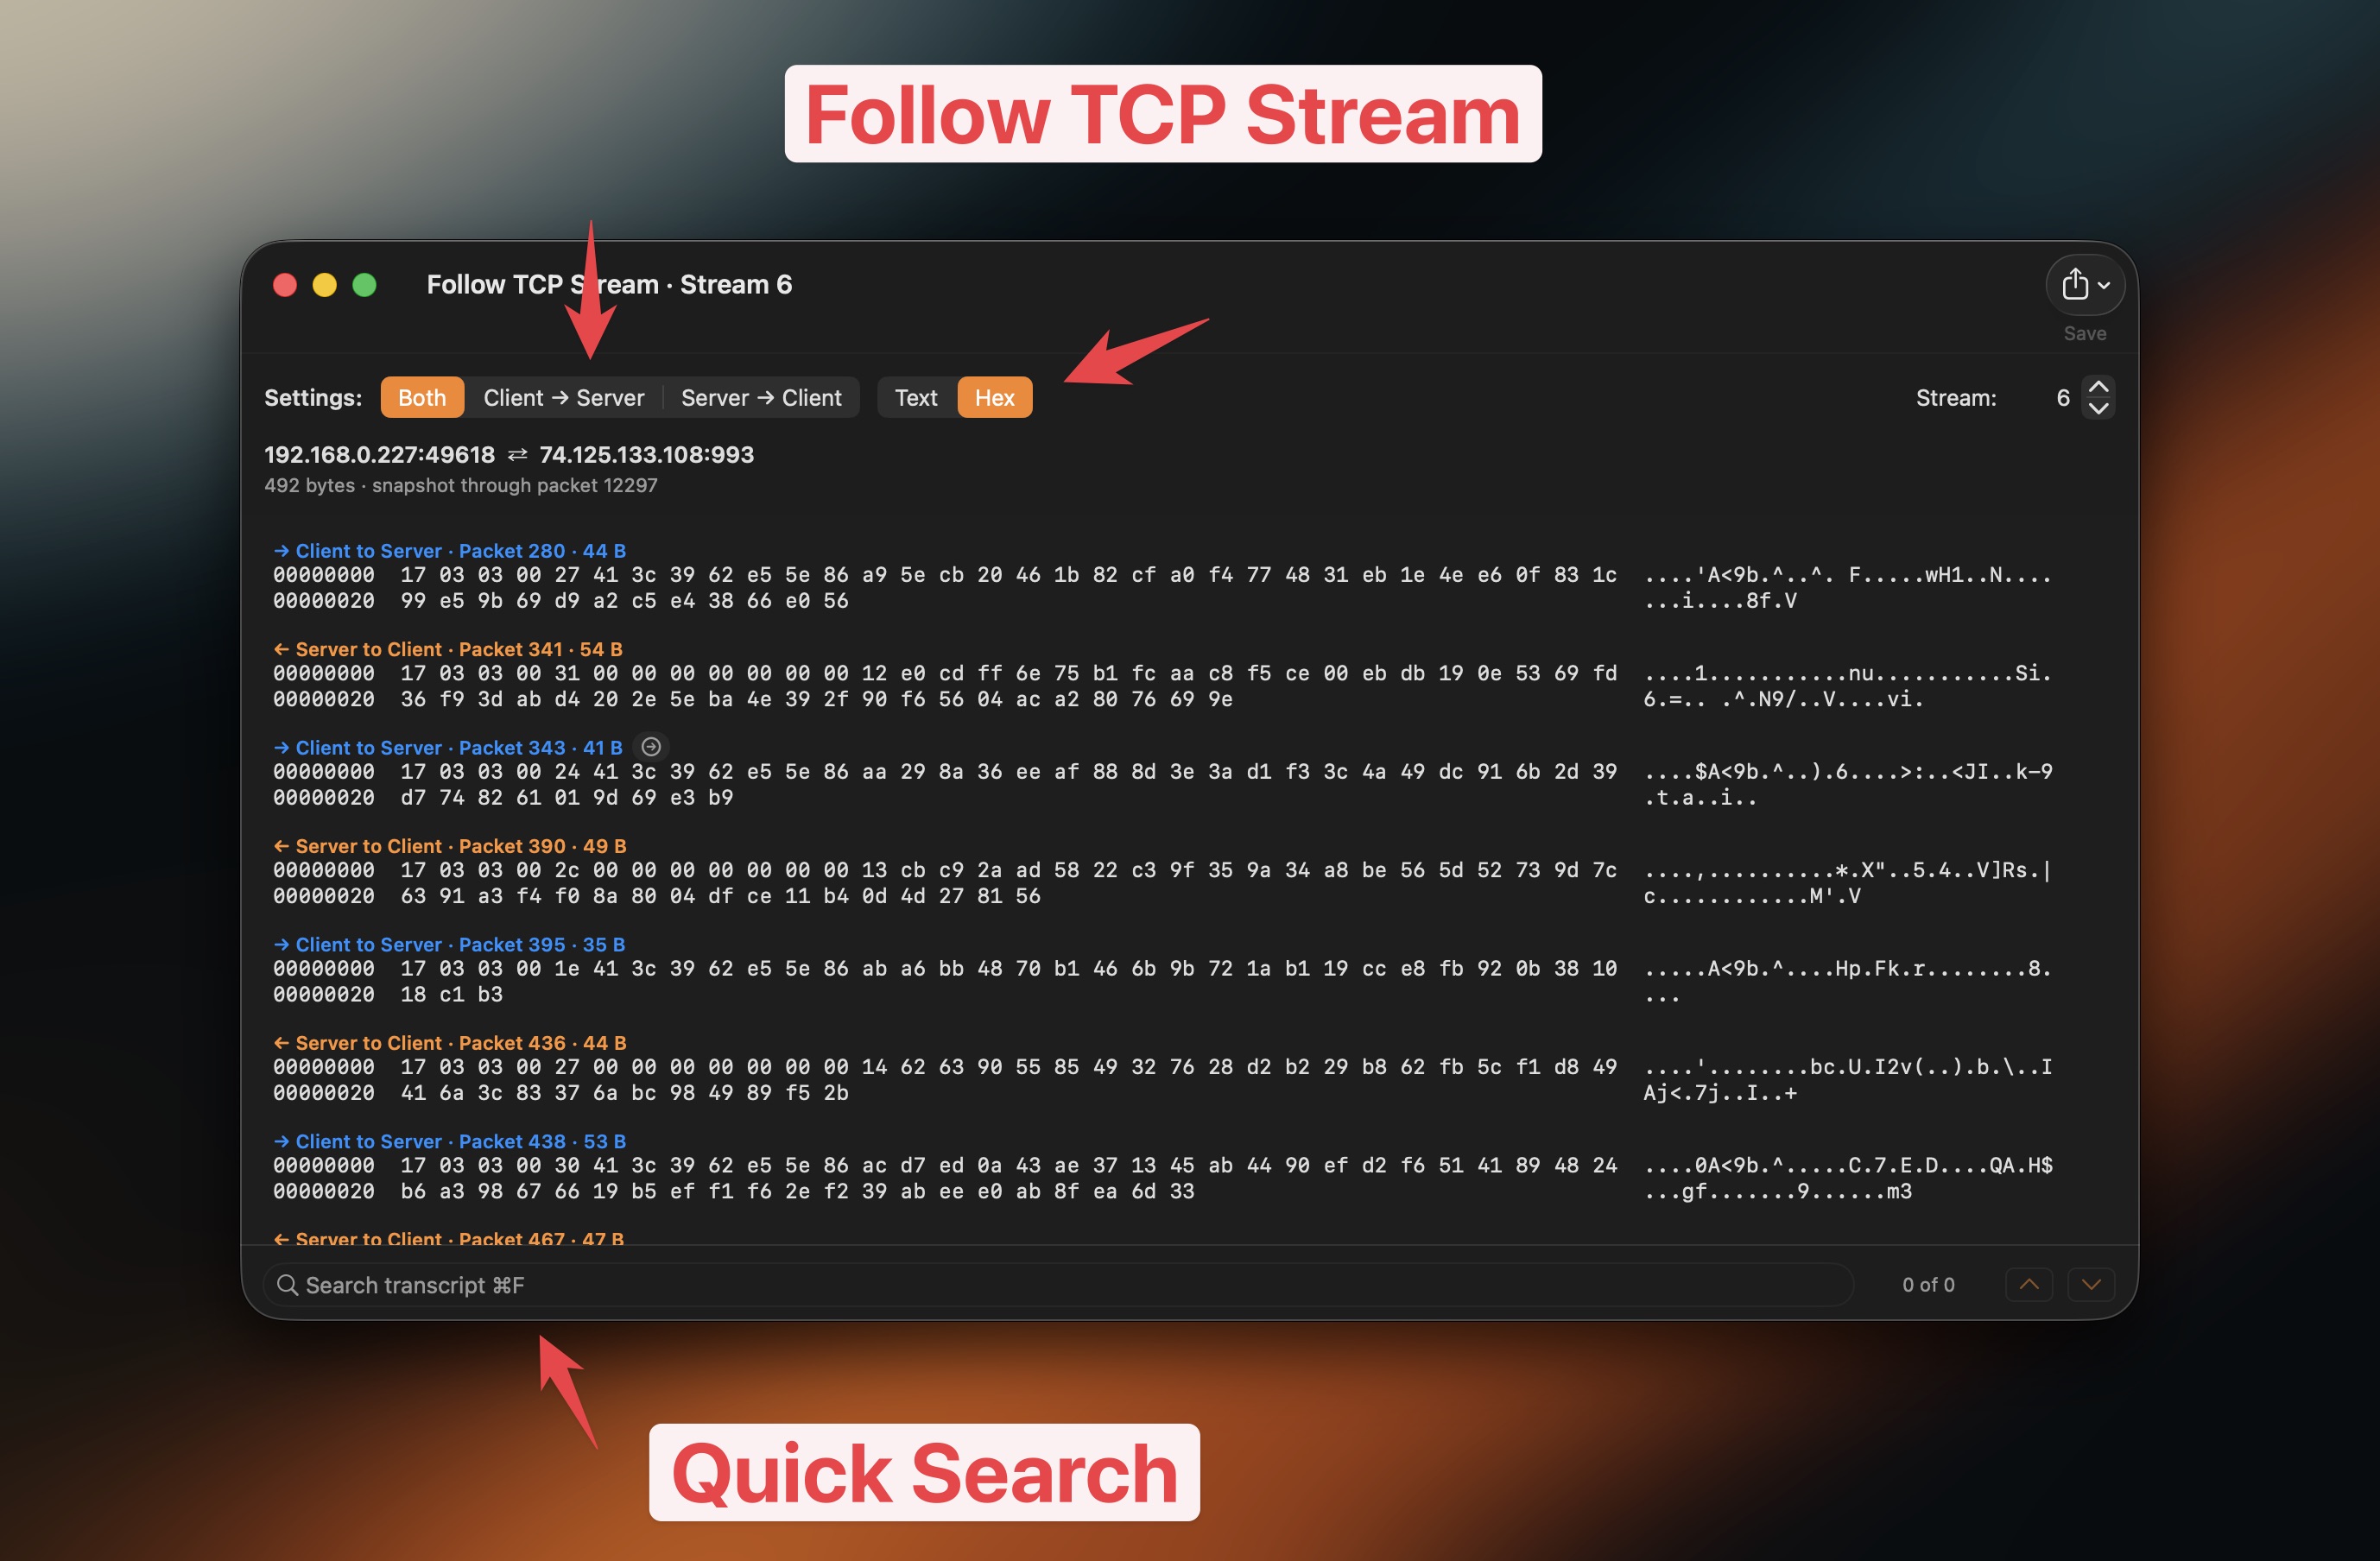
Das Video zum Verfolgen von TCP-Streams ansehen
Verkehr gruppieren
- Pakete nach App gruppieren.
- Pakete nach Domain gruppieren.
- Pakete nach IP-Adresse gruppieren.
- Direkt zum gewünschten Verkehr springen.
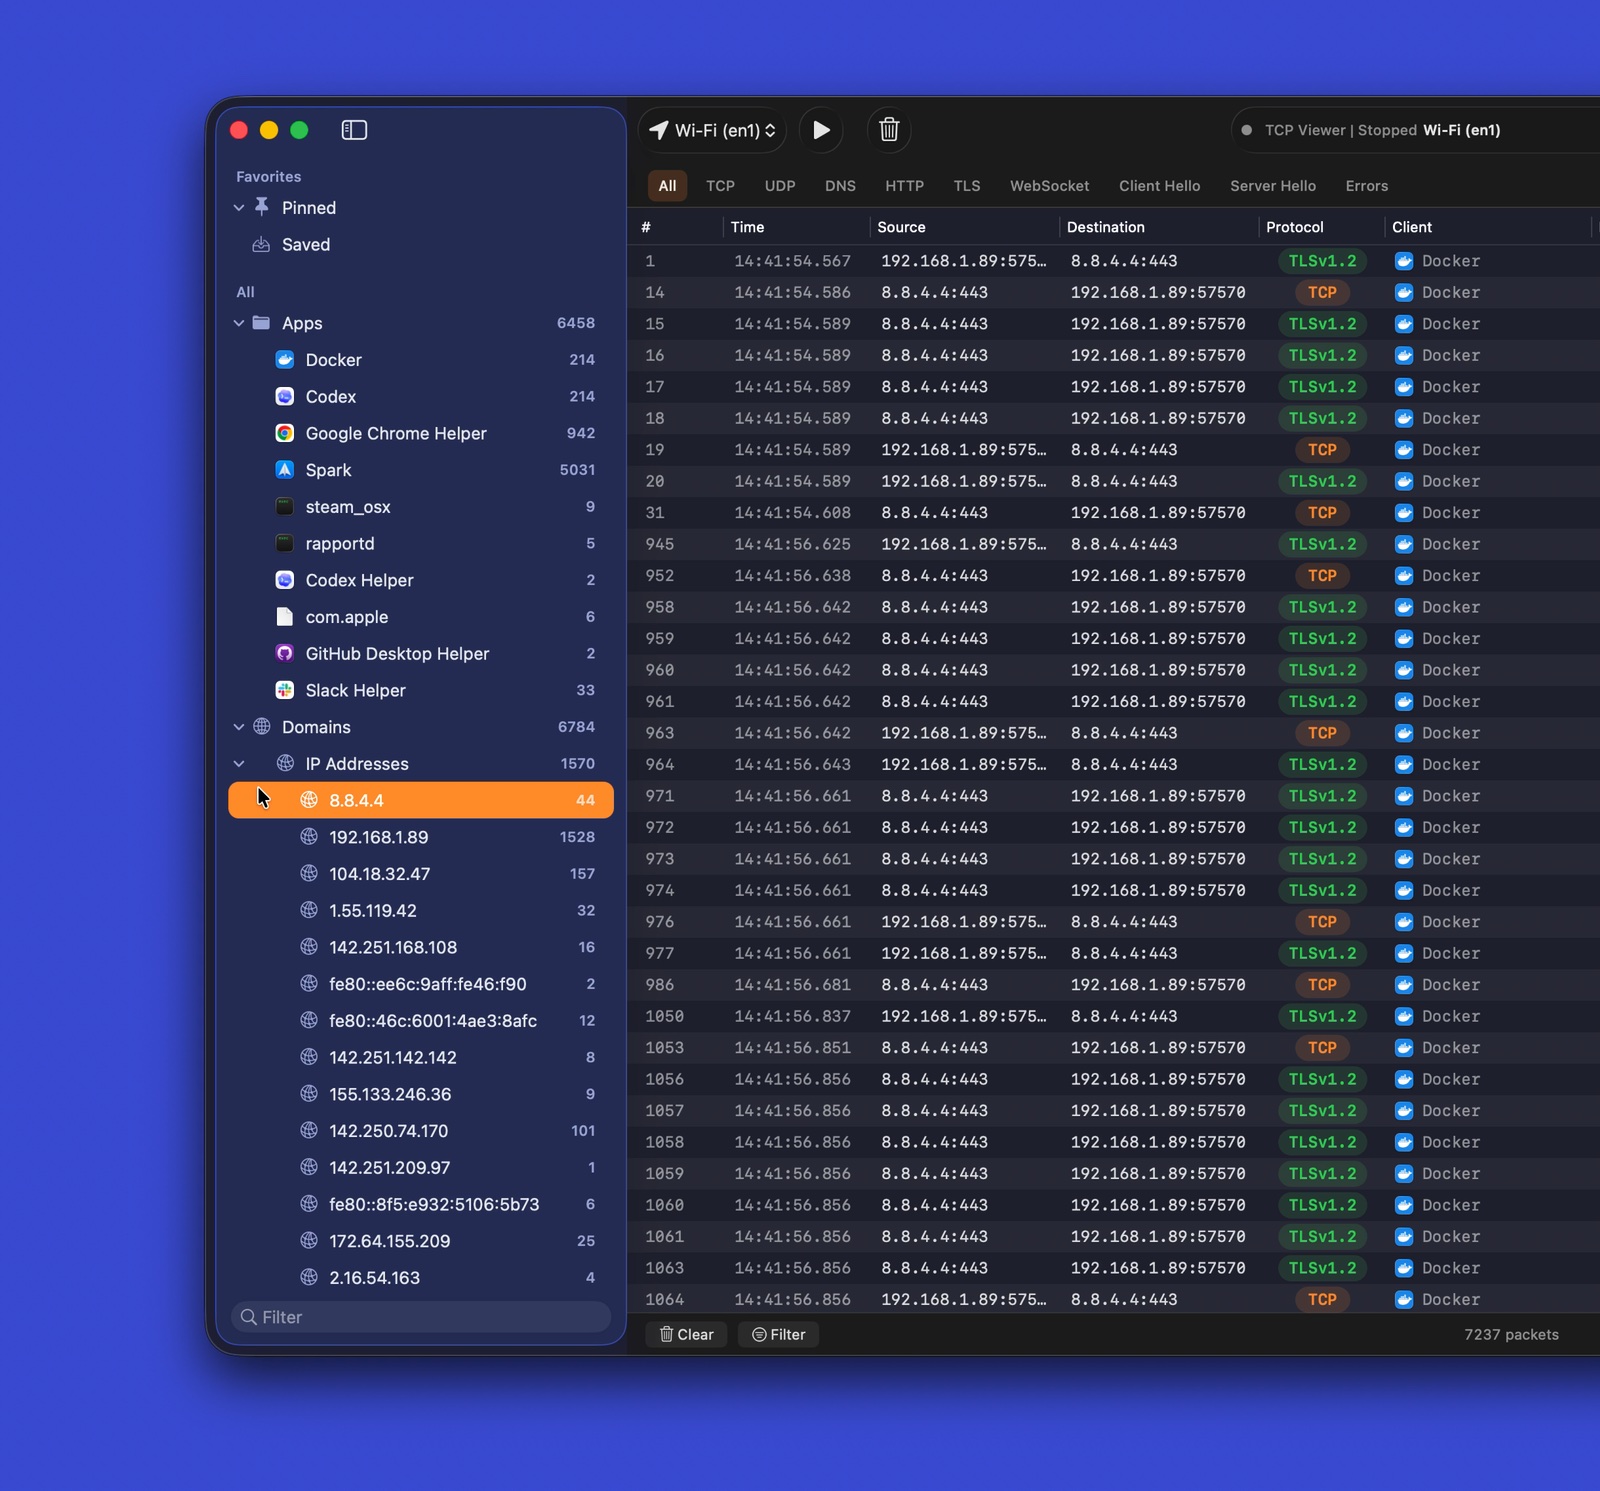
Das Video zum gruppierten Verkehr ansehen
Protokollfilter
- Schnellfilter für gängige Protokolle verwenden.
- Filter mit der Textsuche kombinieren.
- Schnell relevante Pakete fokussieren.
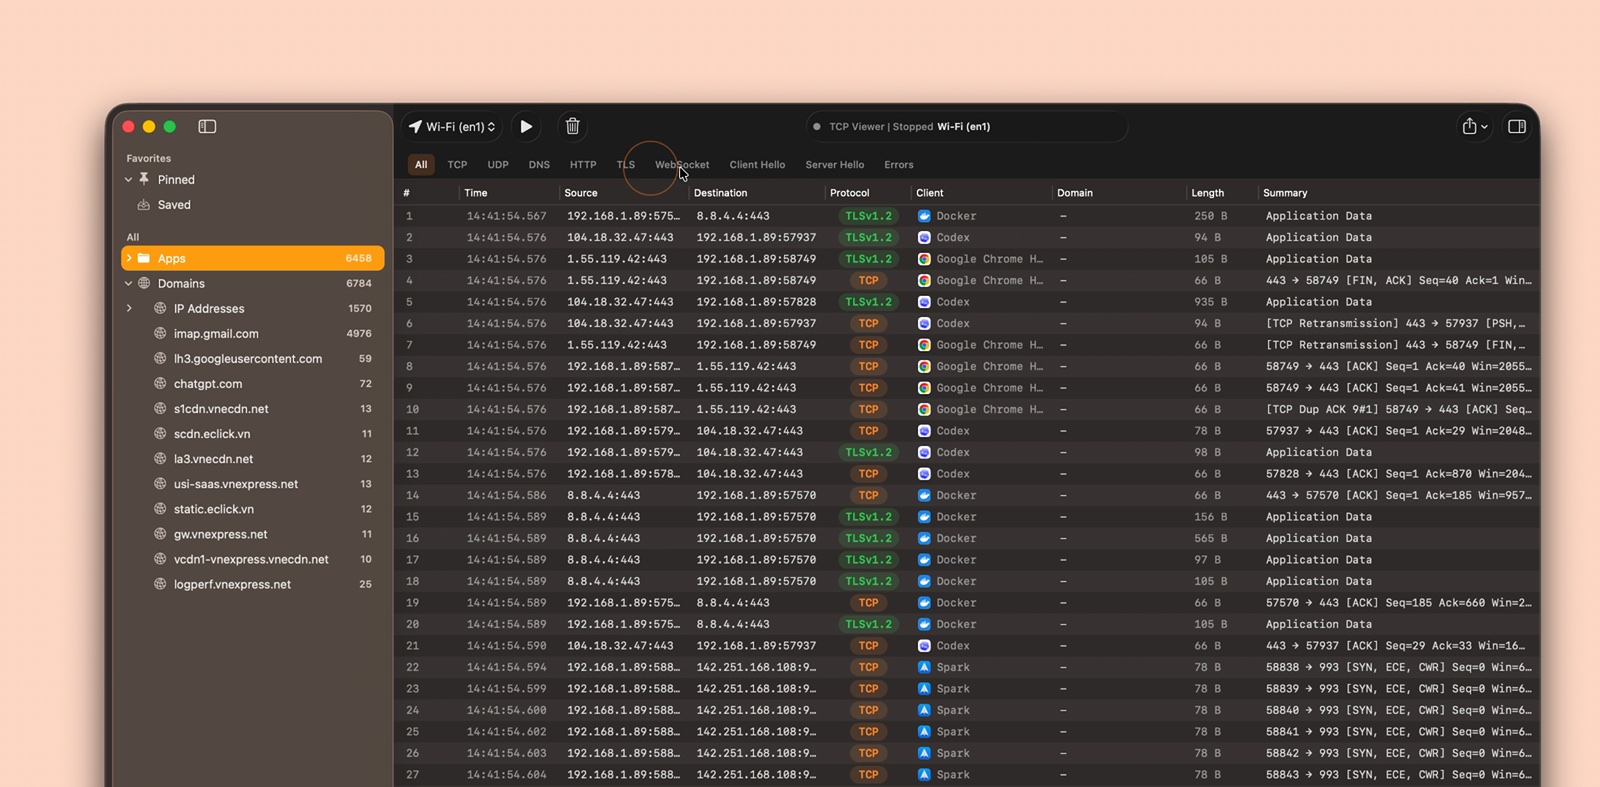
Das Video zum Protokollfilter ansehen
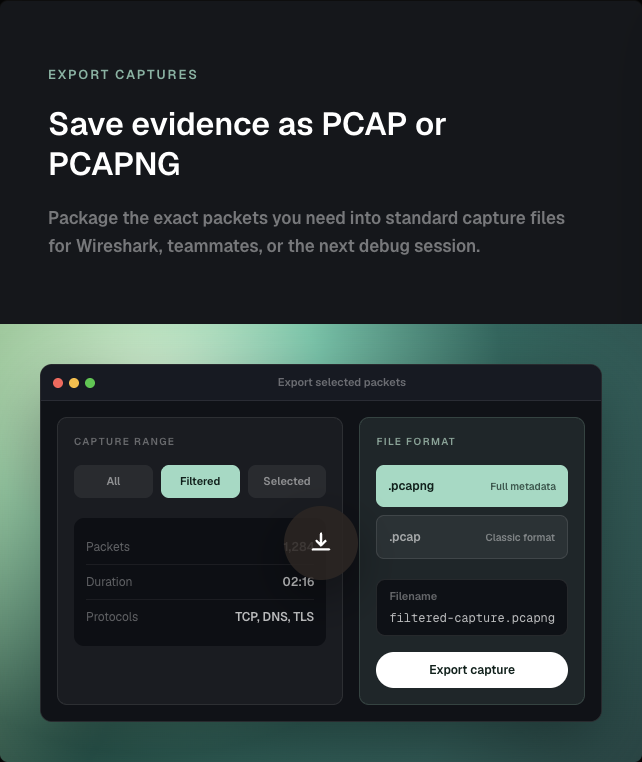
Aufzeichnungen exportieren
- Alle, gefilterte oder ausgewählte Pakete exportieren.
- Als PCAP oder PCAPNG speichern.
- Das Ergebnis in anderen Paketwerkzeugen öffnen.
Paketdetails
- Protokollbäume in Wireshark-Qualität lesen.
- Feldnamen und -werte inspizieren.
- Felder den Rohbytes zuordnen.
- Paketdetails durchsuchen.
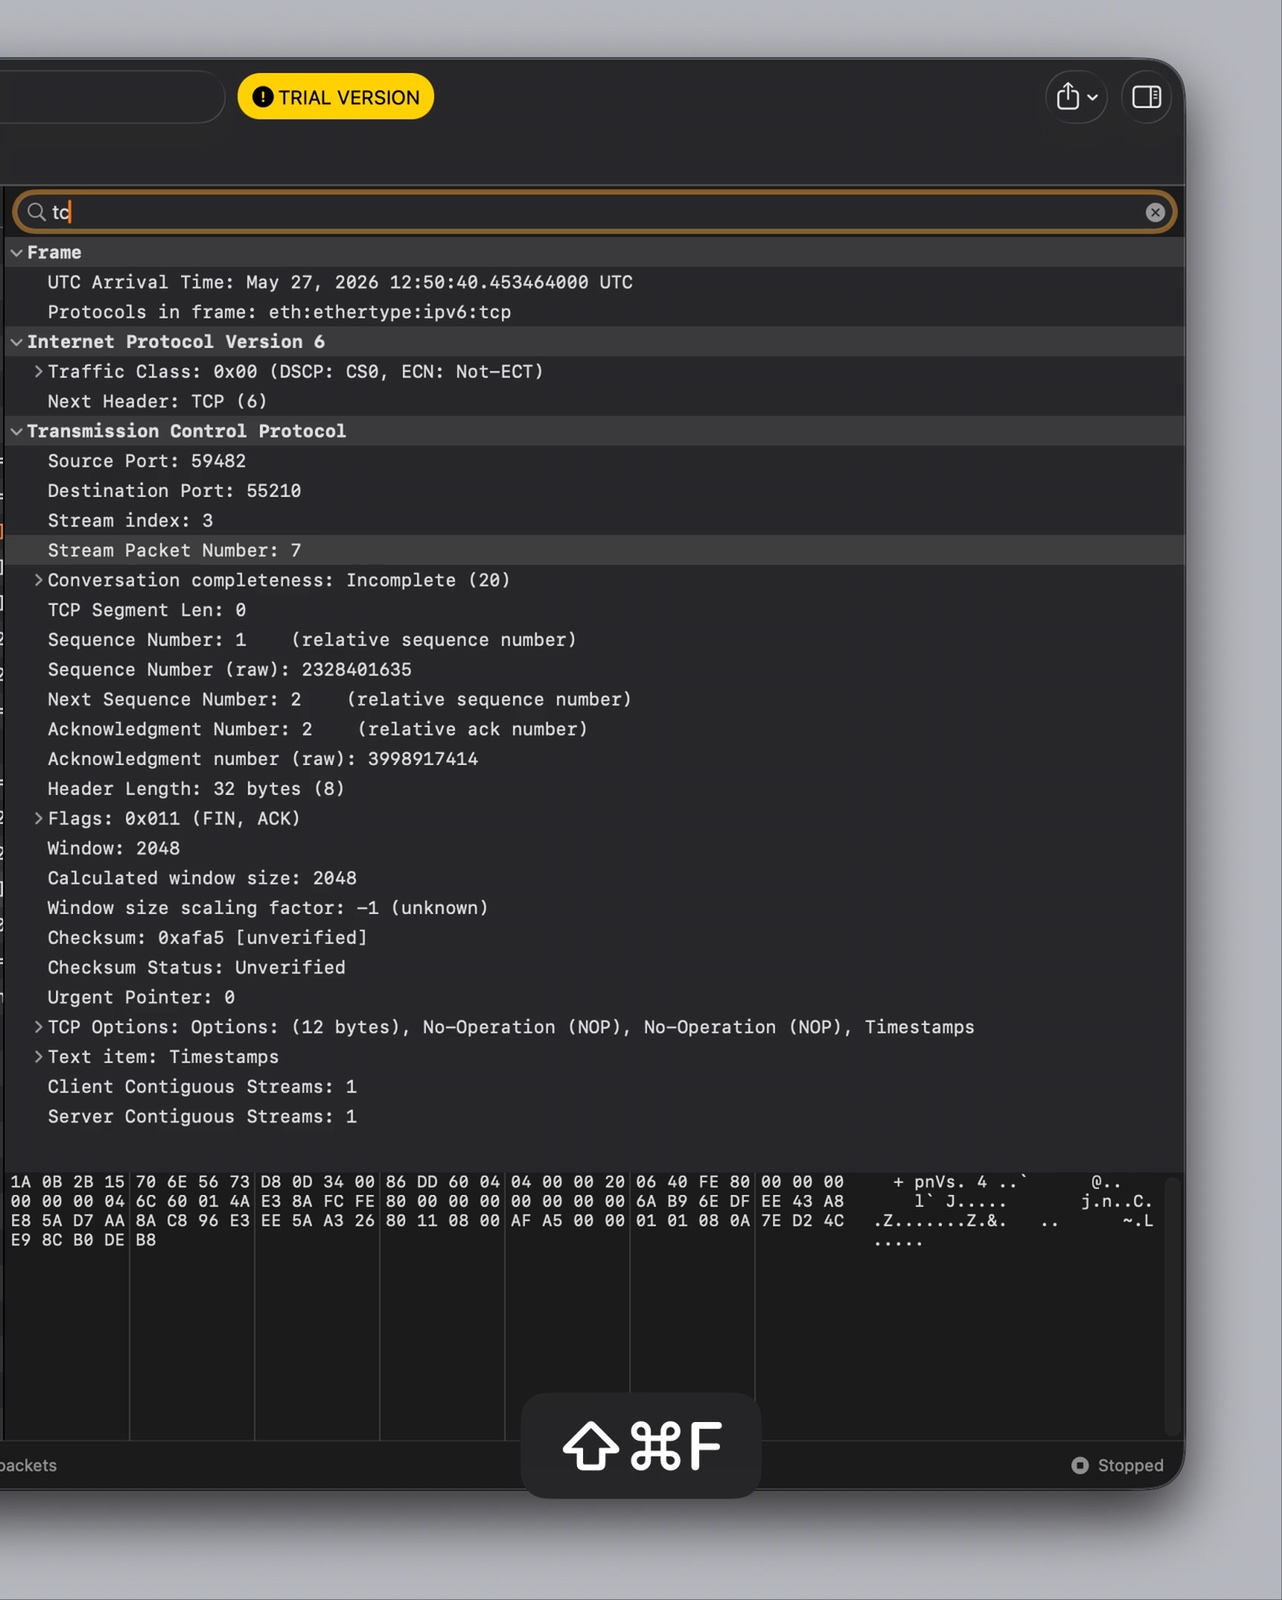
Das Video zu den Paketdetails ansehen
Open Source
- Lizenziert unter GPL-2.0-or-later.
- Die Erfassungspipeline einsehen.
- Die Paketdekodierung einsehen.
- Die native macOS-Oberfläche einsehen.
- Probleme melden oder einen Pull Request senden.
Entwickelt vom Proxyman-Team
- Entwickelt vom Team hinter Proxyman und Tiny Shield.
- Für macOS entwickelt.
- Fokus auf Datenschutz und übersichtliches Netzwerk-Debugging.
Anforderungen
Zum Ausführen von TCP Viewer:
- Apple Silicon Mac.
- macOS 15 oder neuer.
Zum Erstellen von TCP Viewer:
- Xcode 16 oder neuer.
- Git.
- CMake, Ninja, Meson, pkg-config und autotools.
brew install cmake ninja meson pkg-config autoconf automake libtool
Einrichtung
Mit Submodulen klonen. Dann die festgeschriebene Wireshark-Abhängigkeit bootstrappen.
git clone --recurse-submodules <repo-url>
cd TCPViewer
cp Config/TCPViewer.local.xcconfig.example Config/TCPViewer.local.xcconfig
./scripts/bootstrap-wireshark.sh
Bereits ohne Submodule geklont?
git submodule update --init --recursive
./scripts/bootstrap-wireshark.sh
Die Bootstrap-Skripte:
- Führen zuerst
scripts/bootstrap-wireshark-deps.shaus. - Bauen Wiresharks Laufzeitbibliotheken aus dem Quellcode.
- Schreiben sie nach
Vendor/.install/wireshark-deps. - Verwenden macOS 15 als Deployment-Ziel.
- Verwenden Homebrew nur für Build-Tools.
- Kopieren niemals Homebrew-Bottle-Dylibs in ein Release.
Halten Sie lokale Signierungs-, Appcast-, Sparkle-, Sentry- und Release-Werte aus Git heraus. Verwenden Sie Config/TCPViewer.local.xcconfig, .env, Umgebungsvariablen oder Keychain-gestützte Tools.
Ausführen
In Xcode:
- Öffnen Sie
TCPViewer.xcodeproj. - Wählen Sie das Schema
TCPViewer. - Wählen Sie
My Mac. - Drücken Sie Run.
Kommandozeilen-Build:
xcodebuild -project TCPViewer.xcodeproj -scheme TCPViewer build
Wenn Xcode nach der Signierung fragt, wählen Sie ein Entwicklungsteam für TCPViewer und PcapPlusPlusCore.
Testen
xcodebuild test \
  -project TCPViewer.xcodeproj \
  -scheme TCPViewer \
  -destination 'platform=macOS'
Release
Das Release-Skript kann:
- Die App bauen und notarisieren.
- Das Sparkle-Update signieren.
- Dateien zu Cloudflare R2 hochladen.
- Das Release im Backend veröffentlichen.
Ersteinrichtung:
npm install
bundle install
gh auth login
Erstellen Sie eine lokale .env aus .env.example. Fügen Sie die erforderlichen Release-Werte hinzu. Committen Sie niemals echte Secrets.
Verwenden Sie # für Kommentare in .env. sentry-cli akzeptiert keine //-Kommentare.
Fügen Sie für ein Produktions-Release einen passenden Eintrag zu ReleaseNote.json hinzu. Führen Sie dann aus:
npm run release
Wählen Sie beta oder production, wenn Sie gefragt werden.
Produktions-Releases:
- Erstellen den Sparkle-Appcast.
- Pushen den Tag
v<version>. - Veröffentlichen das GitHub-Release.
Um nur den Homebrew-Cask-Pull-Request für das neueste öffentliche Produktions-Release zu erstellen, führen Sie make build aus und wählen Sie Homebrew Cask PR from latest release. Sie können auch den direkten Befehl ausführen:
npm run release:homebrew
Dies verifiziert das öffentliche DMG gegen das GitHub-Release-Asset, pusht einen Branch zu ProxymanApp/homebrew-cask und öffnet den Beitrags-Pull-Request in Homebrew/homebrew-cask.
Artefakte werden geschrieben nach:
~/Desktop/tcpviewer-production/
Lizenz
TCP Viewer ist unter GPL-2.0-or-later lizenziert. Dies entspricht der Verwendung der Wireshark-Bibliotheken.
- Siehe
COPYINGfür den vollständigen GPL-Text. - Siehe
THIRD_PARTY_NOTICES.mdfür Hinweise zu Drittanbietern. - Siehe
SOURCE_CODE_OFFER.mdfür die Quellcode-Bedingungen von Binär-Releases.
Danksagungen
Wireshark ist eine Marke der Wireshark Foundation. TCP Viewer ist nicht mit der Wireshark Foundation verbunden und wird von ihr nicht unterstützt.