
mobileAudit v3.2.0
Django-Anwendung, die SAST und Malware-Analyse für Android-APKs durchführt.
Mobile Audit
Sicherheitsanalyse für Android-APKs, vom Upload bis zu umsetzbaren Ergebnissen.
Mobile Audit ist eine Django-Anwendung für statische Anwendungssicherheitstests und Malware-Untersuchung. Sie extrahiert APK-Metadaten, erkennt riskante Implementierungsmuster, organisiert Ergebnisse nach Schweregrad und bietet einen fokussierten Arbeitsbereich für Überprüfung und Berichterstattung.
Erste Schritte
Docker Compose führt den vollständigen lokalen Stack aus: Django, PostgreSQL, RabbitMQ, Celery und Nginx.
docker compose build
docker compose up
Öffnen Sie http://localhost:8888, sobald die Dienste bereit sind.
Um im Hintergrund auszuführen oder den Stack zu stoppen:
docker compose up -d
docker compose down
Bevor Sie Mobile Audit außerhalb einer lokalen Umgebung verwenden, ersetzen Sie das Beispiel-Secret, die Datenbank-Zugangsdaten und die Administrator-Zugangsdaten in .env.example.
Kernfunktionen
| Bereich | Was Mobile Audit bietet |
|---|---|
| APK-Inspektion | Anwendungsmetadaten, Komponenten, Berechtigungen, Zertifikate, Strings, Datenbanken und Dateien |
| Statische Analyse | Konfigurierbare SAST-Regeln mit CWE- und Mobile-Top-10-Zuordnungen |
| Malware-Prüfungen | Domain-Prüfungen gegen MalwareDB- und Maltrail-Quellen |
| Ergebnisverwaltung | Schweregrad-Zusammenfassungen, detaillierte Belege, Bearbeitung und False-Positive-Triage |
| Integrationen | Optionale VirusTotal-Inspektion und DefectDojo-Export |
| Berichterstattung | PDF-Exporte sowie eine token-authentifizierte REST-API |
Schnittstellentour
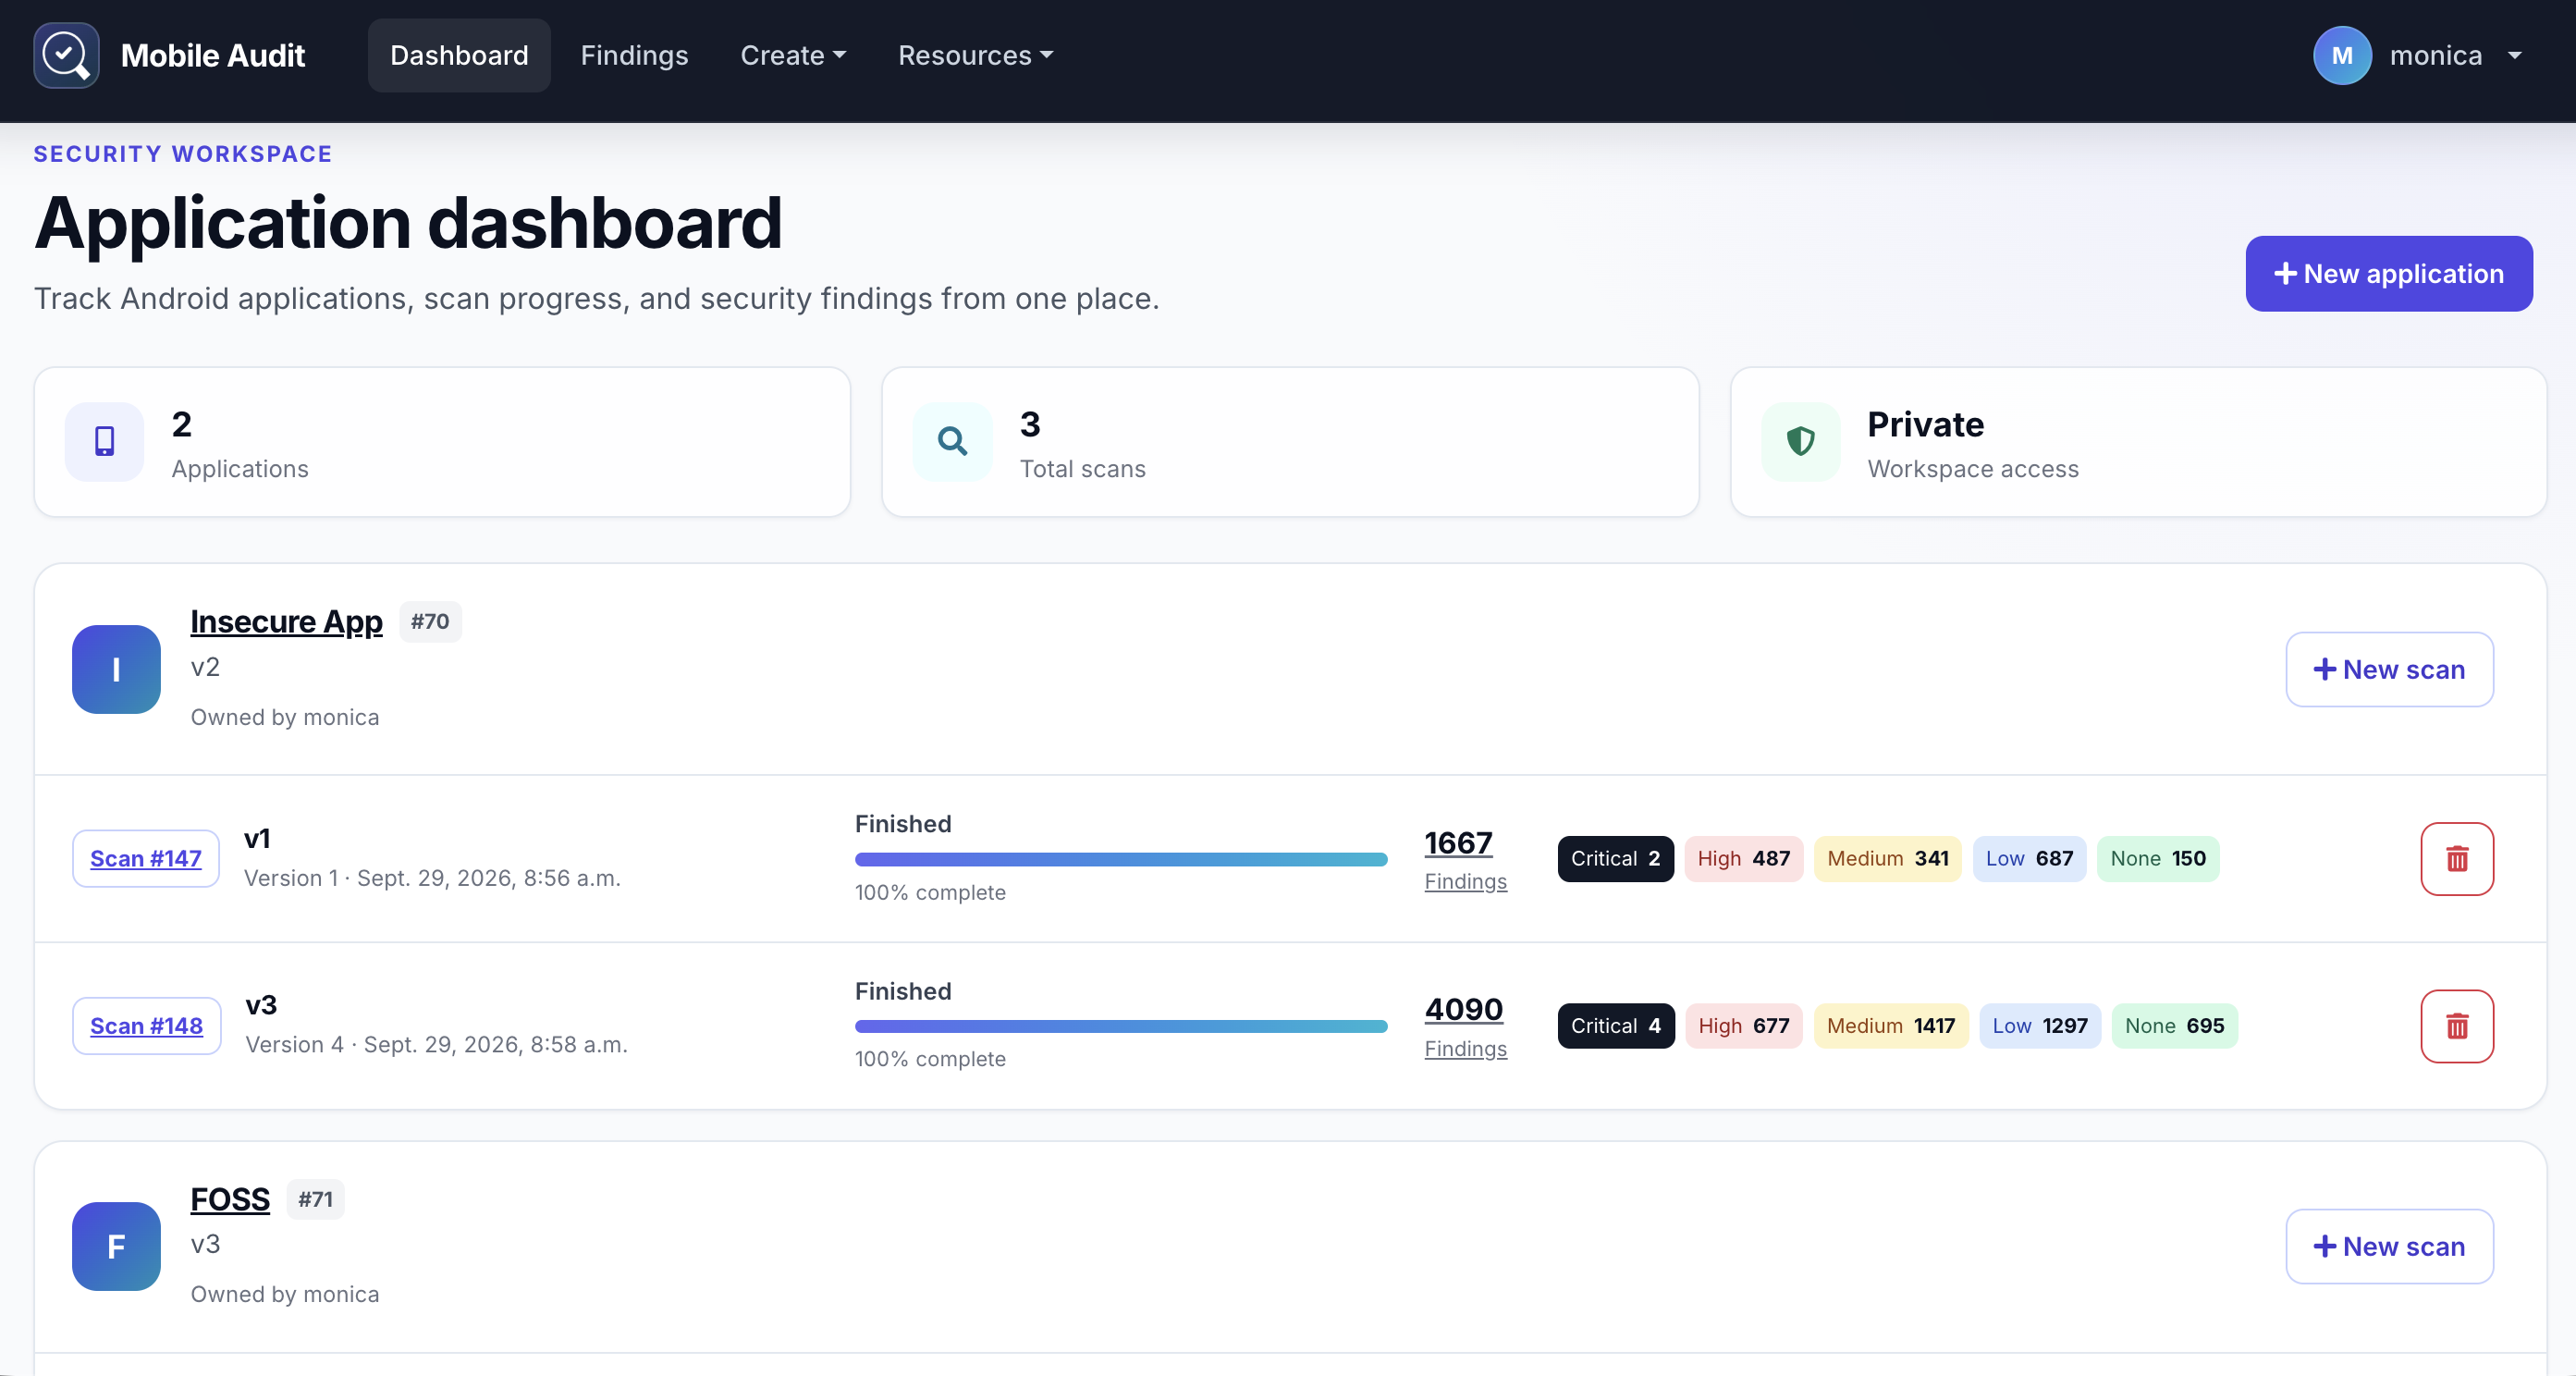
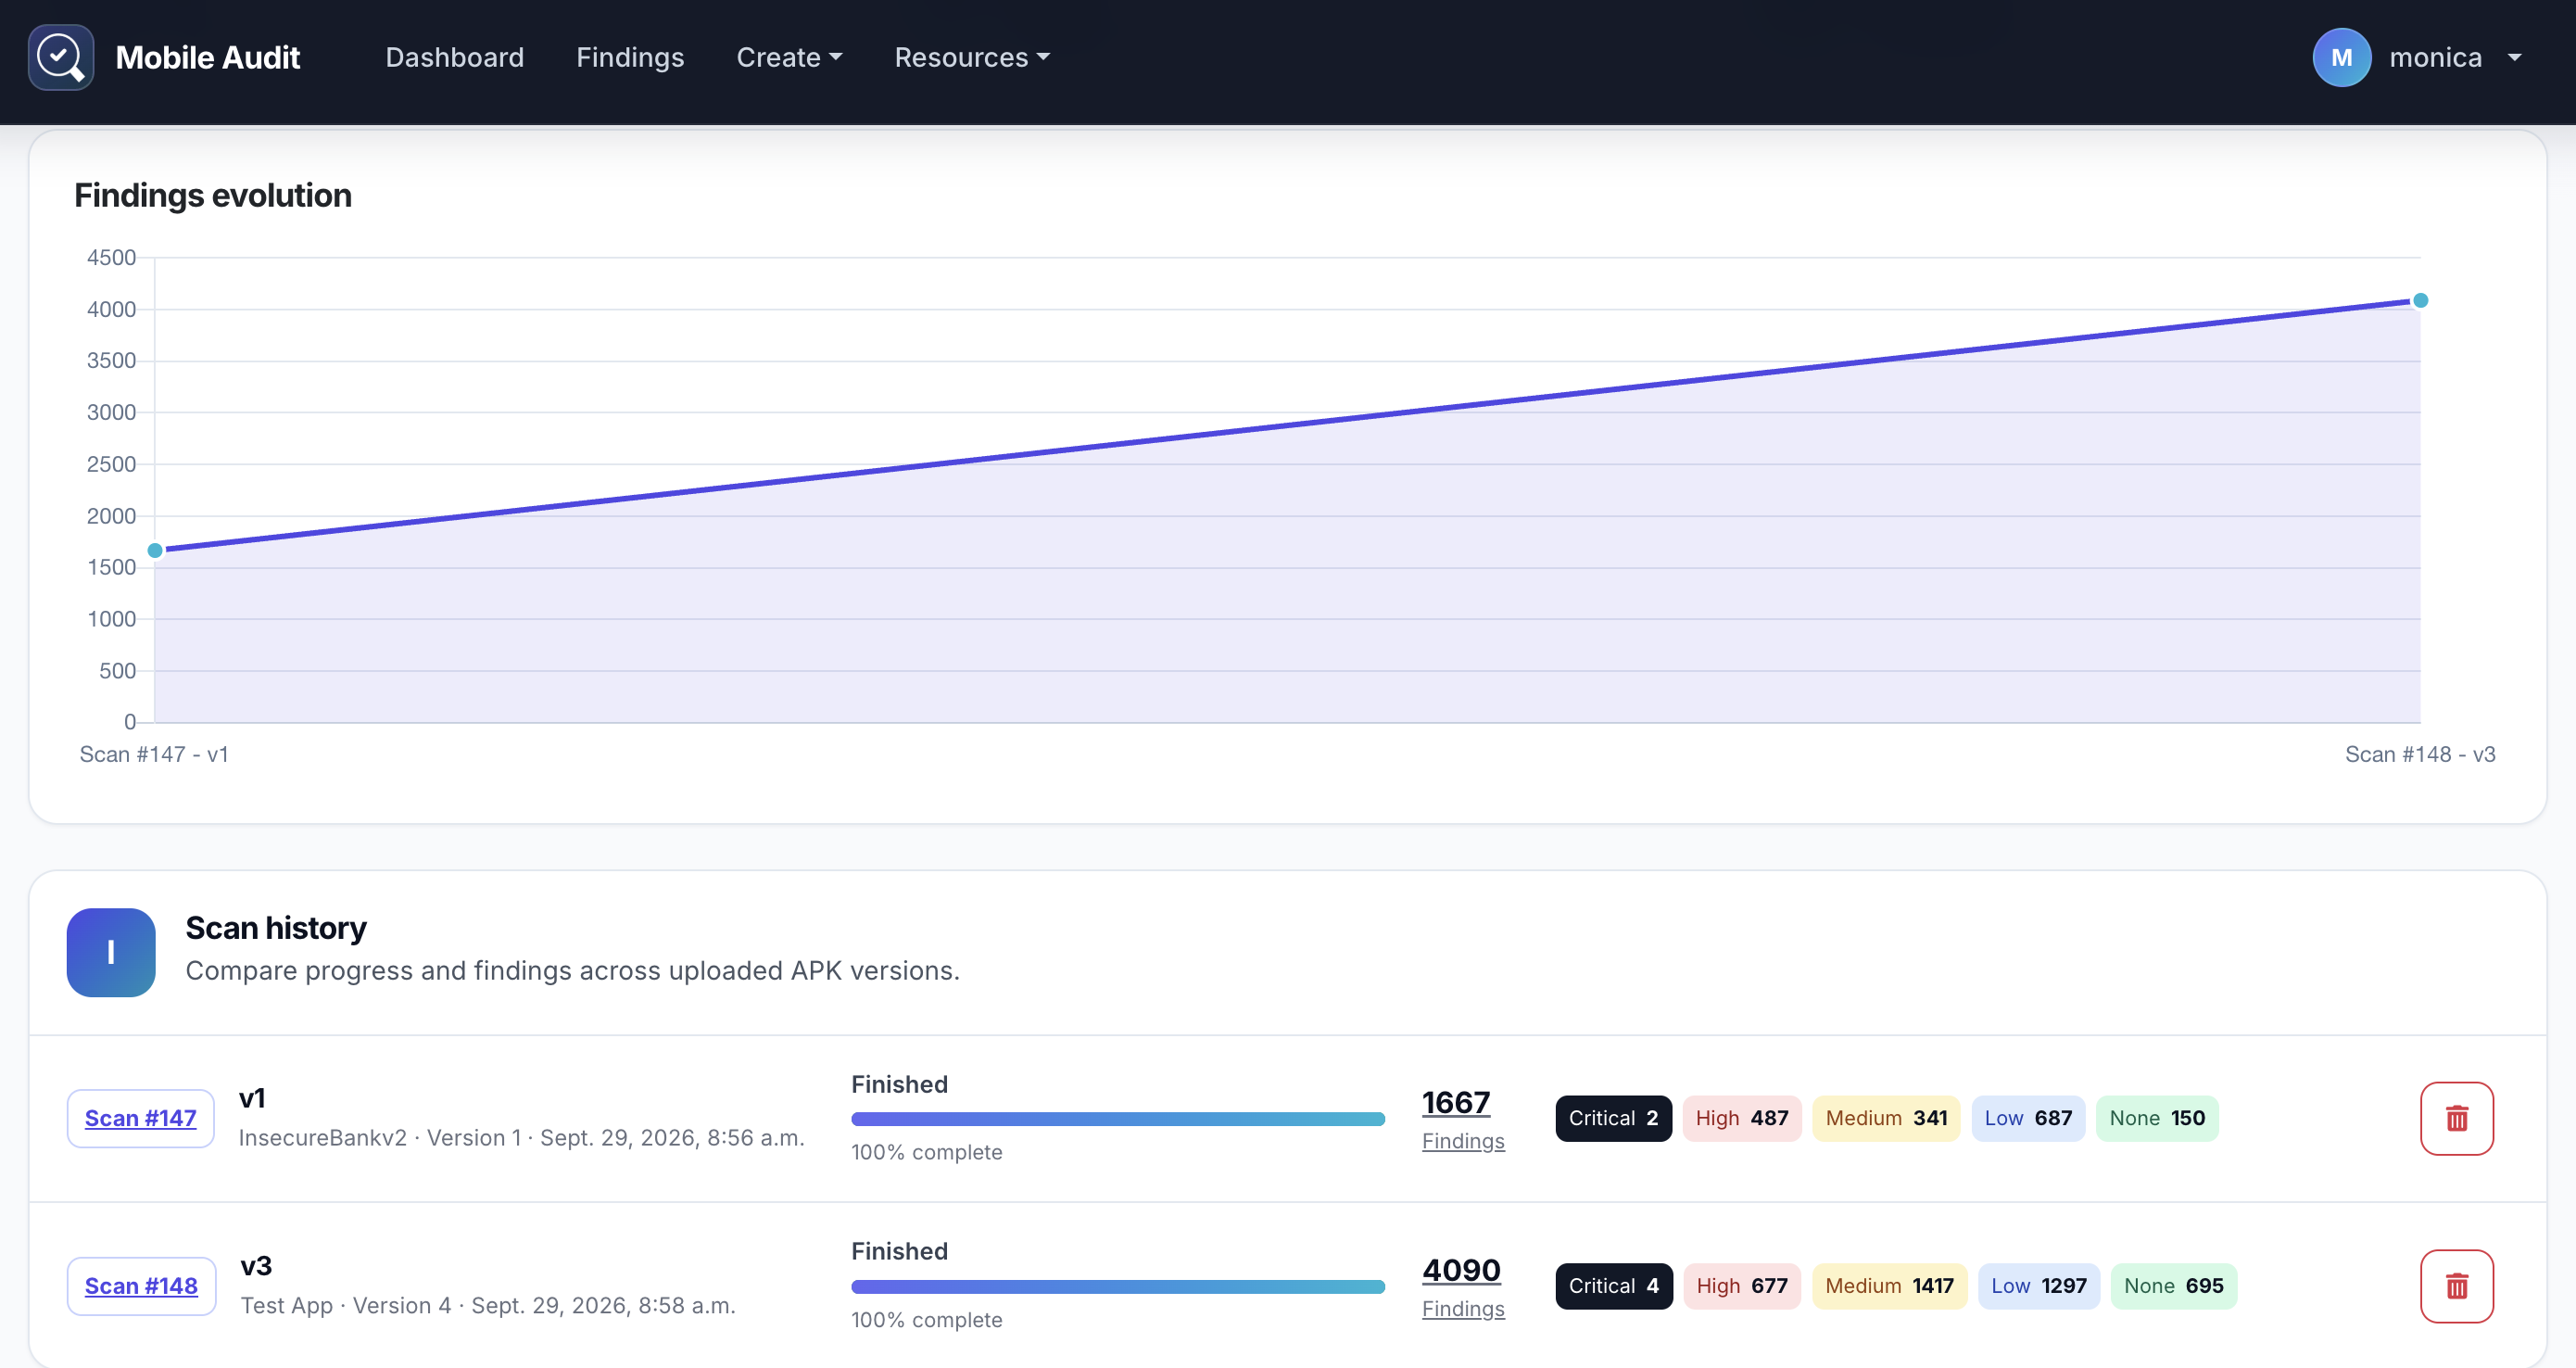
Anwendungs-Arbeitsbereich
Überprüfen Sie den Scan-Verlauf einer Anwendung und vergleichen Sie, wie sich die Anzahl ihrer Ergebnisse zwischen APK-Versionen ändert.
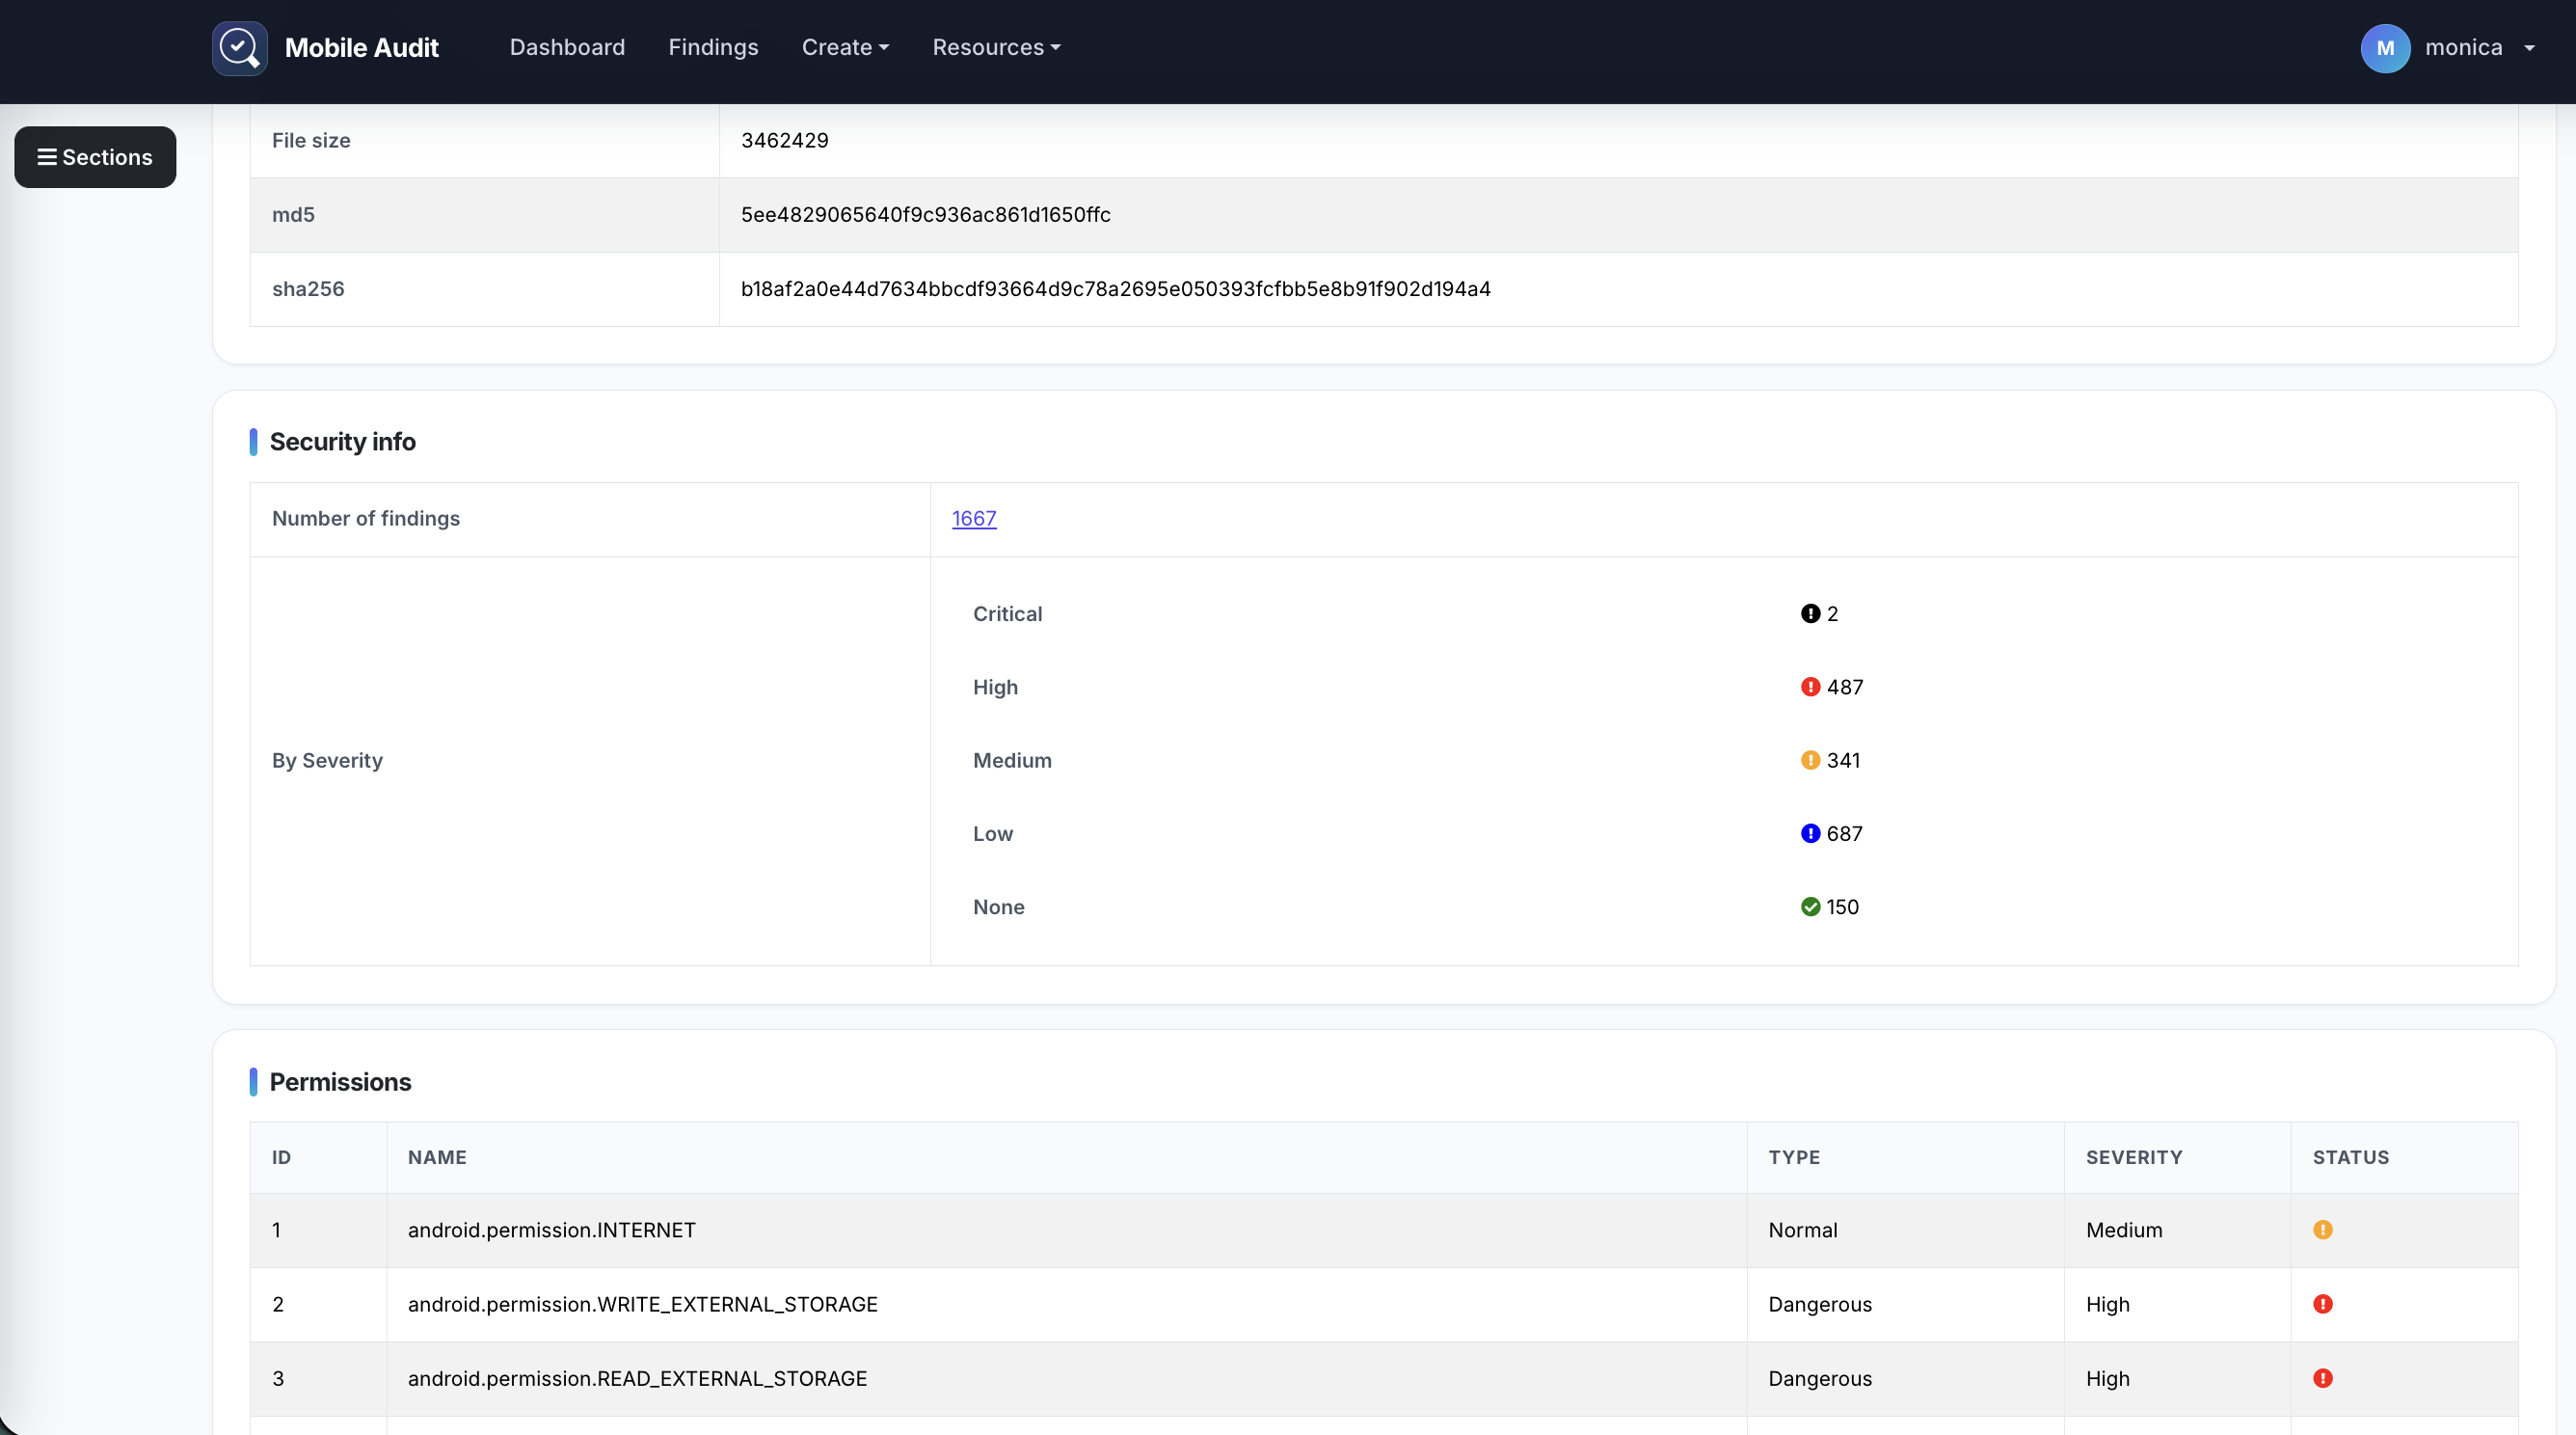
Scan-Analyse
Wechseln Sie von der Sicherheitszusammenfassung zu Anwendungsmetadaten, Berechtigungen, Komponenten, Ergebnissen, Zertifikaten, Strings, Dateien und Datenbanken.
Die Schnittstelle verwendet Bootstrap 5 und natives JavaScript. Navigation, Live-Tabellenfilterung, Sortierung, Paginierung, Bestätigungen und Scan-Statusaktualisierungen erfordern kein jQuery.
Analyse-Workflow
- Erstellen Sie einen Anwendungs-Arbeitsbereich.
- Laden Sie eine APK hoch und starten Sie einen Scan.
- Überprüfen Sie die Schweregrad-Summen und untersuchen Sie die unterstützenden Belege.
- Triagieren Sie Ergebnisse, exportieren Sie einen PDF-Bericht oder verwenden Sie eine Integration.
Analyseregeln können im Bildschirm Patterns aktiviert oder deaktiviert werden. Einige fest codierte Muster stammen aus apkleaks.
Architektur
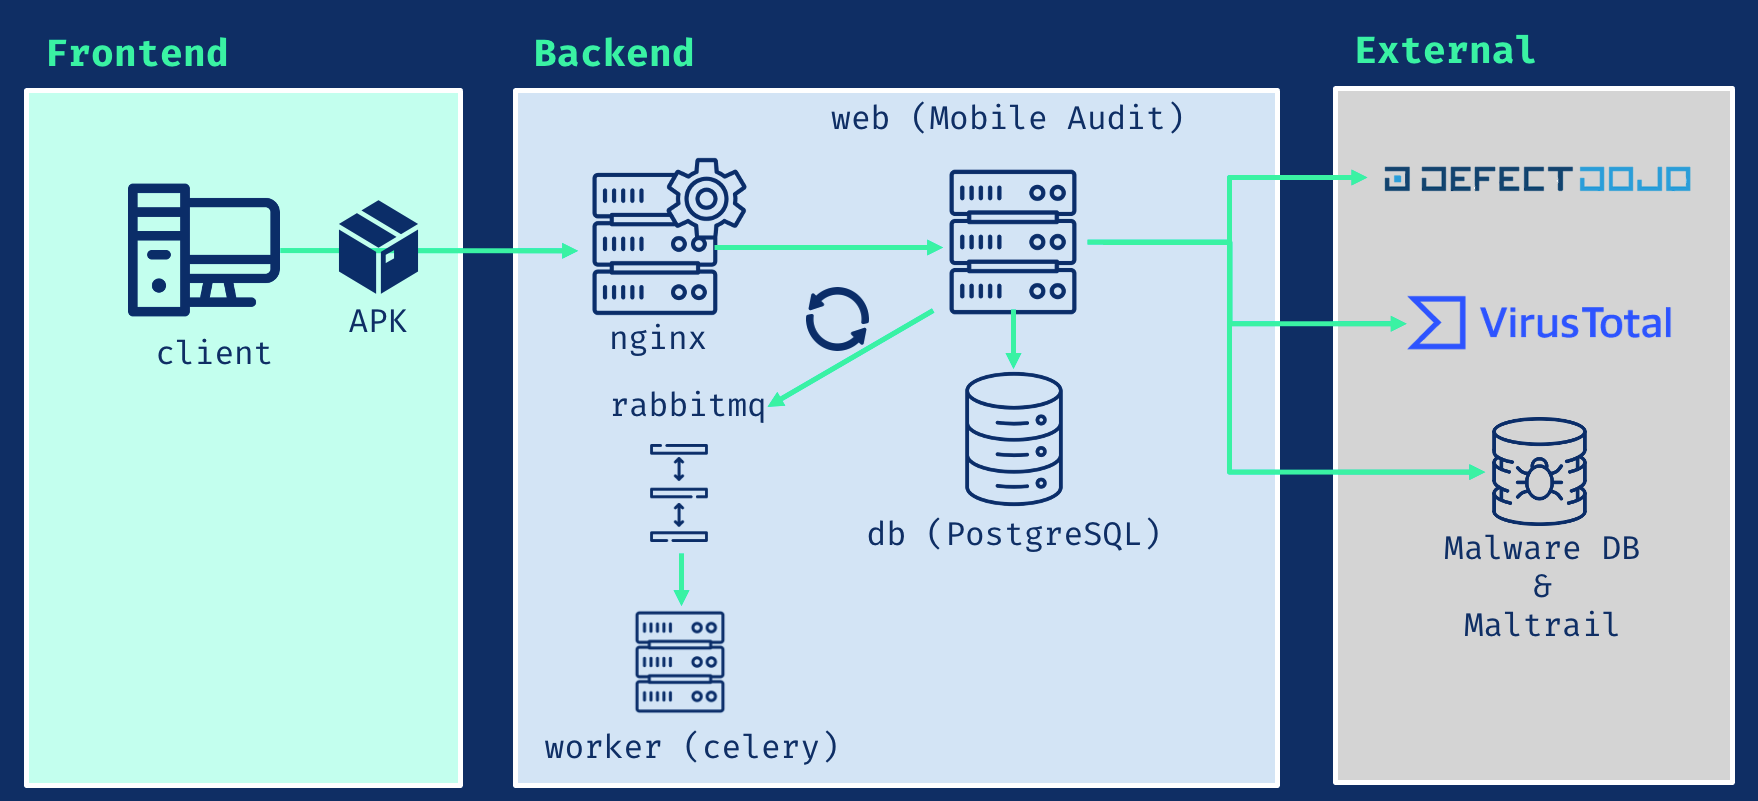
| Dienst | Verantwortlichkeit |
|---|---|
| Django 5.2 LTS | Webanwendung und REST-API |
| PostgreSQL 16 | Persistente Anwendungsdaten |
| Celery | Hintergrund-APK-Analyse |
| RabbitMQ 4.2 | Task-Broker |
| Nginx | HTTP- oder TLS-Einstiegspunkt |
Die Anwendungslaufzeit verwendet Python 3.12. Die APK-Dekompilierung wird von JADX bereitgestellt.
API
Fordern Sie ein Token an:
POST /api/v1/auth-token/
Authentifizieren Sie nachfolgende Anfragen:
Authorization: Token <api-key>
| Dokumentation | Pfad |
|---|---|
| Swagger UI | /swagger/ |
| ReDoc | /redoc/ |
| OpenAPI JSON | /swagger.json |
| OpenAPI YAML | /swagger.yaml |
Optionale Integrationen
Die folgenden Funktionen sind standardmäßig deaktiviert und werden über .env.example konfiguriert:
- VirusTotal API v3-Abfragen und optionale Uploads
- DefectDojo API v2-Ergebnis-Exporte
- MalwareDB- und Maltrail-Domain-Prüfungen
Aktivieren Sie nur die Dienste, für die Sie gültige Endpunkte und Zugangsdaten haben.
TLS
Platzieren Sie das Zertifikat und den privaten Schlüssel in nginx/ssl und starten Sie dann die TLS-Konfiguration:
docker compose -f docker-compose.prod.yaml up -d
Die Anwendung ist dann unter https://localhost verfügbar.
Für lokale Tests generieren Sie ein selbstsigniertes Zertifikat mit einer Gültigkeit von einem Tag:
openssl req -x509 -nodes -days 1 -newkey rsa:4096 \
  -subj "/C=ES/ST=Madrid/L=Madrid/O=Example/OU=IT/CN=localhost" \
  -keyout nginx/ssl/nginx.key \
  -out nginx/ssl/nginx.crt