

kubescape v4.0.12
Open-Source-Kubernetes-Sicherheitsplattform, die Cluster, Manifeste und Images auf Fehlkonfigurationen, Schwachstellen und Compliance gegen NSA-, MITRE- und CIS-Benchmarks über den gesamten Entwicklungslebenszyklus hinweg scannt.





Kubescape

Umfassende Kubernetes-Sicherheit von der Entwicklung bis zur Laufzeit
Kubescape ist eine Open-Source-Kubernetes-Sicherheitsplattform, die umfassende Sicherheitsabdeckung über den gesamten Entwicklungs- und Bereitstellungslebenszyklus hinweg bietet. Sie bietet Härtung, Posture-Management und Laufzeit-Sicherheitsfähigkeiten, um einen robusten Schutz für Kubernetes-Umgebungen zu gewährleisten.
Kubescape wurde von ARMO entwickelt und ist ein Cloud Native Computing Foundation (CNCF) Inkubationsprojekt.
Bitte star ⭐ das Repository, wenn Sie möchten, dass wir Kubescape weiterentwickeln und verbessern!
📑 Inhaltsverzeichnis
- Funktionen
- Demo
- Schnellstart
- Installation
- CLI-Befehle
- Anwendungsbeispiele
- Architektur
- In-Cluster-Operator
- Integrationen
- Gemeinschaft
- Änderungsprotokoll
- Lizenz
✨ Funktionen
| Funktion | Beschreibung |
|---|---|
| 🔍 Fehlkonfigurations-Scan | Cluster, YAML-Dateien und Helm-Charts gegen NSA-CISA, MITRE ATT&CK® und CIS-Benchmarks scannen |
| 🐳 Image-Schwachstellenscan | CVEs in Container-Images mit Grype erkennen |
| 🩹 Image-Patching | Schwachstellen in Images automatisch mit Copacetic patchen |
| 🔧 Auto-Reparatur | Fehlkonfigurationen in Kubernetes-Manifesten automatisch beheben |
| 🛡️ Admission Control | Sicherheitsrichtlinien mit Validating Admission Policies (VAP) durchsetzen |
| 📊 Laufzeitsicherheit | eBPF-basierte Laufzeitüberwachung via Inspektor Gadget |
| 🤖 KI-Integration | MCP-Server für die Integration von KI-Assistenten |
🎬 Demo
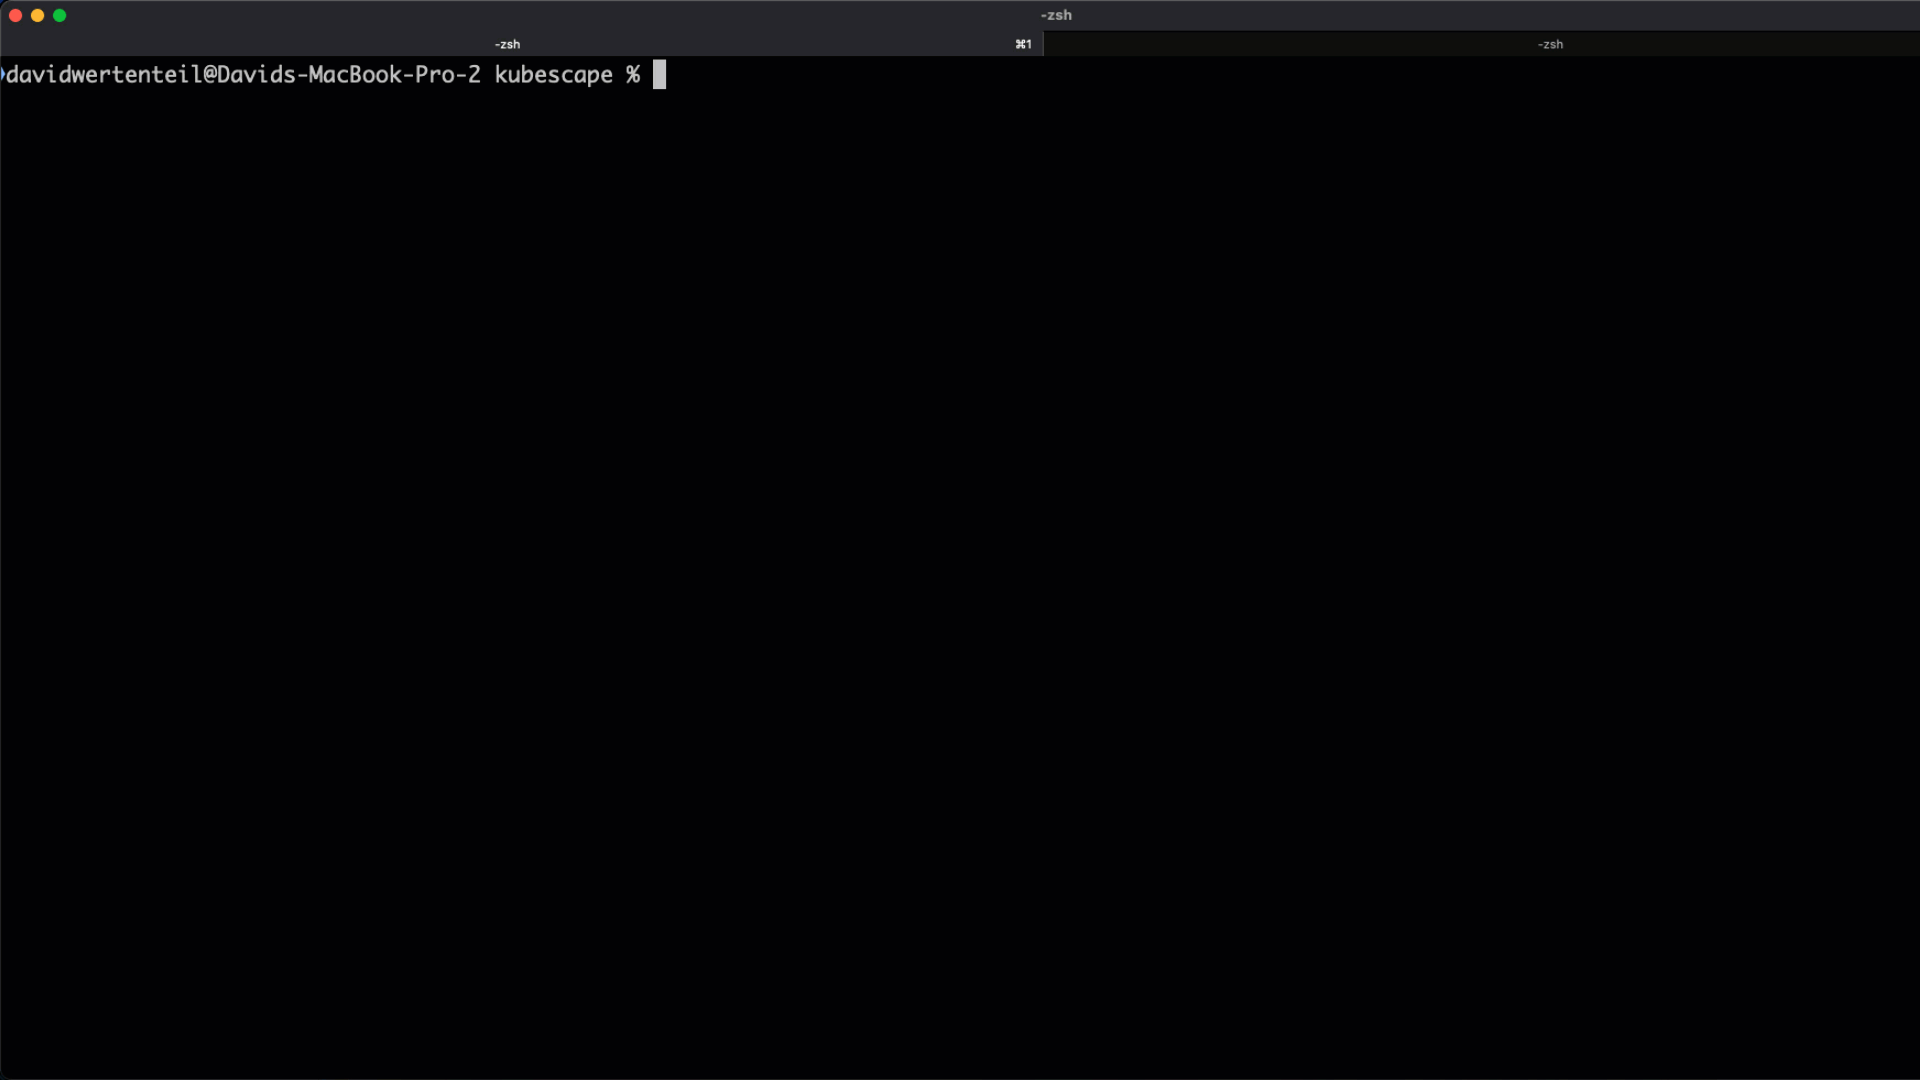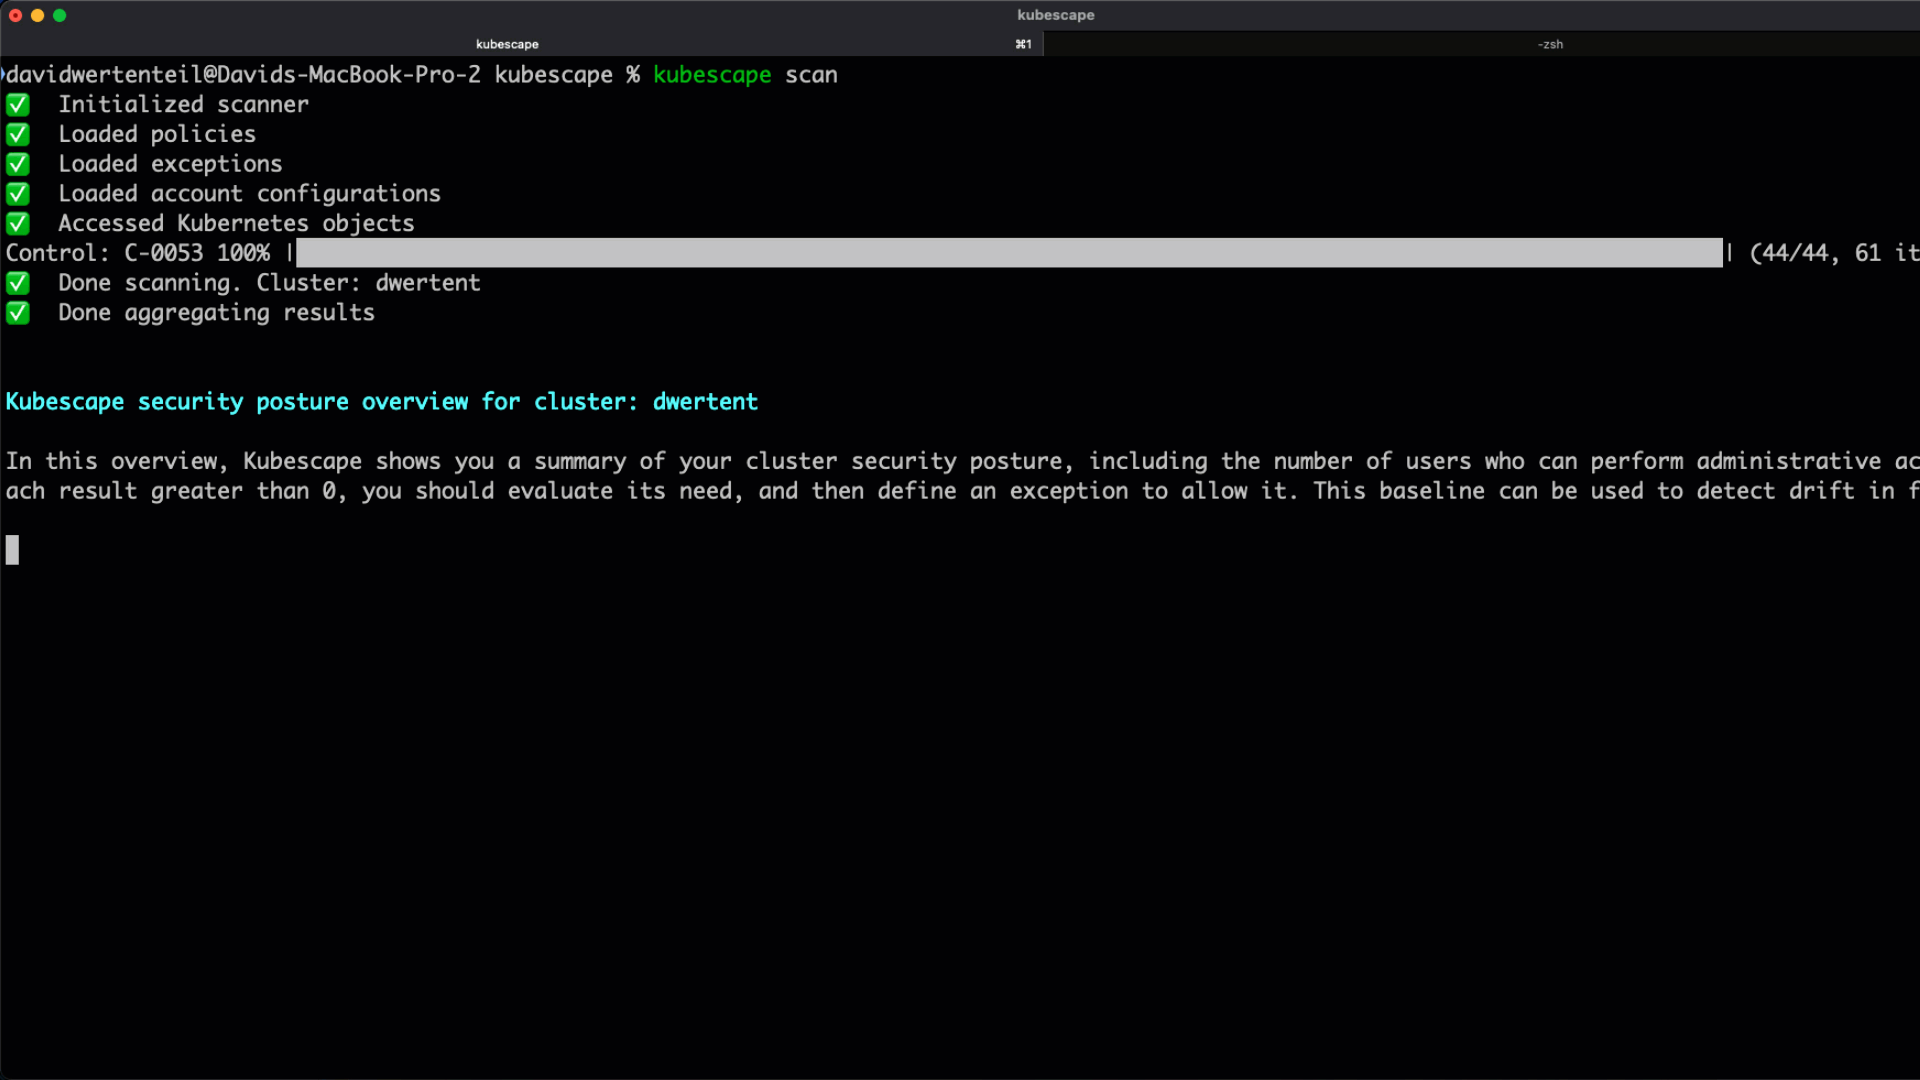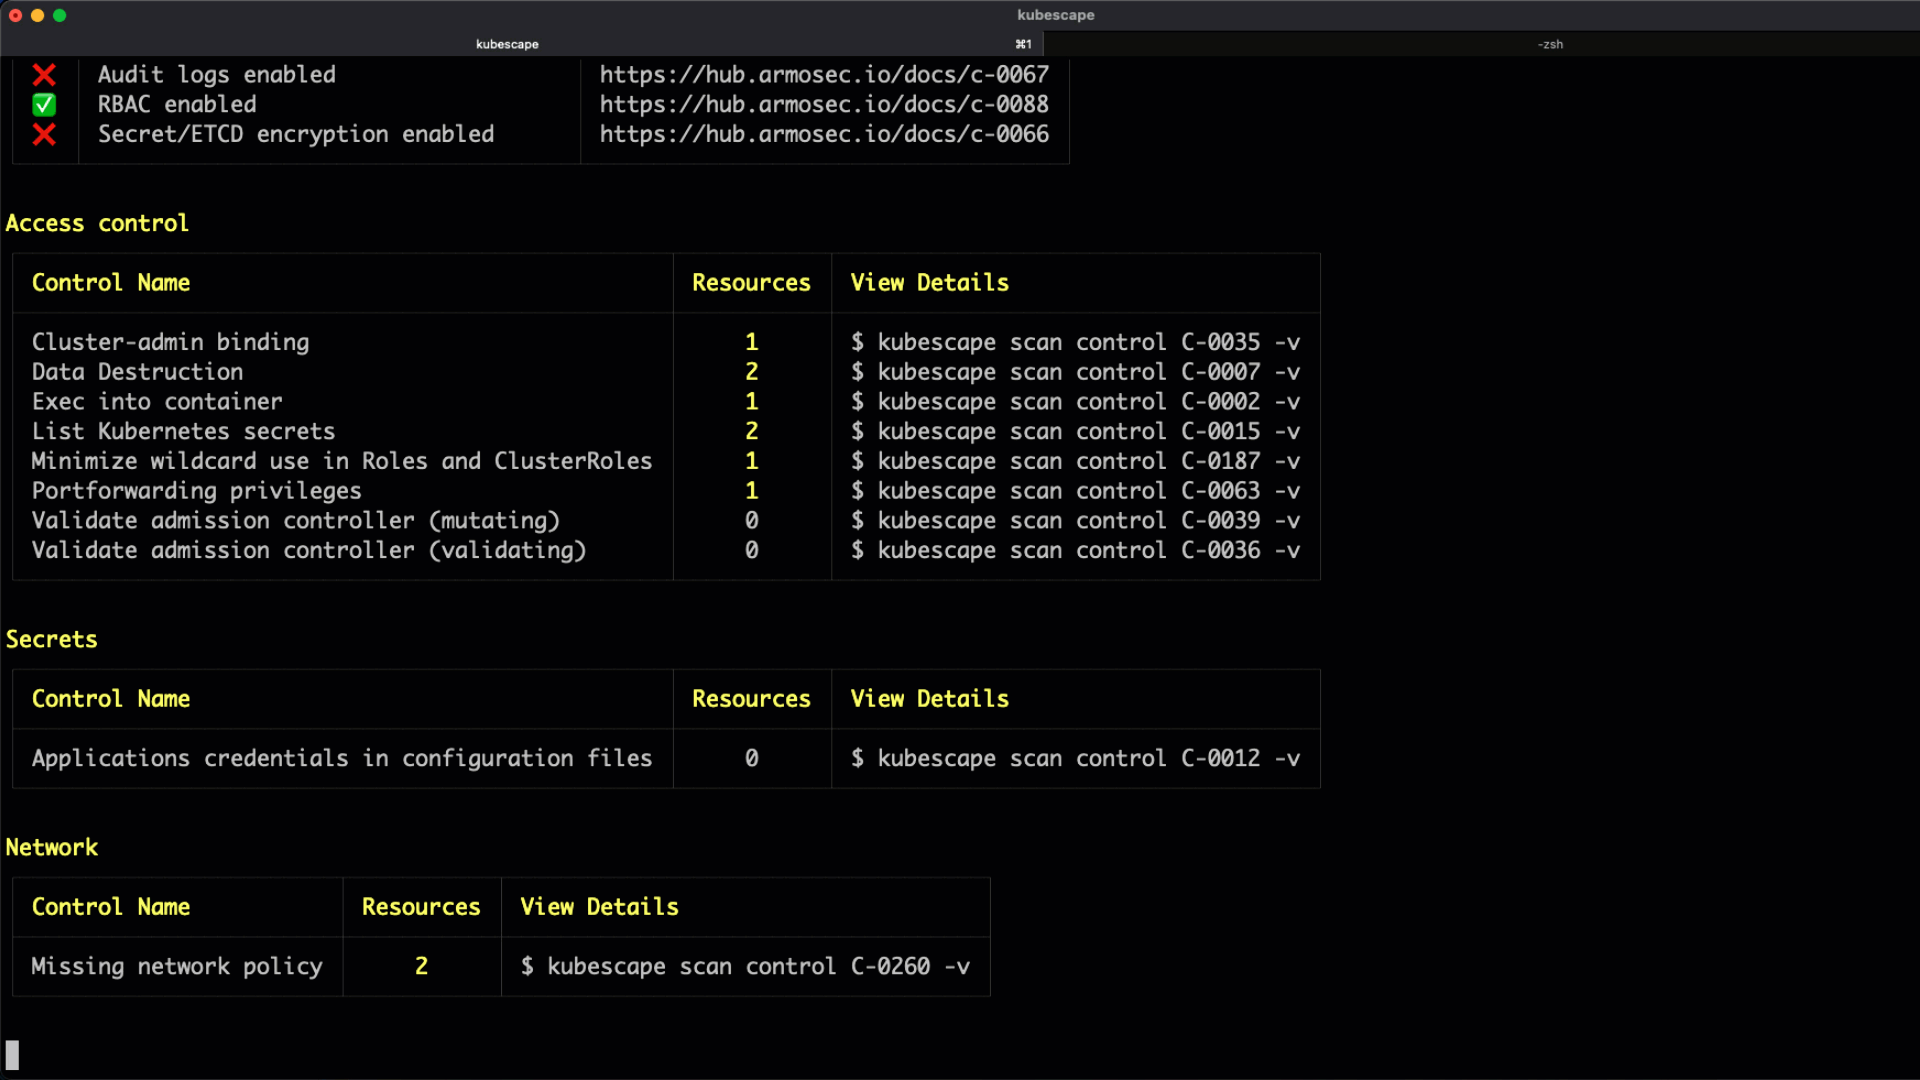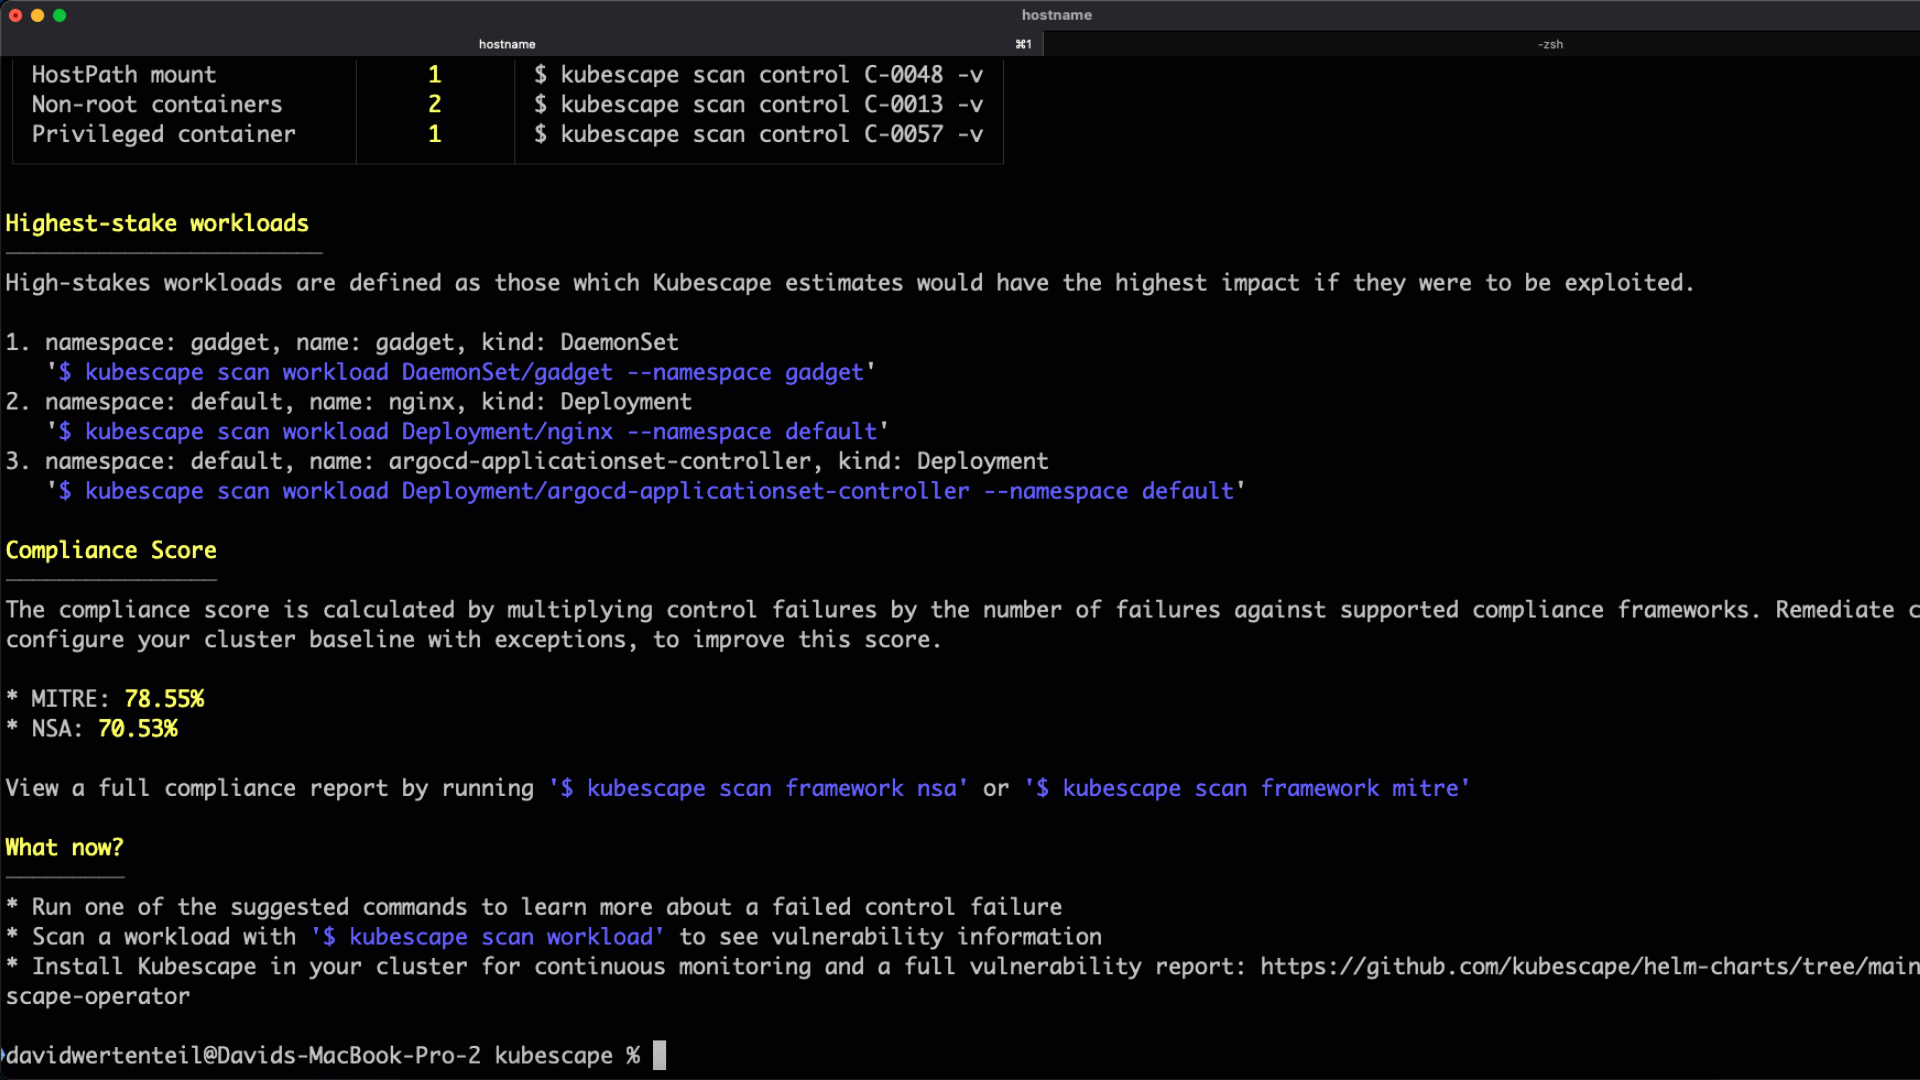
🚀 Schnellstart
1. Kubescape installieren
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
💡 Siehe Installation für weitere Optionen (Homebrew, Krew, Windows usw.)
2. Ersten Scan durchführen
# Aktuellen Cluster scannen
kubescape scan

# Bestimmte YAML-Datei oder Verzeichnis scannen
kubescape scan /pfad/zu/manifesten/

# Container-Image auf Schwachstellen scannen
kubescape scan image nginx:latest
3. Ergebnisse erkunden
Kubescape bietet einen detaillierten Sicherheitsposture-Überblick, einschließlich:
- Sicherheitsstatus der Control Plane
- Zugriffskontrollrisiken
- Workload-Fehlkonfigurationen
- Netzwerkrichtlinien-Lücken
- Compliance-Ergebnisse (MITRE, NSA)
📦 Installation
Einzeilige Installation (Linux/macOS)
curl -s https://raw.githubusercontent.com/kubescape/kubescape/master/install.sh | /bin/bash
Paketmanager
| Plattform | Befehl |
|---|---|
| Homebrew | brew install kubescape |
| Krew | kubectl krew install kubescape |
| Arch Linux | yay -S kubescape |
| Ubuntu | sudo add-apt-repository ppa:kubescape/kubescape && sudo apt install kubescape |
| NixOS | nix-shell -p kubescape |
| Chocolatey | choco install kubescape |
| Scoop | scoop install kubescape |
Windows (PowerShell)
iwr -useb https://raw.githubusercontent.com/kubescape/kubescape/master/install.ps1 | iex
📖 Vollständige Installationsanleitung →
🛠️ CLI-Befehle
Kubescape bietet eine umfassende CLI mit folgenden Befehlen:
| Befehl | Beschreibung |
|---|---|
kubescape scan | Cluster, Dateien oder Images auf Sicherheitsprobleme scannen |
kubescape scan image | Container-Images auf Schwachstellen scannen |
kubescape fix | Fehlkonfigurationen in Manifestdateien automatisch beheben |
kubescape patch | Container-Images patchen, um Schwachstellen zu beheben |
kubescape list | Verfügbare Frameworks und Controls auflisten |
kubescape download | Artefakte für die Offline-Nutzung herunterladen |
kubescape config | Zwischengespeicherte Konfigurationen verwalten |
kubescape operator | Mit dem In-Cluster-Kubescape-Operator interagieren |
kubescape vap | Validating Admission Policies verwalten |
kubescape mcpserver | MCP-Server für KI-Assistenten-Integration starten |
kubescape completion | Shell-Vervollständigungsskripte generieren |
kubescape version | Versionsinformationen anzeigen |
📖 Anwendungsbeispiele
Scannen
Einen laufenden Cluster scannen
# Standard-Scan (alle Frameworks)
kubescape scan