
KubeArmor v1.7.5-rc1
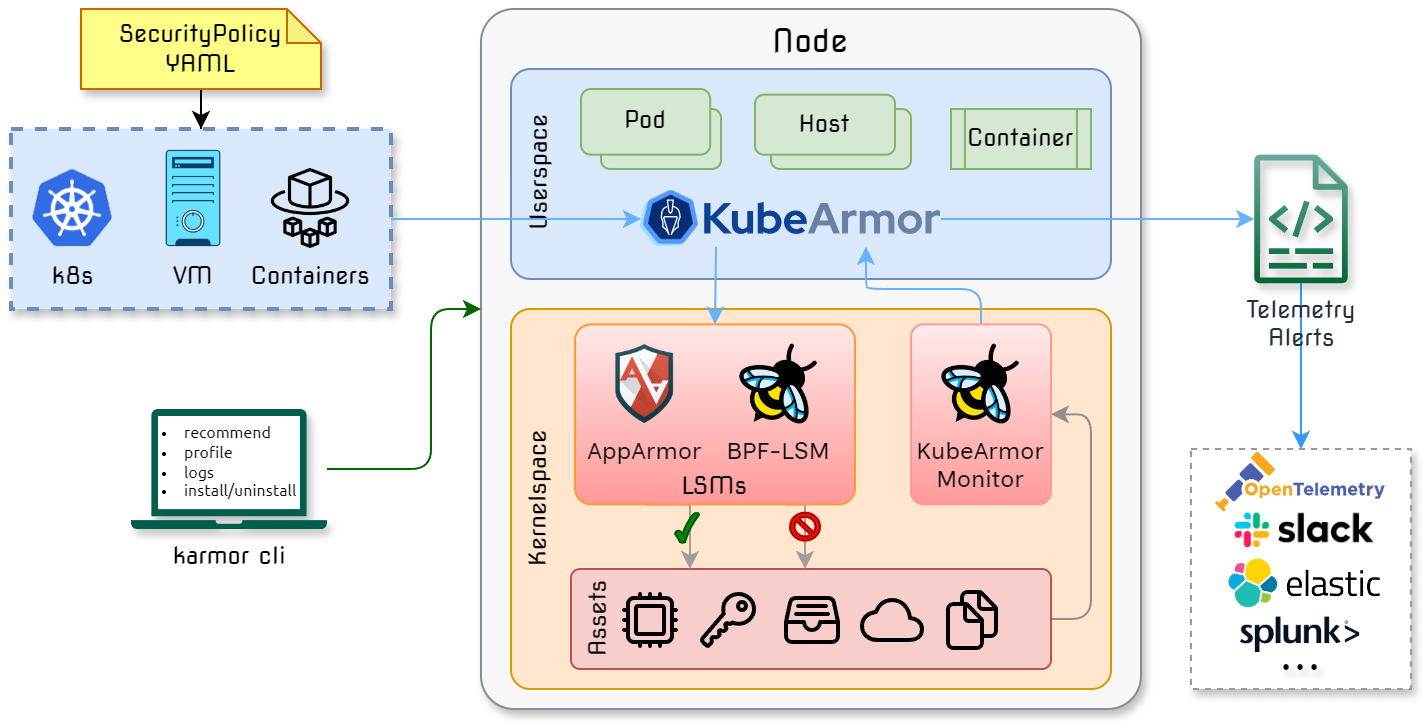
Runtime-Sicherheitsdurchsetzungssystem. Workload-Härtung/Sandboxing und die Implementierung von restriktivsten Richtlinien einfach gemacht durch die Nutzung von LSMs (LSM-BPF, AppArmor).





KubeArmor ist ein cloud-natives Laufzeit-Sicherheitsdurchsetzungssystem, das das Verhalten (wie Prozessausführung, Dateizugriff und Netzwerkoperationen) von Pods, Containern und Knoten (VMs) auf Systemebene einschränkt.
KubeArmor nutzt Linux-Sicherheitsmodule (LSMs) wie AppArmor, SELinux oder BPF-LSM, um die benutzerdefinierten Richtlinien durchzusetzen. KubeArmor erzeugt umfangreiche Alarme/Telemetrie-Ereignisse mit Container-/Pod-/Namespace-Identitäten mithilfe von eBPF.
| 💪 Infrastruktur härten ⛓️ Schützen Sie kritische Pfade wie Zertifikatsbündel 📋 MITRE-, STIG- und CIS-basierte Regeln 🛅 Beschränken Sie den Zugriff auf rohe DB-Tabellen | 💍 Minimal privilegierter Zugriff 🚥 Prozess-Whitelisting 🚥 Netzwerk-Whitelisting 🎛️ Kontrollieren Sie den Zugriff auf sensible Assets |
| 🔭 Anwendungsverhalten 🧬 Prozessausführungen, Dateisystemzugriffe 🧭 Service-Bindungen, Ingress-, Egress-Verbindungen 🔬 Profiling sensibler Systemaufrufe | ❄️ Bereitstellungsmodelle ☸️ Kubernetes-Bereitstellung 🐋 Containerisierte Bereitstellung 💻 VM-/Bare-Metal-Bereitstellung |
Architekturübersicht
Dokumentation 📓
- 👉 Erste Schritte
- 🎯 Anwendungsfälle
- ✔️ KubeArmor-Support-Matrix
- ♟️ Wie unterscheidet sich KubeArmor?
- 📜 Sicherheitsrichtlinie für Pods/Container [Spezifikation] [Beispiele]
- 📜 Sicherheitsrichtlinie auf Cluster-Ebene für Pods/Container [Spezifikation] [Beispiele]
- 📜 Sicherheitsrichtlinie für Hosts/Knoten [Spezifikation] [Beispiele]
- 📜 Netzwerk-Sicherheitsrichtlinie für Hosts/Knoten [Spezifikation] [Beispiele]
... detaillierte Dokumentation
Mitwirkende 👥
Zweiwöchentliches Treffen
- 🗣️ Zoom-Link
- 📄 Protokoll: Dokument
- 📆 Kalendereinladung: Google Kalender, ICS-Datei
Community & Governance
KubeArmor ist ein community-verwaltetes Projekt. Die folgenden Dokumente beschreiben, wie das Projekt geführt wird: