

shannon v2.3.0
Shannon ist ein autonomer White-Box-KI-Pentester für Webanwendungen und APIs. Er analysiert Ihren Quellcode, identifiziert Angriffsvektoren und führt echte Exploits aus, um Schwachstellen nachzuweisen, bevor sie in die Produktion gelangen.
[!NOTE] Shannon 3.0 ist live: tiefere Sicherheitscode-Analyse, gründlicher geprüfte Befunde, eine neu aufgebaute CLI, native CI/CD, professionelle PDF-Berichte und SARIF.
Shannon ist ein autonomer KI-Pentester für Webanwendungen und APIs.
Er analysiert deinen Quellcode, identifiziert Angriffspfade und führt echte Exploits aus, um Schwachstellen nachzuweisen, bevor sie die Produktion erreichen. Kein Exploit, kein Bericht.
Dieses Repository ist Shannon Open Source: der vollständige Agent, lokal über deine Kommandozeile ausgeführt.
Shannon starten
```bash npx @keygraph/shannon@latest ``` Der interaktive Launcher führt dich durch die Einrichtung und deinen ersten Pentest.
[!TIP] KI-Agenten und LLMs: Beginne mit llms.txt für eine kompakte Übersicht dieses Repositorys, oder verwende llms-full.txt, um das README und die Dokumentation in einer einzigen Datei zu erhalten.
Inhaltsverzeichnis
- Inhaltsverzeichnis
- Was ist Shannon?
- Shannon in Aktion
- Schnellstart
- Wichtige Funktionen
- CI/CD-Integrationen
- Editionen
- Architektur
- Dokumentation
- Sicherheit, Umfang und Einschränkungen
- Lizenz
- Danksagungen
- Über Keygraph
- Community und Support
- Häufige Fragen
Was ist Shannon?
Shannon ist ein autonomer KI-Pentester, entwickelt von Keygraph. Er führt Sicherheitstests von Webanwendungen und deren zugrunde liegenden APIs durch, indem er Quellcode-Analyse mit Live-Exploitation kombiniert.
Shannon analysiert den Quellcode deiner Webanwendung, um potenzielle Angriffsvektoren zu identifizieren, und verwendet dann Browser-Automatisierung und Kommandozeilen-Tools, um echte Exploits gegen die laufende Anwendung und ihre APIs auszuführen. Nur Schwachstellen mit einem funktionierenden Proof-of-Concept werden in den Abschlussbericht aufgenommen.
Shannon ist der Agent. Dieses Repository ist Shannon Open Source, der eigenständige Pentester, den du selbst ausführst. Derselbe Shannon treibt auch die Keygraph-Plattform an, Keygraphs kommerzielles Pentesting-Produkt. Siehe Editionen für einen Vergleich der beiden.
Warum es Shannon gibt
Dank Tools wie Claude Code und Cursor liefert dein Team ununterbrochen Code aus. Aber dein Penetrationstest? Der findet einmal im Jahr statt. Das schafft eine massive Sicherheitslücke. An den anderen 364 Tagen könntest du unwissentlich Schwachstellen in die Produktion ausliefern.
Shannon schließt diese Lücke, indem es bedarfsgerechtes, automatisiertes Penetrationstesting bietet, das bei jedem Build oder Release ausgeführt werden kann.
Warum "Shannon"?
Der Name geht auf Claude Shannon zurück, den Vater der Informationstheorie. Im Kern ist Pentesting ein Informationsproblem: Jede Sonde reduziert die Unsicherheit über den Zustand eines Systems. Die besten Tools maximieren das Signal, das aus jeder Anfrage gewonnen wird, und verwandeln diese Informationsbits in einen Exploit-Pfad.
Außerdem wollten wir, dass du sagen kannst: "Hey Claude, führe Shannon aus", um alle Sicherheitslücken in deiner vibe-codierten App zu finden.
Kein Ersatz für menschliche Pentester
Shannon ist darauf ausgelegt, mit erfahrenen Pentestern und Red Teamern zusammenzuarbeiten, nicht sie zu ersetzen. Großartige Pentester verstehen das Geschäft, verketten Angriffe auf eine Weise, die niemand vorhergesehen hat, und bringen jahrelanges Urteilsvermögen mit, das aktuelle Modelle nicht erreichen können.
Shannon löst ein anderes Problem: Es gibt weit mehr Software zu testen, als Sicherheitsteams Zeit haben abzudecken. Kritische Systeme erhalten regelmäßige Expertenbewertungen, während der lange Schwanz aus internen Apps, APIs und sich schnell entwickelnden Diensten kaum jemals getestet wird.
Shannon verlagert Pentesting nach links in den Software Development Lifecycle (SDLC). Verwende es, um exploitation-gestützte Tests gegen Staging-Umgebungen und Releases in der Frequenz auszuführen, in der sie tatsächlich ausgeliefert werden, und spare die Zeit menschlicher Experten für die Risiken auf, die jemanden erfordern, der die Organisation kennt.
Shannon in Aktion
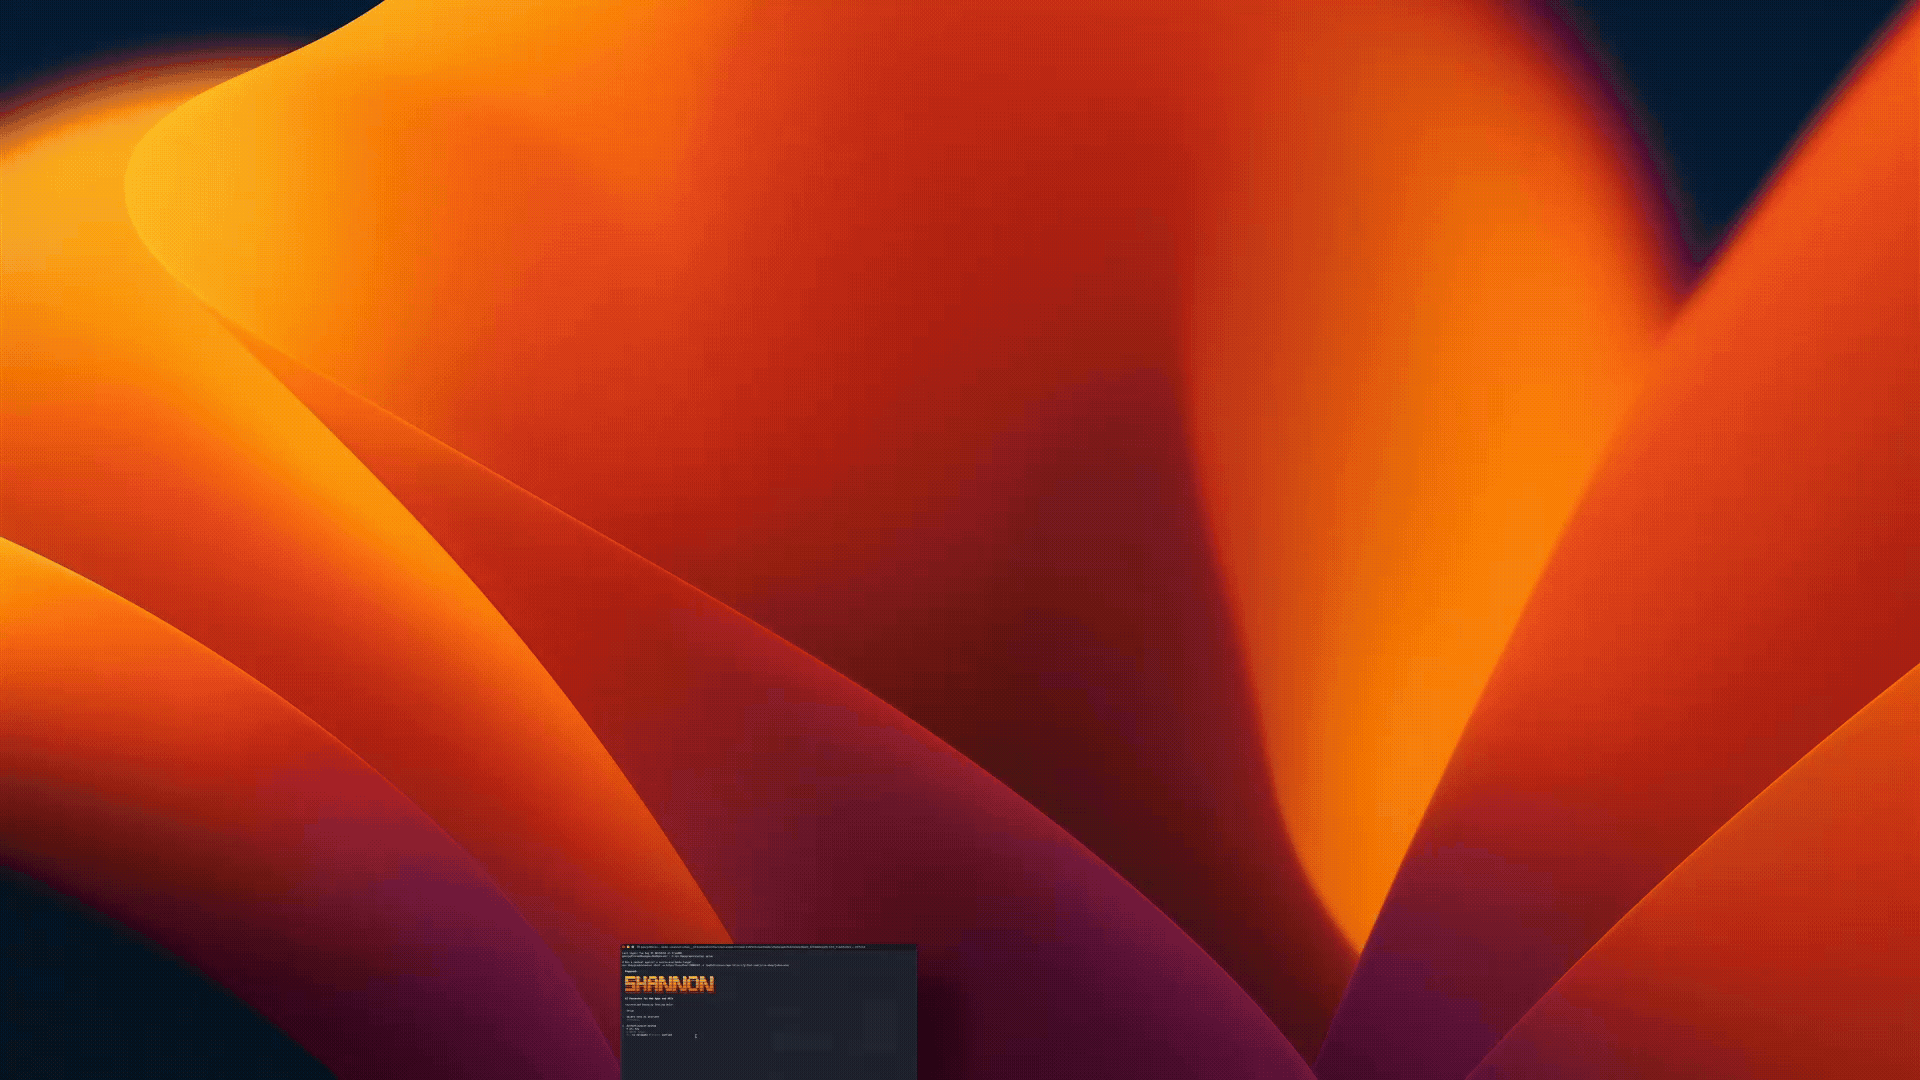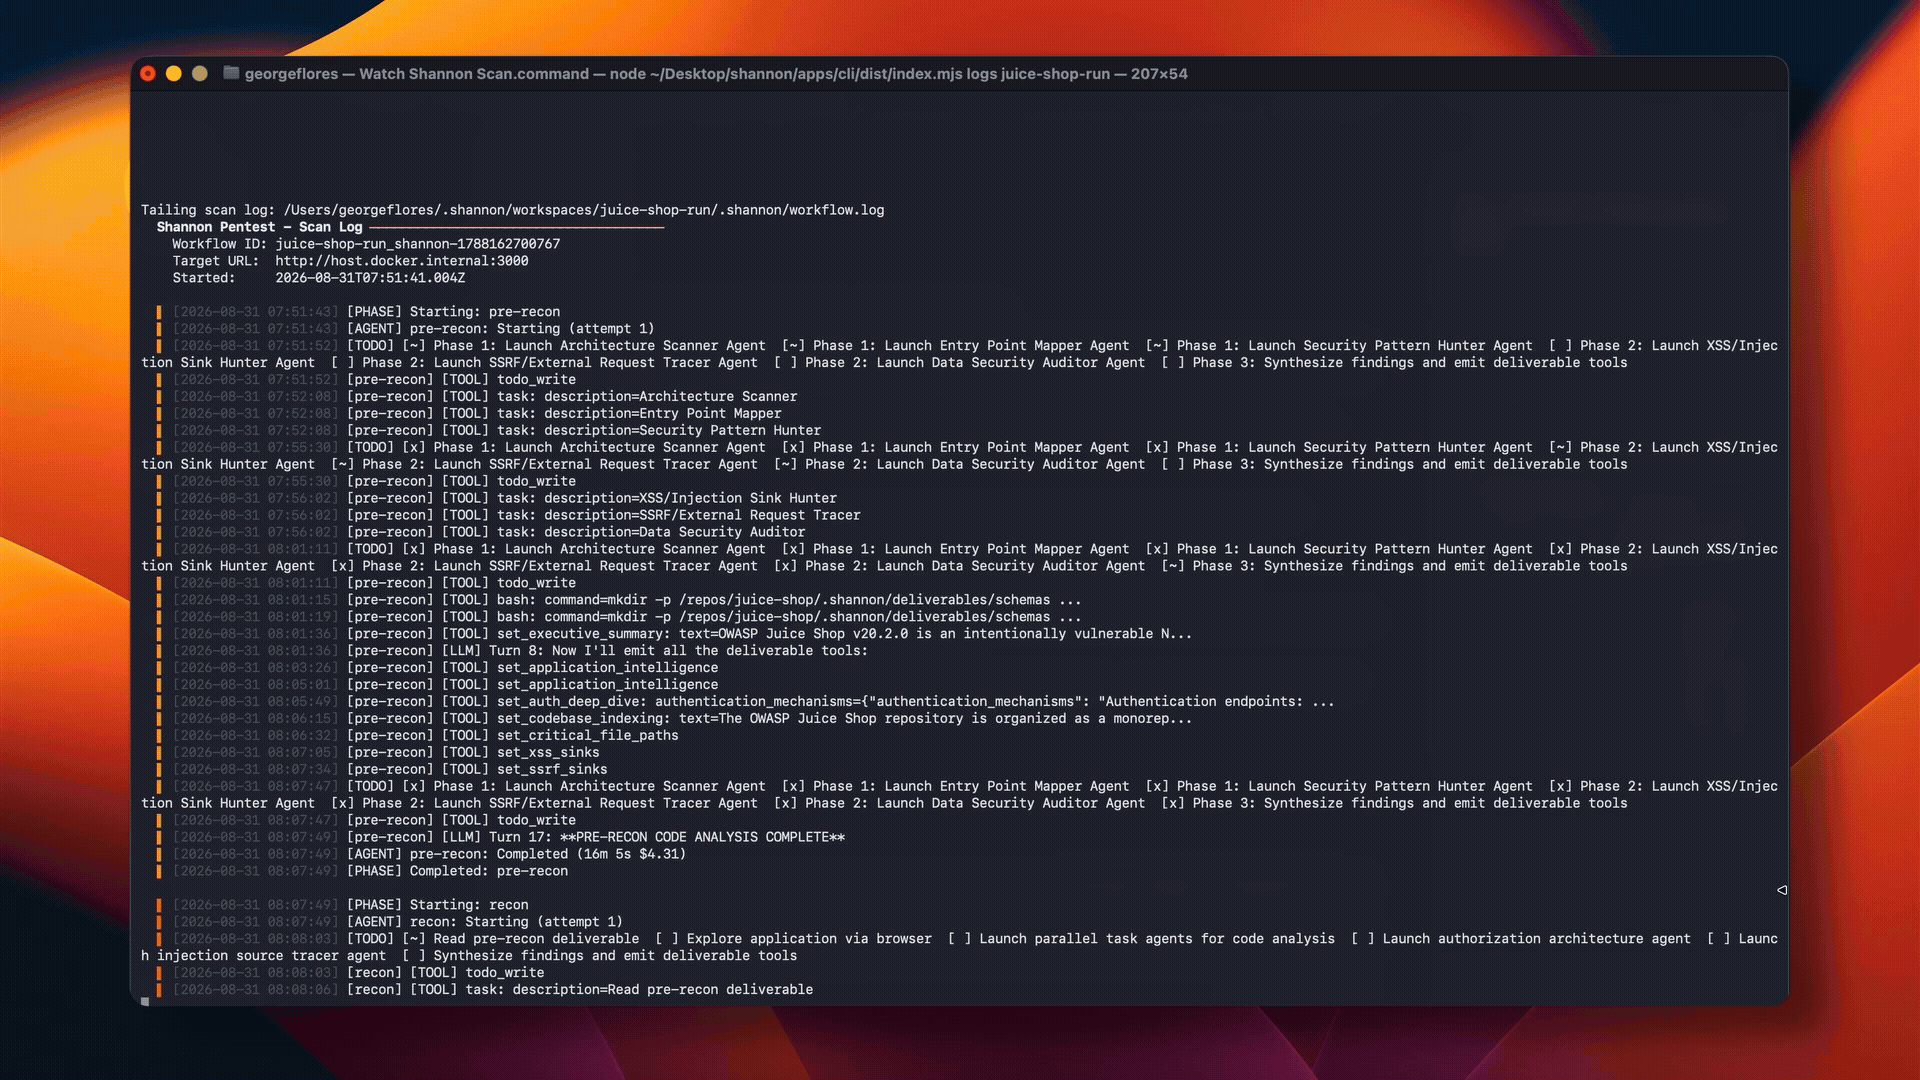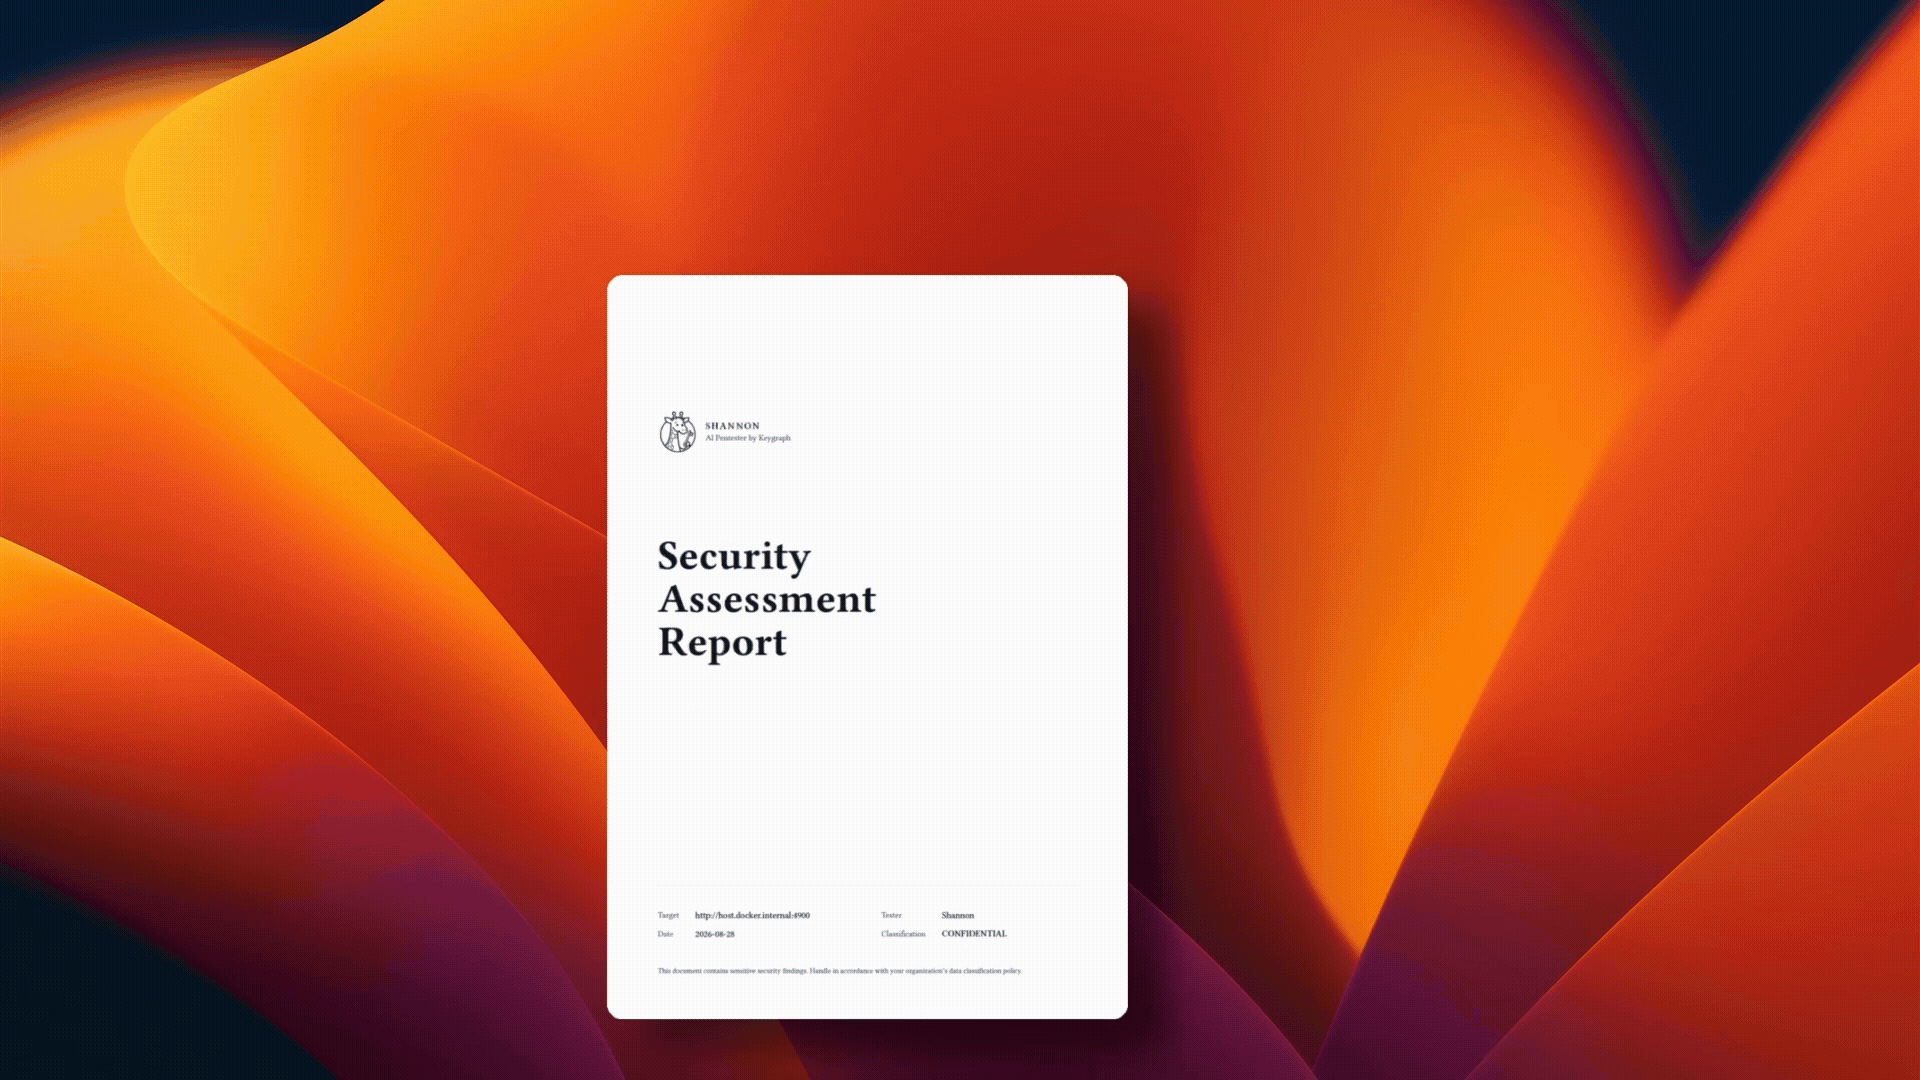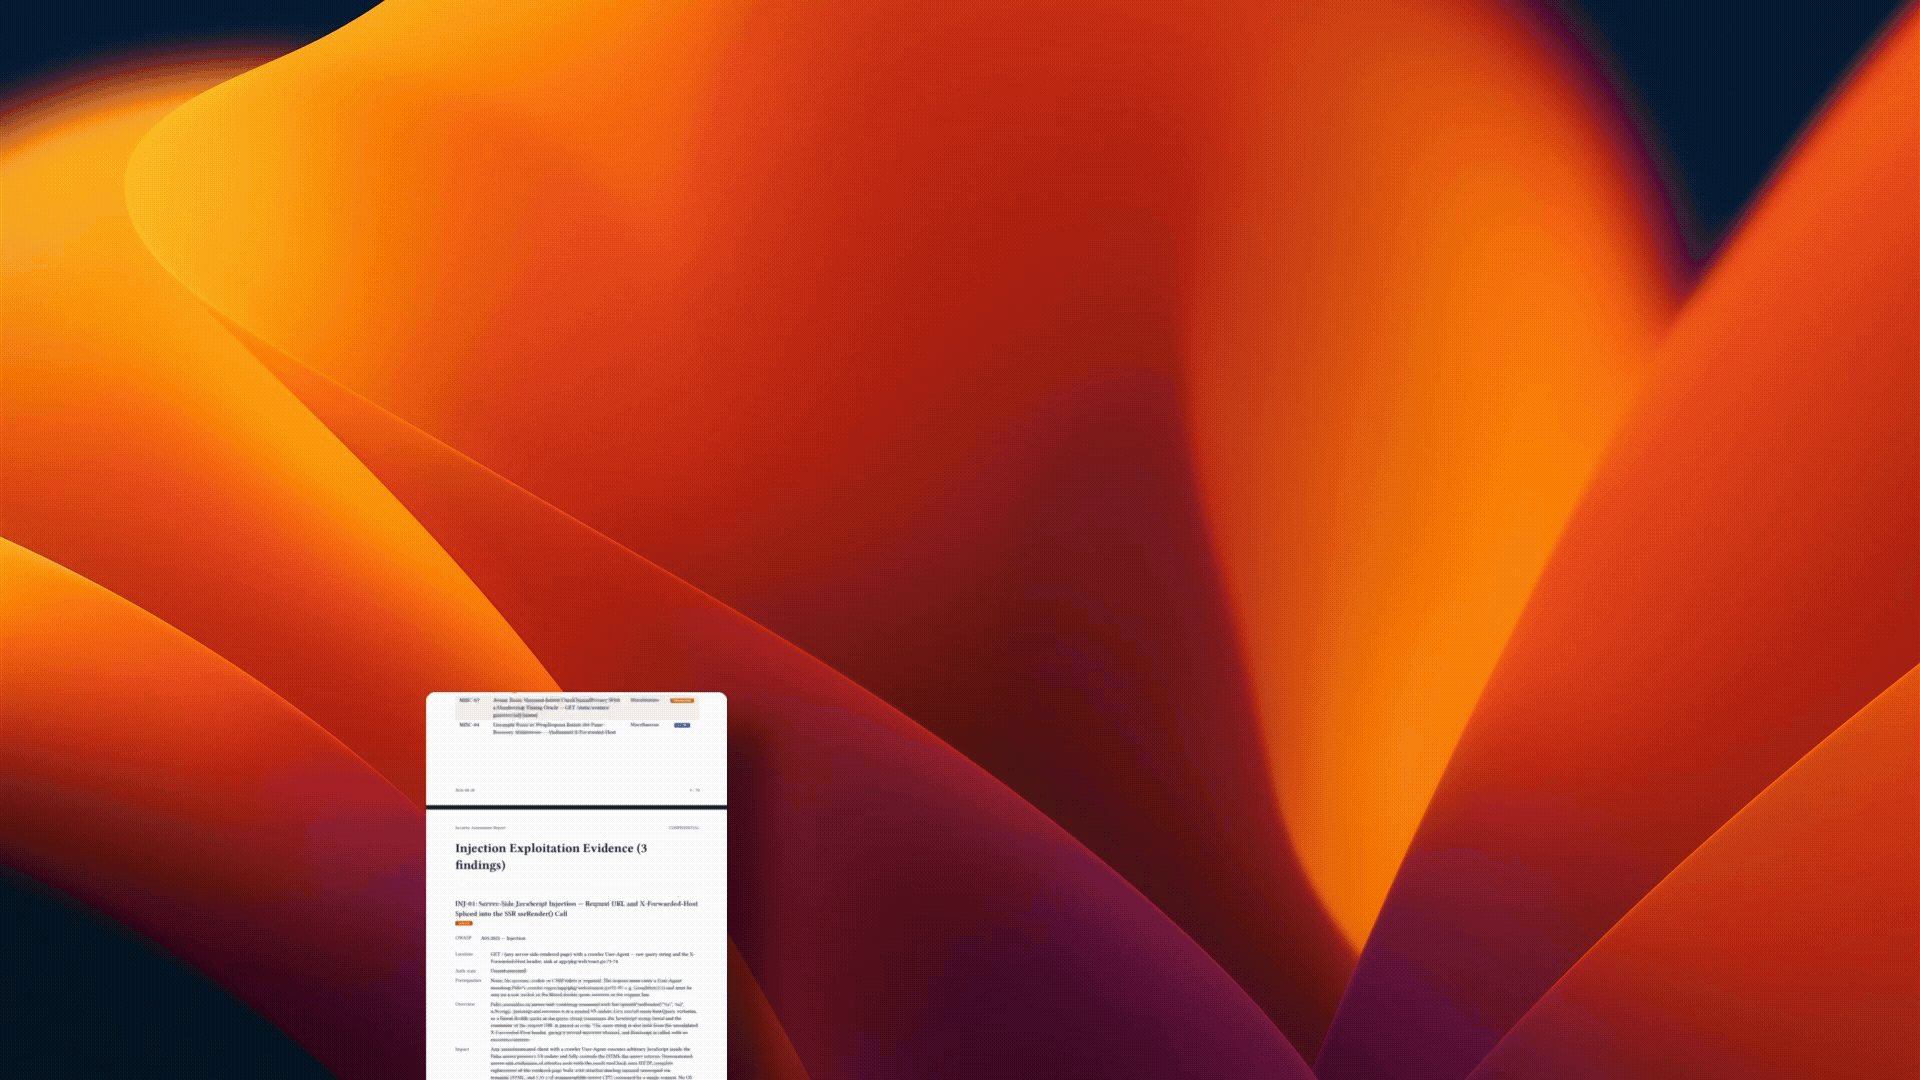
Diese Berichte stammen aus Shannon-Open-Source-Scans von Photoview 2.4.0, einer der Anwendungen in Doyensecs Vergleich von Aikido und XBOW. Wir haben Shannon gegen dieselbe Anwendungsversion ausgeführt und seine Ergebnisse separat bewertet. Lies die Doyensec-Studie und unseren Shannon-Folgevergleich für Methodik, Einschränkungen, Kosten und Ergebnisse.