
rustinel v1.8.0-rc.1
Endpoint-Erkennung für Windows, Linux und macOS. Sigma-, YARA- und IOC-Regeln auf nativer Telemetrie. In Rust geschrieben. Kein Cloud-Konto erforderlich.

Rustinel
Open-Source-Endpoint-Erkennung. Drei Plattformen. Deine Regeln.
Führe Sigma-, YARA- und IOC-Erkennungen auf nativer Windows-, Linux- und macOS-Telemetrie aus.
In Rust geschrieben, mit lokalen Warnmeldungen und ohne Cloud-Konto.


Download | Dokumentation | Erkennungspakete | Website

Warum Rustinel?
- Verwende Sigma- und YARA-Regeln. Sigma für Verhalten, YARA für ausführbare Dateien und Prozessspeicher sowie IOC-Listen für Hashes, IPs, Domains und Pfade.
- Läuft auf Windows, Linux und macOS. Eine Engine, ein Konfigurationsformat und überall dieselben Feldnamen im Sysmon-Stil. Die Abdeckung variiert je nach Plattform.
- Behalte deine Daten. Der Agent sendet nichts nach außen. Warnmeldungen sind lokale ECS-NDJSON-Dateien, die Elastic, Splunk oder jede andere Log-Pipeline aufnehmen kann.
- Teste Regeln gegen aufgezeichnete Verhaltensweisen. Zeichne Aktivitäten einmal auf und spiele sie dann auf jedem Rechner erneut ab, während sich deine Regeln ändern.
- Erkenne die Lücken.
rustinel sigma doctorerklärt, welche Regeln ausgelöst werden können, währendrustinel doctorden Laufzeitzustand und unter Last verlorene Ereignisse meldet.
Schnellstart
Installiere in einen lokalen Ordner rustinel und starte es dann.
Linux (Kernel 5.8+):
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
Windows, in einer erhöhten PowerShell:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel; .\rustinel.exe run
macOS (experimentell) benötigt zuerst Full Disk Access, siehe macOS-Berechtigungen:
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
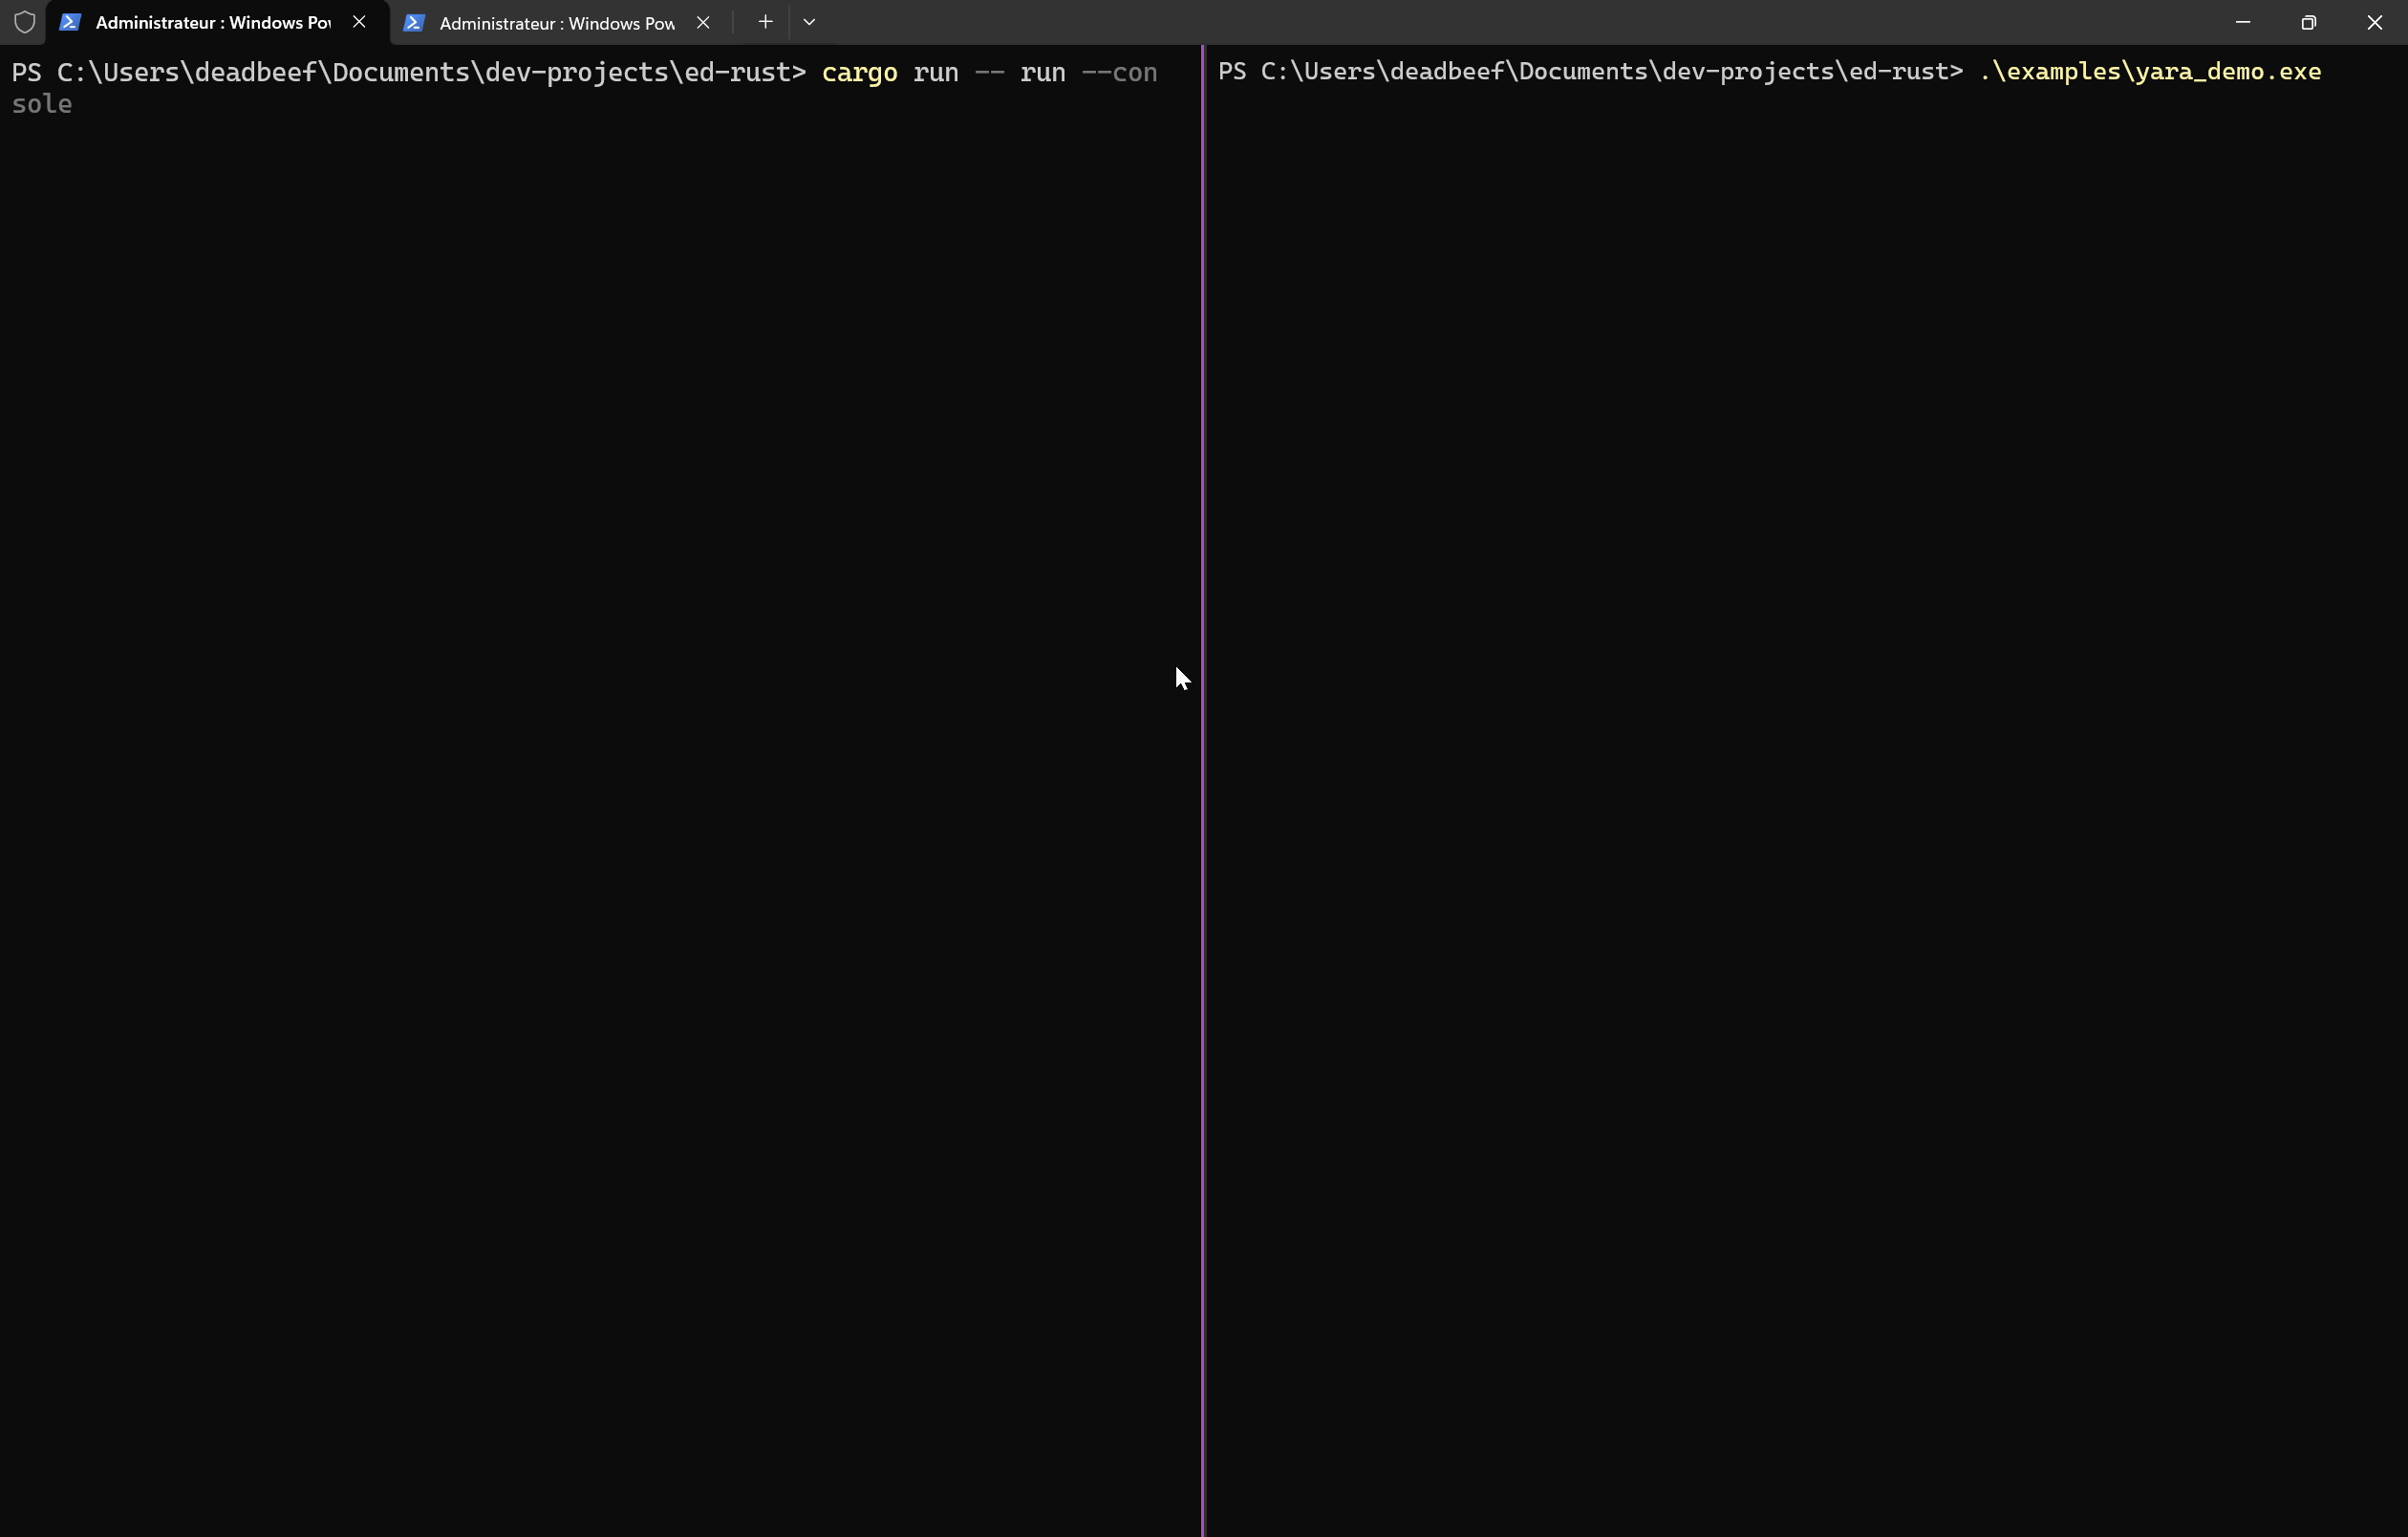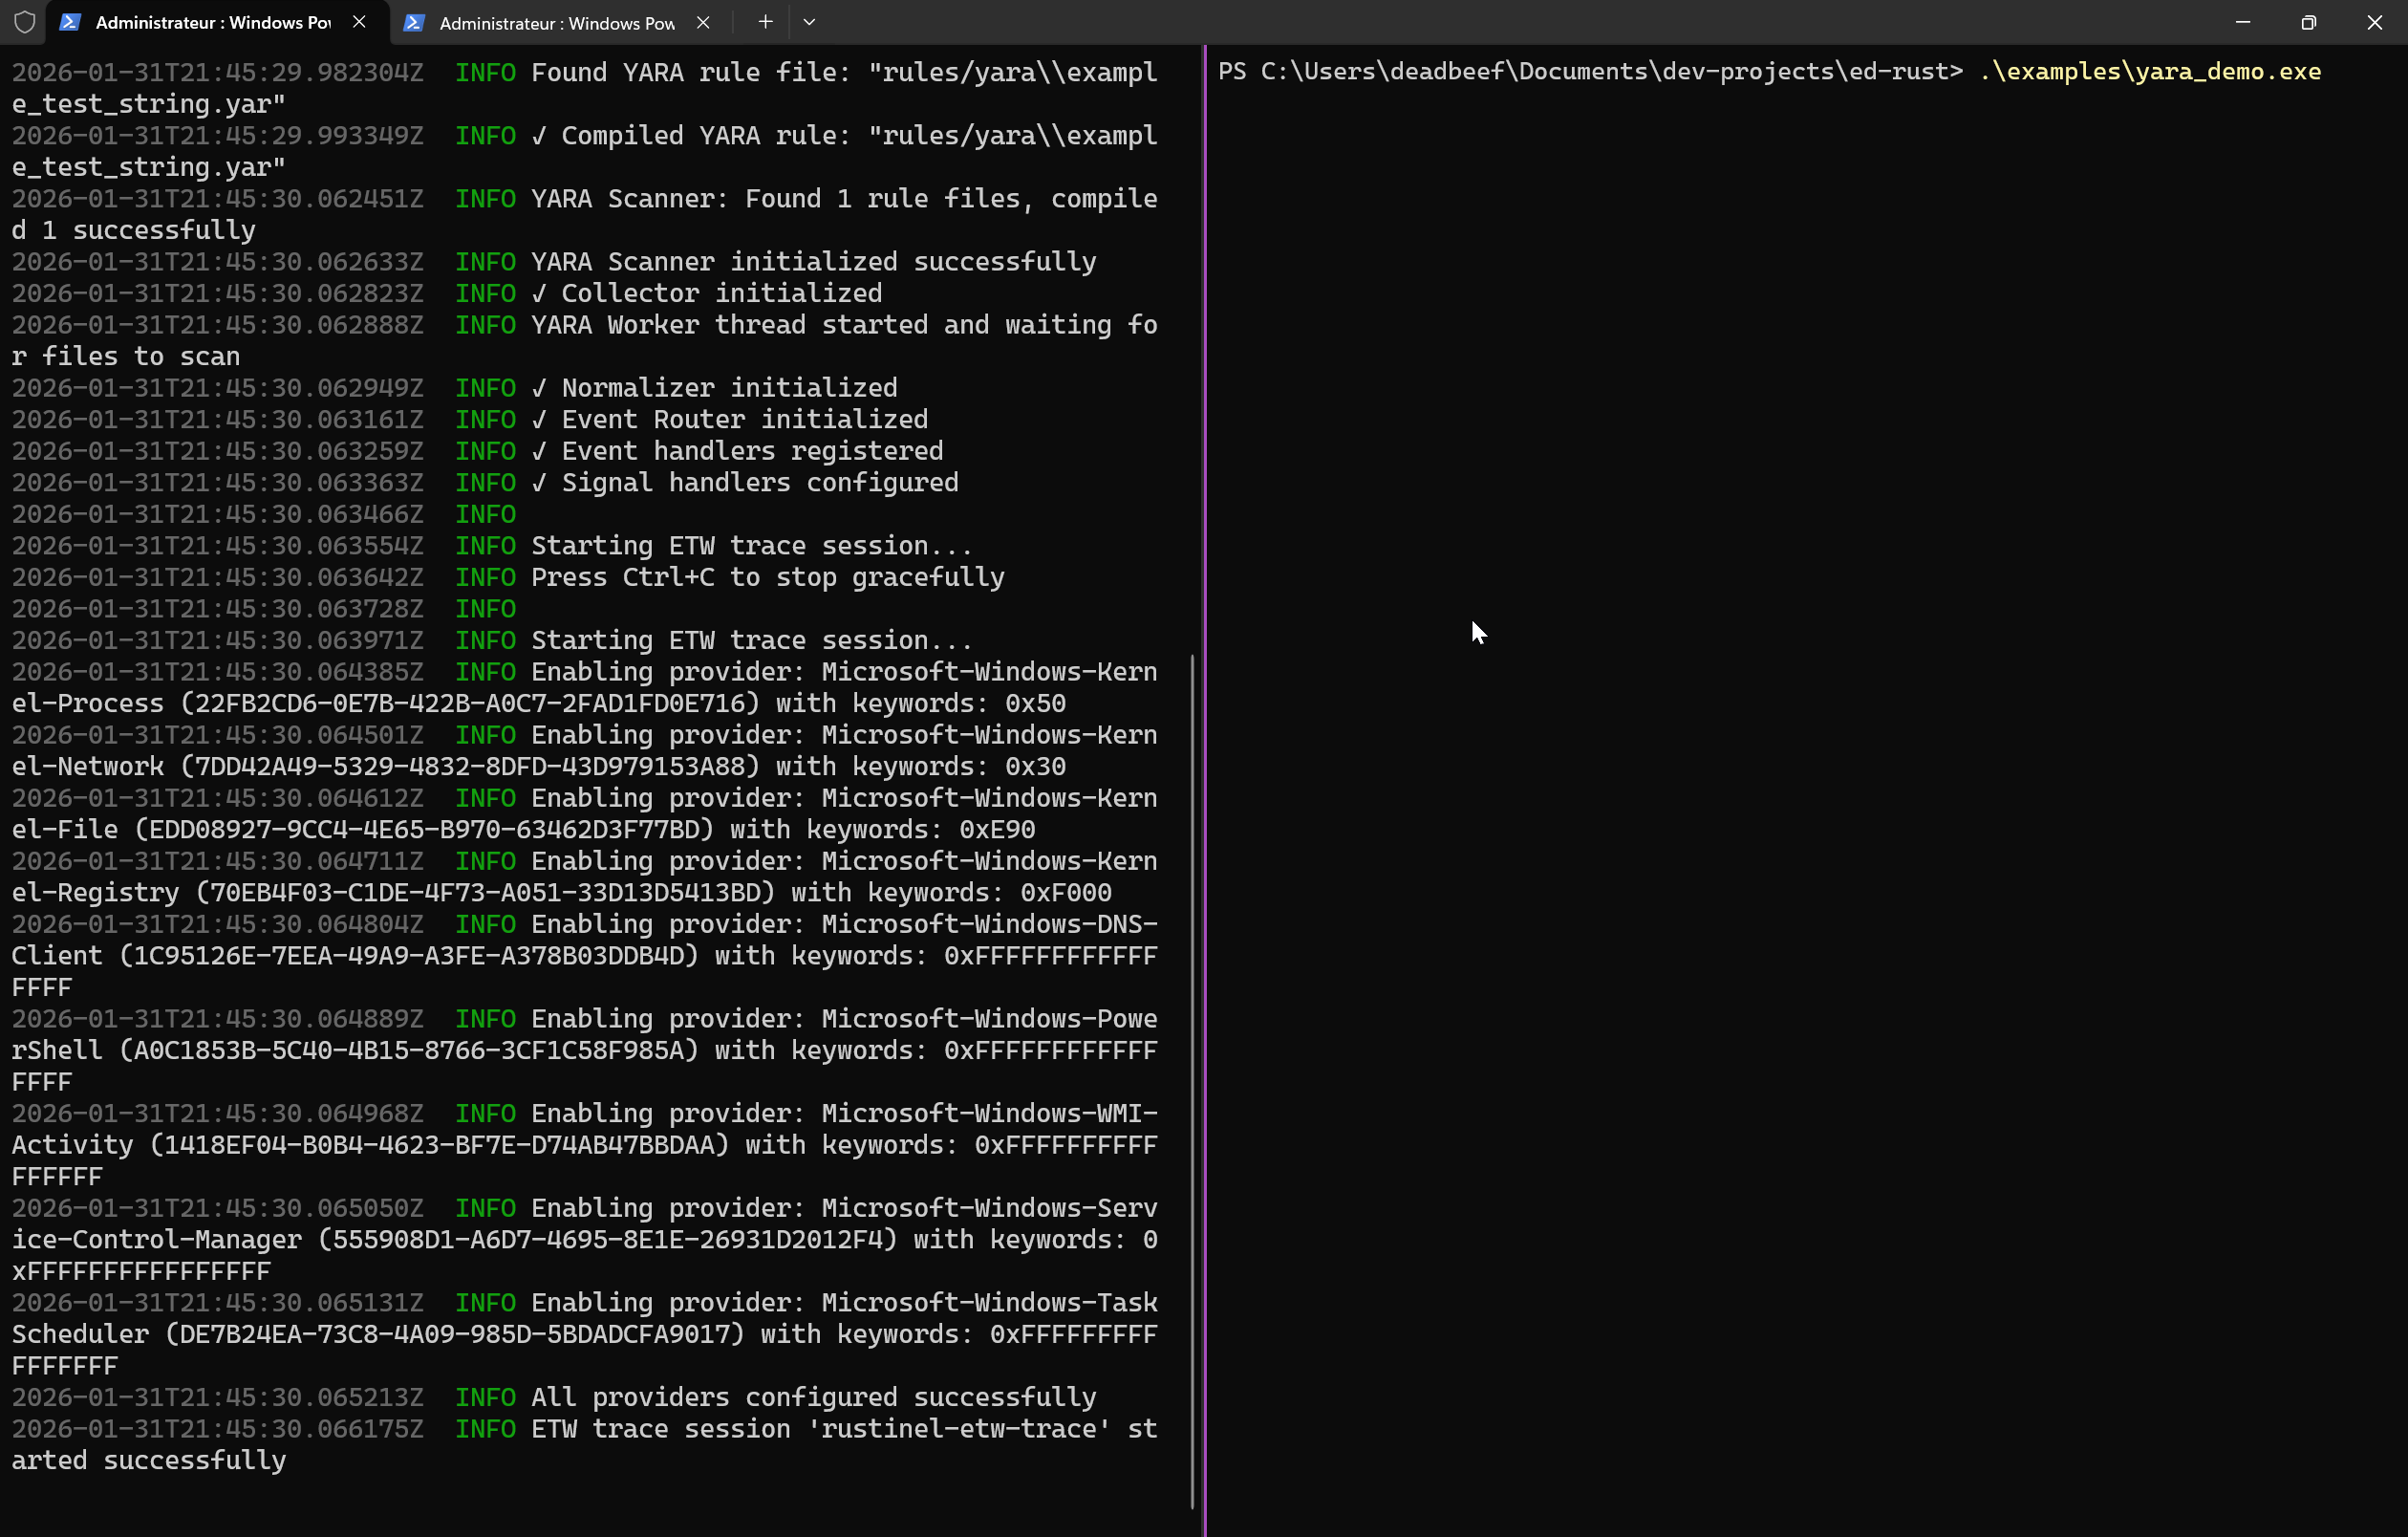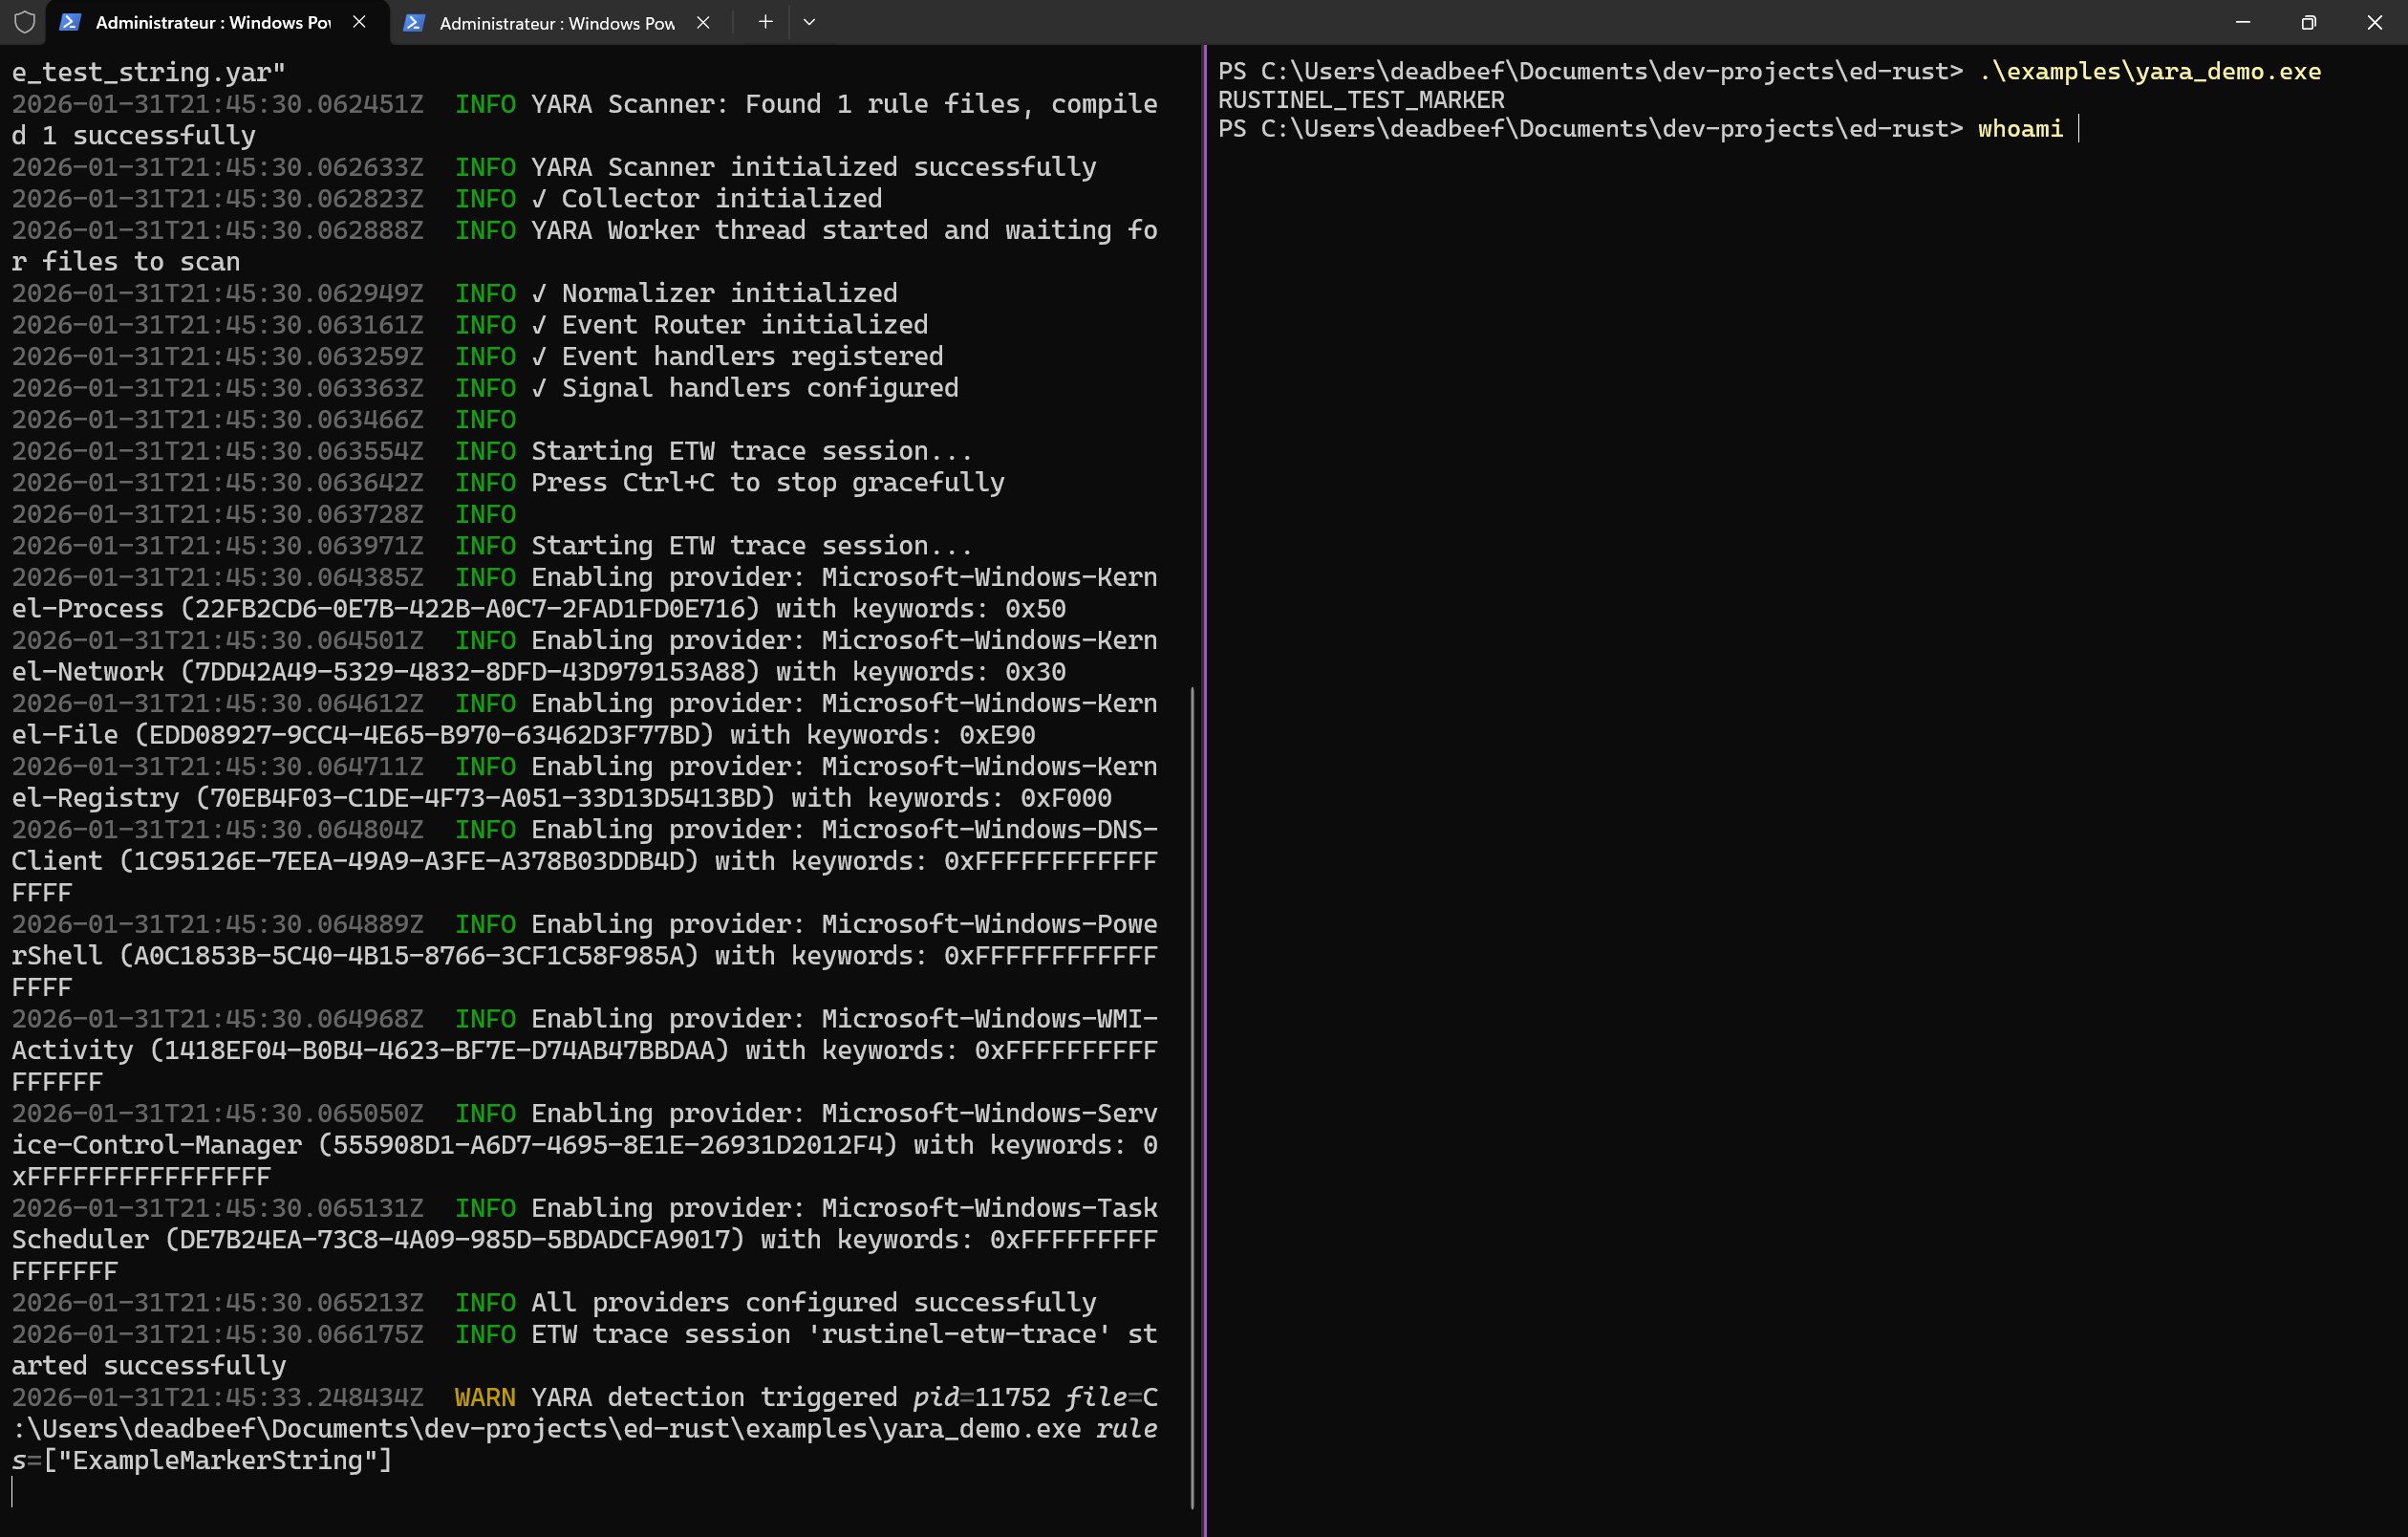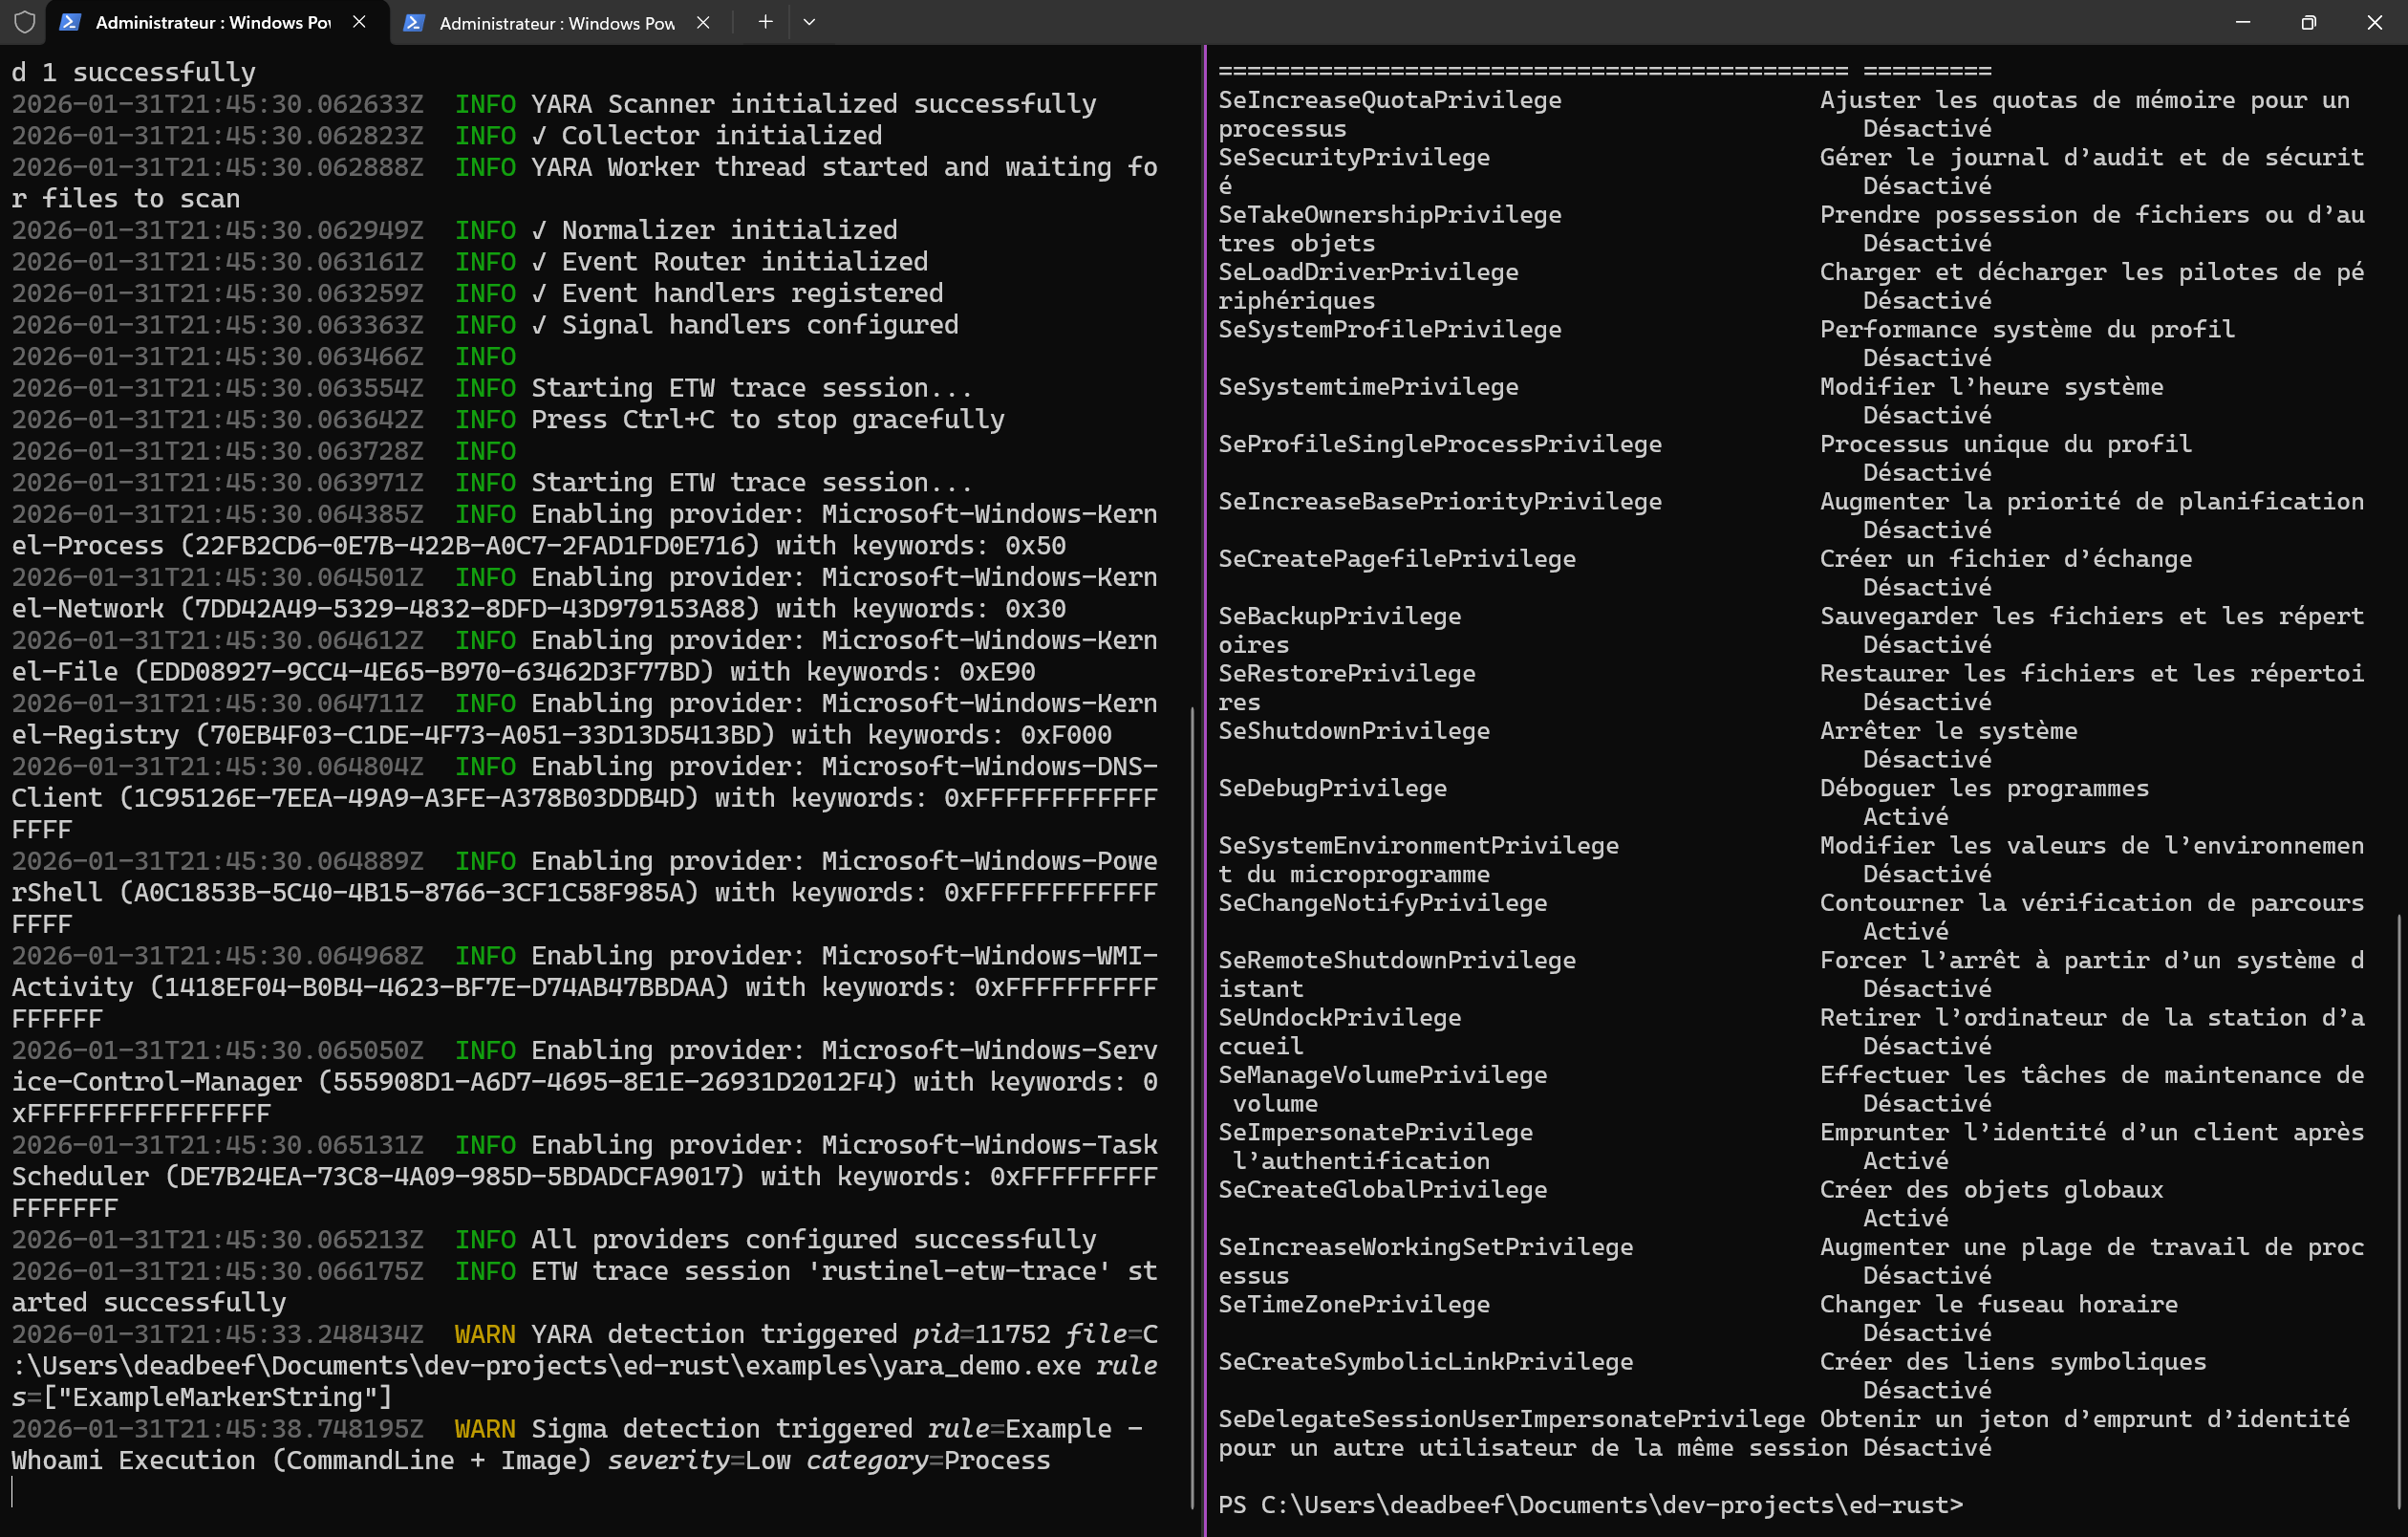
Führe whoami in einem anderen Terminal aus.
Die Demo-Regel wird ausgelöst und die Warnmeldung landet in rustinel/logs/alerts.json.<date>.
Um es als Dienst mit einem echten Regelpaket zu installieren, stoppe es mit Strg-C und führe sudo ./rustinel setup --yes aus dem Ordner rustinel aus (.\rustinel.exe setup --yes unter Windows).
Siehe Deploy on an endpoint.
Einmal aufzeichnen, abspielen, während sich deine Regeln verbessern
sudo ./rustinel capture --output ~/captures/session.ndjson   # Ctrl-C when done
sudo chown -R "$USER" ~/captures
./rustinel replay ~/captures/session.ndjson
./rustinel replay ~/captures/session.ndjson --config candidate.toml
Replay benötigt keine Berechtigungen und funktioniert plattformübergreifend: Eine Windows-Aufzeichnung lässt sich unter Linux abspielen. Siehe Test rules with replay.
Plattformunterstützung
| Plattform | Sensoren | Telemetrie | Status |
|---|---|---|---|
| Windows 10/11, Server 2016+ | ETW + Windows Event Log | Prozess, Image-Load, Netzwerk, Datei, Registry, DNS, PowerShell, WMI, Dienst, Aufgabe, Security-Audit-Ereignisse | Stabil |
| Linux 5.8+ | eBPF | Prozess, Netzwerk, Datei, DNS | Stabil |
| macOS 11+ | Endpoint Security + /dev/bpf | Prozess, Datei, Netzwerk, DNS | Experimentell |
Details: Platform coverage und Limitations.
Kenne die Grenzen
Rustinel ist für Endpoint-Monitoring, Detection Engineering, Labs und SIEM-Pipeline-Tests konzipiert. Es ist kein Ersatz für ein kommerzielles EDR: Es gibt keinen Anti-Tamper-Schutz, keine Blockierung vor der Ausführung und keine Management-Konsole. Siehe das Security model.
Mitwirken
Fehlerberichte, Erkennungstests und Plattformarbeit sind willkommen. Sag uns, was du überwachst und wo du nicht weiterkommst.
Contributing | Issues | Development guide | Roadmap