
rustinel v1.3.0
Open-Source, plattformübergreifende Endpoint-Detection-Engine für Windows, macOS und Linux unter Verwendung von ETW, ESF, eBPF, Sigma, YARA, IOCs und ECS NDJSON-Warnmeldungen.

Rustinel
Open-Source-Endpoint-Erkennung. Drei Plattformen. Deine Regeln.
Führe Sigma-, YARA- und IOC-Erkennungen auf nativer Windows-, Linux- und macOS-Telemetrie aus.
In Rust geschrieben, mit lokalen Warnmeldungen und ohne Cloud-Konto.


Bringe deine Erkennungsinhalte mit, überwache deine Endpunkte und sende Warnmeldungen an die Tools, die du bereits verwendest.
Download | Dokumentation | Erkennungspakete | Website

Warum Rustinel?
Endpoint-Erkennung sollte mit den Plattformen funktionieren, die du betreibst, und den Regeln, die du bereits verstehst.
Rustinel vereint native Telemetrie, etablierte Erkennungsformate und ein gemeinsames Warnmeldungsformat in einer einzigen Open-Source-Engine.
- Verwende Sigma- und YARA-Regeln. Erkenne Verhalten mit Sigma, scanne Dateien und Prozessspeicher mit YARA und gleiche Hash-, IP-, Domain- und Pfadindikatoren ab.
- Läuft auf Windows, Linux und macOS. Nutze eine Engine mit einem gemeinsamen Konfigurationsmodell und normalisierten Ereignissen. Sensoren und Erkennungsabdeckung variieren je nach Plattform.
- Behalte die Kontrolle über deine Daten. Der Live-Agent baut keine ausgehenden Netzwerkverbindungen auf. Warnmeldungen sind lokale Dateien, die du selbst einsehen oder weiterleiten kannst.
- Binde deine bestehenden Tools ein. Die ECS 9.4.0 NDJSON-Ausgabe funktioniert mit Elastic, Splunk und anderen Log-Pipelines.
- Teste Erkennungen gegen aufgezeichnetes Verhalten. Zeichne Telemetrie einmal auf und spiele sie erneut ab, wenn sich deine Regeln ändern, ohne die Aktivität zu wiederholen.
- Inspiziere und erweitere die Engine. In Rust geschrieben und unter Apache 2.0 lizenziert.
Erhalte deine erste Warnmeldung
Die Release-Archive enthalten eine Binärdatei, eine Standardkonfiguration und Demo-Regeln, damit du die Erkennung überprüfen kannst, bevor du einen Dienst bereitstellst.
Linux
Erfordert Linux 5.8+ mit BTF-Unterstützung.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Windows
Führe dies in einer erhöhten PowerShell aus:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel
.\rustinel.exe run
Erfordert das x64 Microsoft Visual C++ Redistributable. Siehe Windows-Voraussetzungen.
macOS
Die macOS-Unterstützung ist experimentell. Schließe die Einrichtung für Signierung und vollständigen Festplattenzugriff ab, bevor du den Sensor startest.
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel
sudo ./rustinel run
Löse die Demo-Regel aus
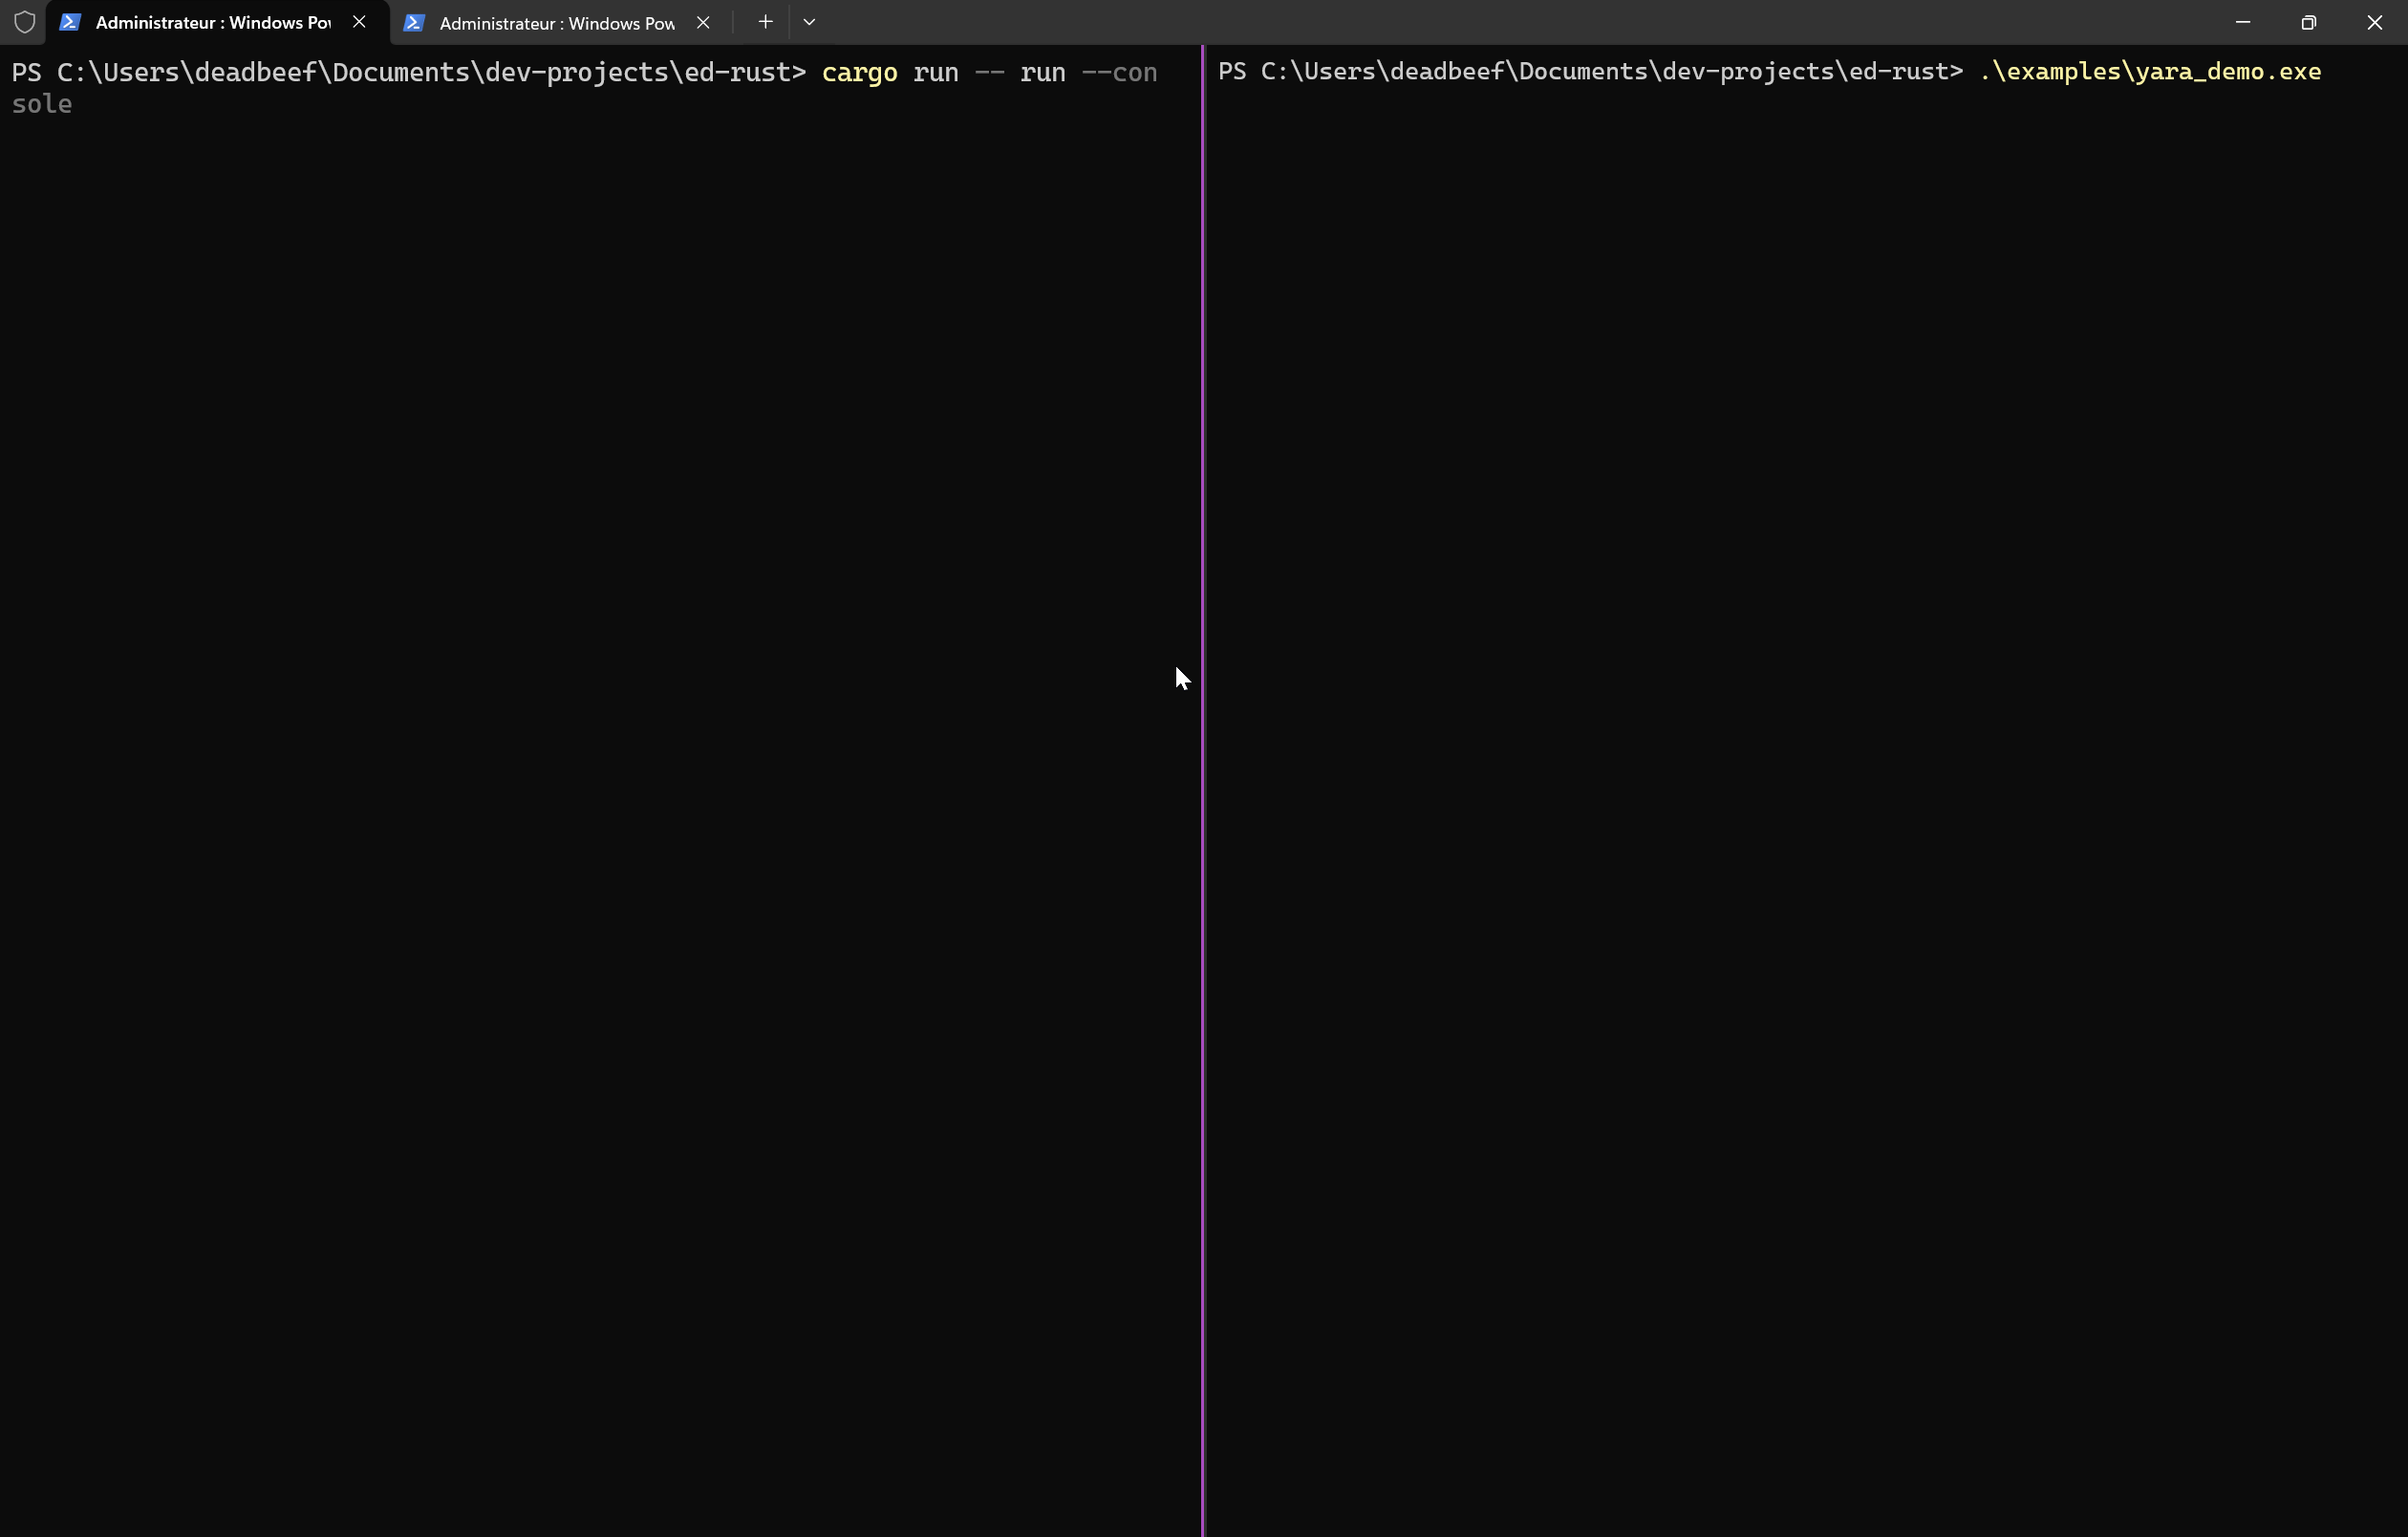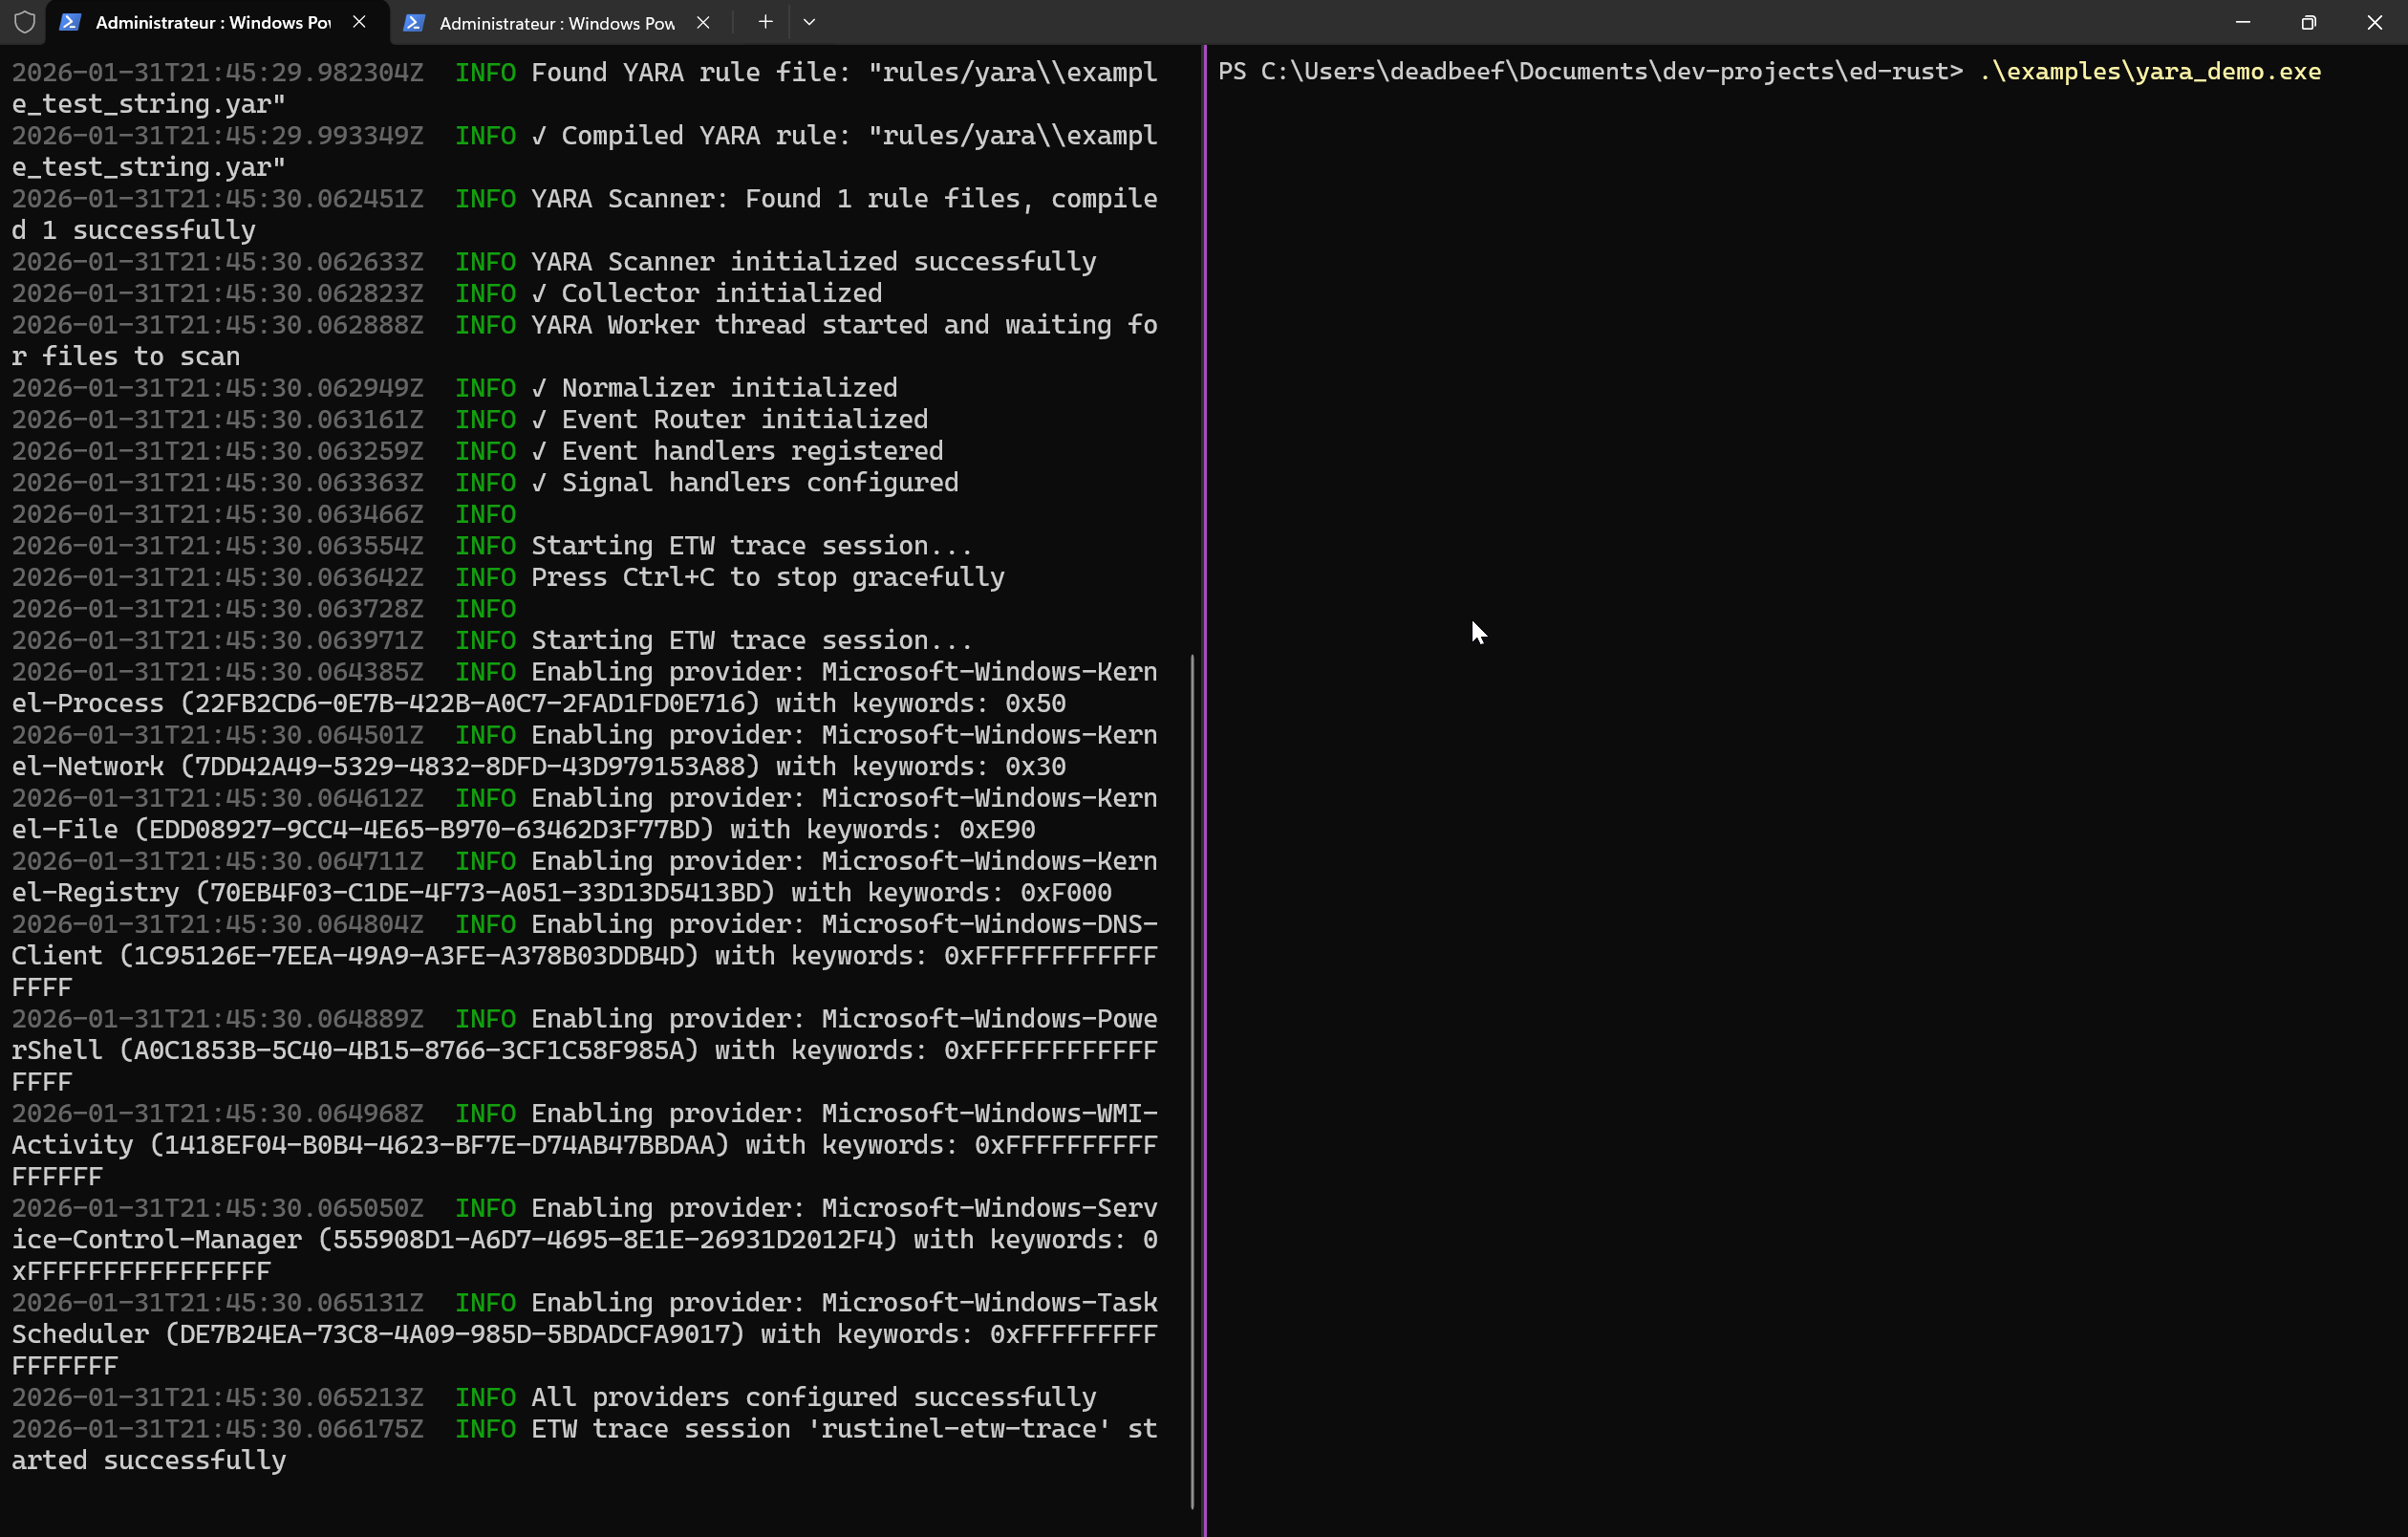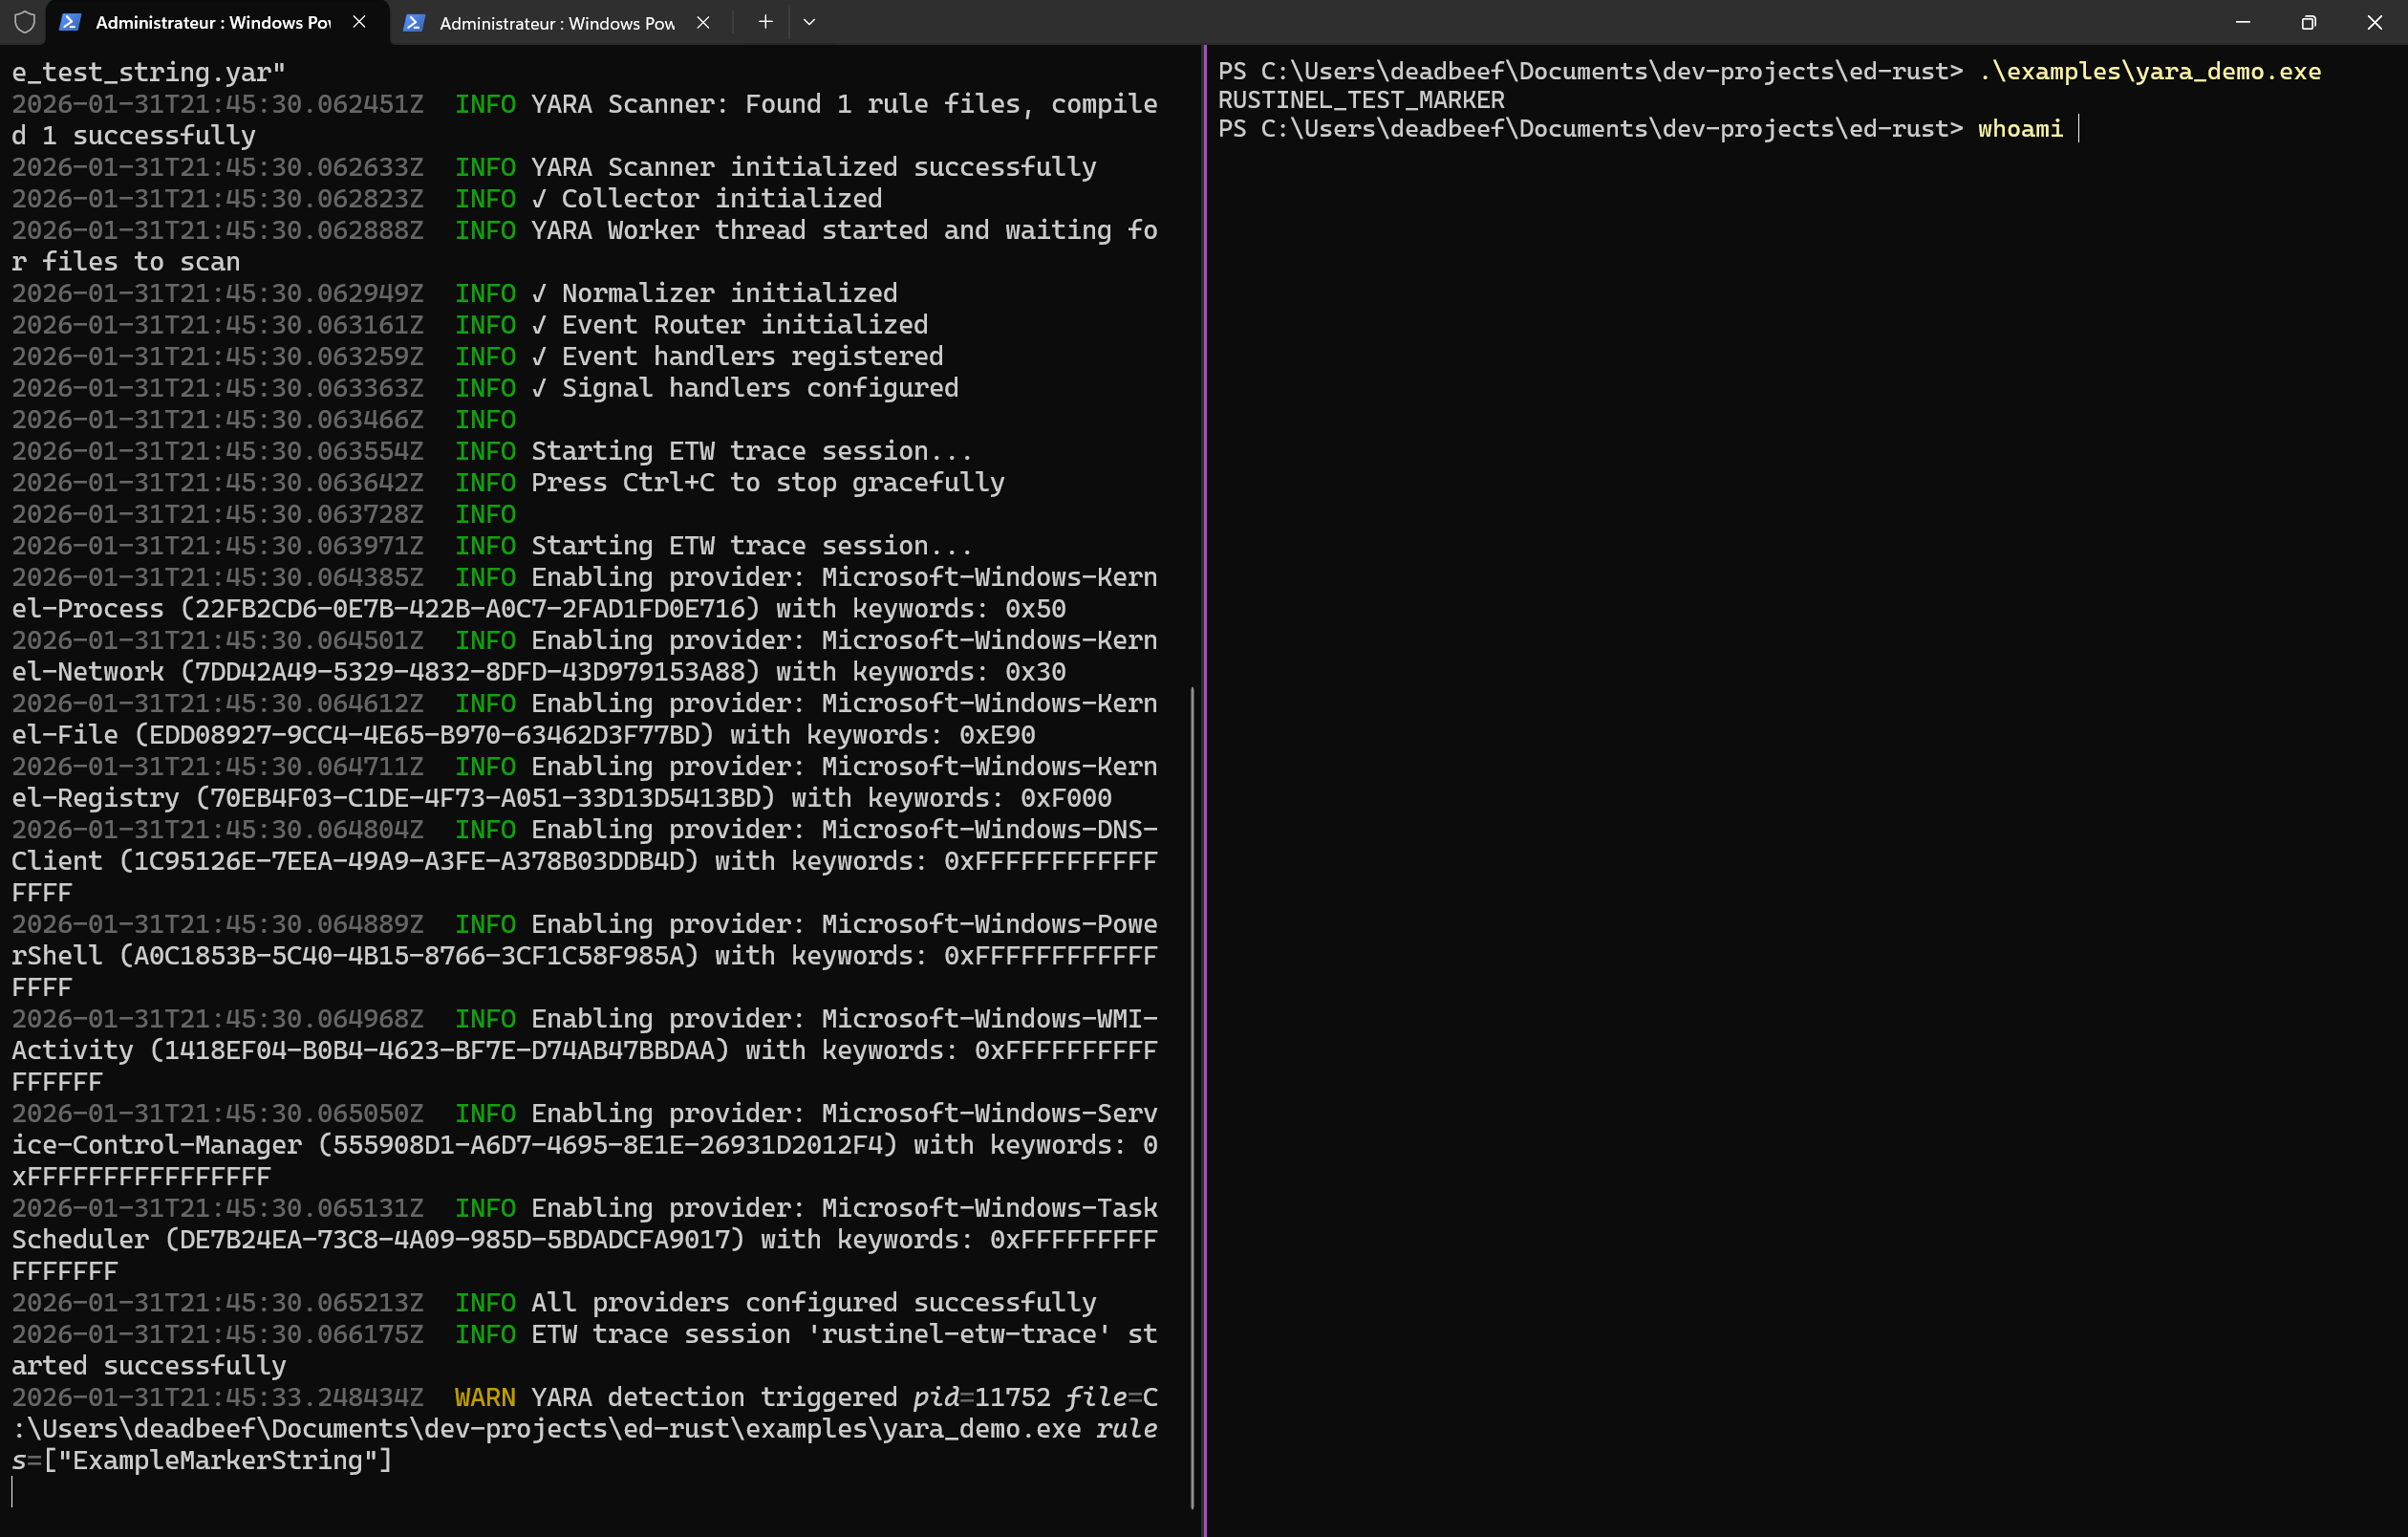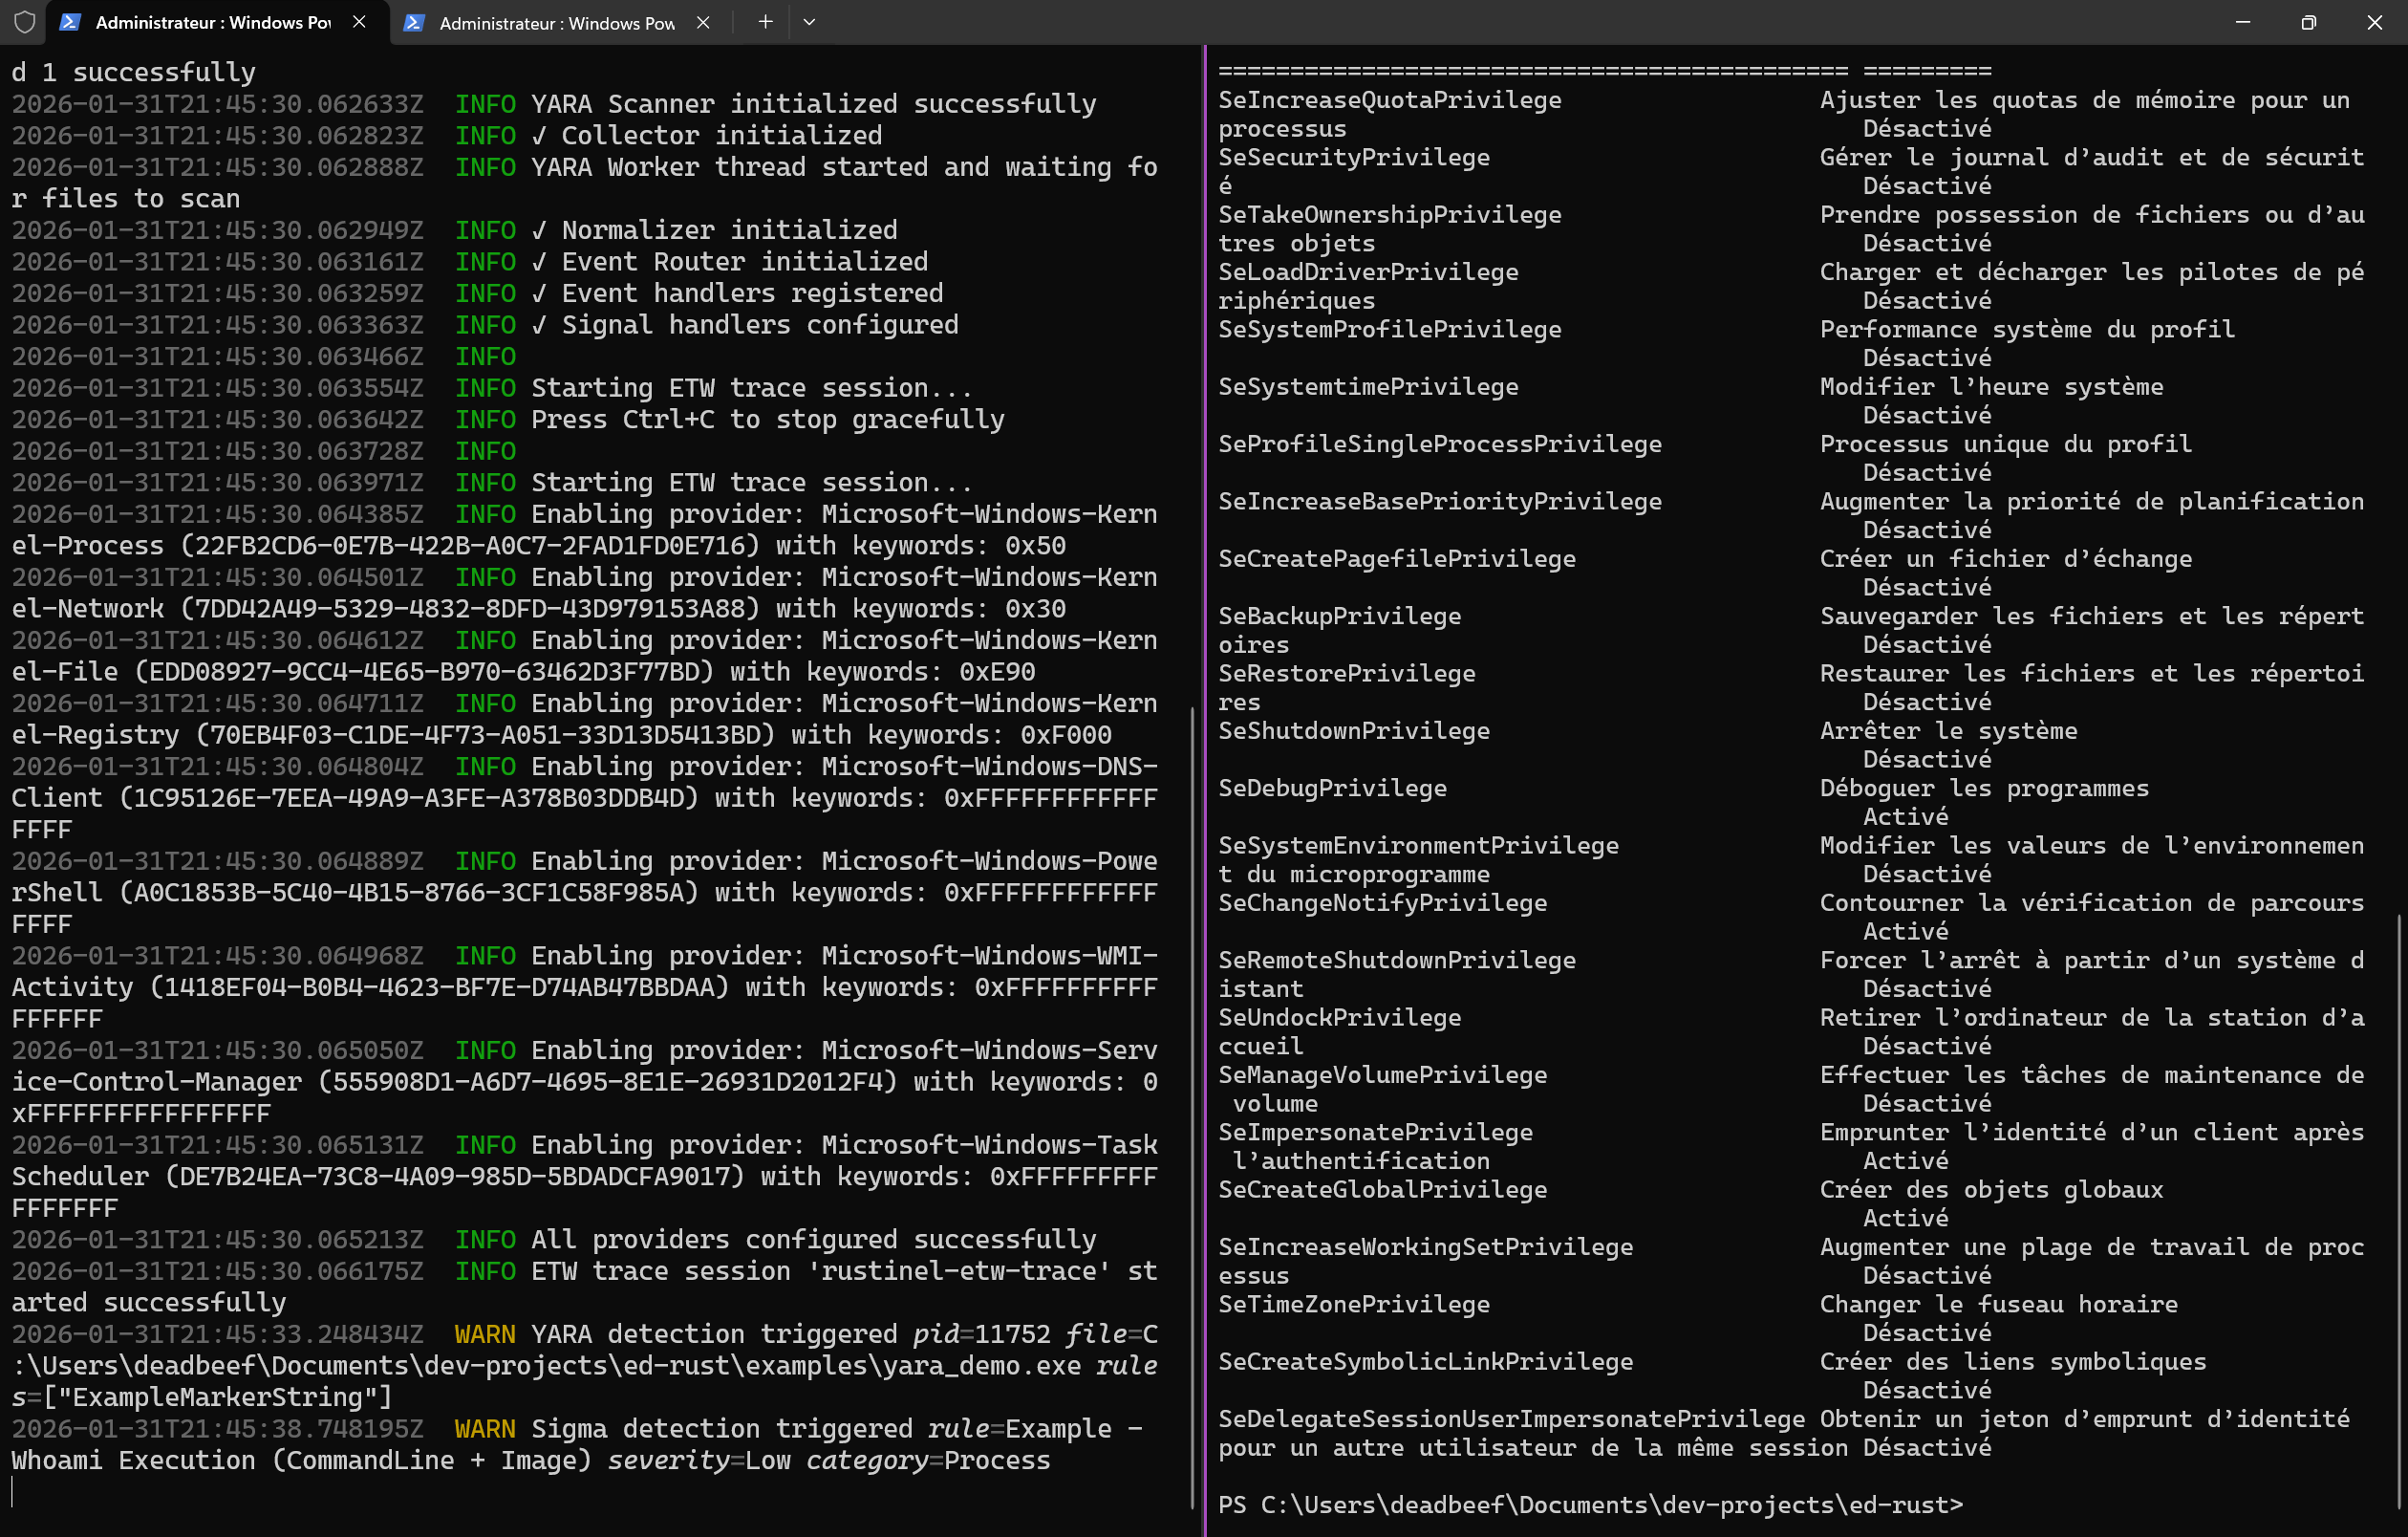
Während Rustinel läuft, öffne ein weiteres Terminal und führe Folgendes aus:
whoami
Die mitgelieferte Demo-Regel erkennt den Prozess. Die Warnmeldung findest du in
logs/alerts.json.<date> im entpackten Release-Verzeichnis.
Die Demo-Regeln überprüfen, ob die Pipeline funktioniert. Für eine breitere Abdeckung installiere ein Erkennungspaket oder füge deine eigenen Regeln hinzu.
Bevorzugst du eine manuelle Installation? Durchsuche die Release-Archive oder sieh dir die Installationsskripte an.
Bereitstellung für kontinuierliche Überwachung
Stoppe den Vordergrund-Agent mit Strg-C und führe dann das Setup aus dem entpackten Release-Verzeichnis aus.
Linux und macOS:
sudo ./rustinel setup --yes
./rustinel doctor
Windows, in einer erhöhten PowerShell:
.\rustinel.exe setup --yes
.\rustinel.exe doctor
Das Setup schreibt die verwaltete Konfiguration, installiert das Essential-Regelpaket, registriert den nativen Dienst, startet ihn und überprüft seine Integrität.
Verwende --pack advanced für das größere Paket oder --no-start, um den Dienst zu registrieren, ohne ihn zu starten.
| Plattform | Dienstmanager | Verwaltetes Warnmeldungsverzeichnis |
|---|---|---|
| Windows | SCM | C:\ProgramData\Rustinel\logs\ |
| Linux | systemd | /var/log/rustinel/ |
| macOS | launchd | /Library/Logs/Rustinel/ |
Regeln und IOCs unterstützen Hot Reload. Eine optionale Prozessbeendigung ist verfügbar und standardmäßig deaktiviert.
Konfiguration | Betrieb | SIEM-Beispiele
Deine Regeln, mit dokumentierter Abdeckung
Verwende deine eigenen Erkennungsinhalte oder beginne mit rustinel-rules, den offiziellen versionierten Sigma-, YARA- und IOC-Paketen.
Pakete werden heruntergeladen, per SHA-256 verifiziert, validiert und atomar aktiviert. Ein fehlgeschlagener Download lässt die aktuellen Regeln unverändert.
Die Regelkompatibilität hängt von der Telemetrie und den Feldern ab, die auf jeder Plattform verfügbar sind. Eine Windows-Regel wird nicht automatisch zu einer Linux-Erkennung.
Wir veröffentlichen Sigma-Abdeckungsmessungen gegen einen festgelegten SigmaHQ-Korpus, einschließlich fehlender Collector und nicht verfügbarer Felder. Diese messen, ob Regeln die zum Auslösen erforderlichen Daten haben, nicht ob sie jeden Angriff erkennen werden.
Regel-Erstellung | Paketkatalog | Abdeckung und Lücken
Einmal aufzeichnen. Abspielen, während deine Regeln besser werden.
Zeichne Endpunkt-Aktivität auf und bewerte dann dieselben Ereignisse gegen neue Regeln, ohne die Aktivität zu wiederholen oder Sensoren auf deinem Entwicklungsrechner auszuführen.
Aus dem Release-Verzeichnis unter Linux oder macOS:
# Start recording, perform the activity, then press Ctrl-C.
sudo ./rustinel capture --output session.ndjson

# Evaluate the recording without elevated privileges.
./rustinel replay session.ndjson

# Compare another configuration.
./rustinel replay session.ndjson --config candidate.toml

# Export results for automated comparison.
./rustinel replay session.ndjson --output results.ndjson
Verwende unter Windows .\rustinel.exe und eine erhöhte PowerShell für die Aufzeichnung.