

Awesome-MoAI-Security — Updated!
Kuratierte Leseliste und Taxonomie der Angriffs- und Verteidigungsforschung für mobile On-Device-KI-Systeme, die adversarial-, Backdoor-, Model-Stealing- und Energy-Latency-Angriffe sowie Obfuscation-, TEE- und Watermarking-Verteidigungen abdeckt.
Awesome Mobile On-Device AI Security

SoK: Attack and Defense Landscape of Mobile On-device AI Systems
Mobile On-Device-AI-Systeme führen KI-Modelle lokal über ML-Frameworks wie LiteRT/TFLite, Core ML, ExecuTorch, ONNX und hardwaregestützte Beschleuniger aus. Dieses Repository verfolgt die Sicherheitsforschung, die zum Verständnis und Schutz solcher Systeme erforderlich ist, da die lokale Speicherung von On-Device-Modellen neue Sicherheitsrisiken mit sich bringt.
Überblick über ein Mobile On-Device-AI-System
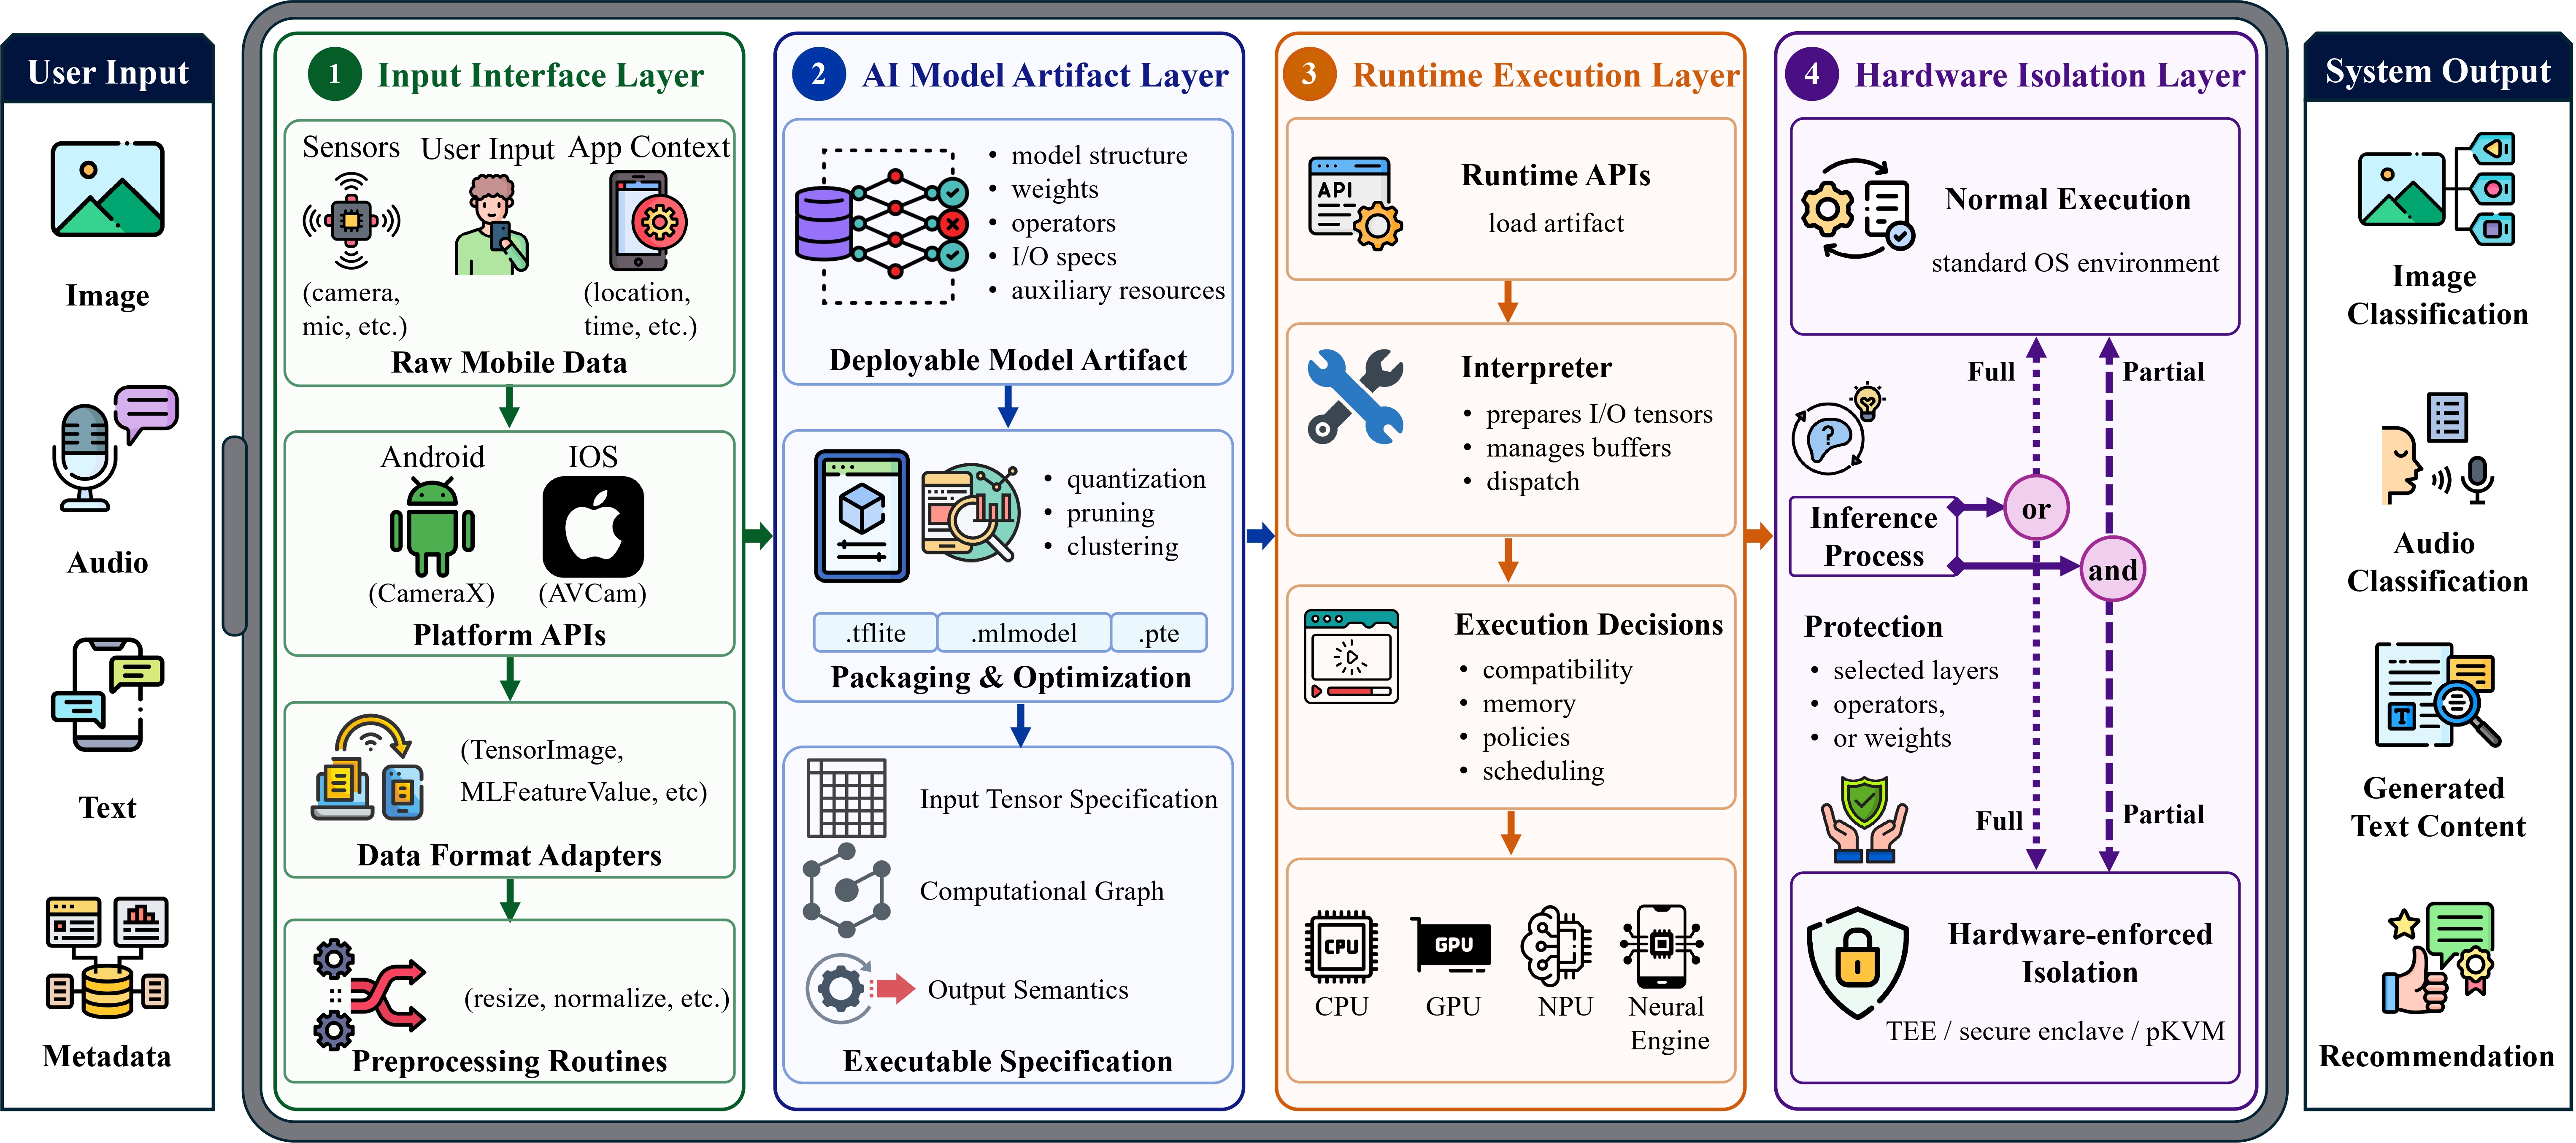
Inhalt
- Lese-Roadmap
- Taxonomie auf einen Blick
- Pillar-übergreifende Sicherheitsanalyse
- Angriffe auf MoAI-Systeme
- Verteidigungsmaßnahmen für MoAI-Systeme
- Offene Probleme
- Aufkommende Richtungen
Lese-Roadmap
Neu in der MoAI-Sicherheit? Beginnen Sie hier:
- Verstehen Sie das Ökosystem. Lesen Sie empirische Studien über Deep-Learning-Apps und On-Device-Modelle in Android-/iOS-Apps.
- Lernen Sie das Kernrisiko kennen. Studieren Sie Arbeiten zur Modellextraktion und zum Modellschutz, da die lokale Modellspeicherung die zentrale Sicherheitsverschiebung in MoAI-Systemen darstellt.
- Verstehen Sie die Angriffsflächen. Untersuchen Sie, wie MoAI-Angriffe über Eingabeschnittstellen, Modellartefakte, Laufzeitausführung und hardwaregestützte Umgebungen entstehen.
- Verknüpfen Sie Verteidigungsmaßnahmen mit den Angriffsflächen. Untersuchen Sie, wie MoAI-Verteidigungsmaßnahmen diese Flächen in den Phasen Vorbereitstellung, Laufzeitausführung und Nachbereitstellung schützen.
- Blicken Sie nach vorn. Erkunden Sie neue Sicherheitsherausforderungen beim On-Device-Training, bei On-Device-GenAI und bei agentischen MoAI-Systemen.

• 
• 

• 

• 
• 
• 
• 

• 
• 
• 

Taxonomie auf einen Blick
| MoAI-Sicherheits-Pillar | Was geschützt wird | Repräsentative Angriffe | Repräsentative Verteidigungsmaßnahmen |
|---|---|---|---|
| Benutzergesteuerte Eingabeintegrität | Die End-to-End-Integrität von Benutzereingaben, von der mobilen Datenerfassung bis zur Übergabe an die Modelleingabe | Adversarial Attacks, Backdoor-Angriffe, Energie-Latenz-Angriffe | - |
| Sicherheit gerätegebundener Modelle | Bereitgestellte Modellartefakte und alle Formen nach der Bereitstellung, in denen Modelle auf Geräten gespeichert, geladen, transformiert oder materialisiert werden | Adversarial Attacks, Backdoor-Angriffe, Adversarial Weight Attacks, Modell-Diebstahl-Angriffe, Energie-Latenz-Angriffe | Modell-Verschleierung, Modell-Autorisierung, TEE, Modell-Wasserzeichen |
| Gerätenative Umgebungsisolierung | Sensible Inferenzberechnungen und Laufzeitzustände über das mobile Betriebssystem, die KI-Laufzeit, das Speichersubsystem und hardwaregestützte Ausführungsumgebungen | Modell-Diebstahl-Angriffe, Energie-Latenz-Angriffe | Modell-Verschleierung, TEE |