

iocx v0.7.6
Eine erweiterbare, deterministische Static-Analysis-Engine, die hochwertige IOCs aus PE-Binärdateien und Text extrahiert – entwickelt für die SOC-Automatisierung und moderne Threat-Analysis-Pipelines.
IOCX
Deterministische, risikofreie IOC-Extraktion für moderne Sicherheits-Pipelines
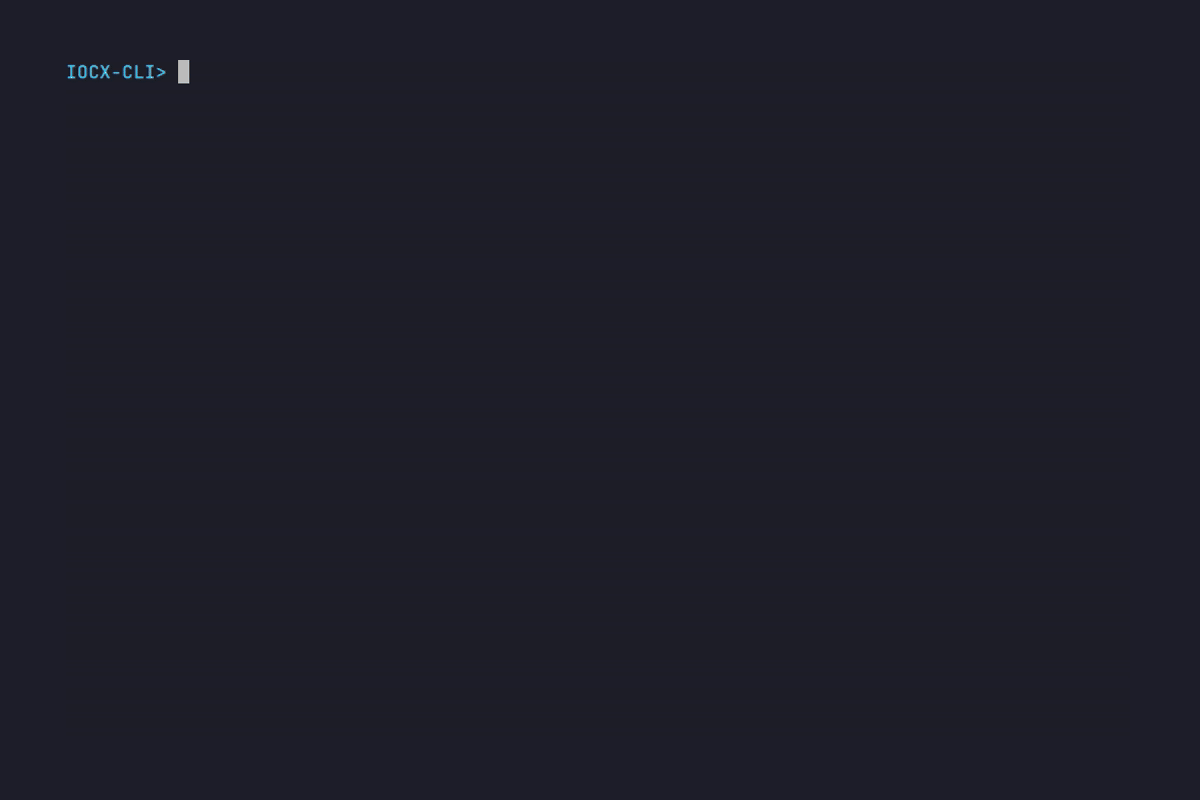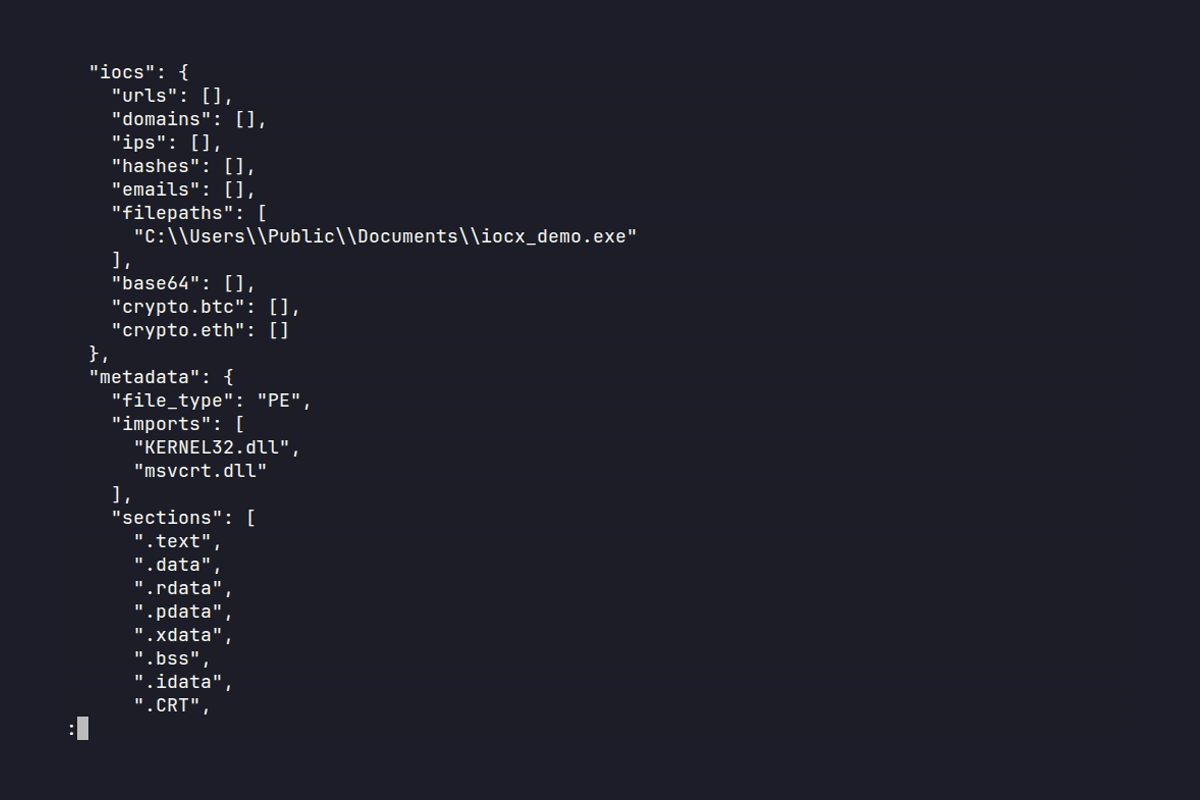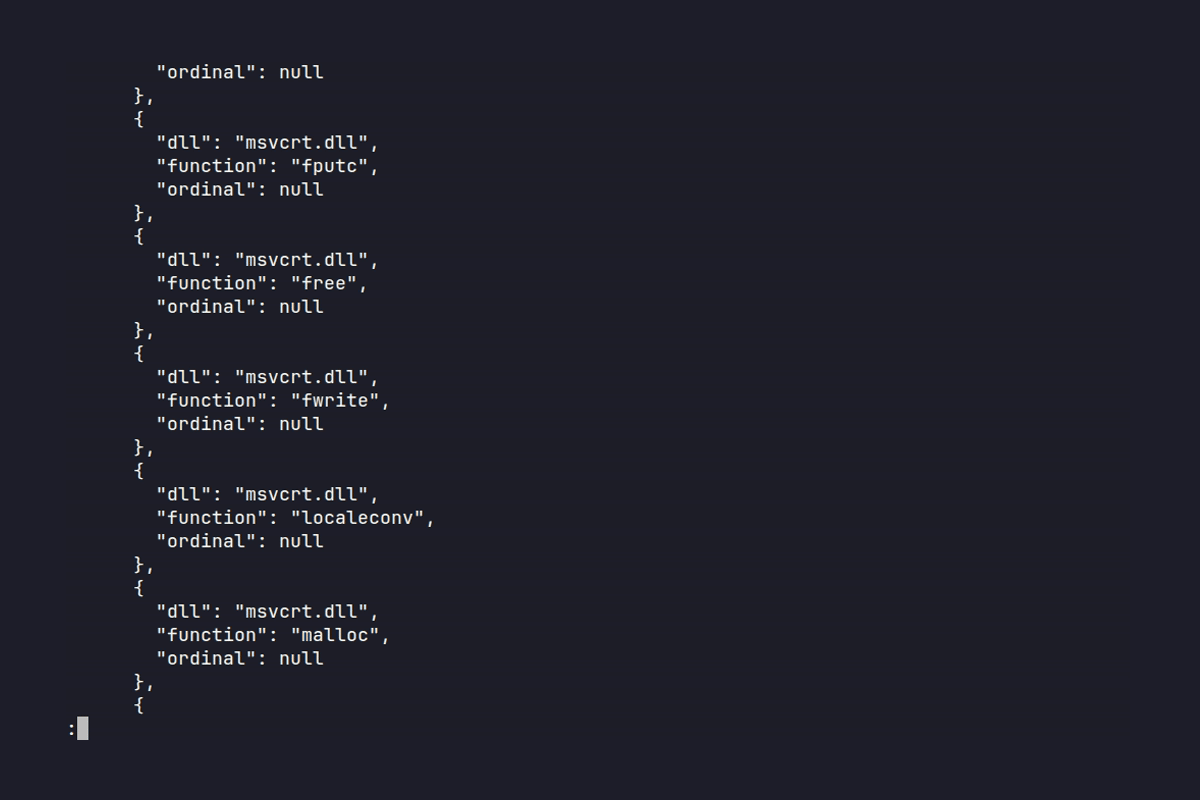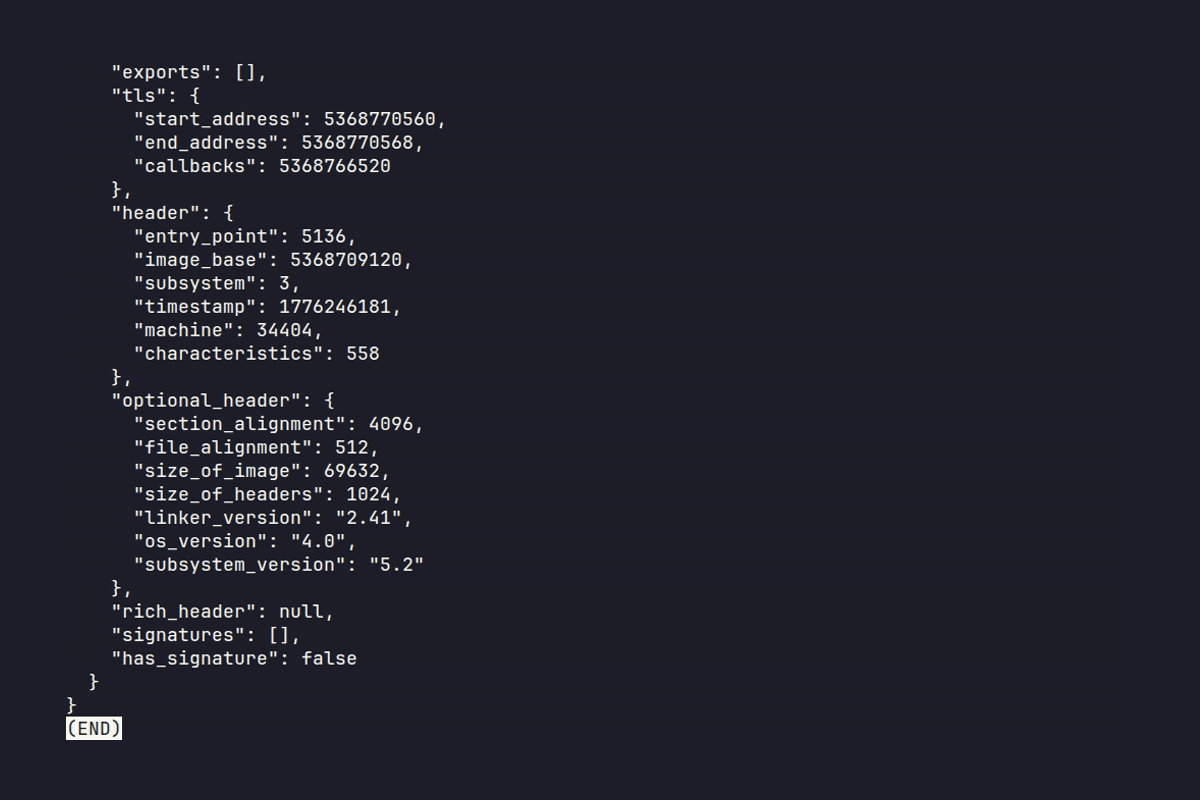
Statische IOC-Extraktion aus einer PE-Datei mit der IOCX-CLI



Offizielles IOCX-Projekt
Dies ist die originale IOCX-Engine für deterministische statische IOC-Extraktion und PE-Analyse. Alle anderen Repositories, die den Namen „iocx“ verwenden, sind nicht mit diesem Projekt verbunden.
Offizielle Links:
- PyPI: https://pypi.org/project/iocx/
- Github: https://github.com/iocx-dev/iocx
- Website: https://iocx.dev/
Warum IOCX wichtig ist
Moderne Malware ist standardmäßig adversarial — fehlerhaft, evasiv und darauf ausgelegt, naive Extraktoren zu brechen.
- Binär-unbewusste Tools kollabieren bei fehlerhaften PEs
- Sandboxes sind unsicher und in CI/CD nicht nutzbar
- Reproduzierbarkeit ist für automatisierte Pipelines unerlässlich
IOCX ist für Umgebungen gebaut, in denen Korrektheit und Determinismus wirklich zählen.
Die IOCX-Engine
IOCX ist die offizielle statische IOC-Extraktionsengine — ein deterministisches, binär-bewusstes System, das für DFIR, SOC-Automatisierung, CI/CD-Sicherheit und groß angelegte Threat-Intel-Pipelines entwickelt wurde.
Im Gegensatz zu reinen Regex-Extraktoren oder sandbox-abhängigen Tools führt IOCX Folgendes durch:
- reine statische Analyse
- kein Ausführungsrisiko
- stabile, deterministische Ausgabe
- adversarial getestete Heuristiken
Es ist eine Kernkomponente des MalX Labs-Ökosystems für skalierbare, moderne Bedrohungsanalyse.
IOCX in 10 Sekunden ausprobieren
echo "http://malicious.example" | iocx -
Oder eine PE-Datei sicher scannen:
iocx suspicious.exe -a deep
Warum IOCX existiert
Sicherheitsteams stehen vor drei hartnäckigen Problemen:
- Regex-Extraktoren brechen bei adversarialer Eingabe zusammen
- Sandboxing ist unsicher, langsam und für Automatisierung ungeeignet
- Die meisten IOC-Tools sind inkonsistent, langsam oder erzeugen zwischen Läufen subtil unterschiedliche Ausgaben
IOCX löst dies mit einer deterministischen, rein statischen Engine, die für Automatisierung, Sicherheit und Skalierung entwickelt wurde.
Was IOCX nicht ist
IOCX ist bewusst kein:
- eine Sandbox
- ein Tool zur Verhaltensanalyse
- ein Emulator
- eine Anreicherungs-Engine
Es führt niemals nicht vertrauenswürdigen Code aus. Es führt niemals dynamische Analysen durch. Es ist von Grund auf rein statisch — für Sicherheit, Determinismus und CI/CD-Kompatibilität.
Designphilosophie
IOCX ist für die Realitäten moderner Malware entwickelt, nicht für die Annahmen veralteter Tools.
1. Determinismus statt Mehrdeutigkeit
Stabile, reproduzierbare Ausgabe — keine Zufälligkeit, keine Volatilität.
2. Statisch statt dynamisch
Ausführung ist unsicher. Statische Analyse ist vorhersehbar, skalierbar und CI-freundlich.
3. Adversarial-First-Engineering
Fehlerhafte PEs, beschädigte RVAs, feindselige Strings — IOCX behandelt sie als normale Eingabe.
4. Schema-Stabilität als Vertrag
Nachgelagerte Systeme sollten bei einem Upgrade niemals brechen.
5. Performance ohne Kompromisse
150–300 MB/s bei reinem Text. 6–15 MB/s bei typischen PEs. Vorhersehbar selbst unter worst-case-adversarialer Last.
Diese Verpflichtungen leiten sich aus einer veröffentlichten Forschungsmethodik zur PE-Strukturanalyse ab — deterministische Fixture-Konstruktion, Single-Anomaly-Disziplin und Windows-Loader-Verhalten als Korrektheits-Orakel. Siehe docs/methodology.md für die vollständige Methodik und paax.dev für die breitere adversarial-PE-Taxonomie und kommerzielle Fixture-Suite.
Was IOCX anders macht
| Fähigkeit | IOCX | Typische IOC-Extraktoren | Sandbox / Dynamische Tools |
|---|---|---|---|
| Sicherheit | Zero-Execution, rein statisch | Nur Regex, keine Binärsicherheit | Führt nicht vertrauenswürdigen Code aus (hohes Risiko) |
| Determinismus | Vollständig deterministische Ausgabe | Nicht-deterministisch bei Rauschen | Von Grund auf nicht-deterministisch |
| Binär-Bewusstsein | Vollständiges PE-Parsing, Heuristiken | Keine Binärunterstützung | Ja, aber unsicher + langsam |
| Adversariale Resilienz | Getestet gegen fehlerhafte PEs, feindselige Strings | Leicht zu umgehen | Stürzt oft ab oder klassifiziert falsch |
| Performance | 150–300 MB/s (Text), 6–15 MB/s (PE) | Hoch variabel | Extrem langsam |
| CI/CD-freundlich | Ja — sicher, deterministisch, schnell | Teilweise | Nein — unsicher für Pipelines |
| Schema-Stabilität | Garantiert | Selten | Keine |
Kurz gesagt: IOCX ist für die echte adversariale Realität gebaut, nicht für idealisierte Eingaben.
Anwendungsfälle
CI/CD & DevSecOps
- Binärdateien vor dem Release scannen
- Versehentliche URLs, IPs oder Secrets in Builds erkennen
- Sicherheitsgates mit null Ausführungsrisiko durchsetzen
SOC & Incident Response
- Indikatoren aus Alerts oder Analysten-Zwischenablage-Text extrahieren
- Malware-Samples sicher ohne Ausführung inspizieren
- IOCs in strukturiertes JSON normalisieren
Threat Intelligence
- Feeds im großen Maßstab verarbeiten
- Unstrukturierte Berichte parsen
- Anreicherungs-Pipelines auf deterministischer Ausgabe aufbauen
Automatisierung & Skripting
- Logs oder Artefakte durch IOCX leiten
- Die Python-API für ETL- oder Batch-Workflows verwenden
- Mit benutzerdefinierten Detektoren erweitern
Performance-Profile
1. Rohe IOC-Extraktion (Text, Logs, Puffer)
150–300 MB/s anhaltender Durchsatz Schneller Pfad — kein PE-Parsing.
| Detektor | 1 MB Zeit | Durchsatz |
|---|---|---|
| Crypto | 0.0037 s | ~270 MB/s |
| Filepaths | 0.0041 s | ~250 MB/s |
| IP | 0.0065 s | ~156 MB/s |
| Domains | 0.0035 s | ~300 MB/s |
2. Typische PE-Dateien (~39 KB)
- 0.0122 s (typisch)
- 0.0145 s (mit Heuristiken)
- 6–15 MB/s Durchsatz
3. Adversariale dichte PE (1,5 MB)
- 0.192 s
- ~7,6 MB/s Durchsatz
- Löst TLS-Anomalien, strukturelle Anomalien, Anti-Debug-Muster aus
4. Vollständige Engine (Nicht-PE)
- 1 MB: 0.038 s