

infisical v0.162.24
Infisical ist die Open-Source-Plattform für Secrets, Zertifikate und die Verwaltung privilegierter Zugriffe.

Die Open-Source-Plattform für Secret-Management: Synchronisieren Sie Secrets/Konfigurationen über Ihr Team/Ihre Infrastruktur und verhindern Sie Secret-Leaks.
Slack | Infisical Cloud | Self-Hosting | Dokumentation | Website | Twitter | Karriere (Remote/SF)


Einführung
Infisical ist die Open-Source-Plattform für Sicherheitsinfrastruktur, die Teams für Secrets, Zertifikate und privilegiertes Zugriffsmanagement nutzen.
Wir haben es uns zur Aufgabe gemacht, Sicherheitstools für alle zugänglicher zu machen – nicht nur für Sicherheitsteams – und das bedeutet, die gesamte Entwicklererfahrung von Grund auf neu zu gestalten.
Funktionen
Secret-Management:
Zentralisieren Sie Ihre Anwendungs-Secrets und Konfigurationen über jede Umgebung hinweg – mit integrierter Versionierung, Rotation und Leak-Prävention.
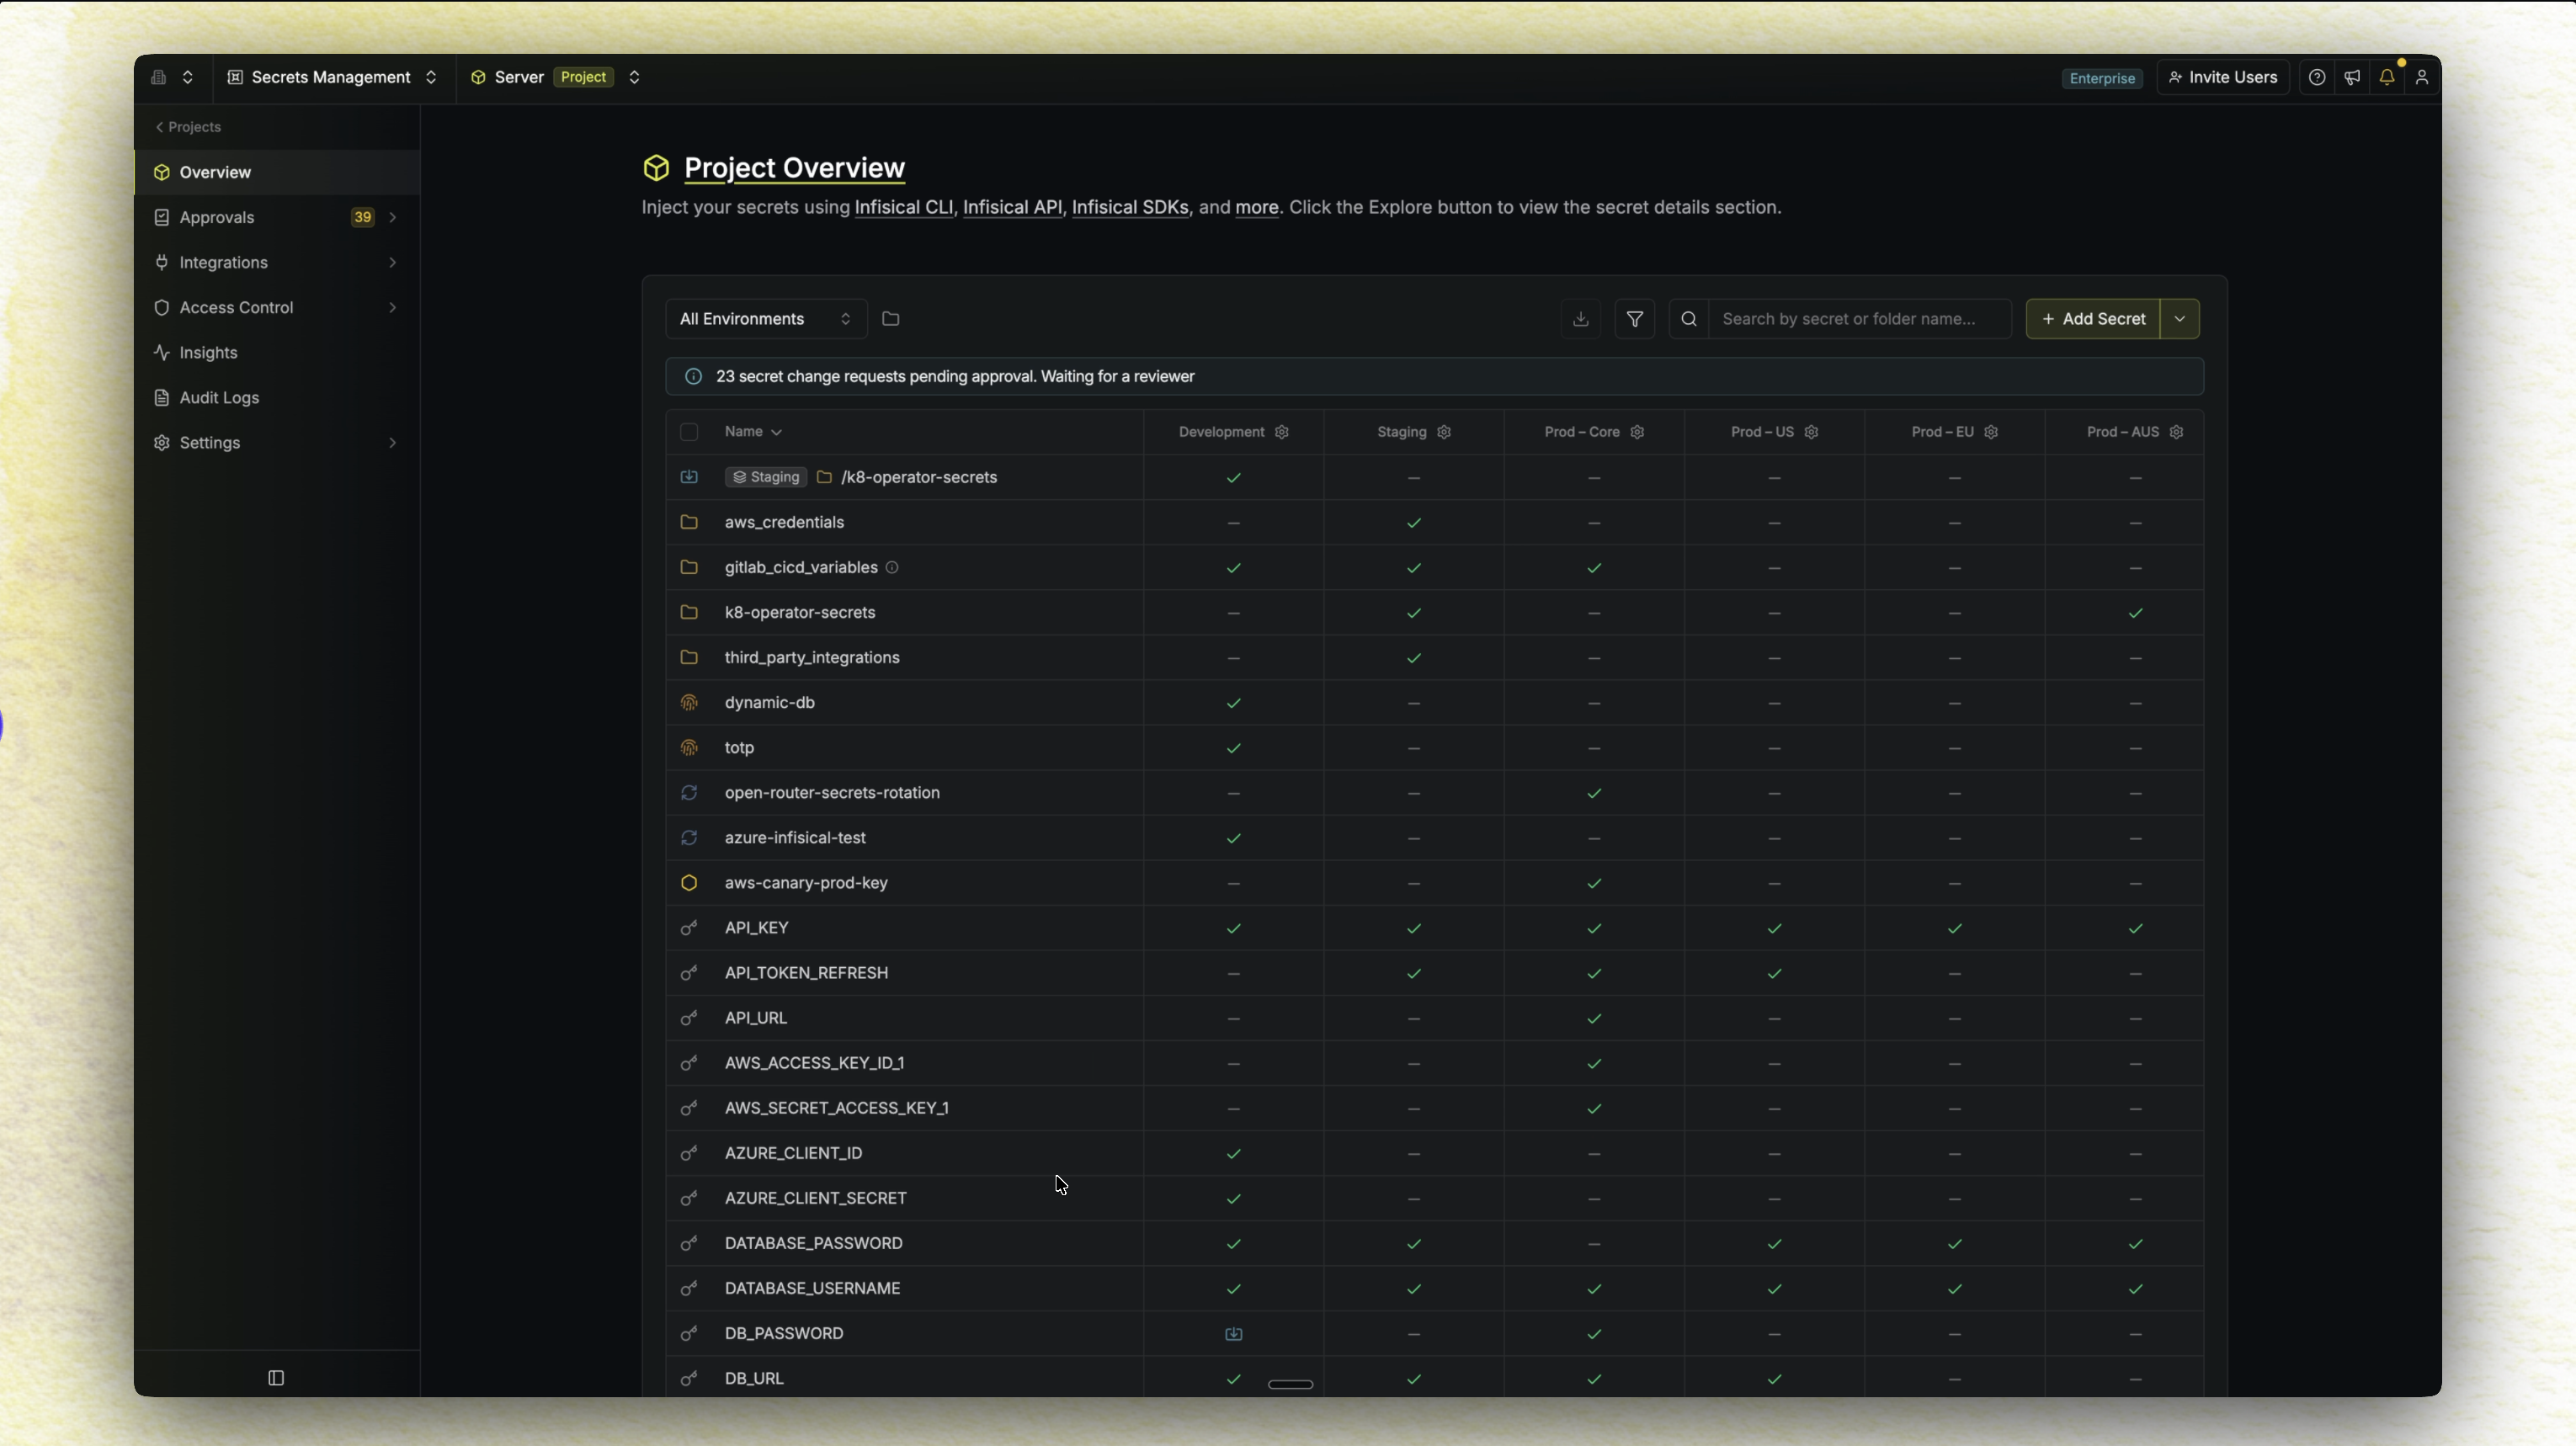
- Dashboard: Verwalten Sie Secrets über Projekte und Umgebungen (z. B. Entwicklung, Produktion usw.) über eine benutzerfreundliche Oberfläche.
- Secret Syncs: Synchronisieren Sie Secrets mit Plattformen wie GitHub, Vercel, AWS und nutzen Sie Tools wie Terraform, Ansible und mehr.
- Secret-Versionierung und Point-in-Time-Recovery: Verfolgen Sie jeden Secret- und Projektstatus; stellen Sie bei Bedarf frühere Zustände wieder her.
- Secret-Rotation: Rotieren Sie Secrets in regelmäßigen Abständen für Dienste wie PostgreSQL, MySQL, AWS IAM und mehr.
- Dynamische Secrets: Generieren Sie bei Bedarf kurzlebige Secrets für Dienste wie PostgreSQL, MySQL, RabbitMQ und mehr.
- Secret-Scanning und Leak-Prävention: Verhindern Sie, dass Secrets in Git leaken.
- Infisical Kubernetes Operator: Stellen Sie Secrets für Ihre Kubernetes-Workloads bereit und laden Sie Deployments automatisch neu.
- Infisical Agent: Injizieren Sie Secrets in Anwendungen, ohne Code-Logik zu ändern.
- Honey Tokens: Platzieren Sie Köder-Anmeldedaten neben Ihren echten Secrets, die als Stolperdrähte fungieren und Ihr Team sofort alarmieren, sobald ein Angreifer versucht, sie zu verwenden.
- Agent Vault: Vermitteln Sie KI-Agenten den Zugriff auf externe APIs, sodass Agenten niemals echte Anmeldedaten besitzen. Ausgehende Anfragen werden über einen Proxy geleitet, der Secrets vor der Weiterleitung injiziert – das Risiko der Exfiltration von Anmeldedaten durch Prompt-Injection wird eliminiert.
Zertifikatsmanagement
Betreiben Sie eine vollständige private PKI: Ausstellen, Verwalten und Überwachen von X.509-Zertifikaten über eine zentrale Plattform.
- Interne CA: Erstellen und verwalten Sie eine private CA-Hierarchie direkt in Infisical.
- Externe CA: Integrieren Sie Drittanbieter-Zertifizierungsstellen wie Let’s Encrypt, DigiCert, Microsoft AD CS und mehr, um bestehende PKI-Infrastruktur zu nutzen oder öffentlich vertrauenswürdige Zertifikate auszustellen.
- Zertifikats-Lebenszyklusmanagement: Erstellen Sie Zertifikats-Profile und Richtlinien, um zu steuern, wie Zertifikate ausgestellt werden, einschließlich Registrierungsmethoden wie API, ACME oder EST. Verwalten Sie den gesamten Lebenszyklus von der Ausstellung über die Erneuerung bis zur Widerrufung mit CRL- und Inventarverfolgung.
- Zertifikats-Synchronisierungen: Synchronisieren Sie Zertifikate mit externen Plattformen wie AWS Certificate Manager und Azure Key Vault.
- Alerting: Konfigurieren Sie Warnungen für ablaufende CA- und End-Entity-Zertifikate.
- Code-Signierung: Signieren Sie Software-Artefakte wie Container, Installer und Pakete mit verwalteten Code-Signatur-Zertifikaten, zentraler Genehmigung und vollständigem Audit-Trail.
Infisical Key Management System (KMS):
Verwalten Sie kryptografische Schlüssel zentral und verwenden Sie sie zum Ver- und Entschlüsseln von Daten über Ihre Projekte hinweg.
- Kryptografische Schlüssel: Verwalten Sie Schlüssel zentral über Projekte hinweg über eine benutzerfreundliche Oberfläche oder über die API.
- Daten ver- und entschlüsseln: Verwenden Sie symmetrische Schlüssel zum Ver- und Entschlüsseln von Daten.
Privileged Access Management (PAM)
Verwalten und sichern Sie den Zugriff auf kritische Infrastruktur wie Datenbanken und Server mit richtlinienbasierten Kontrollen, Genehmigungen und vollständiger Sitzungstransparenz.
- Privileged Access Management: Entkoppeln Sie Benutzeridentitäten von Infrastruktur-Anmeldedaten. Benutzer authentifizieren sich mit ihrer SSO-Identität, während Infisical Just-in-Time-Zugriff auf Ressourcen wie PostgreSQL, SSH-Server, Kubernetes, Active Directory und mehr vermittelt.
- Sitzungsaufzeichnung: Erfassen und wiedergeben Sie privilegierte Sitzungen für Audit und Compliance, mit KI-Sitzungseinblicken, um riskante Aktivitäten aufzudecken.
- Anmeldedaten-Rotation: Rotieren Sie automatisch die zugrunde liegenden Anmeldedaten für verwaltete Ressourcen, sodass statische Secrets Infisical niemals verlassen.
- Web-Zugriff: Verbinden Sie sich direkt aus dem Browser mit SSH-, PostgreSQL-, Redis- und Windows-RDP-Ressourcen.
Allgemeine Plattform:
Funktionen, die sich über alle Infisical-Produkte erstrecken.
- Authentifizierungsmethoden: Authentifizieren Sie Maschinenidentitäten mit Infisical über eine cloud-native oder plattformagnostische Authentifizierungsmethode (Kubernetes Auth, GCP Auth, Azure Auth, AWS Auth, OIDC Auth, Universal Auth).
- Zugriffskontrollen: Definieren Sie erweiterte Autorisierungskontrollen für Benutzer und Maschinenidentitäten mit RBAC, zusätzlichen Berechtigungen, temporärem Zugriff, Zugriffsanfragen, Genehmigungsworkflows und mehr.
- Audit-Logs: Verfolgen Sie jede Aktion auf der Plattform, optional mit Audit-Log-Streaming an externe Logging-Anbieter.
- Gateway: Greifen Sie sicher von Infisical aus auf Ressourcen in privaten Netzwerken zu, ohne eingehende Verbindungen zu Ihrer Umgebung zu öffnen.
- Self-Hosting: Stellen Sie Infisical problemlos on-premise oder in der Cloud bereit; behalten Sie Ihre Daten auf Ihrer eigenen Infrastruktur.
- Infisical SDK: Interagieren Sie mit Infisical über Client-SDKs (Node, Python, Go, Ruby, Java, .NET)
- Infisical CLI: Interagieren Sie mit Infisical über die CLI; nützlich zum Injizieren von Secrets in lokale Entwicklungsumgebungen und CI/CD-Pipelines.
- Infisical API: Interagieren Sie mit Infisical über die API.
Erste Schritte
Werfen Sie einen Blick auf die Schnellstart-Anleitungen
| Infisical Cloud nutzen | Infisical on-premise bereitstellen |
|---|---|
| Der schnellste und zuverlässigste Weg, mit Infisical zu starten, ist die kostenlose Registrierung bei Infisical Cloud. | Alle Bereitstellungsoptionen ansehen Bereits selbst gehostet? Planen Sie Versions-Upgrades mit dem Infisical Upgrade Tool. |
Infisical lokal ausführen
Um Infisical lokal einzurichten und auszuführen, stellen Sie sicher, dass Git und Docker auf Ihrem System installiert sind.
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (Eingabeaufforderung):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
Sobald es läuft, erstellen Sie ein Konto unter http://localhost:80.
Möchten Sie beitragen? Werfen Sie einen Blick auf unseren Leitfaden, um zu erfahren, wie Sie loslegen.
Secret-Leaks scannen und verhindern
Zusätzlich zur Verwaltung von Secrets mit Infisical können Sie auch nach über 140+ Secret-Typen scannen in Ihren Dateien, Verzeichnissen und Git-Repositories.
Um Ihre gesamte Git-Historie zu scannen, führen Sie Folgendes aus:
infisical scan --verbose
Installieren Sie den Pre-Commit-Hook, um jeden Commit zu scannen, bevor Sie ihn in Ihr Repository pushen:
infisical scan install --pre-commit-hook
Erfahren Sie mehr über die Code-Scanning-Funktion von Infisical hier
Open-Source vs. kostenpflichtig
Dieses Repository ist unter der MIT-Expat-Lizenz verfügbar, mit Ausnahme des ee-Verzeichnisses, das Premium-Enterprise-Funktionen enthält, die eine Infisical-Lizenz erfordern.
Wenn Sie an verwalteter Infisical Cloud oder einem selbst gehosteten Enterprise-Angebot interessiert sind, werfen Sie einen Blick auf unsere Website oder vereinbaren Sie ein Meeting mit uns.
Sicherheit
Bitte melden Sie Sicherheitslücken nicht über GitHub-Issues oder in unserem öffentlichen Forum, da diese öffentlich sind!
Infisical nimmt Sicherheitsprobleme sehr ernst. Wenn Sie Bedenken bezüglich Infisical haben oder glauben, eine Schwachstelle entdeckt zu haben, melden Sie diese bitte privat über unsere Richtlinie zur Offenlegung von Schwachstellen unter https://infisical.com/vulnerability-disclosure. Umfang, Safe-Harbour-Bestimmungen und Offenlegungsbedingungen sind dort festgelegt. Siehe auch SECURITY.md.
Bitte melden Sie alle Sicherheitsprobleme, bevor Sie sie öffentlich machen. Für Compliance-Dokumentation und Sicherheitsfragebögen verwenden Sie stattdessen [email protected].
Mitwirken
Ob groß oder klein – wir freuen uns über Beiträge. Werfen Sie einen Blick auf unseren Leitfaden, um zu erfahren, wie Sie loslegen.
Sie wissen nicht, wo Sie anfangen sollen? Sie können:
- Unserem Slack beitreten und uns dort Fragen stellen.
Wir stellen ein!
Wenn Sie dies lesen, ist die Wahrscheinlichkeit hoch, dass Ihnen die von uns erstellten Produkte gefallen.
Vielleicht wären Sie auch eine großartige Ergänzung für unser Team. Wir wachsen schnell und würden uns freuen, wenn Sie zu uns stoßen.