
infisical v0.162.21
Infisical ist die Open-Source-Plattform für Secrets, Zertifikate und die Verwaltung privilegierter Zugriffe.
Die Open-Source-Sicherheitsinfrastrukturplattform: Verwalten Sie Secrets, Zertifikate, Schlüssel, privilegierten Zugriff und KI-Agenten-Zugriff in einer Plattform.
Community | Infisical Cloud | Self-Hosting | Dokumentation | Website | X | Stellenangebote (Remote/SF)


Einführung
Infisical ist die Open-Source-Sicherheitsinfrastrukturplattform, die Teams für Secrets, Zertifikate, Privileged Access Management und KI-Agenten-Zugriff nutzen.
Unsere Mission ist es, Sicherheits-Tooling für alle zugänglicher zu machen – nicht nur für Sicherheitsteams – und das bedeutet, die gesamte Developer Experience von Grund auf neu zu gestalten.
Funktionen
Secrets-Management
Zentralisieren Sie Ihre Anwendungs-Secrets und -Konfigurationen über alle Umgebungen hinweg – mit integrierter Versionierung, Rotation und Leak-Prävention.
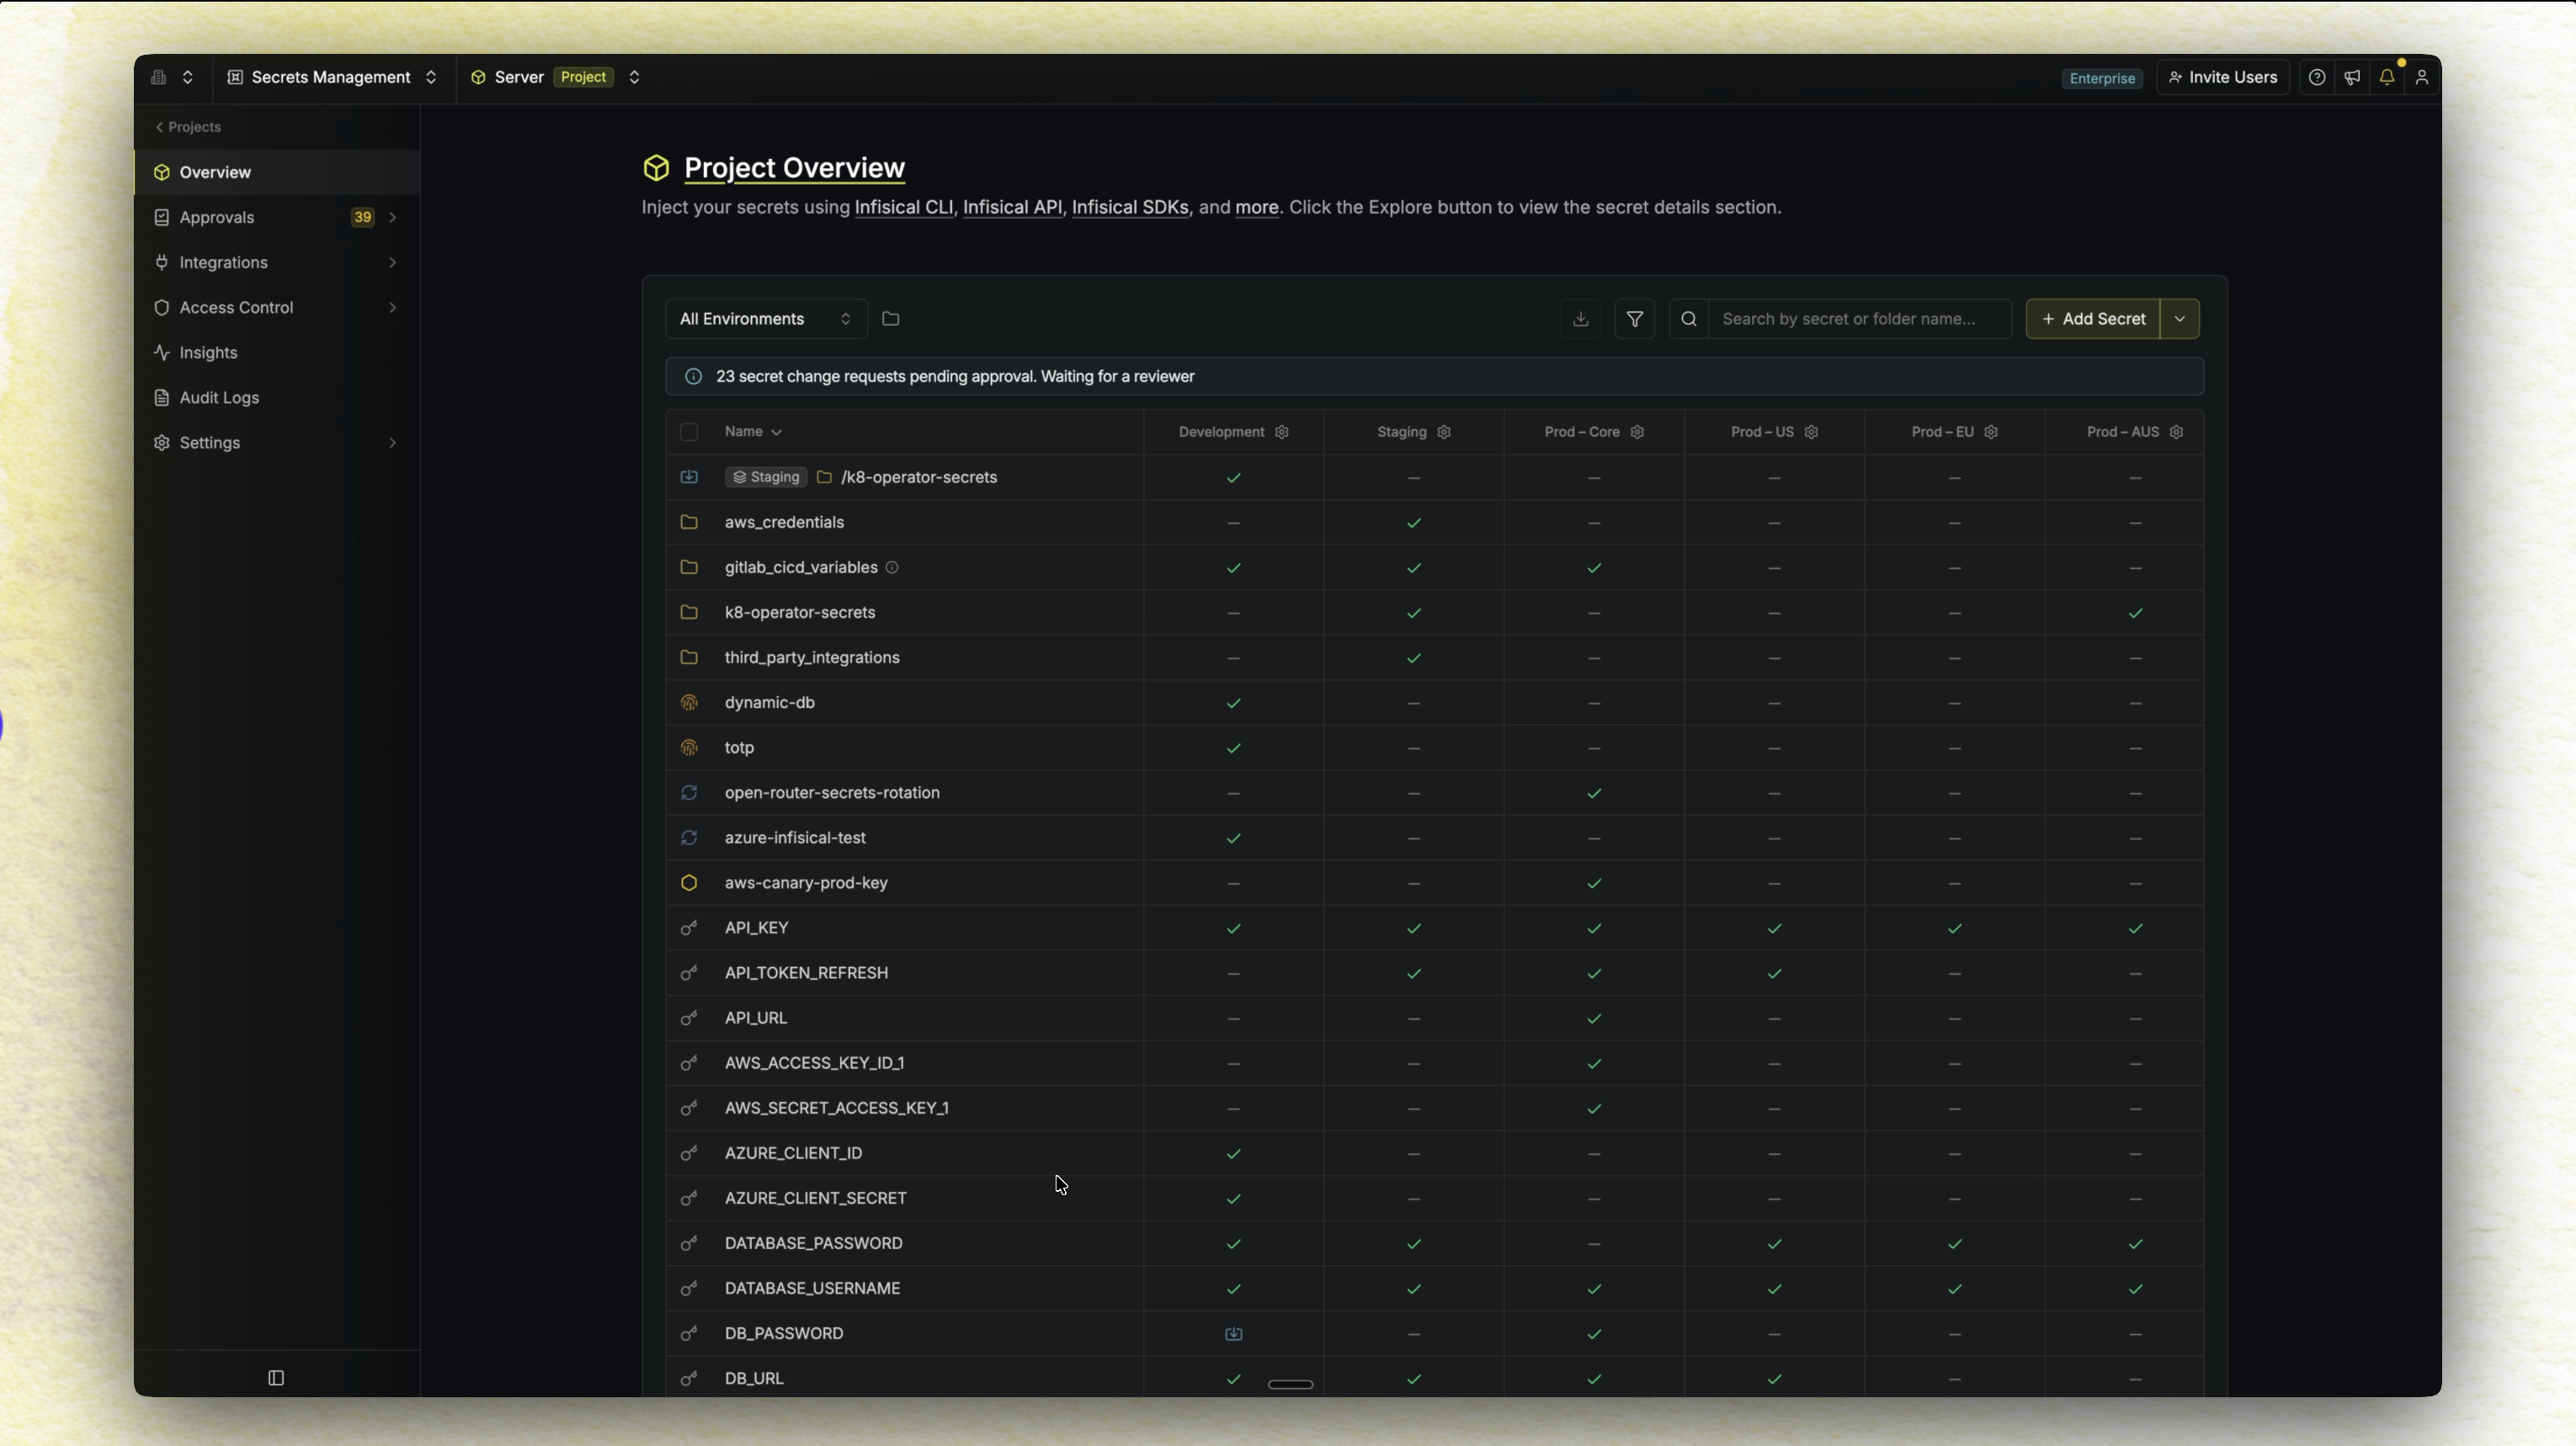
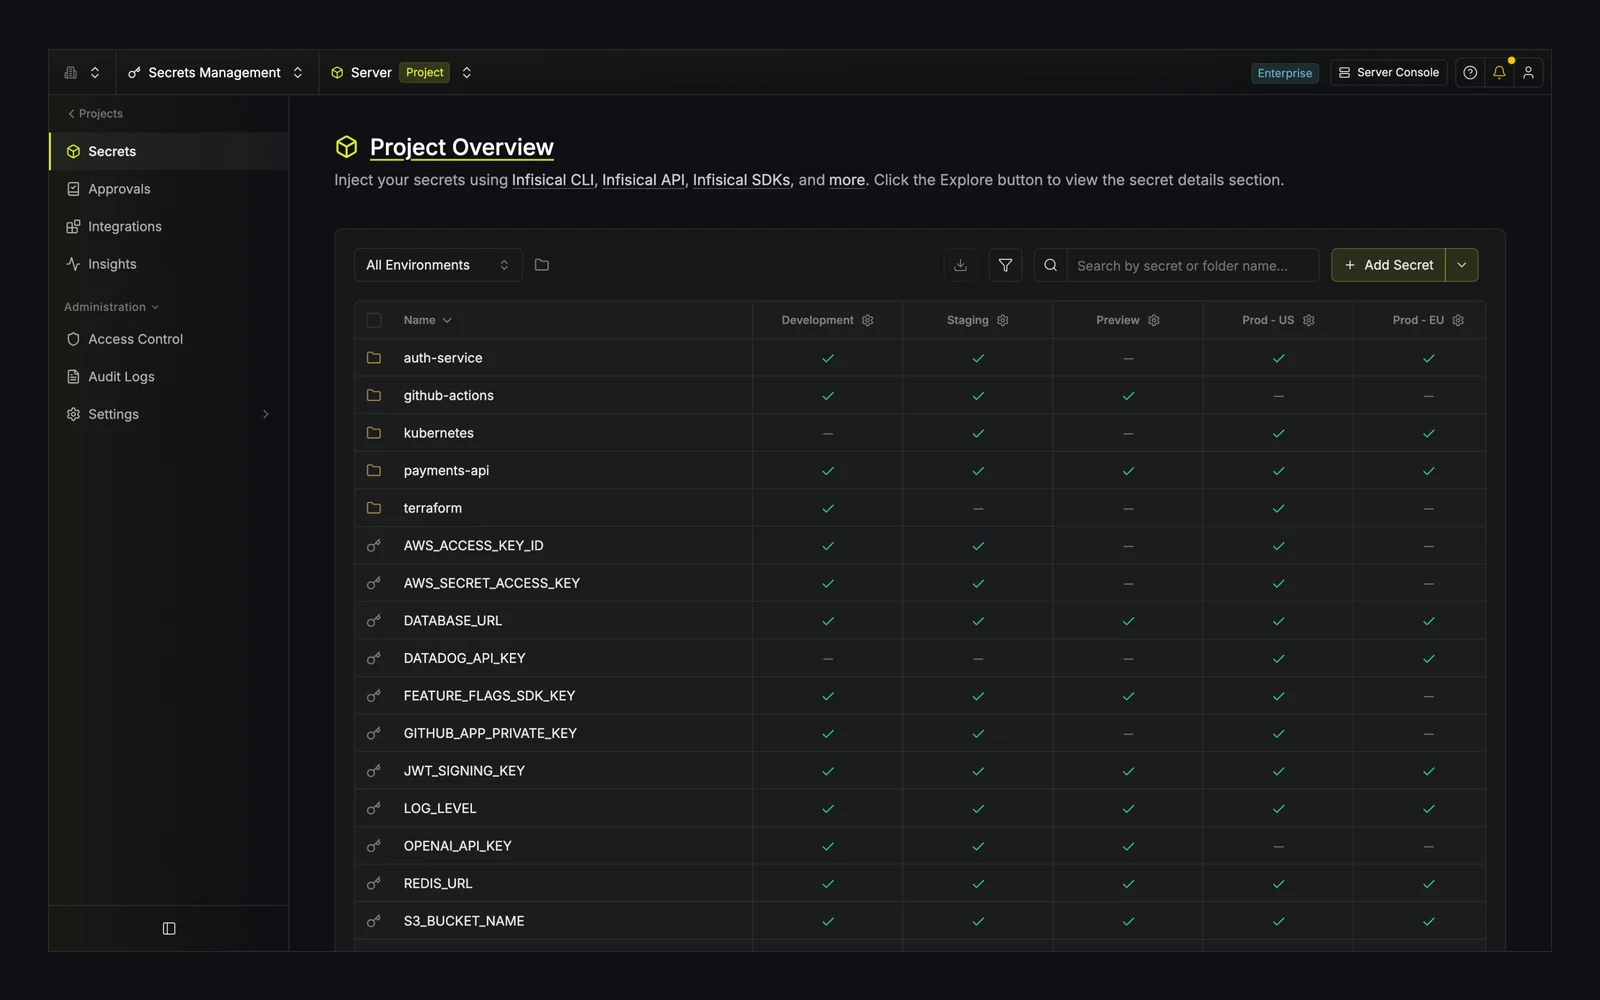
- Dashboard: Verwalten Sie Secrets projekt- und umgebungsübergreifend (z. B. Entwicklung, Produktion usw.) über eine benutzerfreundliche Oberfläche.
- Secret Syncs: Synchronisieren Sie Secrets mit Plattformen wie GitHub, Vercel, AWS und nutzen Sie Tools wie Terraform, Ansible und weitere.
- Secret-Versionierung und Point-in-Time Recovery: Behalten Sie jedes Secret und jeden Projektstatus im Blick; führen Sie bei Bedarf ein Rollback durch.
- Secret Rotation: Rotieren Sie Secrets in regelmäßigen Abständen für Dienste wie PostgreSQL, MySQL, AWS IAM und weitere.
- Dynamische Secrets: Generieren Sie kurzlebige Secrets bei Bedarf für Dienste wie PostgreSQL, MySQL, RabbitMQ und weitere.
- Secret Sharing: Teilen Sie ein Secret mit beliebigen Personen über einen Link, der nach einer festgelegten Zeit oder Anzahl von Aufrufen abläuft.
- Infisical Kubernetes Operator: Stellen Sie Secrets für Ihre Kubernetes-Workloads bereit und laden Sie Deployments automatisch neu.
- Infisical Agent: Injizieren Sie Secrets in Anwendungen, ohne jegliche Codelogik zu ändern.
- Honey Tokens: Platzieren Sie Köder-Anmeldedaten neben Ihren echten Secrets und erhalten Sie eine Warnung, sobald jemand versucht, sie zu verwenden.
Secret Scanning
Finden Sie Secrets, die in Ihren Code eingecheckt wurden, und blockieren Sie Commits, die neue hinzufügen.
- Repository-Scanning: Scannen Sie die vollständige Historie Ihrer GitHub-, GitLab- und Bitbucket-Repositories sowie jeden neuen Push und überprüfen Sie die Ergebnisse in Infisical.
- Lokales Scanning: Scannen Sie Dateien, Verzeichnisse und die Git-Historie über die CLI und installieren Sie einen Pre-Commit-Hook, der jeden Commit blockiert, der ein Secret enthält.
Zertifikatsverwaltung
Stellen Sie X.509-Zertifikate von internen oder externen CAs aus, verfolgen Sie sie und erneuern Sie sie, und signieren Sie Software-Artefakte.