

agent-vault v0.39.1
Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr.
HTTP-Credential-Proxy und -Vault
Ein Open-Source-Credential-Broker von Infisical, der zwischen Ihren Agents und den von ihnen aufgerufenen APIs sitzt.
Agents sollten keine Credentials besitzen. Agent Vault eliminiert das Risiko von Credential-Exfiltration durch gebrokerten Zugriff.
Neu hier? Der Launch-Blogpost erzählt die ganze Geschichte hinter Agent Vault.
Dokumentation | Installation | Tutorial | Video-Demo | Slack
Warum Agent Vault
Traditionelles Secrets-Management gibt Credentials an Ihre Anwendungen und Dienste zurück. Das funktioniert bei KI-Agents nicht, da sie durch Prompt Injection dazu gebracht werden können, Secrets preiszugeben. Dies ist das Problem der Credential-Exfiltration.
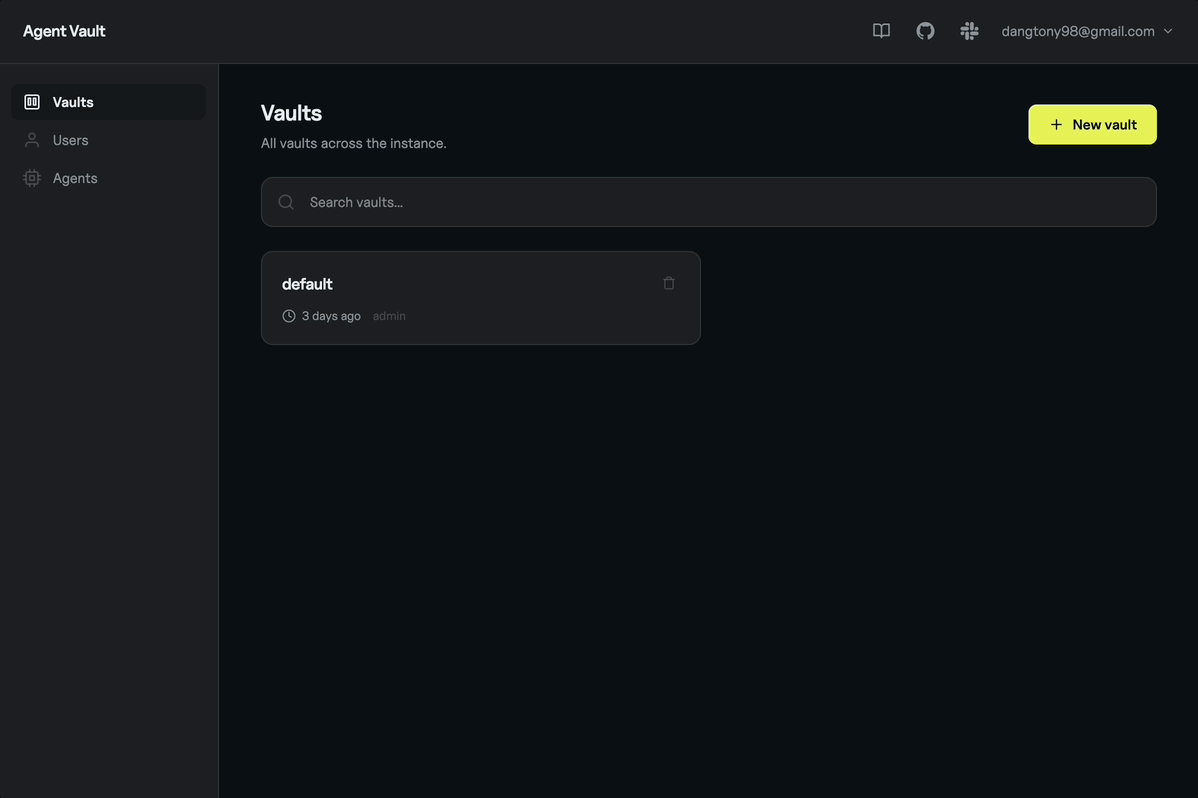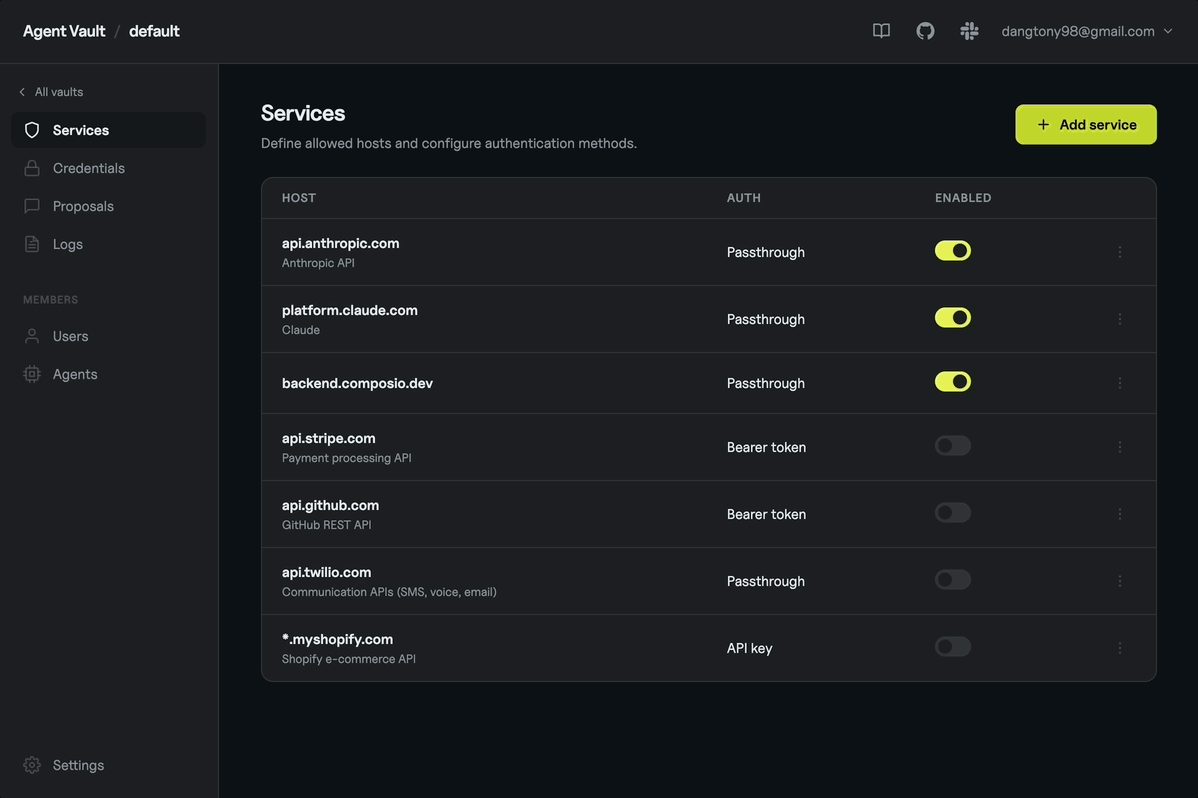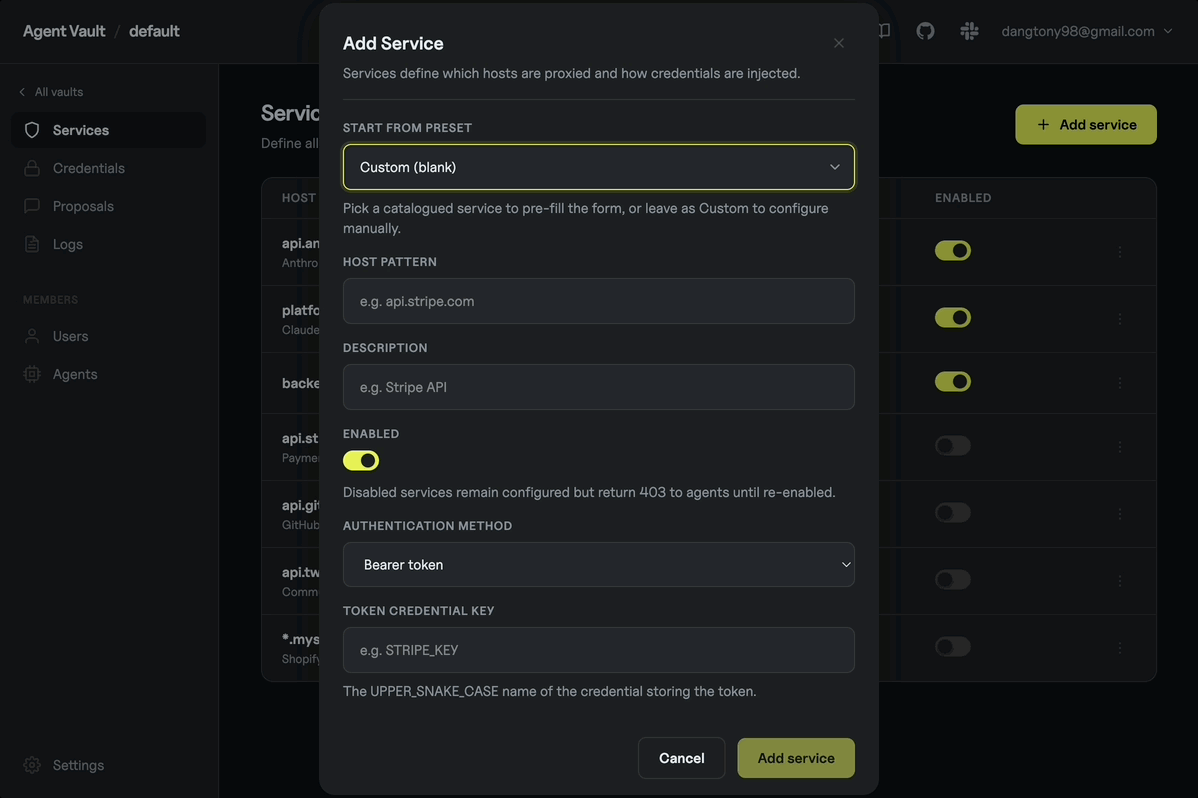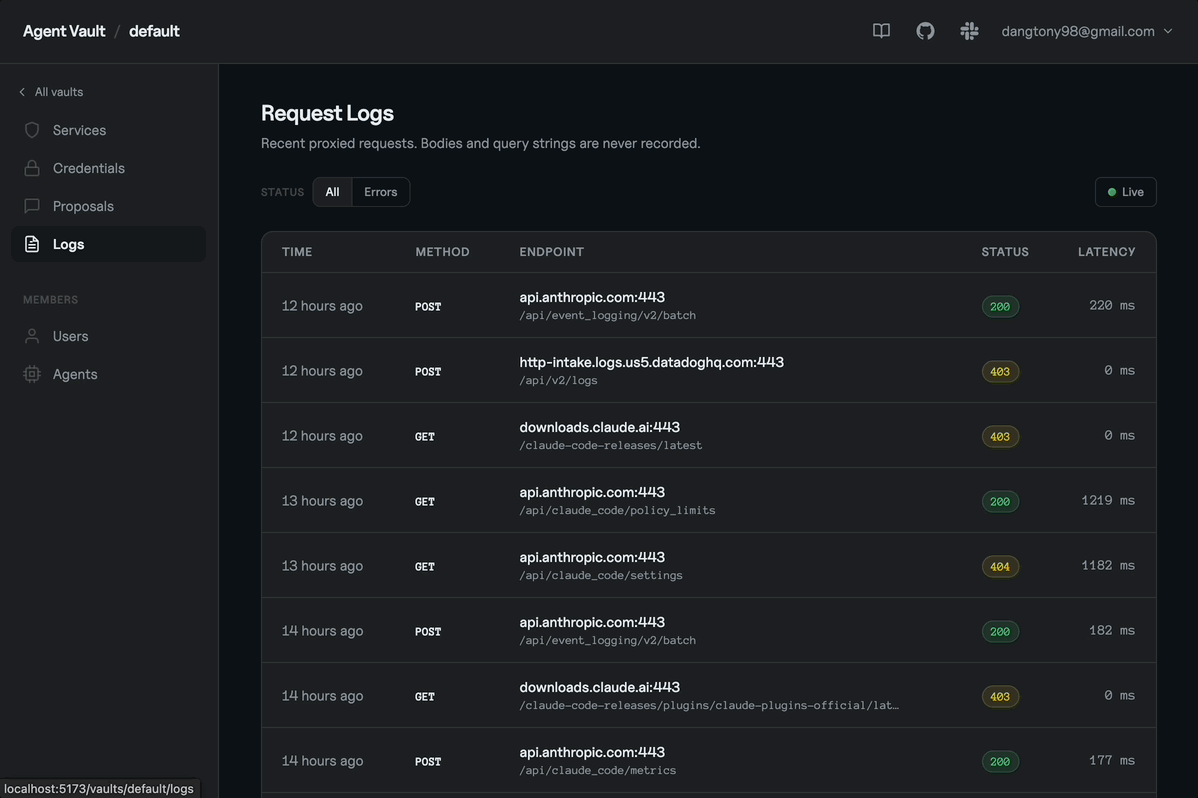
Agent Vault wurde entwickelt, um Credential-Exfiltration für alle KI-Agents zu lösen. Anstatt KI-Agents direkt Credentials zu geben, speichern Sie diese in Agent Vault (z. B. ANTHROPIC_API_KEY, GITHUB_PAT usw.) und zwingen Ihre Agents, HTTP-Anfragen durch Agent Vault zu leiten. Agent Vault fängt jede Anfrage ab, fügt die Credentials hinzu und leitet die Anfrage an die Ziel-Outbound-API weiter.
Funktionen:
- Credential-Brokering: Vermitteln Sie KI-Agents den Zugriff auf Zieldienste wie LLM-Anbieter und GitHub, ohne dass sie echte Credentials besitzen. Agent Vault kann diesen Zugriff vermitteln, indem es Platzhalterwerte in Headern wie
__anthropic_api_key__durch echte Credentials ersetzt oder Auth-Header bei ausgehenden Anfragen vollständig austauscht. - Plugable Credential Stores: Binden Sie einen externen Secrets-Speicher wie Infisical anstelle des lokalen verschlüsselten Speichers an. Dadurch werden die Fähigkeiten von Agent Vault um Funktionen wie dynamische Secrets von Infisical erweitert.
- Transparente Integration: Lassen Sie KI-Agents vorhandene Tools wie MCP, CLI, SDK, API verwenden, wobei alle zugrunde liegenden Anfragen automatisch durch Agent Vault geleitet werden. Agent Vault verfolgt einen schnittstellenagnostischen, nicht-invasiven Ansatz für das Credential-Brokering, indem es die Umgebung Ihrer Agents bootstraped, um
HTTPS_PROXYzu verwenden und mit der MITM-Architektur von Agent Vault kompatibel zu sein. - Speziell entwickelter Aufbau: Vorhandene Vorwärtsproxys wie
mitmproxyodersquidmüssen modifiziert werden, um Credential-Brokering durchzuführen und gut mit Agents zu integrieren. Agent Vault ist speziell für die Ergonomie aller Arten von Agent-Anwendungsfällen konzipiert, mit einer dedizierten CLI, Multi-Tenant-Fähigkeit und einer agentspezifischen Roadmap, unterstützt von Infisical. - Egress-Filterung: Kontrollieren Sie, welche Agents Zugriff auf welche Dienste und API-Endpunkte haben, da authentifizierte Anfragen durch Agent Vault fließen.
- Anfrageprotokollierung: Überprüfen Sie authentifizierten Datenverkehr, um das Agent-Verhalten zu überwachen und zu diagnostizieren.
Standardmäßig werden Anfragen, die keinem Service zugeordnet werden können, als einfacher Proxy-Verkehr weitergeleitet. Schalten Sie einen Vault in den strikten Ablehnungsmodus (unmatched_host_policy=deny), um sie stattdessen mit 403 abzulehnen.
Lesen Sie die vollständige Hintergrundgeschichte zu Agent Vault hier.
Anwendungsfälle
Agent Vault funktioniert mit allen Arten von KI-Agent-Anwendungsfällen, einschließlich sicherer Remote-Coding-Agents, Allzweck-Agents, benutzerdefinierter Agents + Harnesses, sicherer ephemerer Sandboxes und mehr.
- Sichere Remote-Coding-Agents: Sie können eine entfernte Claude-Code-Sitzung ausführen und sie so konfigurieren, dass sie Anfragen über Agent Vault proxyt. Im Rahmen dieser Einrichtung können Sie einen
ANTHROPIC_API_KEYundGITHUB_PATin Agent Vault festlegen, sodass Claude Code mit der Anthropic- und GitHub-API interagieren kann, um Code zu schreiben, PRs zu erstellen und mehr. Das gleiche Prinzip gilt für andere Coding-Agents. - Sichere Allzweck-Agents: Sie können OpenClaw, Hermes und andere Allzweck-Agents so einrichten, dass sie ausgehende Anfragen über Agent Vault proxyt.
- Sichere benutzerdefinierte Agents: Sie können Ihre eigenen KI-Agents mit benutzerdefinierten Harnesses erstellen und sie so konfigurieren, dass sie ausgehende Anfragen über Agent Vault proxyt.
- Sichere ephemere Sandboxes: Sie können einen Orchestrator (z. B. Backend) so konfigurieren, dass er ein temporäres Token ausstellt, das an eine Agent-Sandbox übergeben wird, um Anfragen über Agent Vault zu proxyt. Sie können sogar den in der Sandbox laufenden Agent eine Anfrage zurück an dasselbe Backend senden lassen, das ihn gestartet hat.
Grundlegende Nutzung
Agent Vault ist sowohl ein Vault als auch ein Proxy-Dienst und wird als einzelne Binärdatei ausgeliefert, die sowohl als Server als auch als CLI-Client fungiert. Es speichert Credentials und vermittelt sie mithilfe einer MITM-Proxy-Architektur an Ihre KI-Agents. Konzeptionell ist Agent Vault dafür ausgelegt, auf einem anderen Rechner als Ihre KI-Agents betrieben zu werden, um die erforderliche Sicherheitsgarantie zu bieten, dass Ihre KI-Agents nicht direkt auf die Credentials in Agent Vault zugreifen können.
┌─────────────────────────────────────────────────────────────────┐
│ Öffentliches Internet                                           │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ ausgehendes HTTPS, Agent Vault
                               │ fügt Credentials beim Verlassen ein
┌──────────────────────────────┼──────────────────────────────────┐
│ Privates Netzwerk            │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ KI-Agent           │  │
│  │ :14321  Verwaltungsoberfläche  │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM-Proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ Operatorzugriff: privat halten oder mit TLS +
                    │ Authentifizierung versehen (SSO-Reverse-Proxy,
                    │ IP-Whitelist oder VPN), falls Remote-Admin
                    │ benötigt wird
                    │
                Operator