

GhostESP v2.2-pre1
Die Open-Source-Funkforschungsplattform für ESP32.
Die ESP-IDF-native Wireless-Security-Plattform für ESP32. Tiefgehende Wi-Fi- und BLE-Bewertung, Capture und Export in Forschungsqualität sowie ein echtes App-Ökosystem. Direkt auf Espressifs ESP-IDF statt über den Arduino-Core aufgebaut, sodass neue Silizium- und Funkfunktionen zuerst verfügbar sind und keine Abstraktionsschicht zwischen GhostESP und der Hardware liegt.


⭐️ Gefällt dir GhostESP? Bitte gib dem Repo einen Stern. Das hilft sehr.
Was ist neu
v2.0 hat die UI neu aufgebaut, ein natives App-Ökosystem hinzugefügt und die Funk-Workflows erweitert. v2.1 (Revival) fügt On-Device-OTA mit Rollback-Schutz, ein zweites NFC-Backend (ST25R3916), einen Cloud Store für Apps, Skripte und Asset-Packs sowie GhostScript hinzu, eine sandboxed Lua-Runtime.

Vollständige Historie in CHANGELOG.md.
Erste Schritte
| Flashe dein Gerät | Community und Support | Mehr erfahren |
|---|---|---|
| ghostesp.net/flasher | Discord | Dokumentation · Website |
Warum GhostESP
GhostESP ist eine Plattform, keine Sammlung von Tools. Fünf Dinge heben es hervor:
- Auf ESP-IDF aufgebaut, nicht auf Arduino. Anders als Marauder und Bruce arbeitet GhostESP direkt gegen Espressifs SDK. Es erhält neue Chips und Funkfunktionen zuerst (802.15.4, Zigbee, 5 GHz beim C5) und eine tiefergehende Kontrolle über die Funkmodule, den Speicher und die Partitionen. Arduino-basierte Firmware kann dieselben APIs erreichen, nur nicht so direkt.
- Live-Capture und Analyse auf dem Gerät. Streame Traffic in Echtzeit über USB in Wireshark und durchsuche, inspiziere und konvertiere Captures (PCAP, hc22000, WiGLE, 802.15.4) direkt auf dem Gerät.
- GhostLink. Koppele zwei ESP32s, sodass eines das Funkmodul, die Tastatur und das Display des anderen steuert, mit BLE-Bridging zur Android-App, Split-Channel-Wardriving und Peer-OTA.
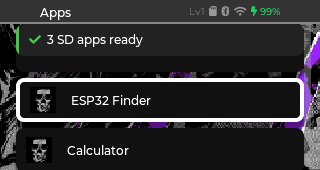
- Native Apps. SD-Apps mit eigenen Berechtigungen und eigenem Speicher, erstellt mit
gbtund einem Plugin-SDK, installiert aus dem Cloud Store, plus eine Lua-Runtime für Skripte. Beispiele: Device Inspector, ESP32Finder, ein Doom-Port, ein QR-Generator. - Ein Befehlssatz, viele Frontends. Steuere GhostESP über die On-Device-UI, die serielle CLI, das WebUI, die Flipper-Zero-App, die Android-App oder ein GhostLink-verbundenes Gerät – alle gegen dieselben Befehle.
Funktionen
WiFi-Funktionen
- Evil Portal (mit benutzerdefiniertem HTML aus dem Buffer via seriell)
- Deauth-/Disassoc-Angriffe
- Channel-Switch-Angriff
- GTK-Missbrauch / Client-Isolation-Tests
- EAPOL-Logoff-Angriff
- Karma (mit benutzerdefinierten SSID-Listen und benutzerdefiniertem Portal-Chaining)
- Beacon-Spam (einzeln/Liste/zufällig/Rickroll)
- AP-Scan / STA-Scan / scanall
- Mehrfachauswahl von APs und Stationen
- Probe-Request-Listening (mit automatisch erzeugtem Evil Twin)
- Handshake- + PMKID-Capture
- WiFi-Capture auf SD (PCAP) mit On-Device-PCAP-Browser + hc22000-Export
- USB-Dongle-Modus für Wireshark (extcap-Stream)
- DHCP-Starvation
- ARP-/Port-/SSH-/lokale-IP-Scanner
- mDNS-Discovery / NetBIOS-Scan / HTTP-Banner-Scan / SNMP-Probe (mit Varianten pro Host und pro Subnetz)
- WiFi-OUI-Hersteller-Lookup
- WPA3/SAE-Angriffe (Flood + Compliance-Checker)
- Wardriving-Exporte (WiFi/BLE/GPS) + Sweep-CSV (WiFi/BLE/GPS/802.15.4)
- Split-Channel-Wardriving-Helfer via GhostLink
- RSSI-Tracking (AP/Station) mit Live-RSSI-Meter-Ansicht
- Drohnenerkennung / -Spoofing
- PineAP-Erkennung
- Flock-/Überwachungsdetektor
- WPS-Erkennung
- Pwnagotchi-artiger automatisierter Capture-Modus (Capture PWN)
- Kanalüberlastungsanalyse
- WiFi Airspace Monitor (Echtzeit-Paket-/Bedrohungs-Einblicke, schnelles Channel-Hopping, Karten verdächtiger Geräte, Pakete/Sek.-Sparkline)
- DNS-Sinkhole (blocklist-basierte NXDOMAIN-Blockierung mit integrierten Blocklist-Downloads)
- Web-UI + Dateisystem + Remote-Befehl-Relay
BLE-Funktionen
- BLE-Scan-Modi (allgemein, AirTag, Flipper, roh)
- BLE-Advertisement-Scan mit OUI-Präfix-/Hersteller-Filterung + RGB-Match-Pulsen
- BLE-Spam-Modi (Apple, Microsoft, Samsung, Google, Zufällig)
- AirTag-Scan / -Spoof / -Auswahl
- BLE-Paket-Capture
- BLE-Stream zu Wireshark
- Flipper-Finder + RSSI
- GATT-/Service-Scan + Enumeration pro Gerät + Geräte-Tracking (Live-RSSI-Meter)
- BLE-Wardriving
- BLE-Skimmer-Erkennung
- Drohnen-/OpenDroneID-Scan / -Liste / -Tracking / -Spoofing
- Aerial-(Drohnen-)Detektor mit Bedrohungsklassifizierung
- GhostLink-BLE-Bridge zur Android-Begleit-App
USB-Funktionen
- USB-Tastatur-Host-Modus (ESP32-S3-Builds)
- Remote-Tastatursteuerung über GhostLink
- BadUSB-Skript-Runner
- BadUSB-Identitätsoptionen (VID/PID/Hersteller/Produkt/Layout/Randomisierung)
- BadUSB-Trackpad (Touchpad-artige Cursorsteuerung)
- BadUSB-Mouse-Jiggler
- BadUSB-
type_char-CLI zum Tippen einzelner ASCII-Zeichen - USB-HID-Tastatur-Ausgabemodus (On-Device-Tastatureingaben über USB weiterleiten)
- Dedizierte BadUSB-Seite im WebUI
IR-Funktionen
- IR-TX/RX auf unterstützten Boards
- IR-Lernmodus
- IR-Easy-Learn-Modus
- Unterstützung für Flipper-
.ir-Dateien - Senden aus der Universal-Bibliothek
- IR-CLI-Tools
- IR-Dazzler (38 kHz, hoher Duty-Cycle)
NFC-Funktionen
- PN532-NTAG/MIFARE-Classic-Unterstützung
- ST25R3916-NFC-Backend (EMV-Zahlungskarten-Lesevorgänge, DESFire-Anwendungs- und Dateibäume, PicoPass und iCLASS)
- Flipper-
.nfc-Import/-Export - MIFARE-Classic-Wörterbuchangriff (Standard- + Benutzerwörterbuch + Session-Key-Reuse / Sector-Sweep)
- Vollständiges eingebettetes MIFARE-Classic-Wörterbuch
- MIFARE-Classic-Hardnested-Recovery
- Flipper-NFC-Parser-Set (Transit, Parken, Zutritt, Freizeit, Loyalität): BIP, Clipper, CharlieCard, Troika, Plantain, Zolotaya Korona, Ventra, WashCity, Social Moscow, Sonicare, Saflok, Gallagher, Disney Infinity, Skylanders, Aime, Hi, HWorld, Two Cities, Umarsh, Microel, MIZIP, MetroMoney, Kazan, SmartRider, TRT und mehr
- MIFARE-Desfire-Erkennung
- Chameleon-Ultra-Unterstützung (CLI + UI + BLE-Steuerung)
- Chameleon-Ultra-HF/LF-RFID-Scan + Reader-Steuerung