

CyberStrikeAI v1.7.18
Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.
CyberStrikeAI
Das Aktionssystem für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis und jede Operation die nächste verbessert.
CyberStrikeAI verbindet Planung, Ausführung, menschliche Aufsicht, Beweise und Replay in einem auditierbaren Arbeitsbereich. In Go entwickelt, kombiniert es Eino-basierte Agents, MCP-native Tools, RAG-Wissen, visuelle Workflows sowie Angriffsketten-Modellierung und -Analyse für autorisierte Sicherheitsoperationen.
Hier starten: Schnellstart · Dokumentation · Security-Härtung
[!IMPORTANT] Verwenden Sie CyberStrikeAI nur auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich autorisiert sind, Tests durchzuführen. Für gemeinsame oder Produktionsumgebungen lesen Sie das Sicherheitsmodell und den Härtungsleitfaden, bevor Sie Hochrisiko-Tools, WebShell oder C2-Funktionen aktivieren.
Schnittstellen- & Integrationsvorschau
System-Dashboard-Übersicht
Heller Modus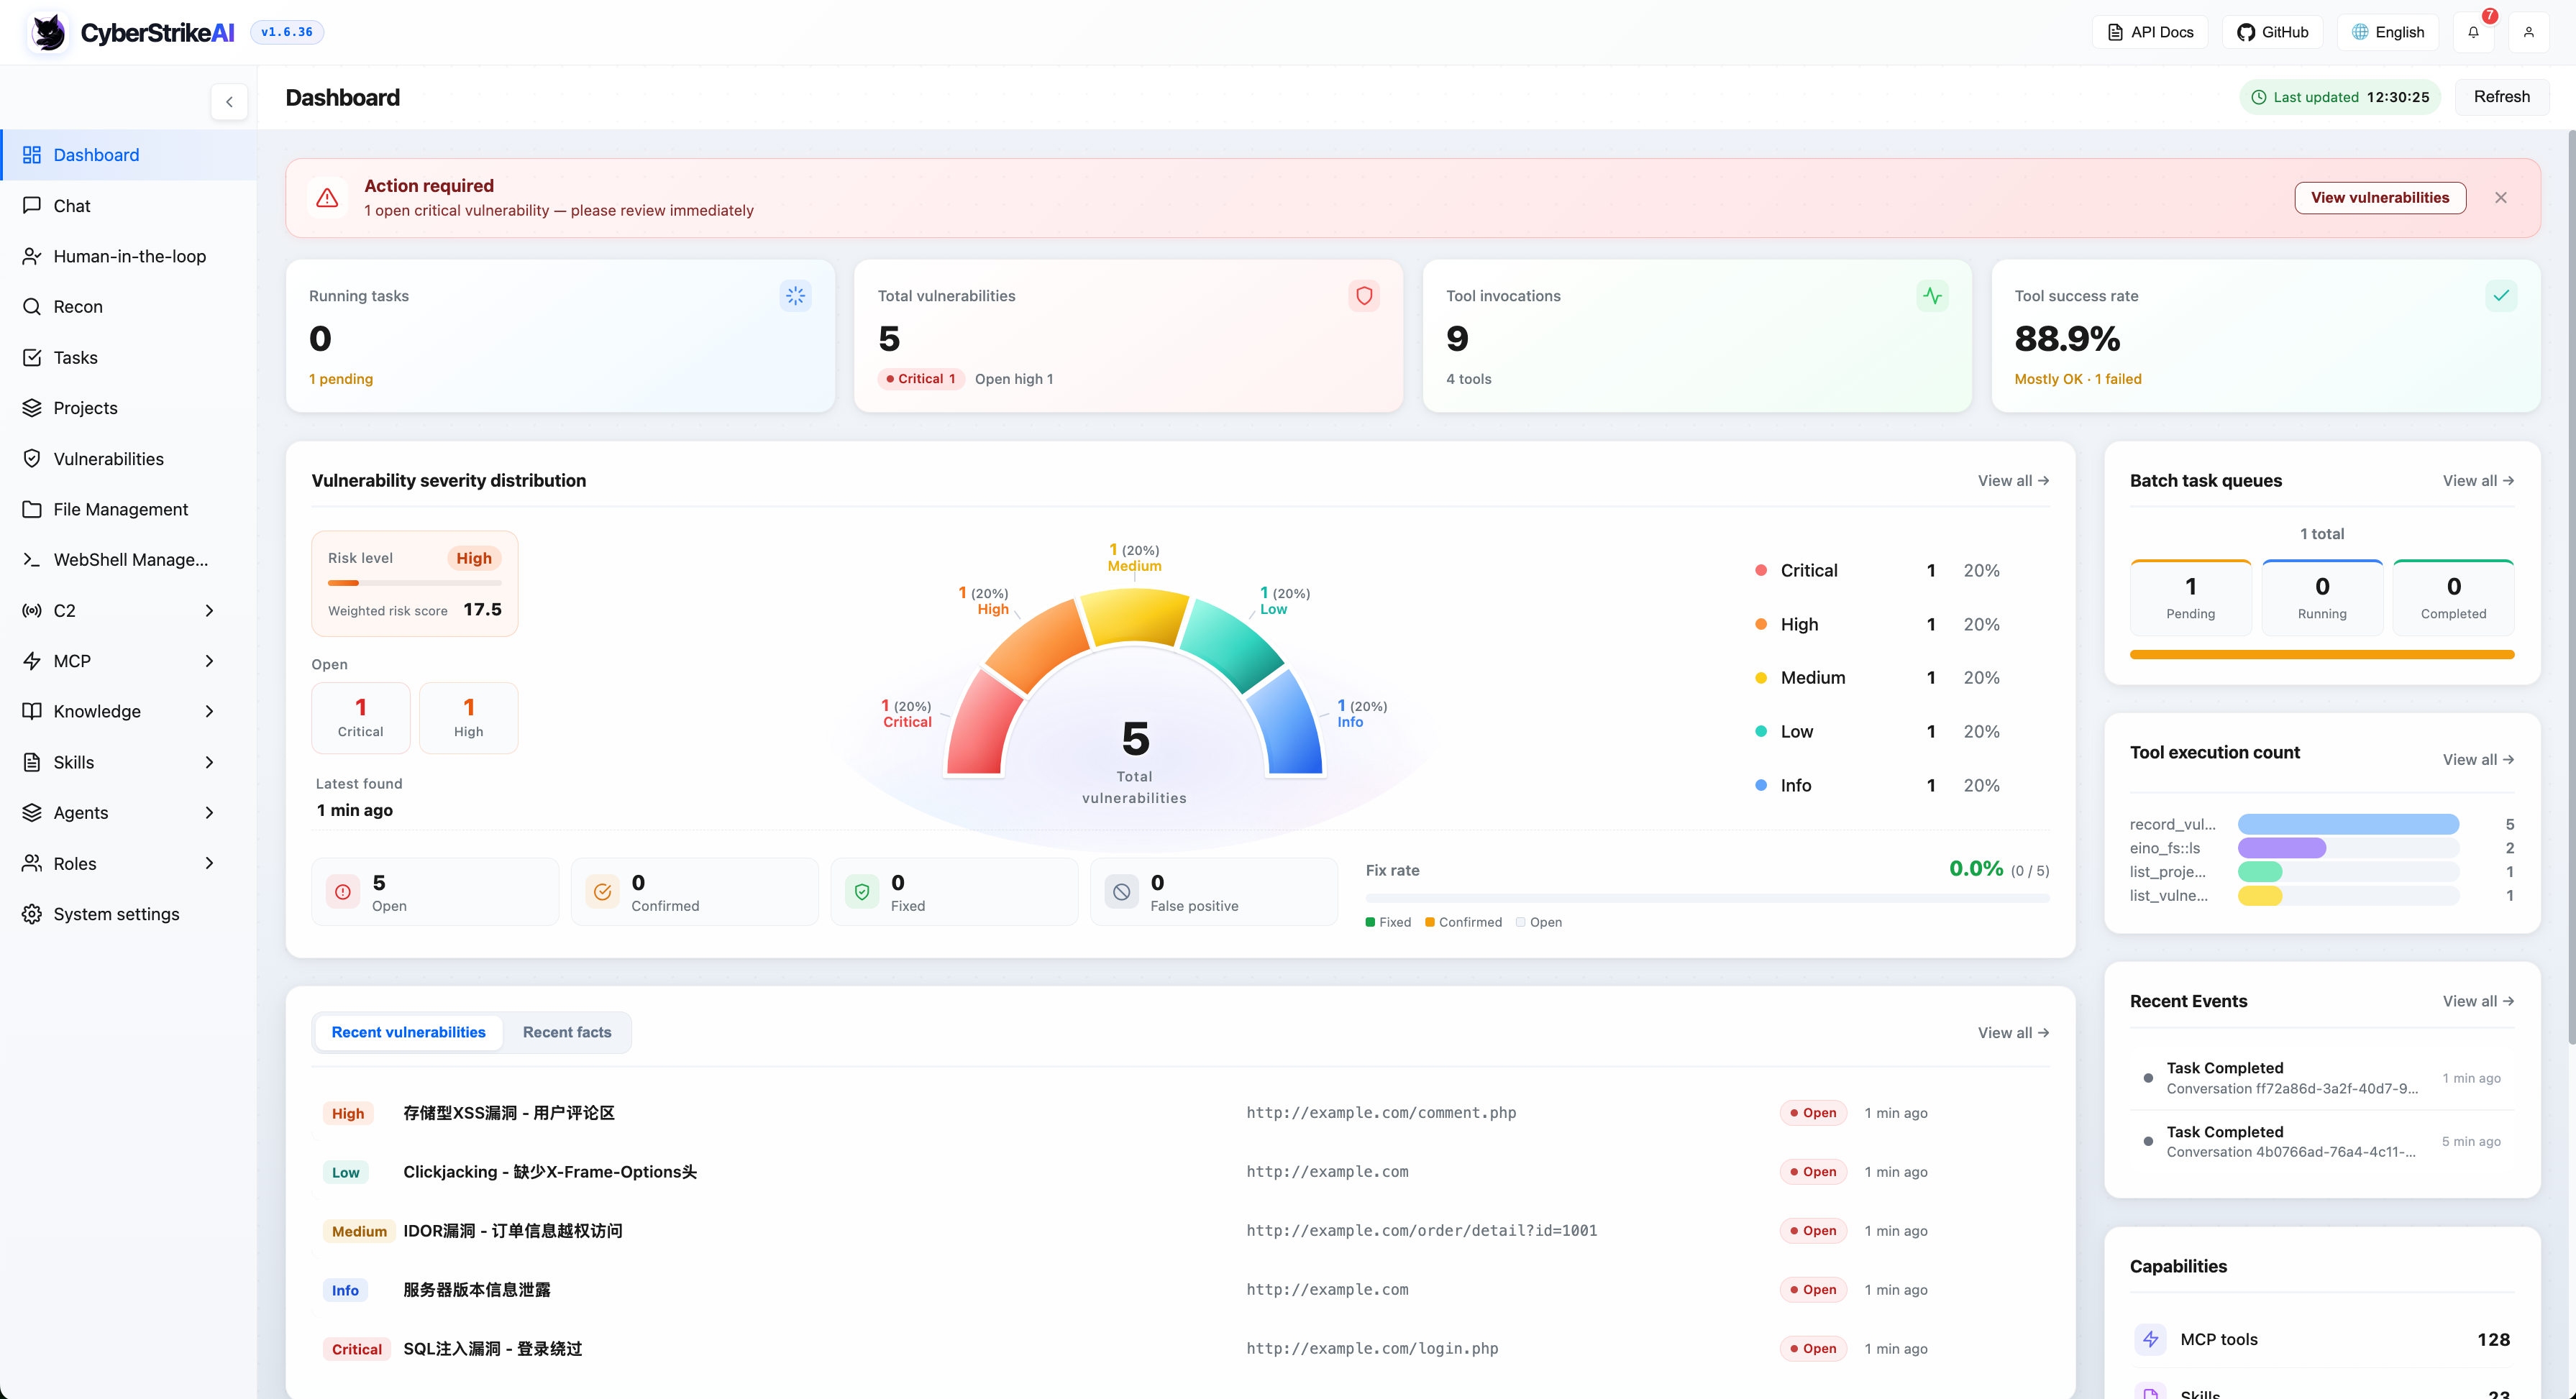
|
Dunkler Modus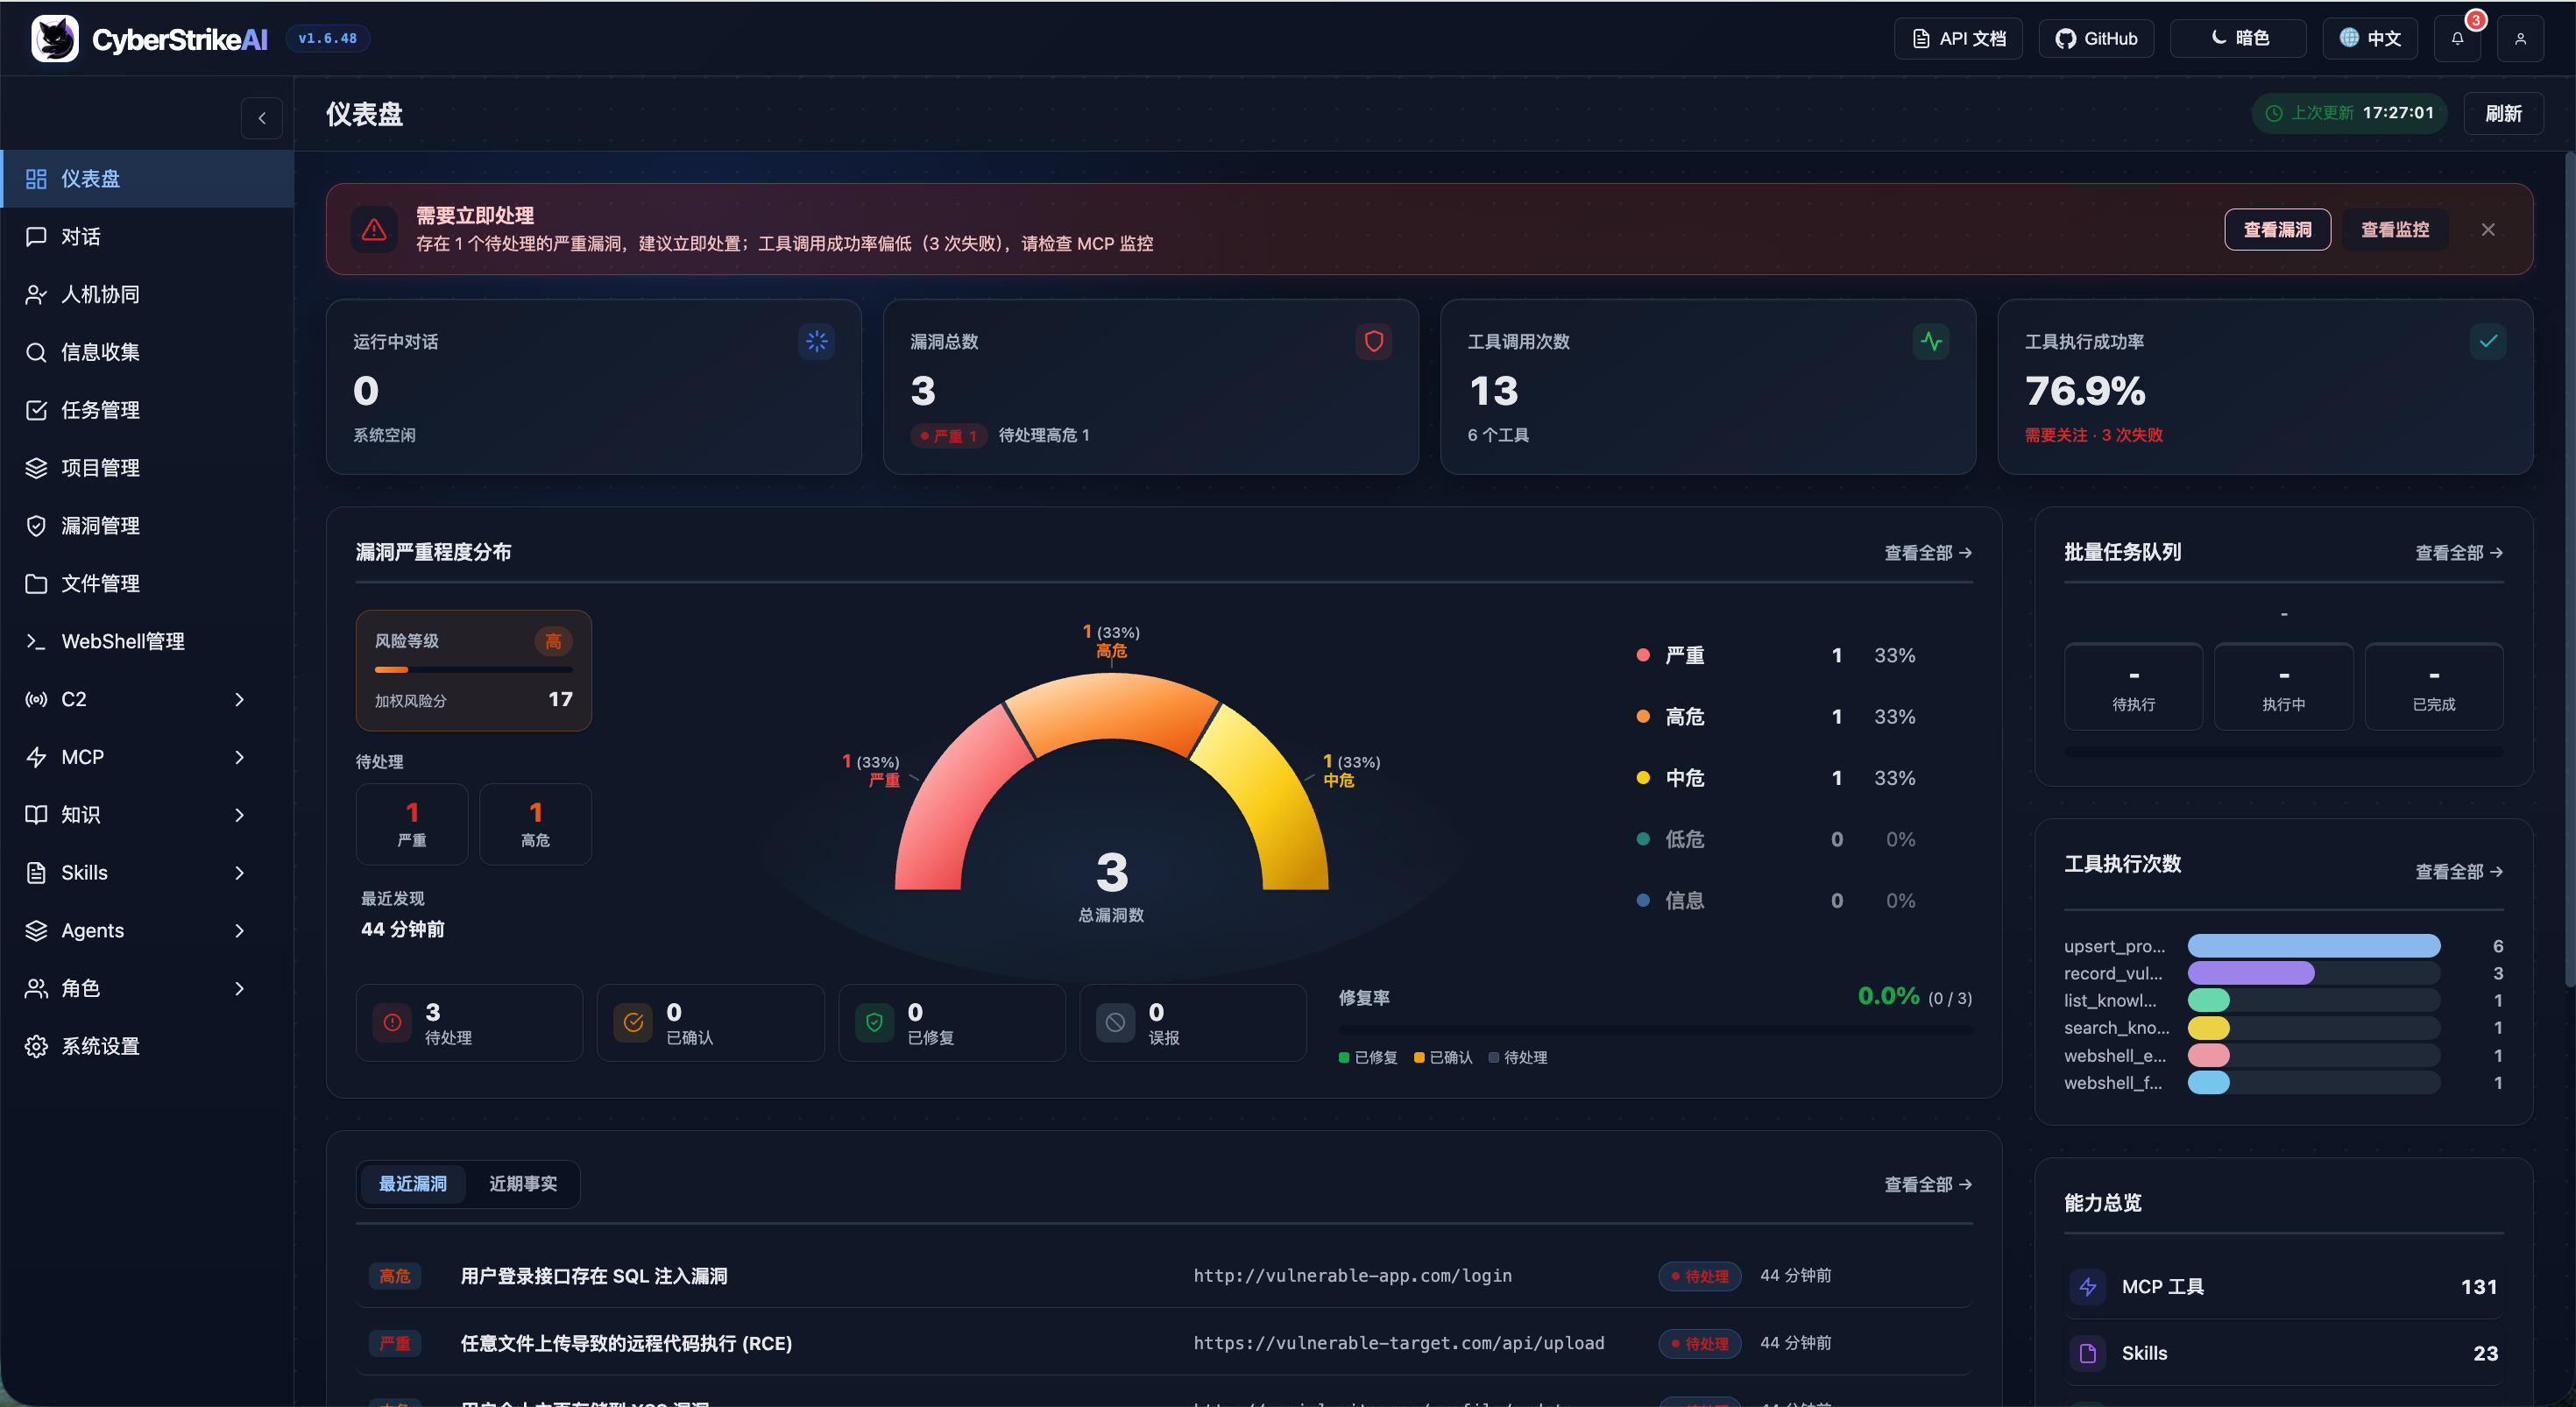
|
Das Dashboard bietet einen umfassenden Überblick über den Systemlaufzeitstatus, Sicherheitslücken, Tool-Nutzung und die Wissensbasis und hilft Benutzern, die Kernfunktionen und den aktuellen Zustand der Plattform schnell zu verstehen.
Weitere Schnittstellen-Screenshots
Übersicht der Kernfunktionen
Web-Konsole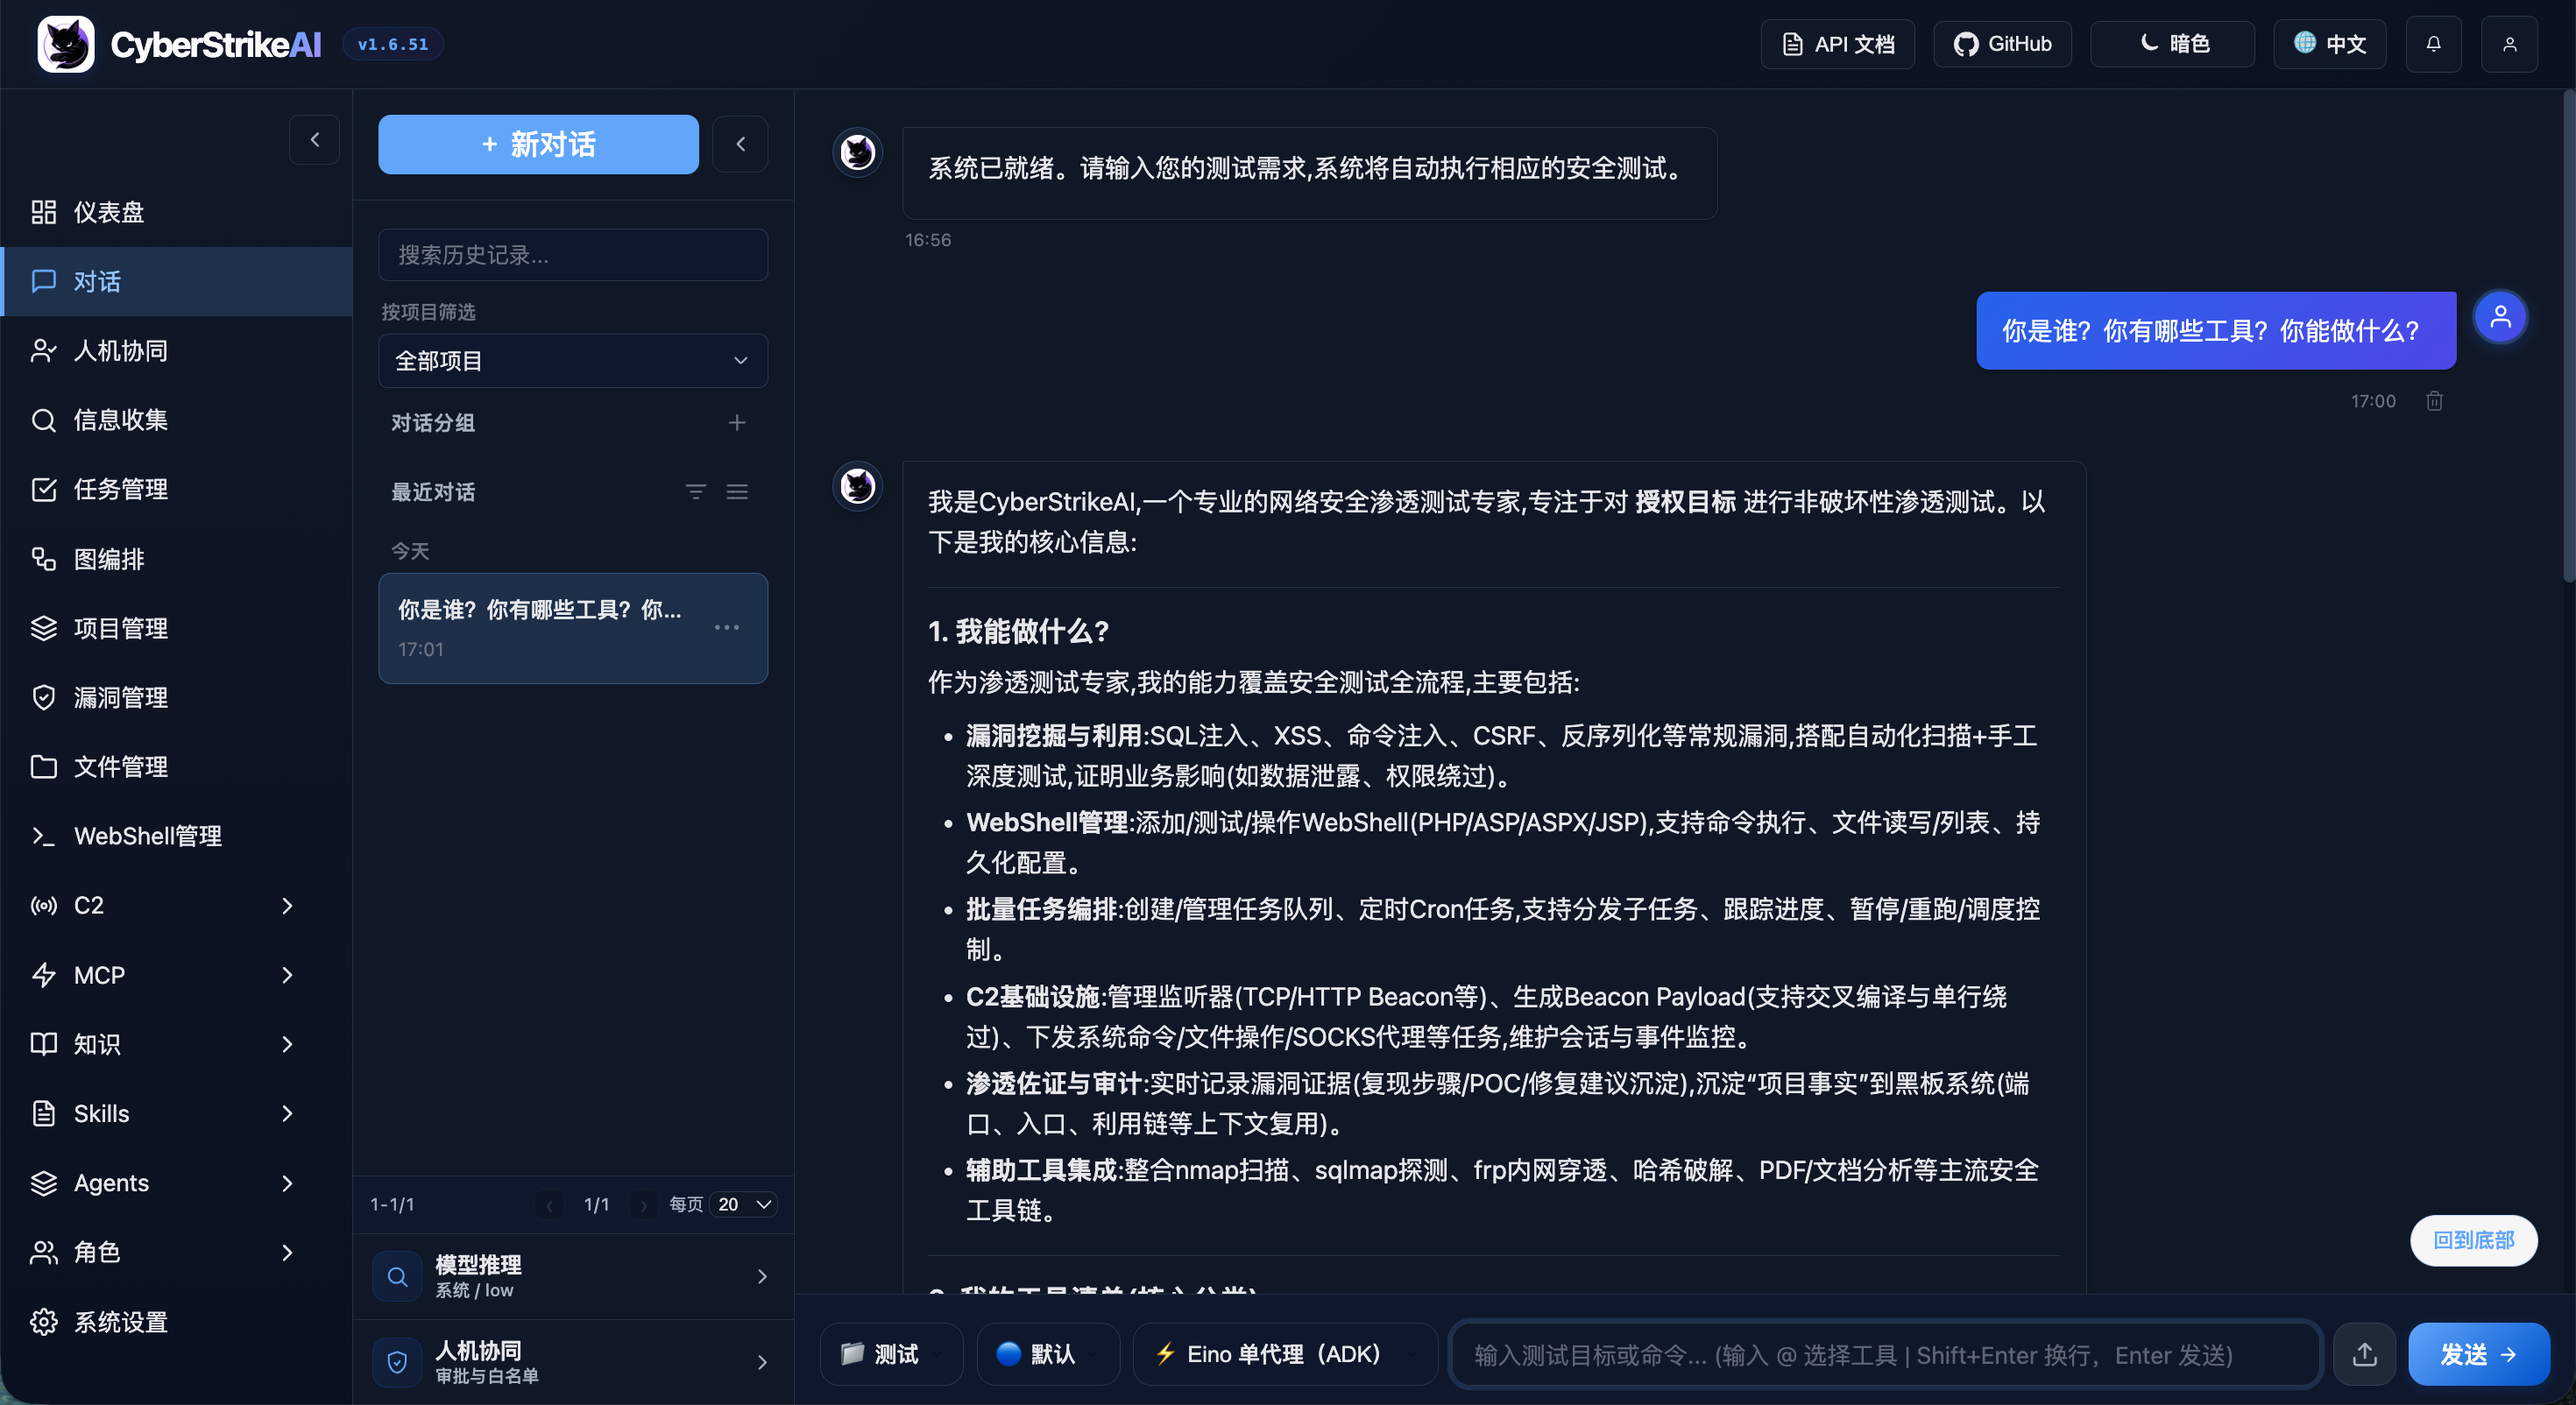
|
Aufgabenverwaltung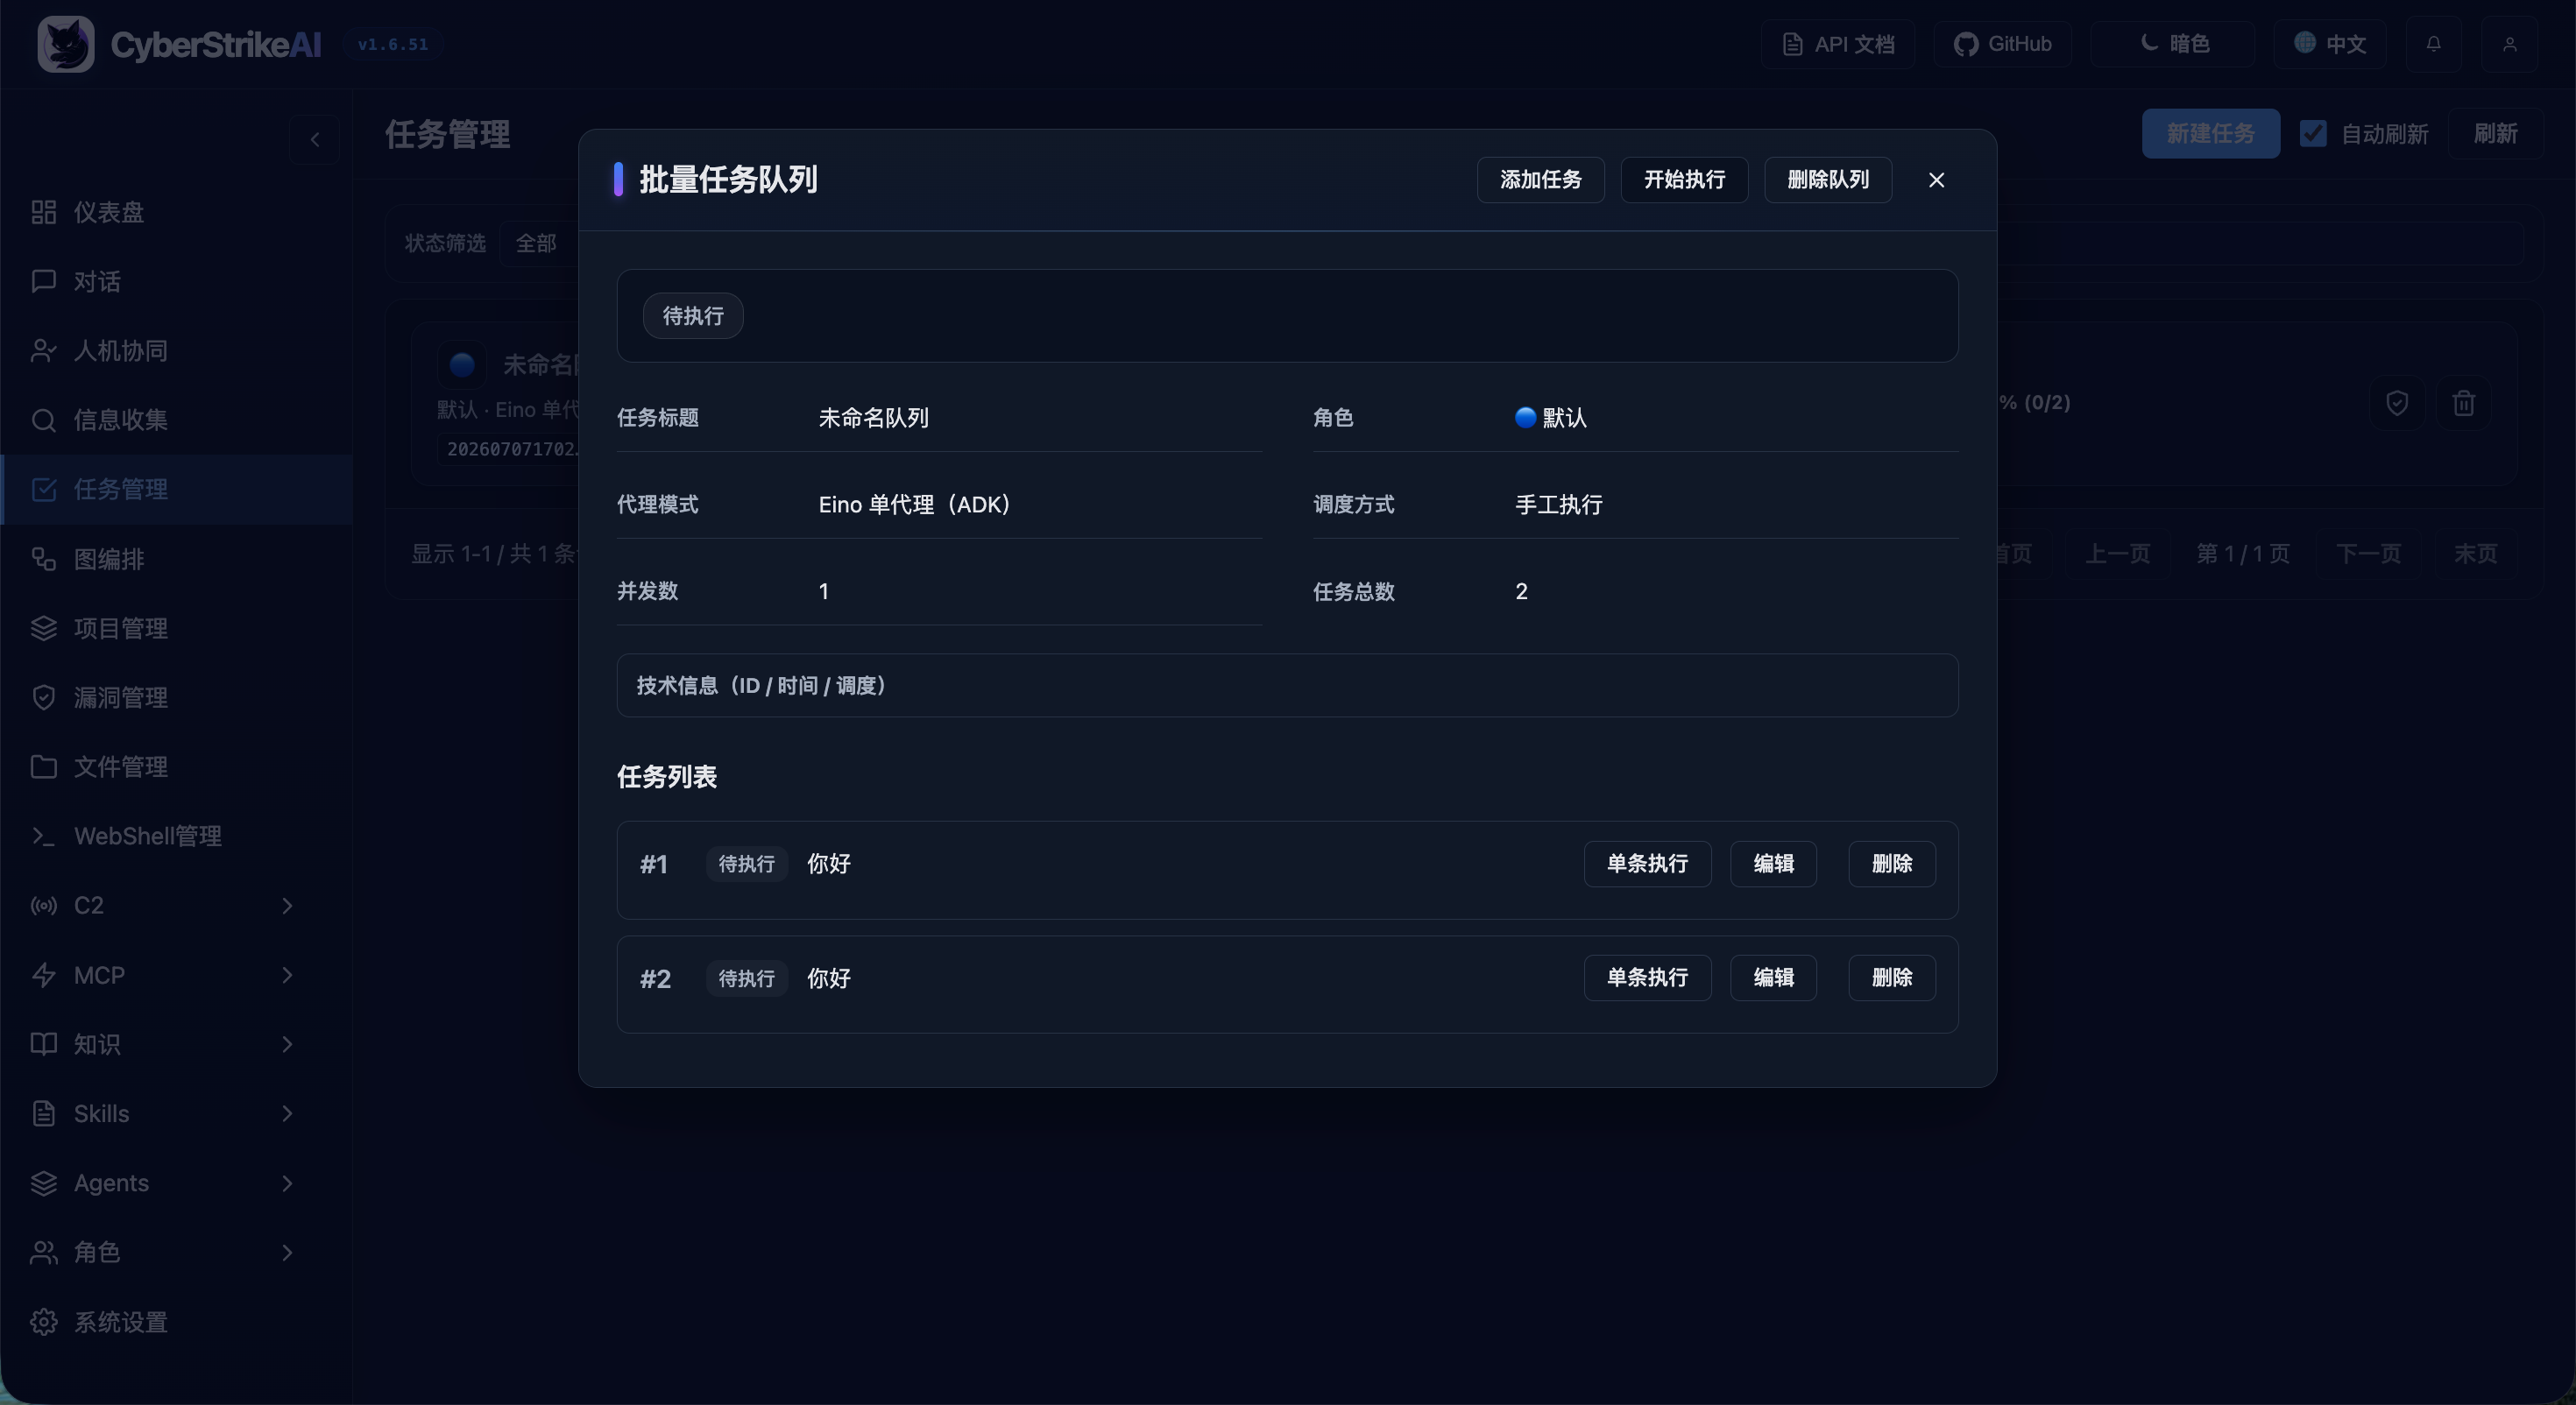
|
Schwachstellenverwaltung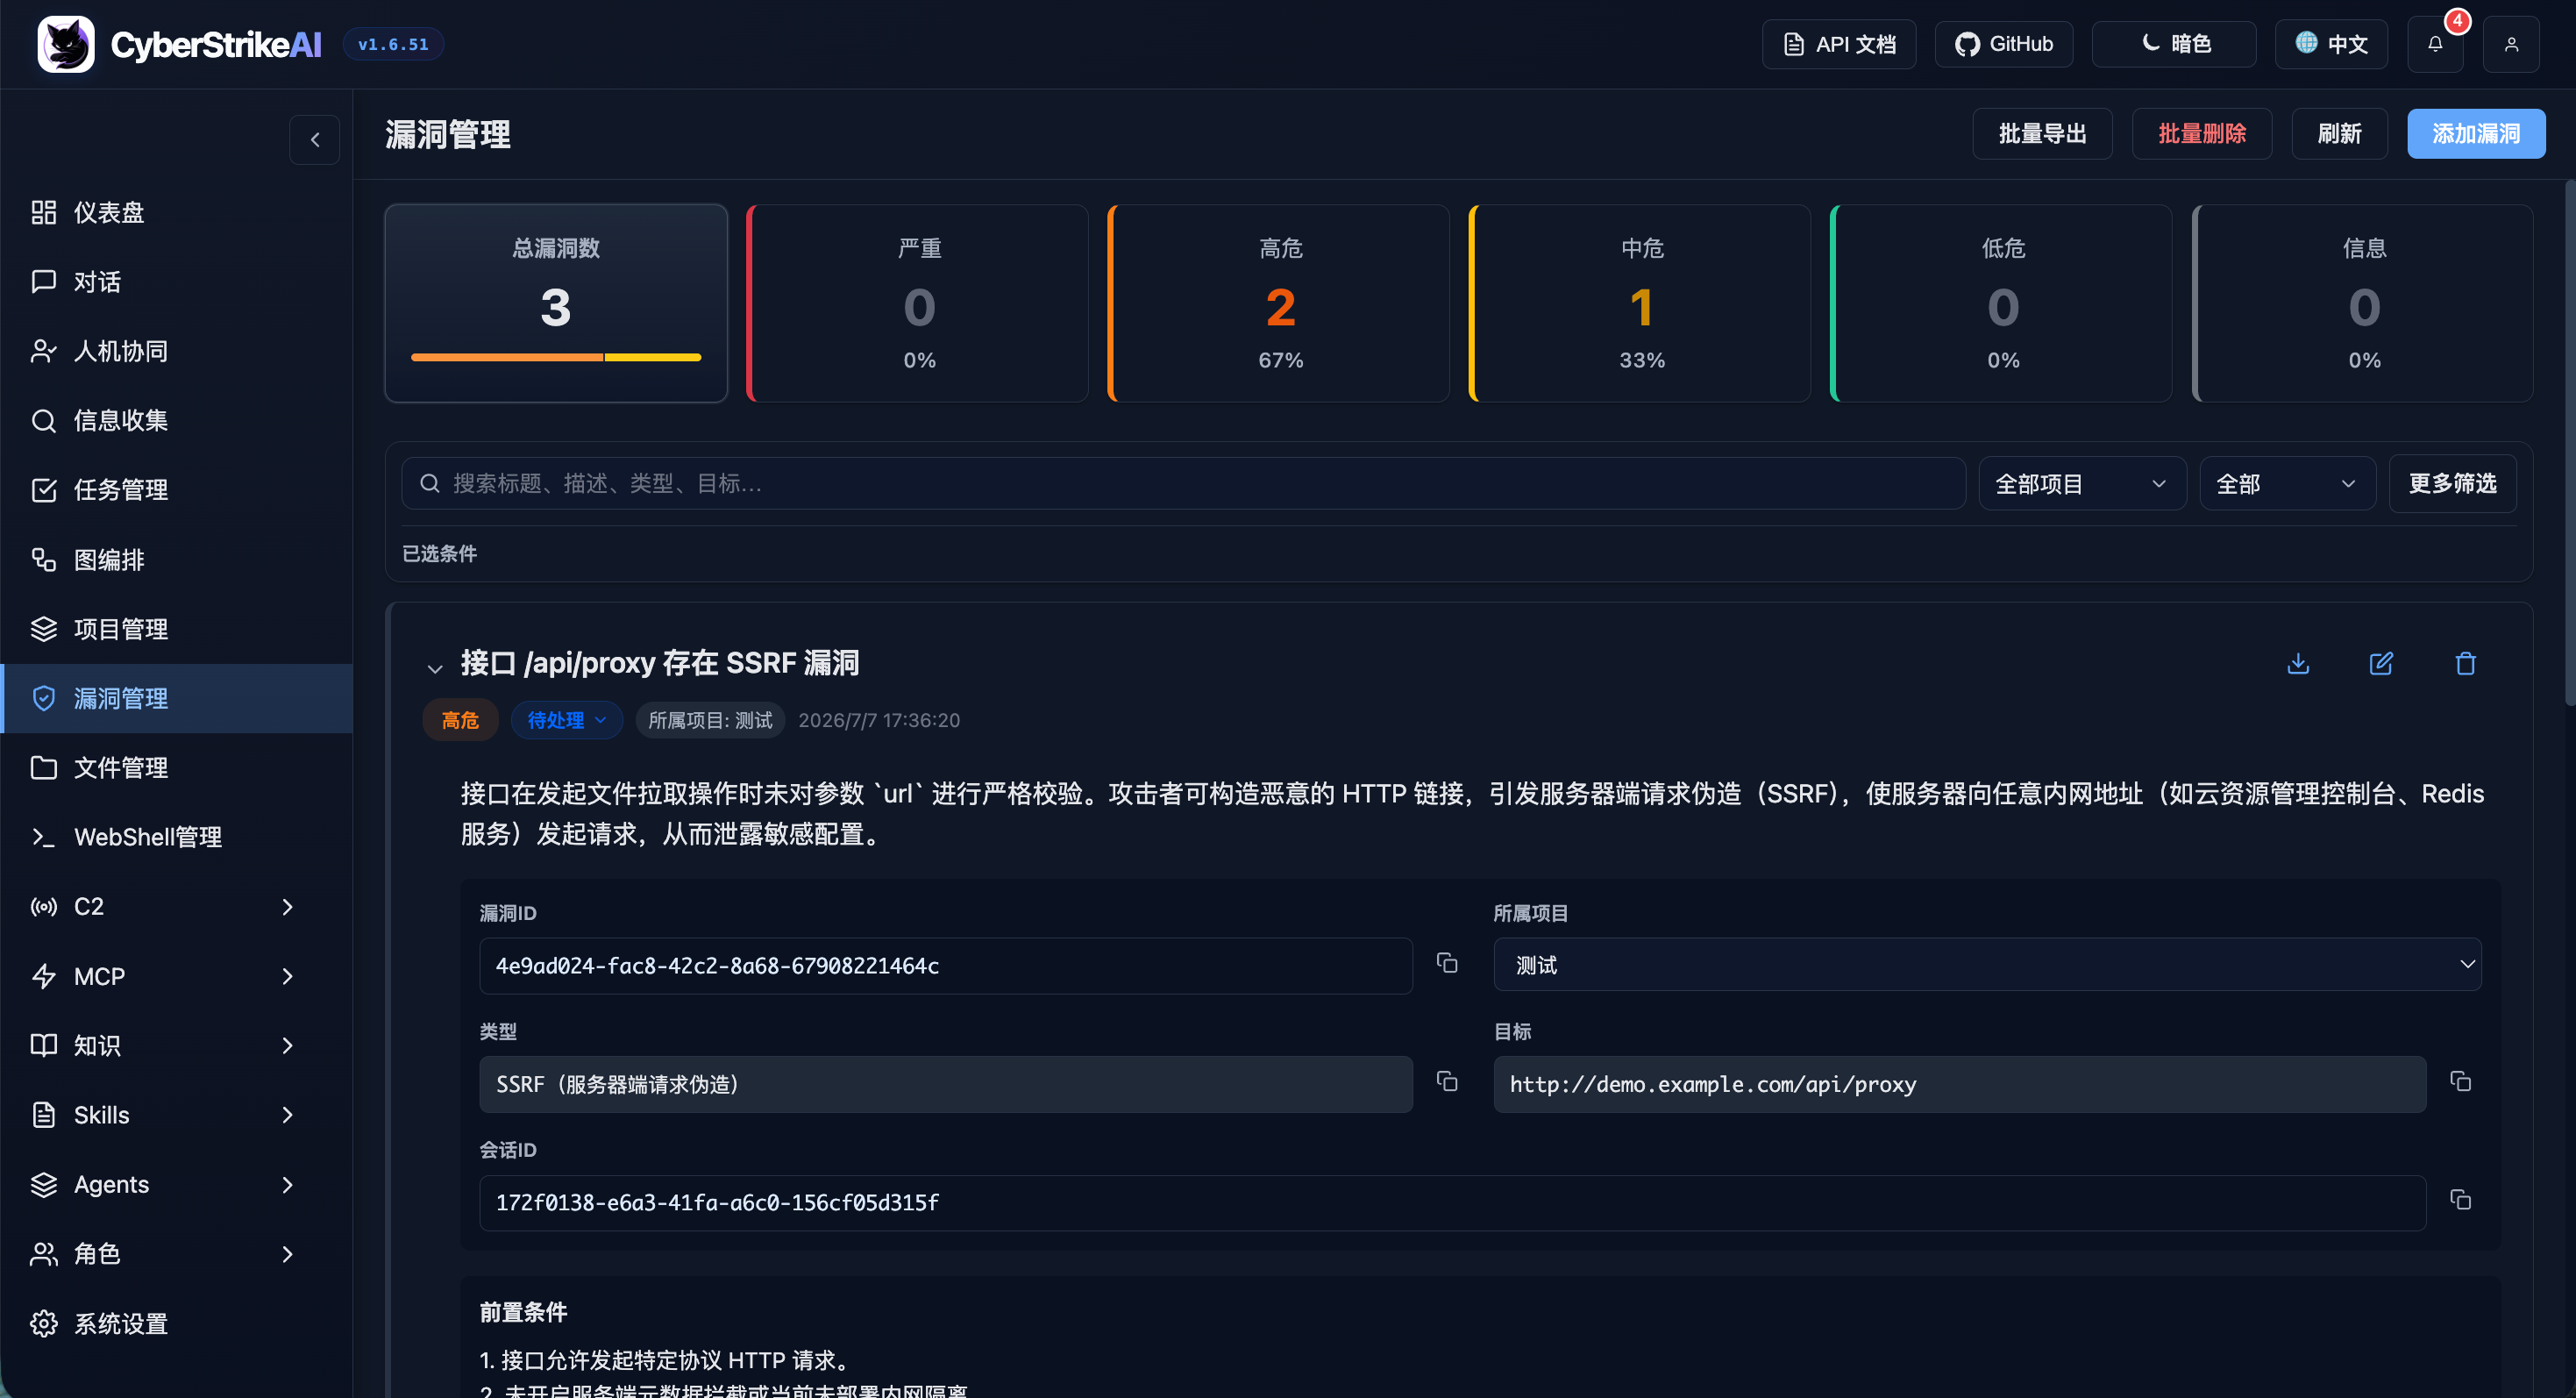
|
WebShell-Verwaltung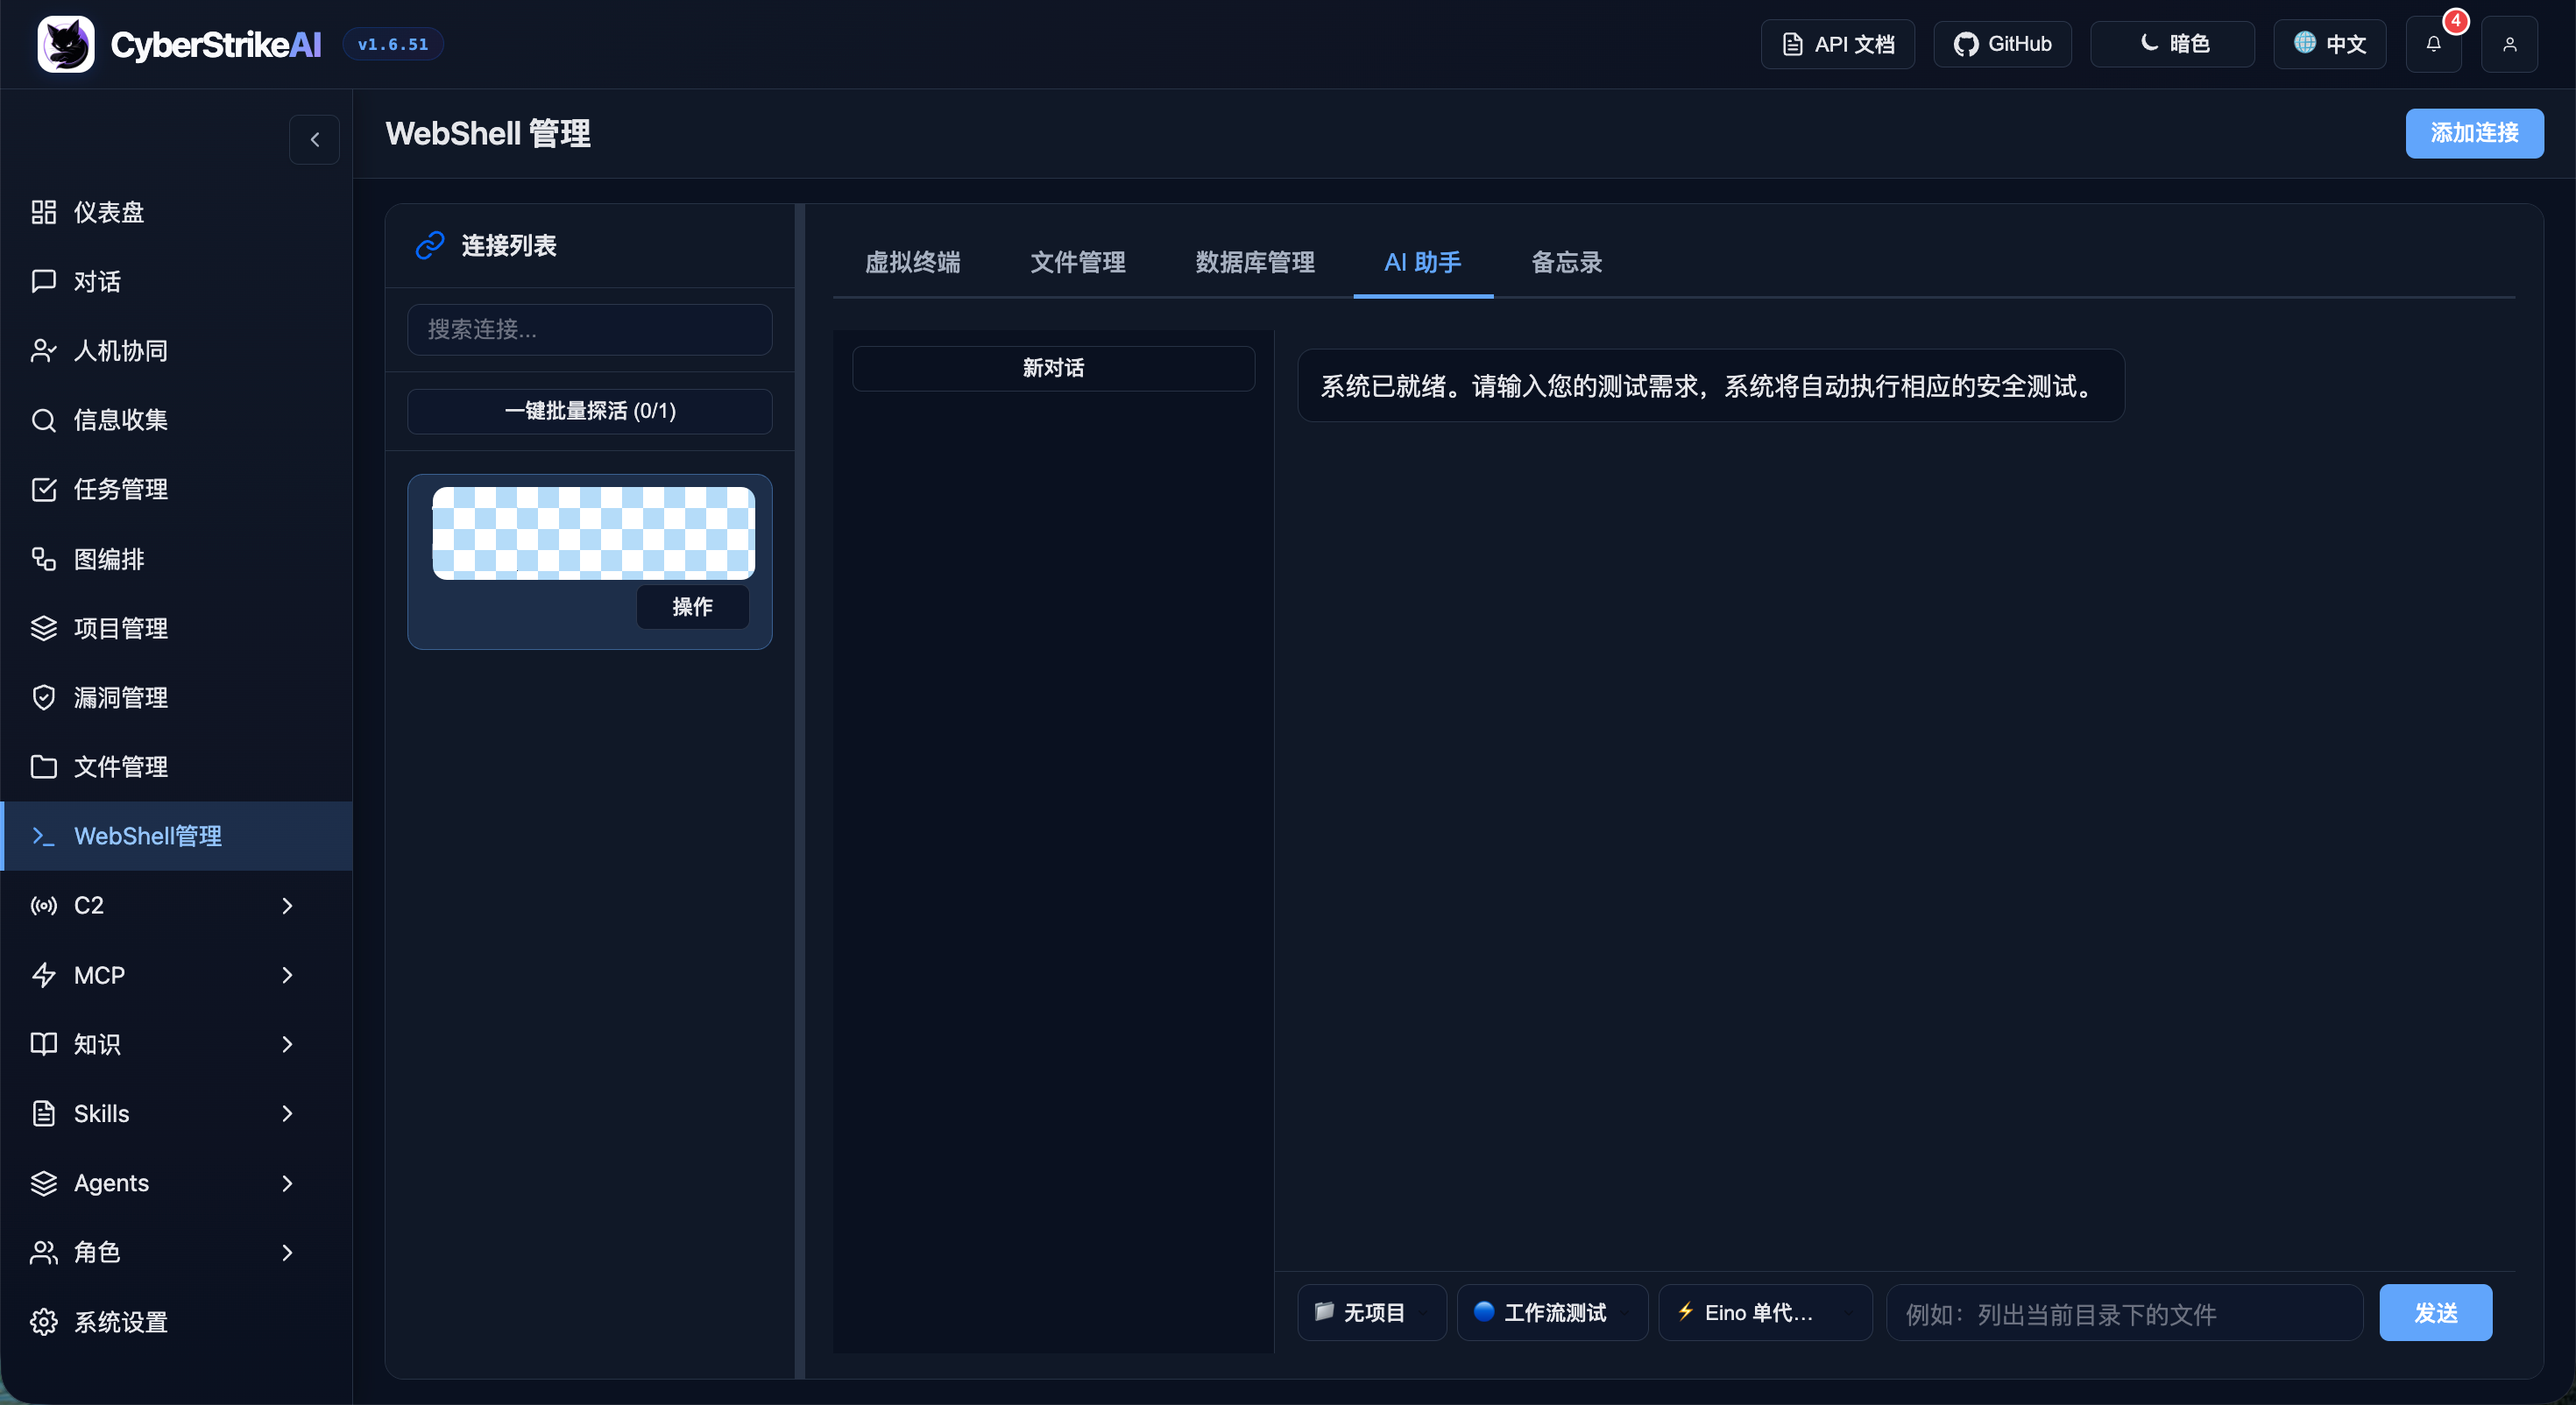
|
MCP-Verwaltung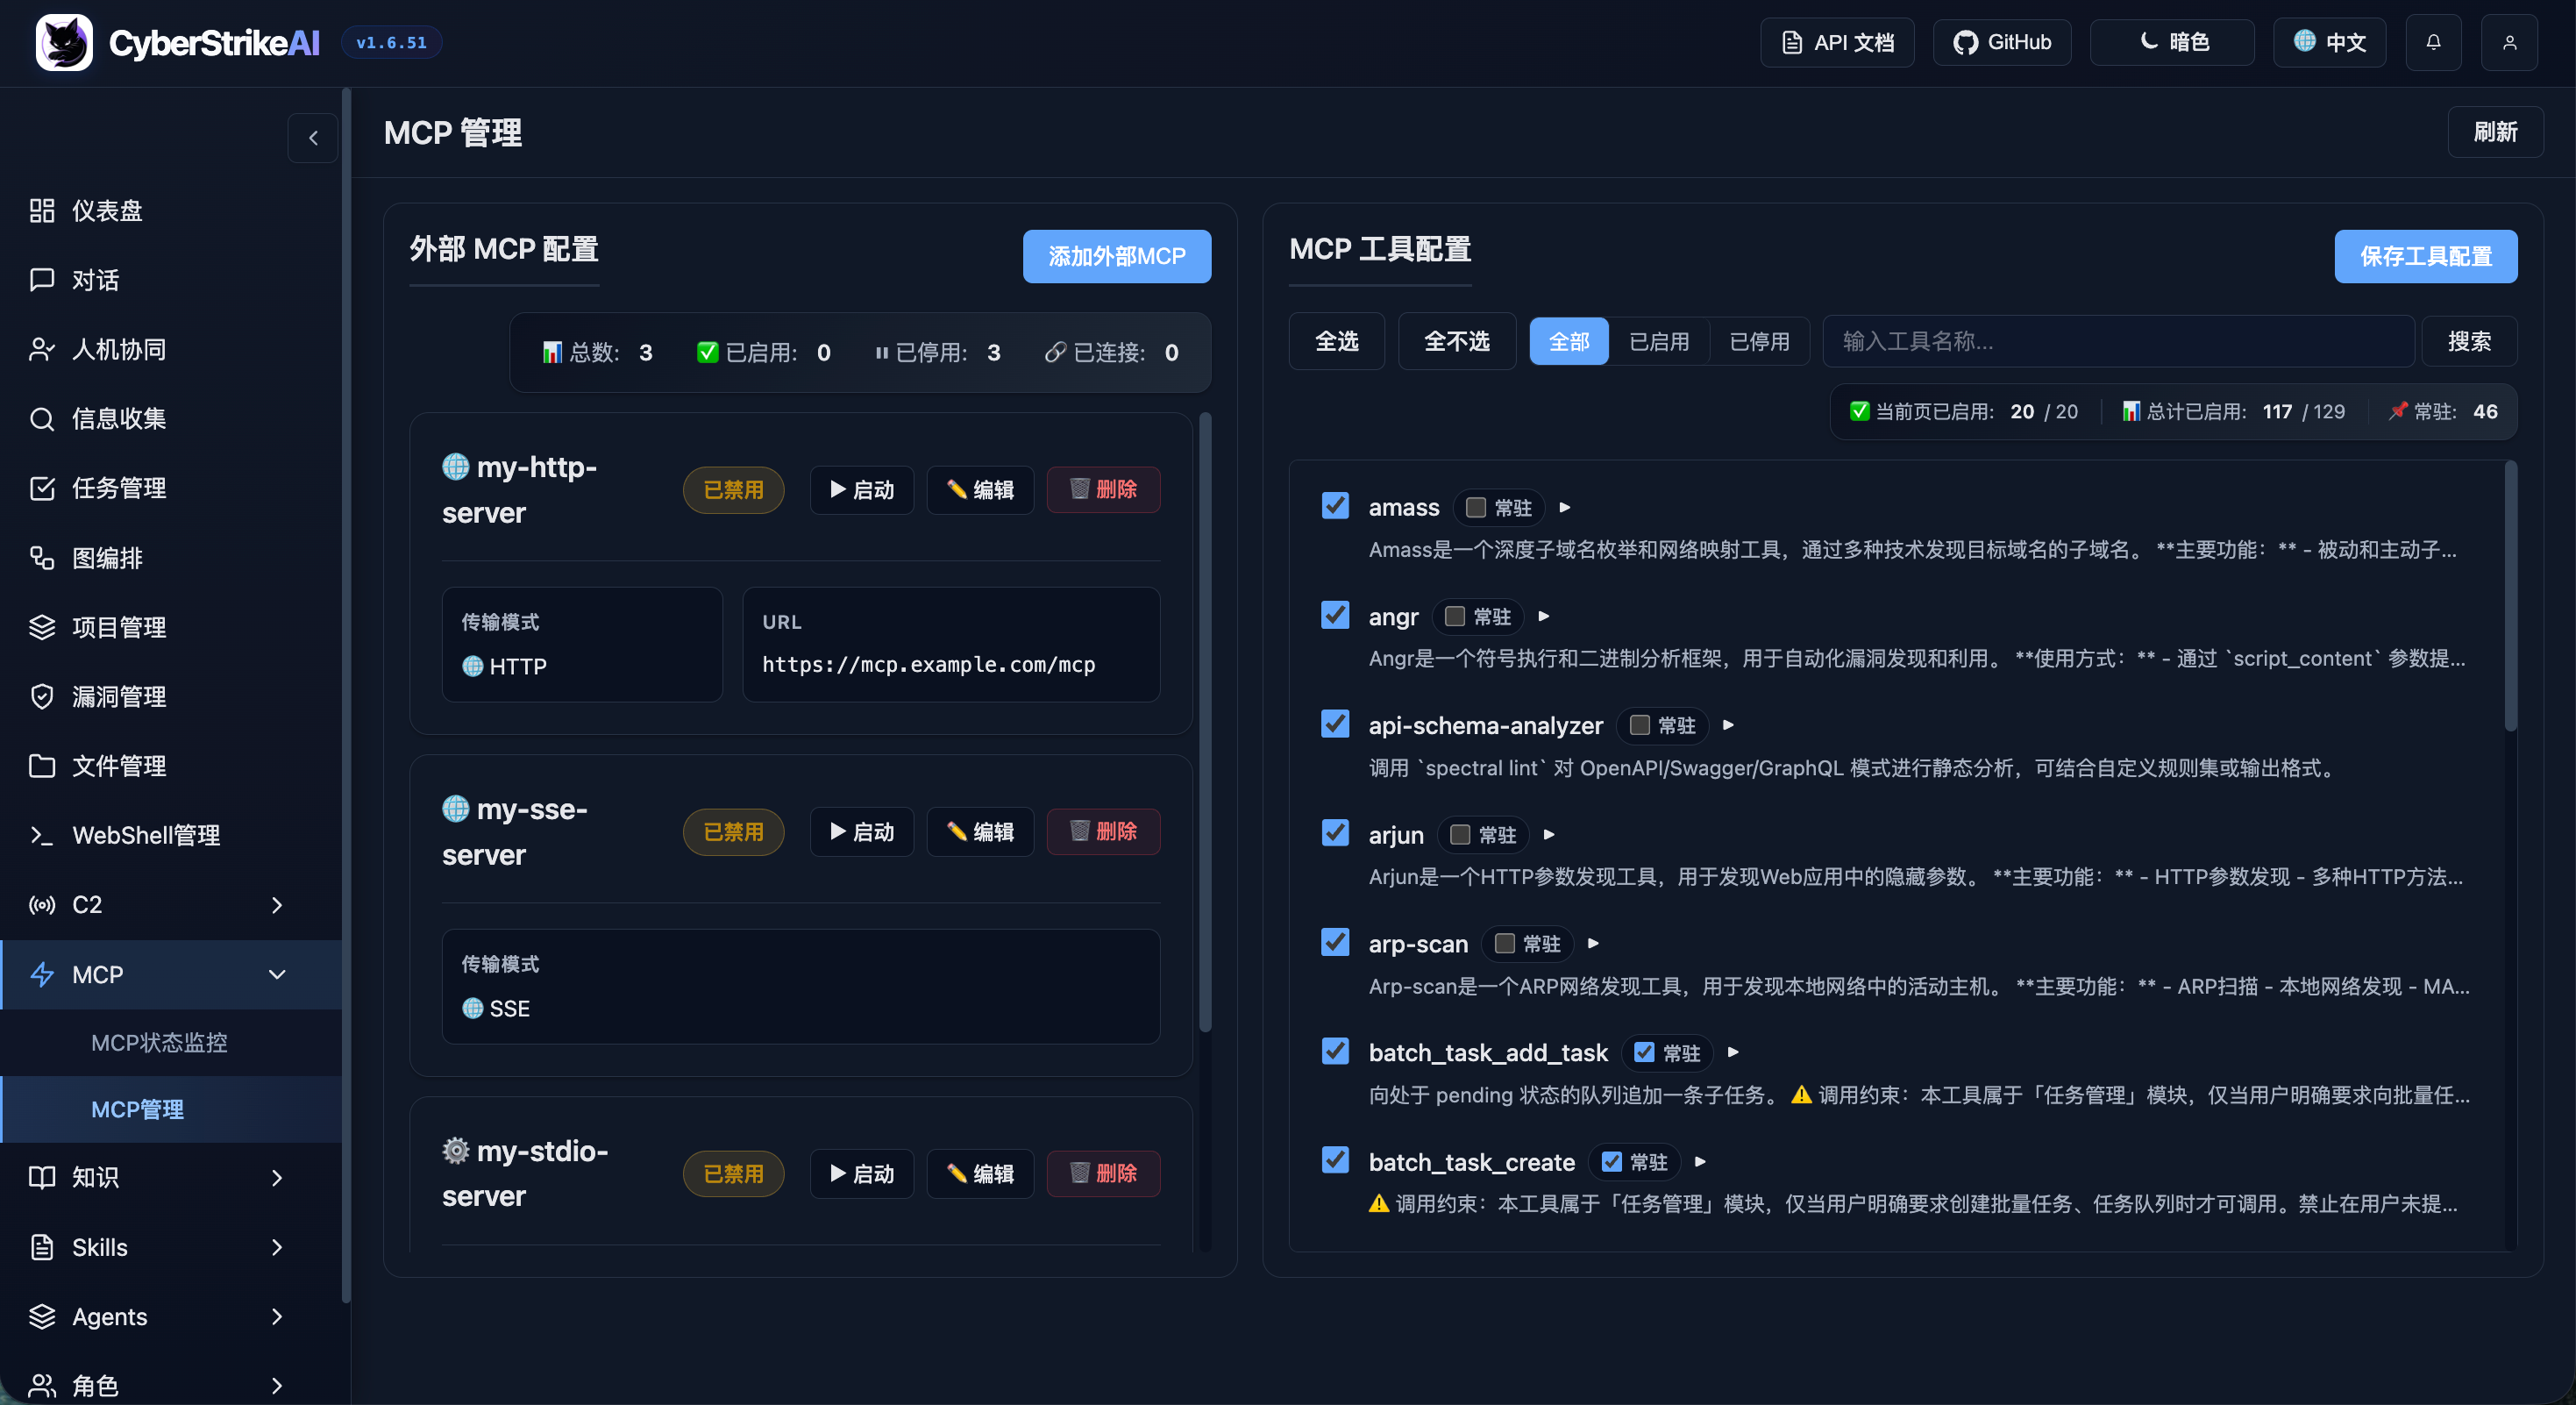
|
Wissensbasis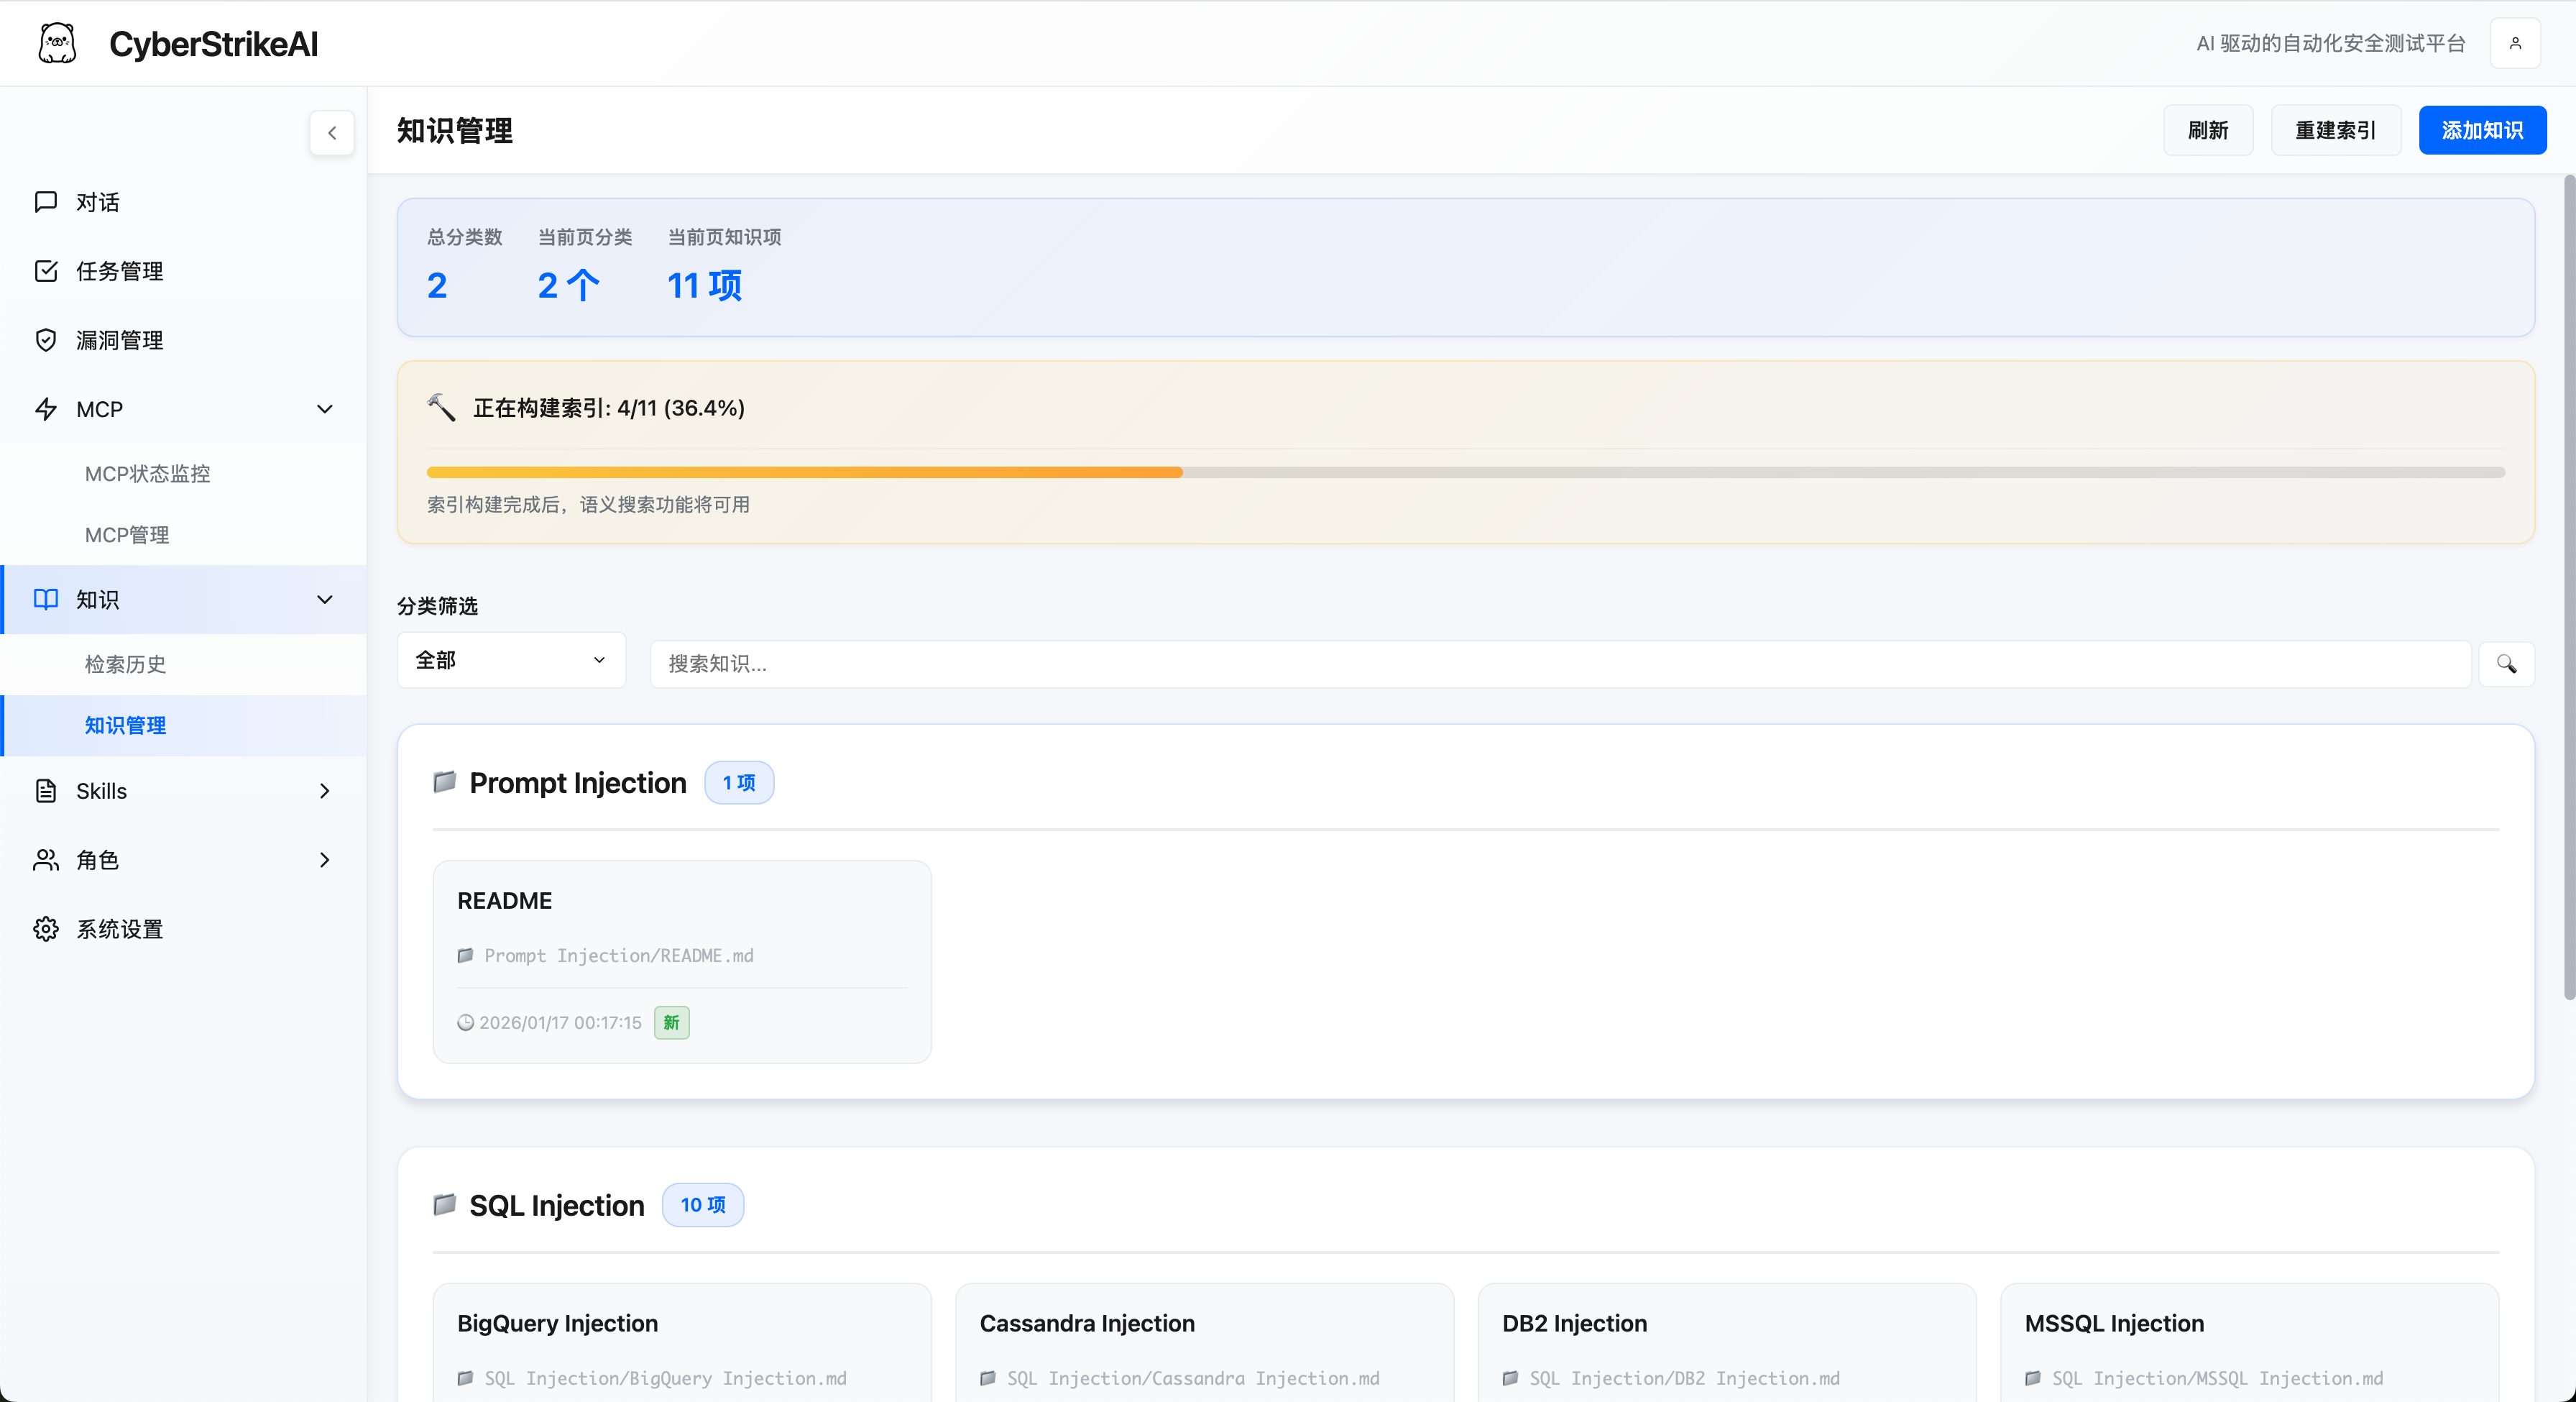
|
Skill-Verwaltung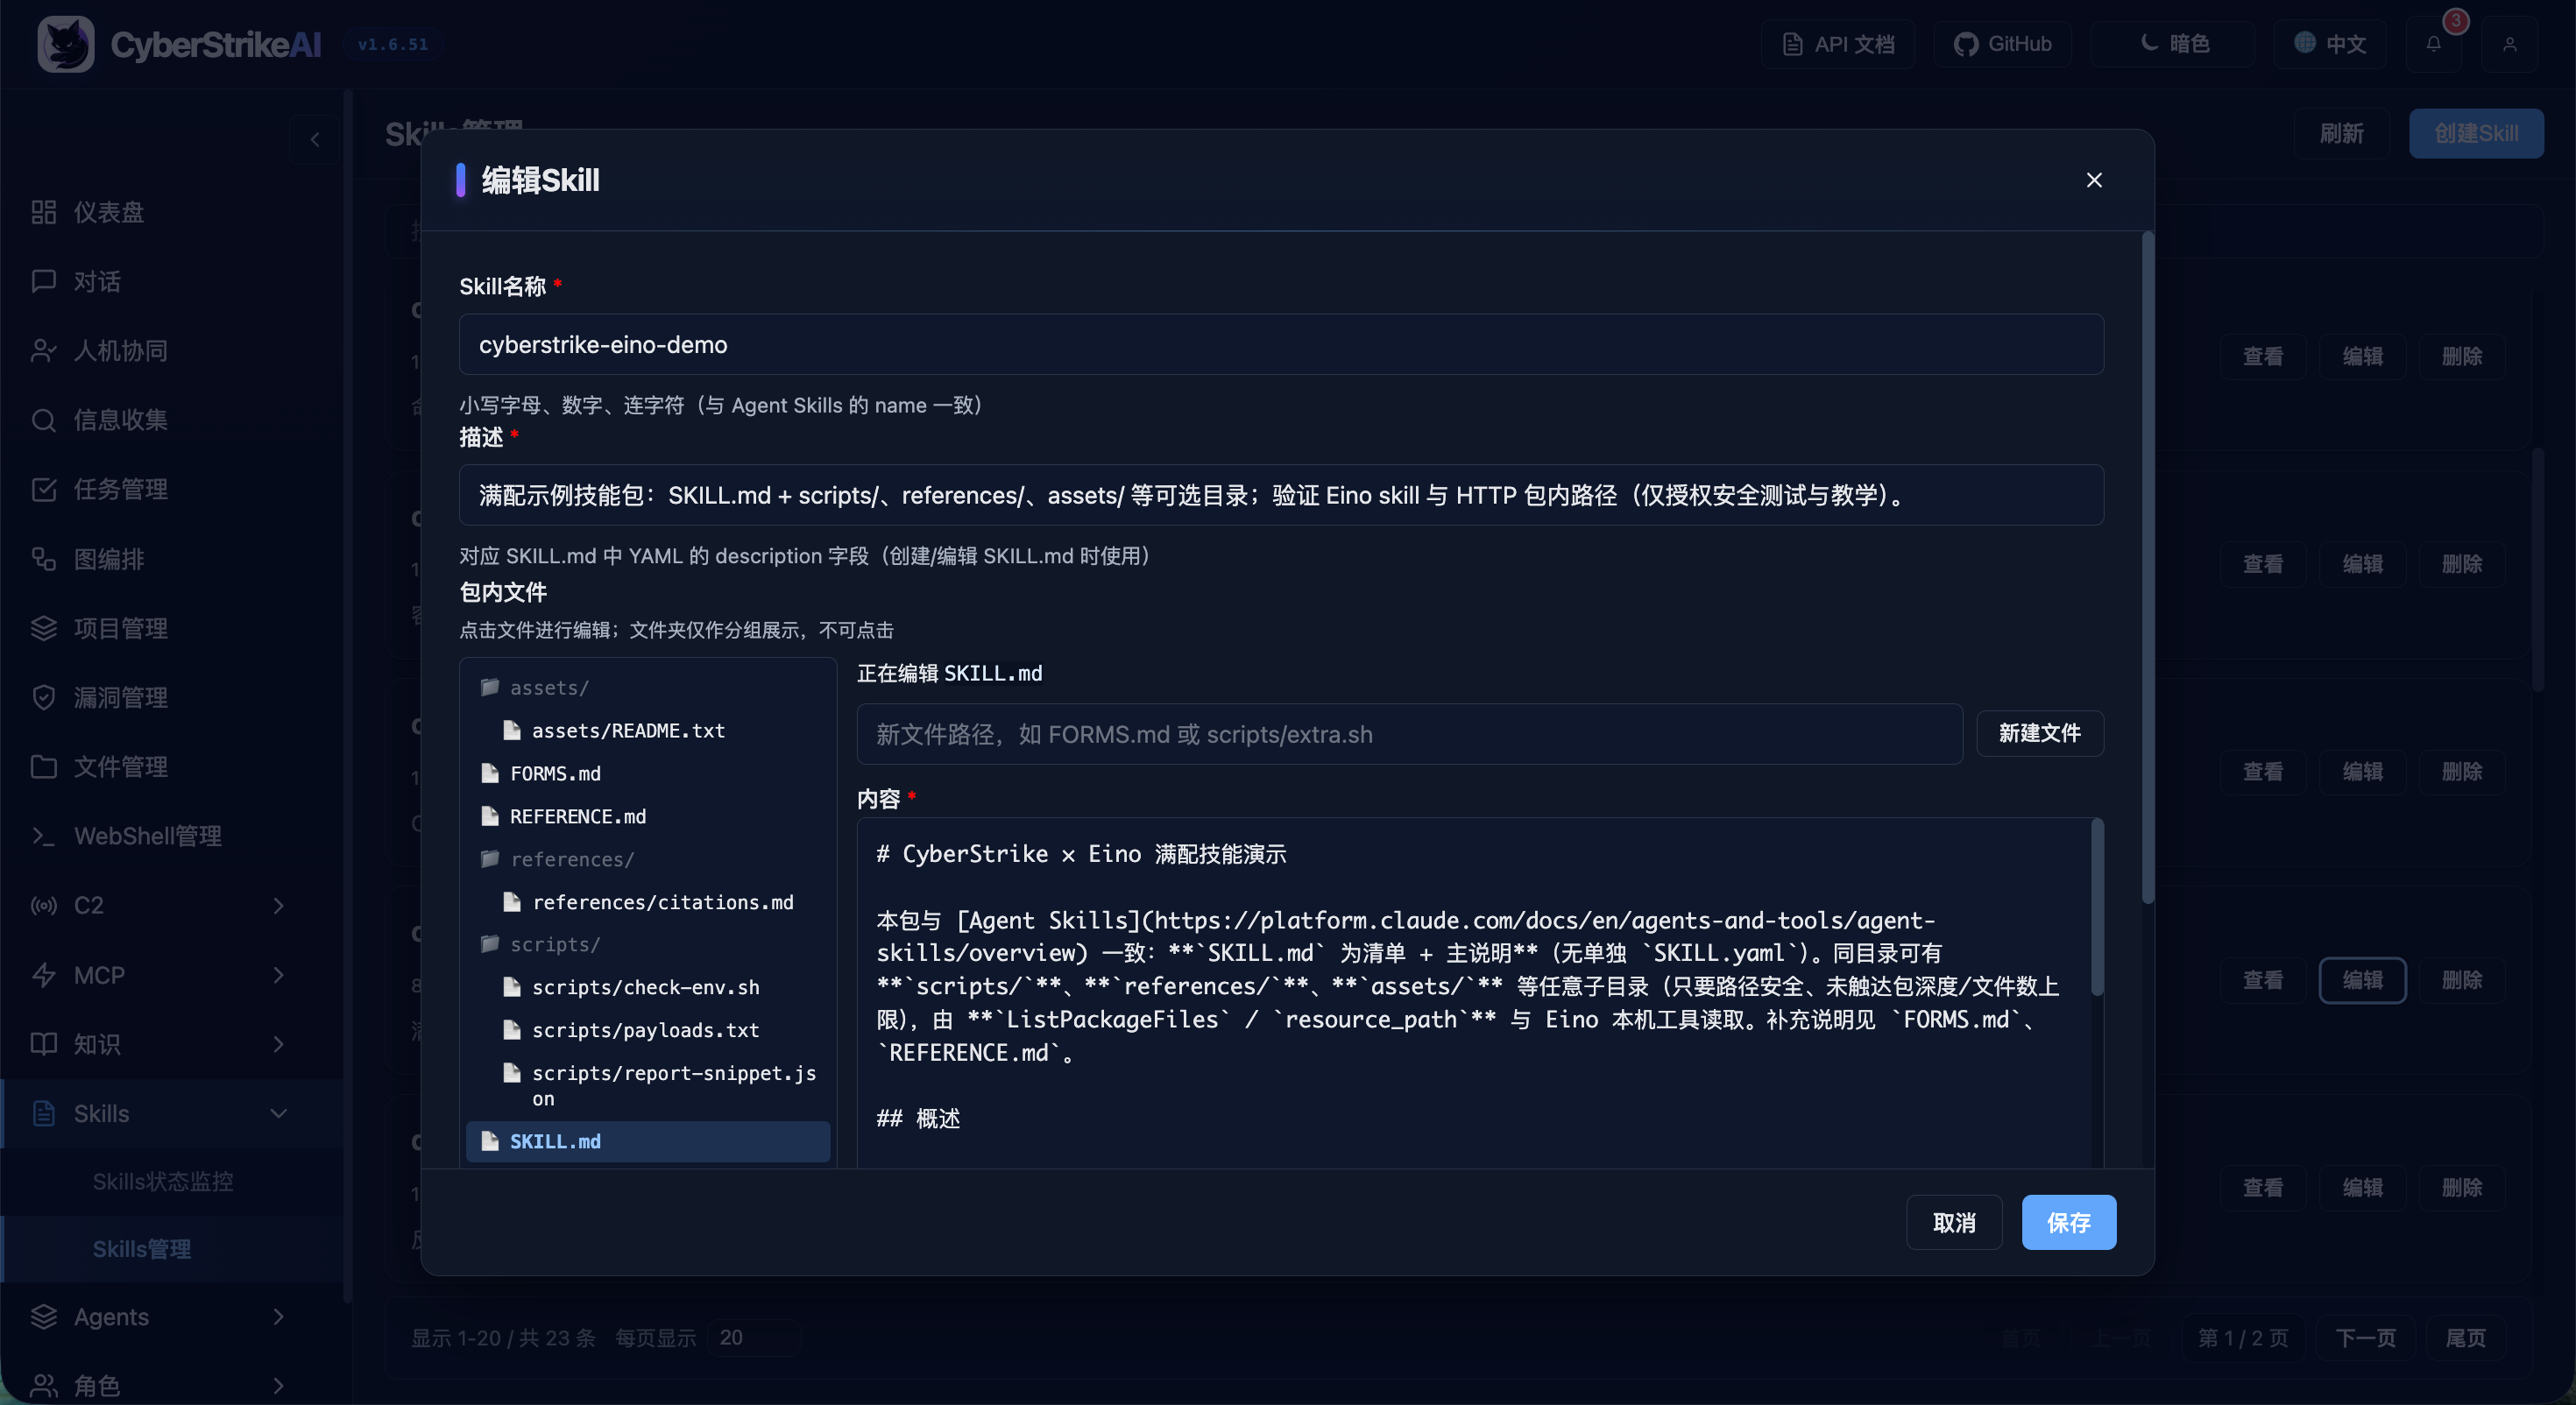
|
Agent-Verwaltung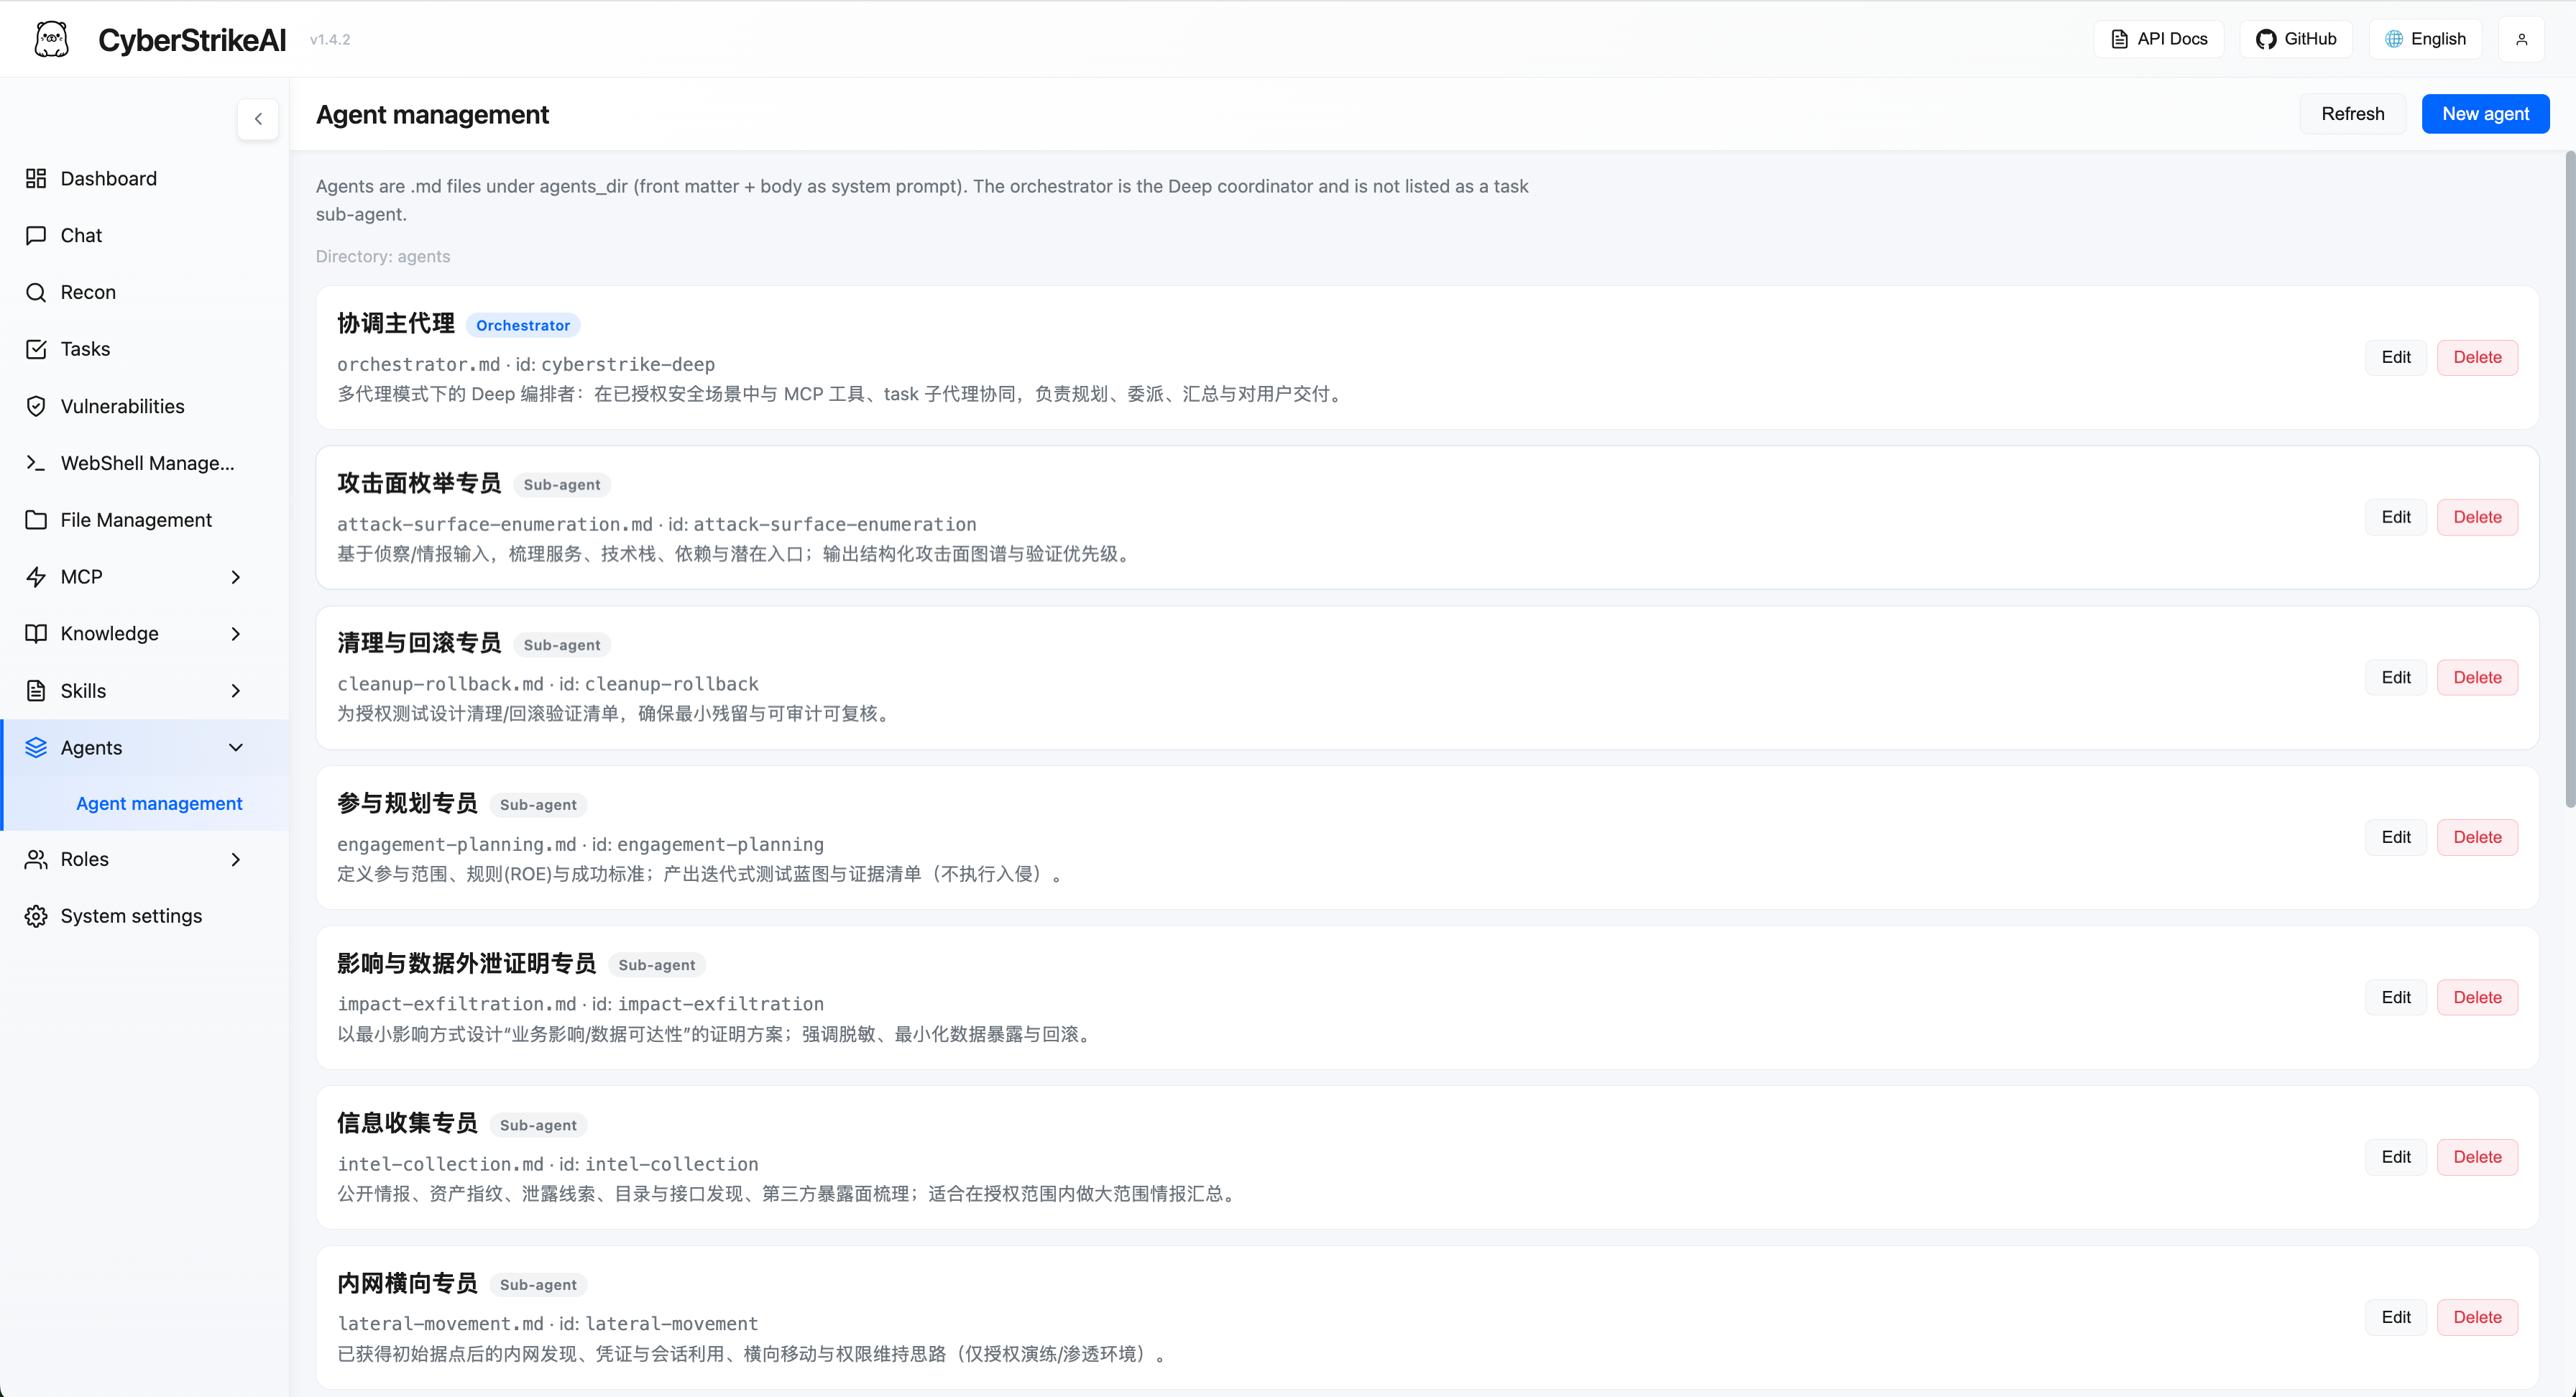
|
Rollenverwaltung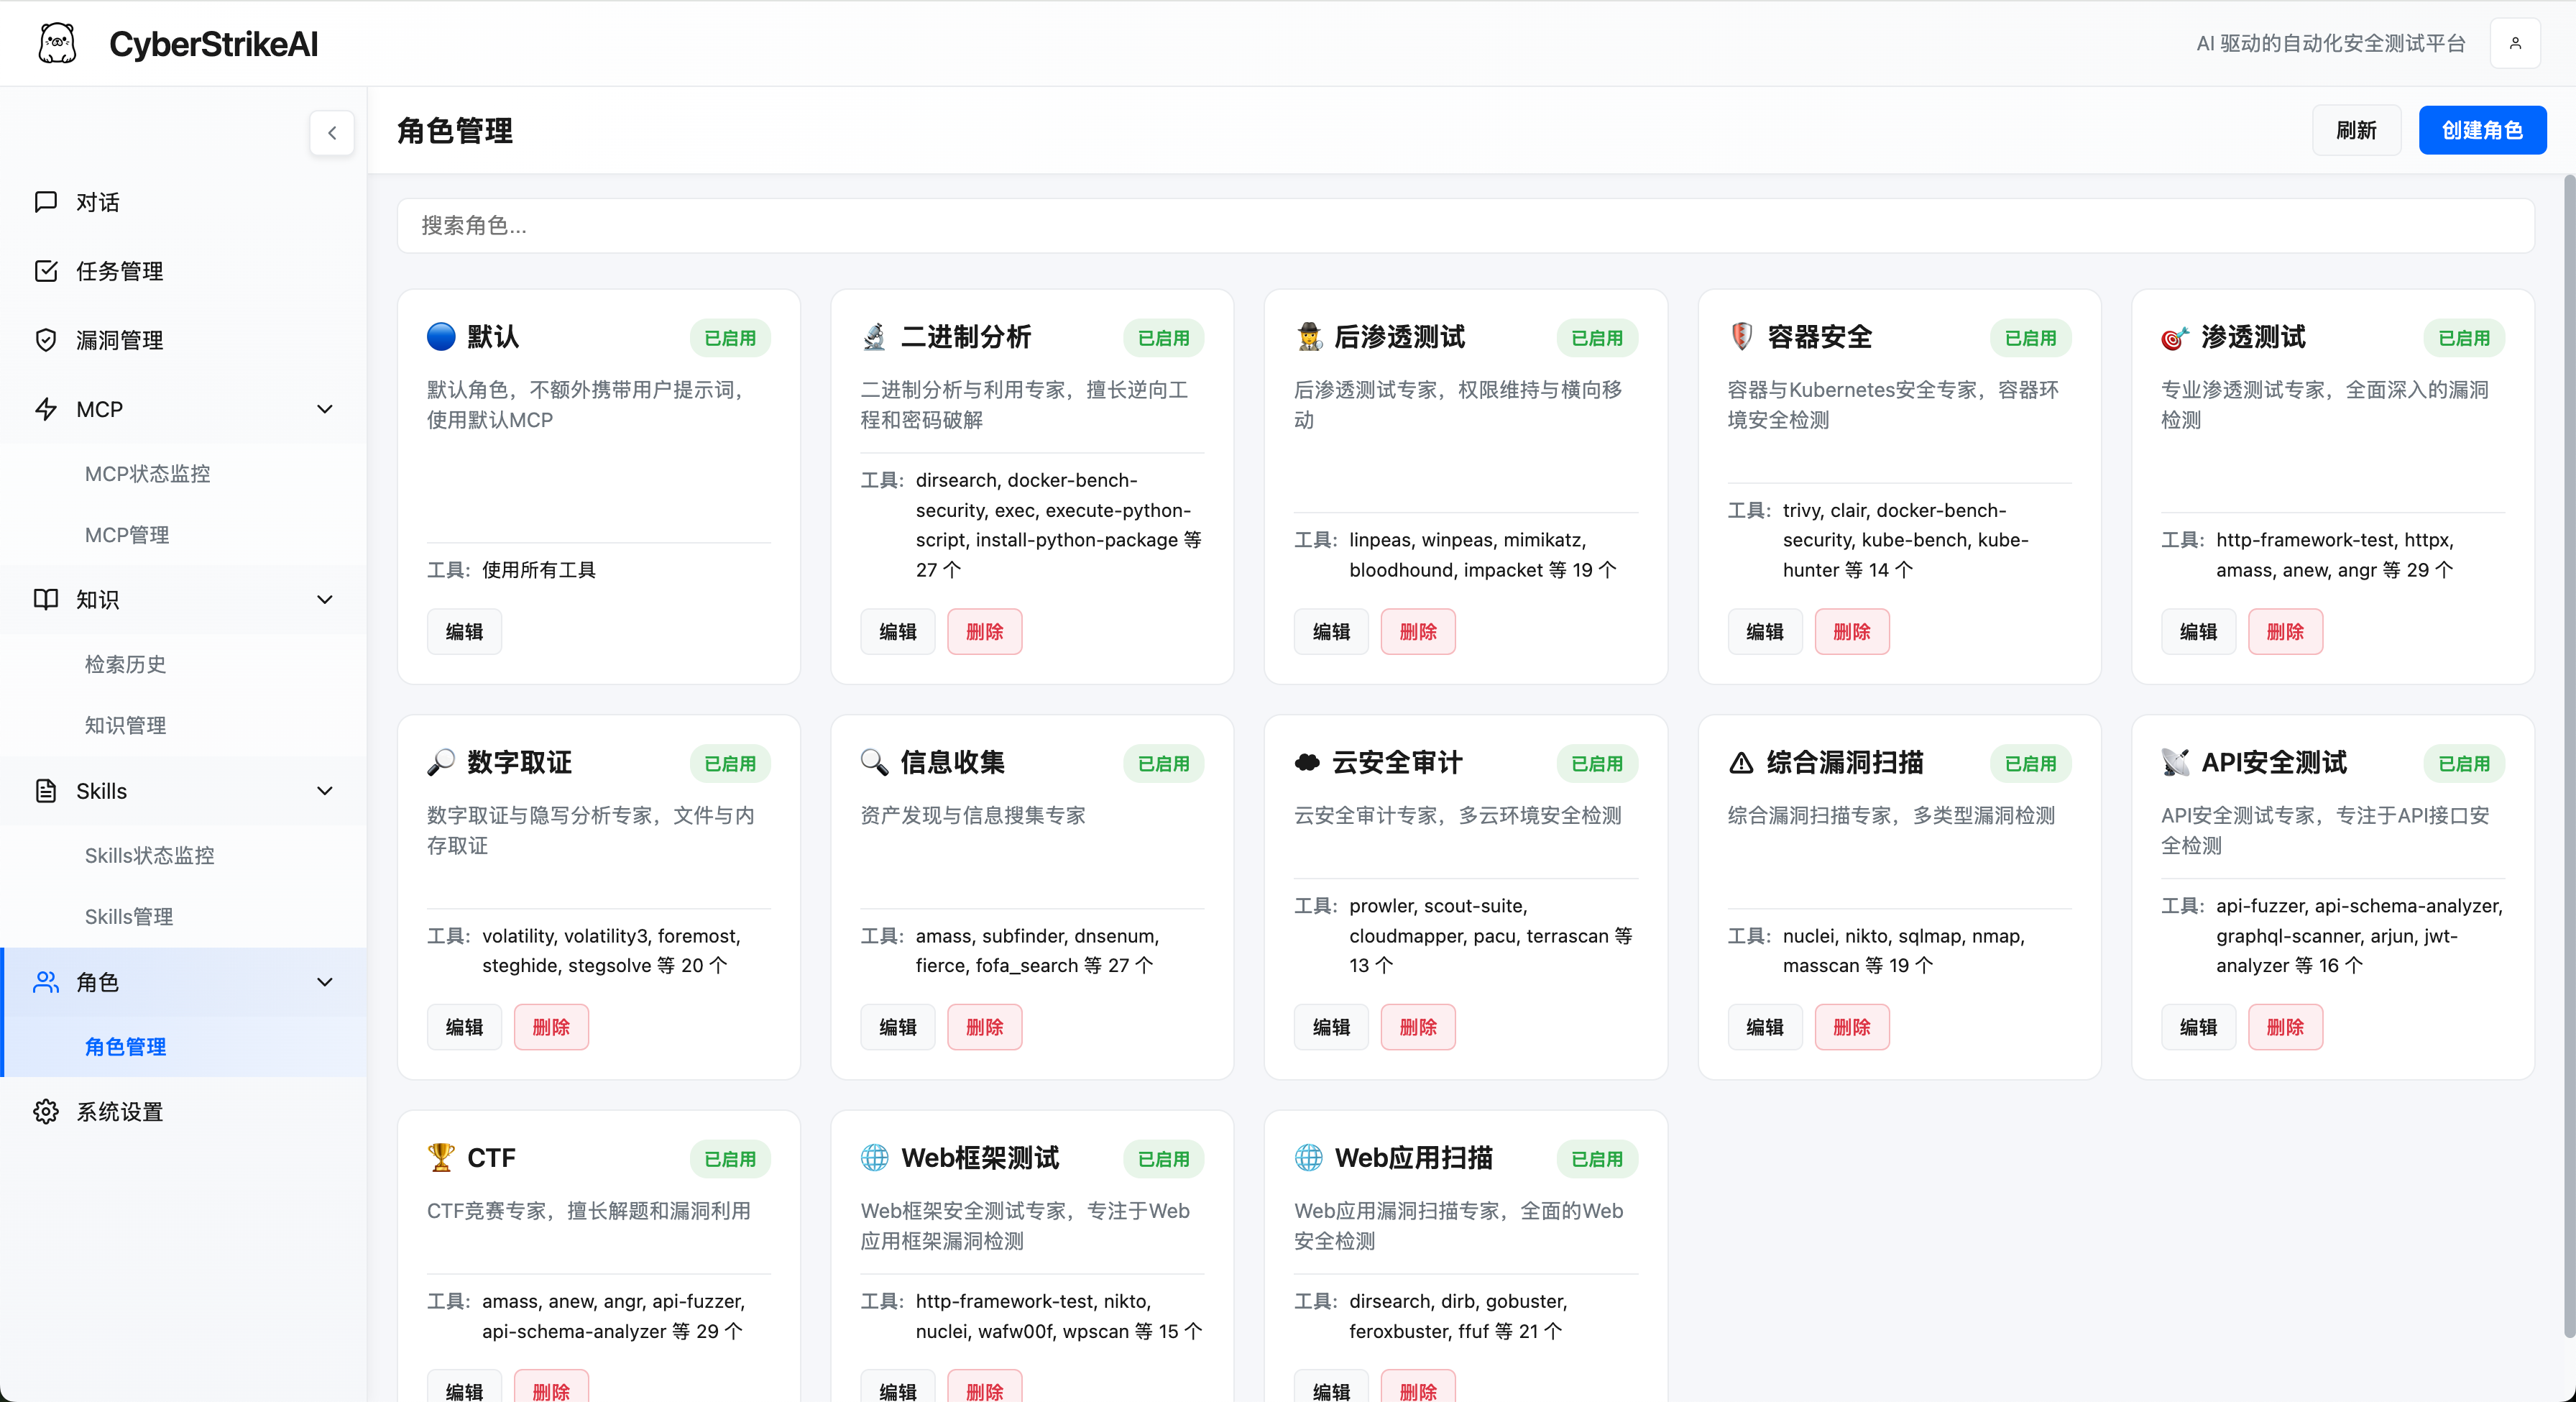
|
Systemeinstellungen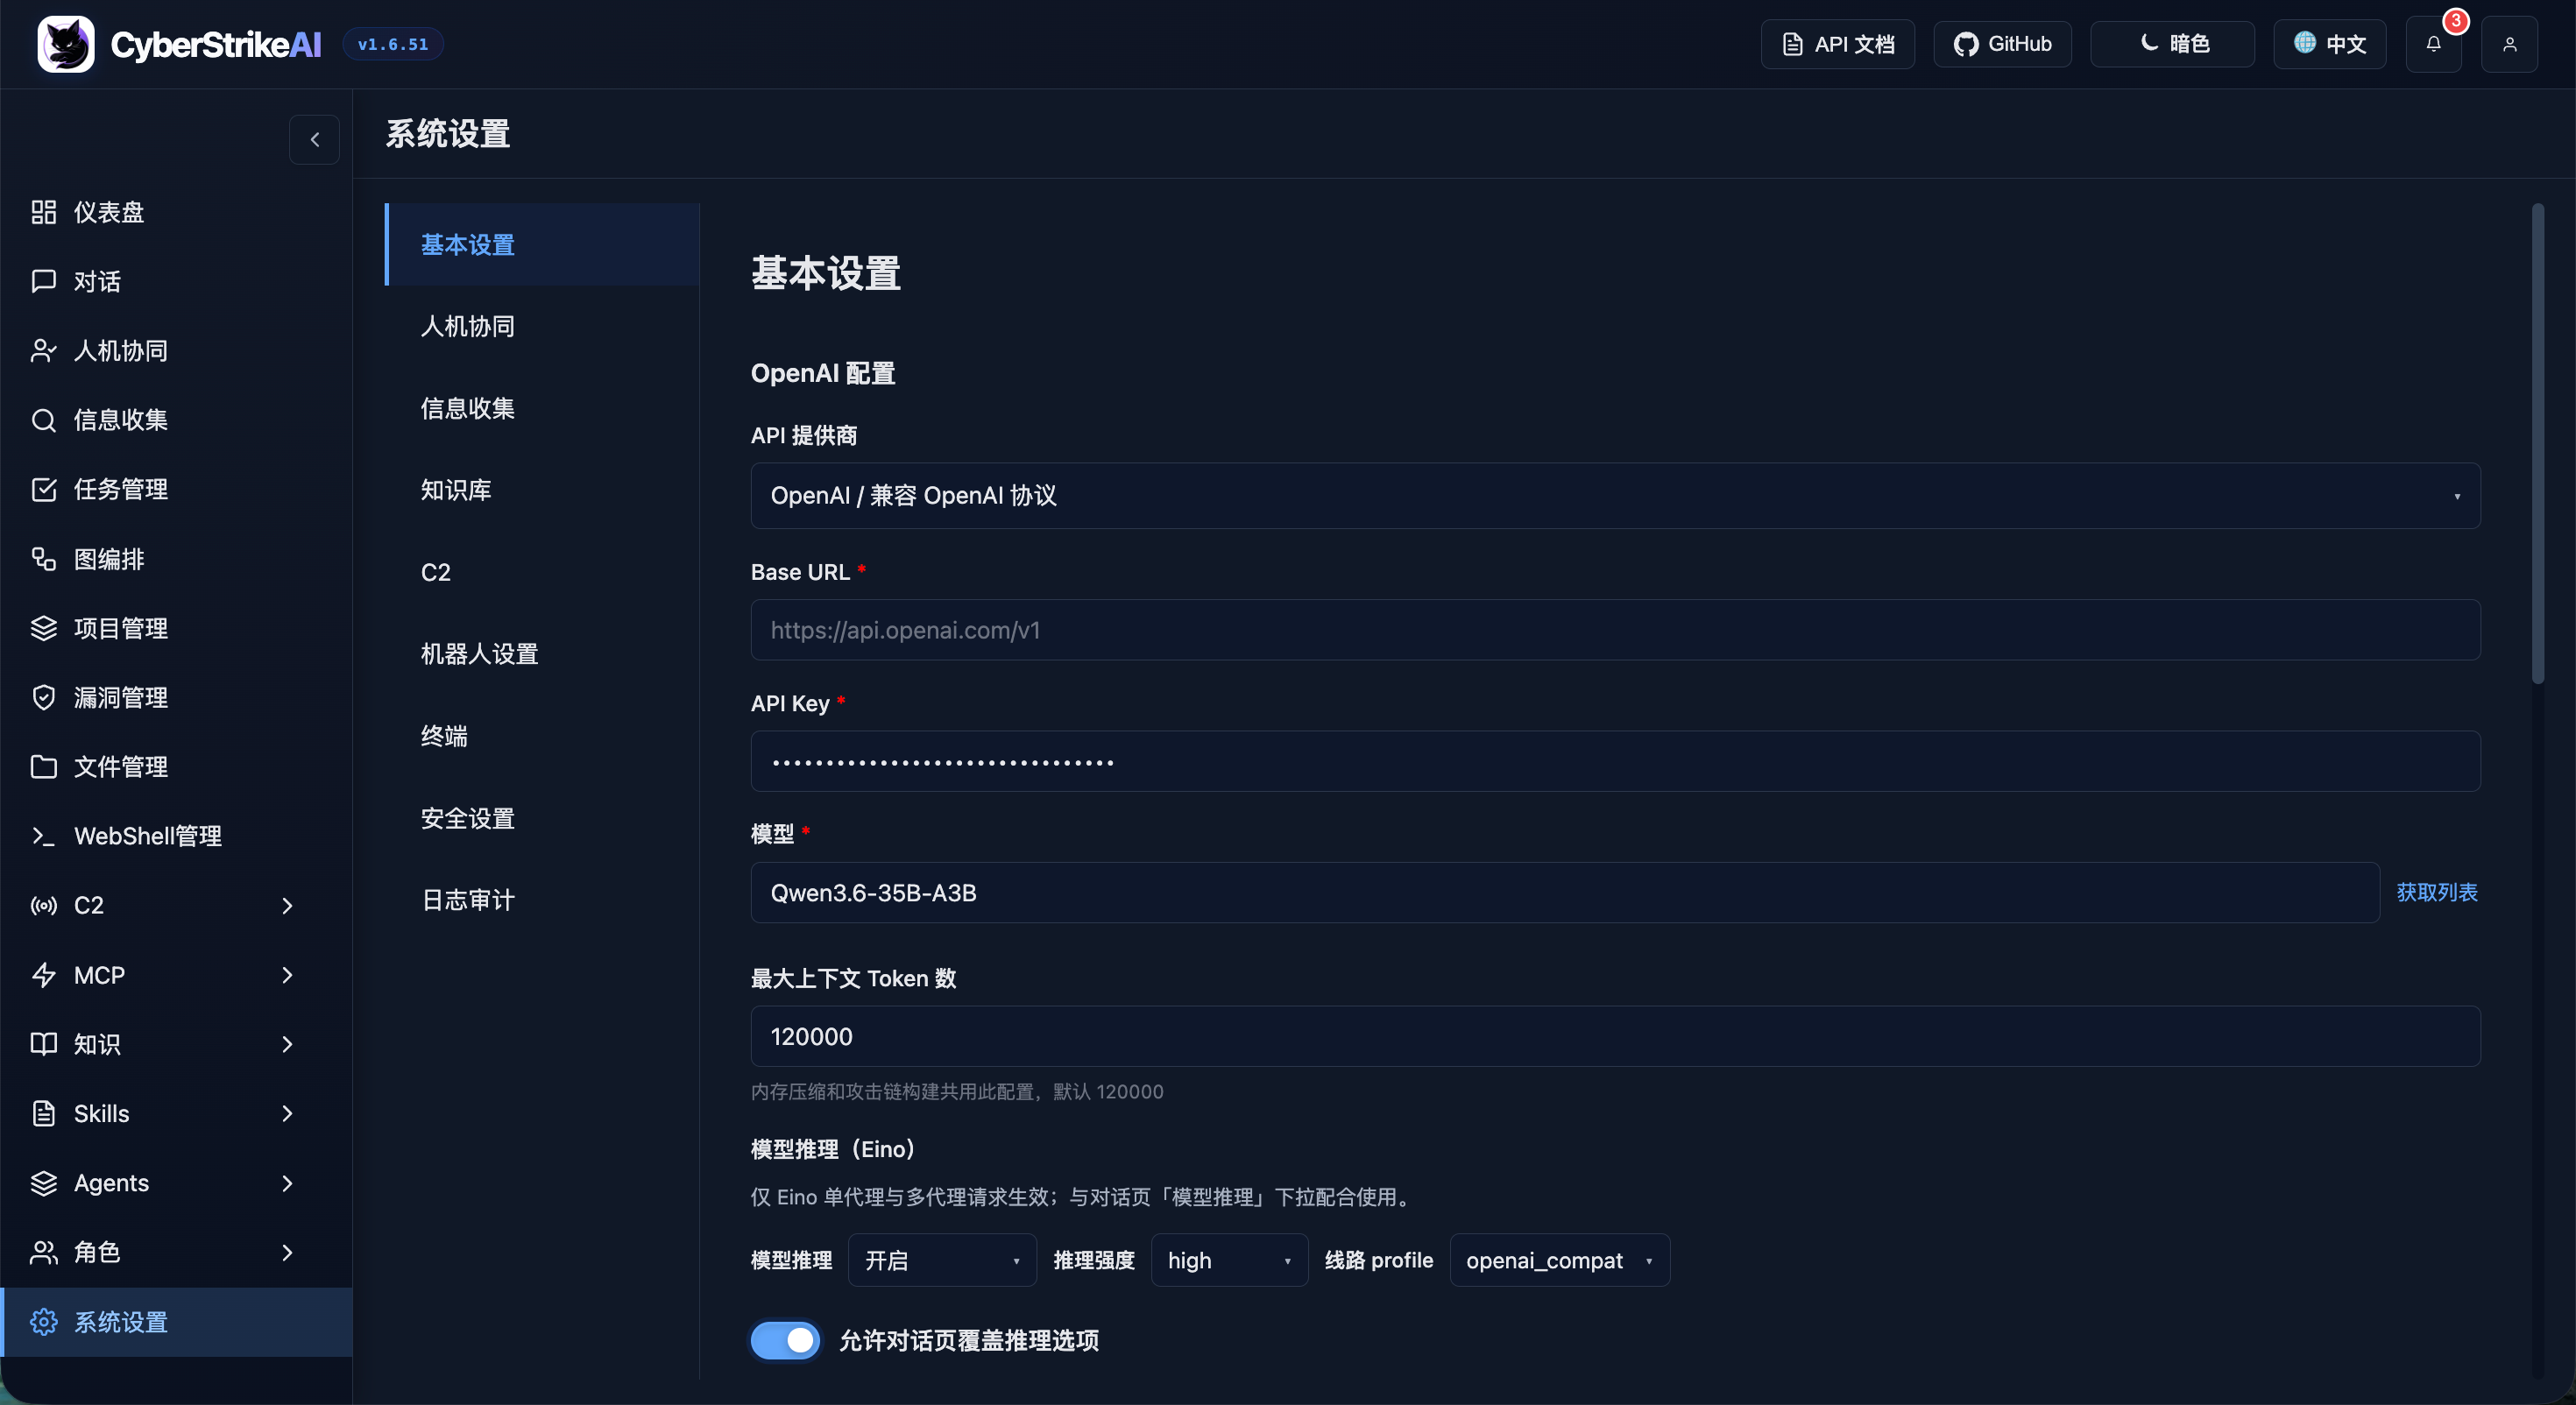
|
MCP-stdio-Modus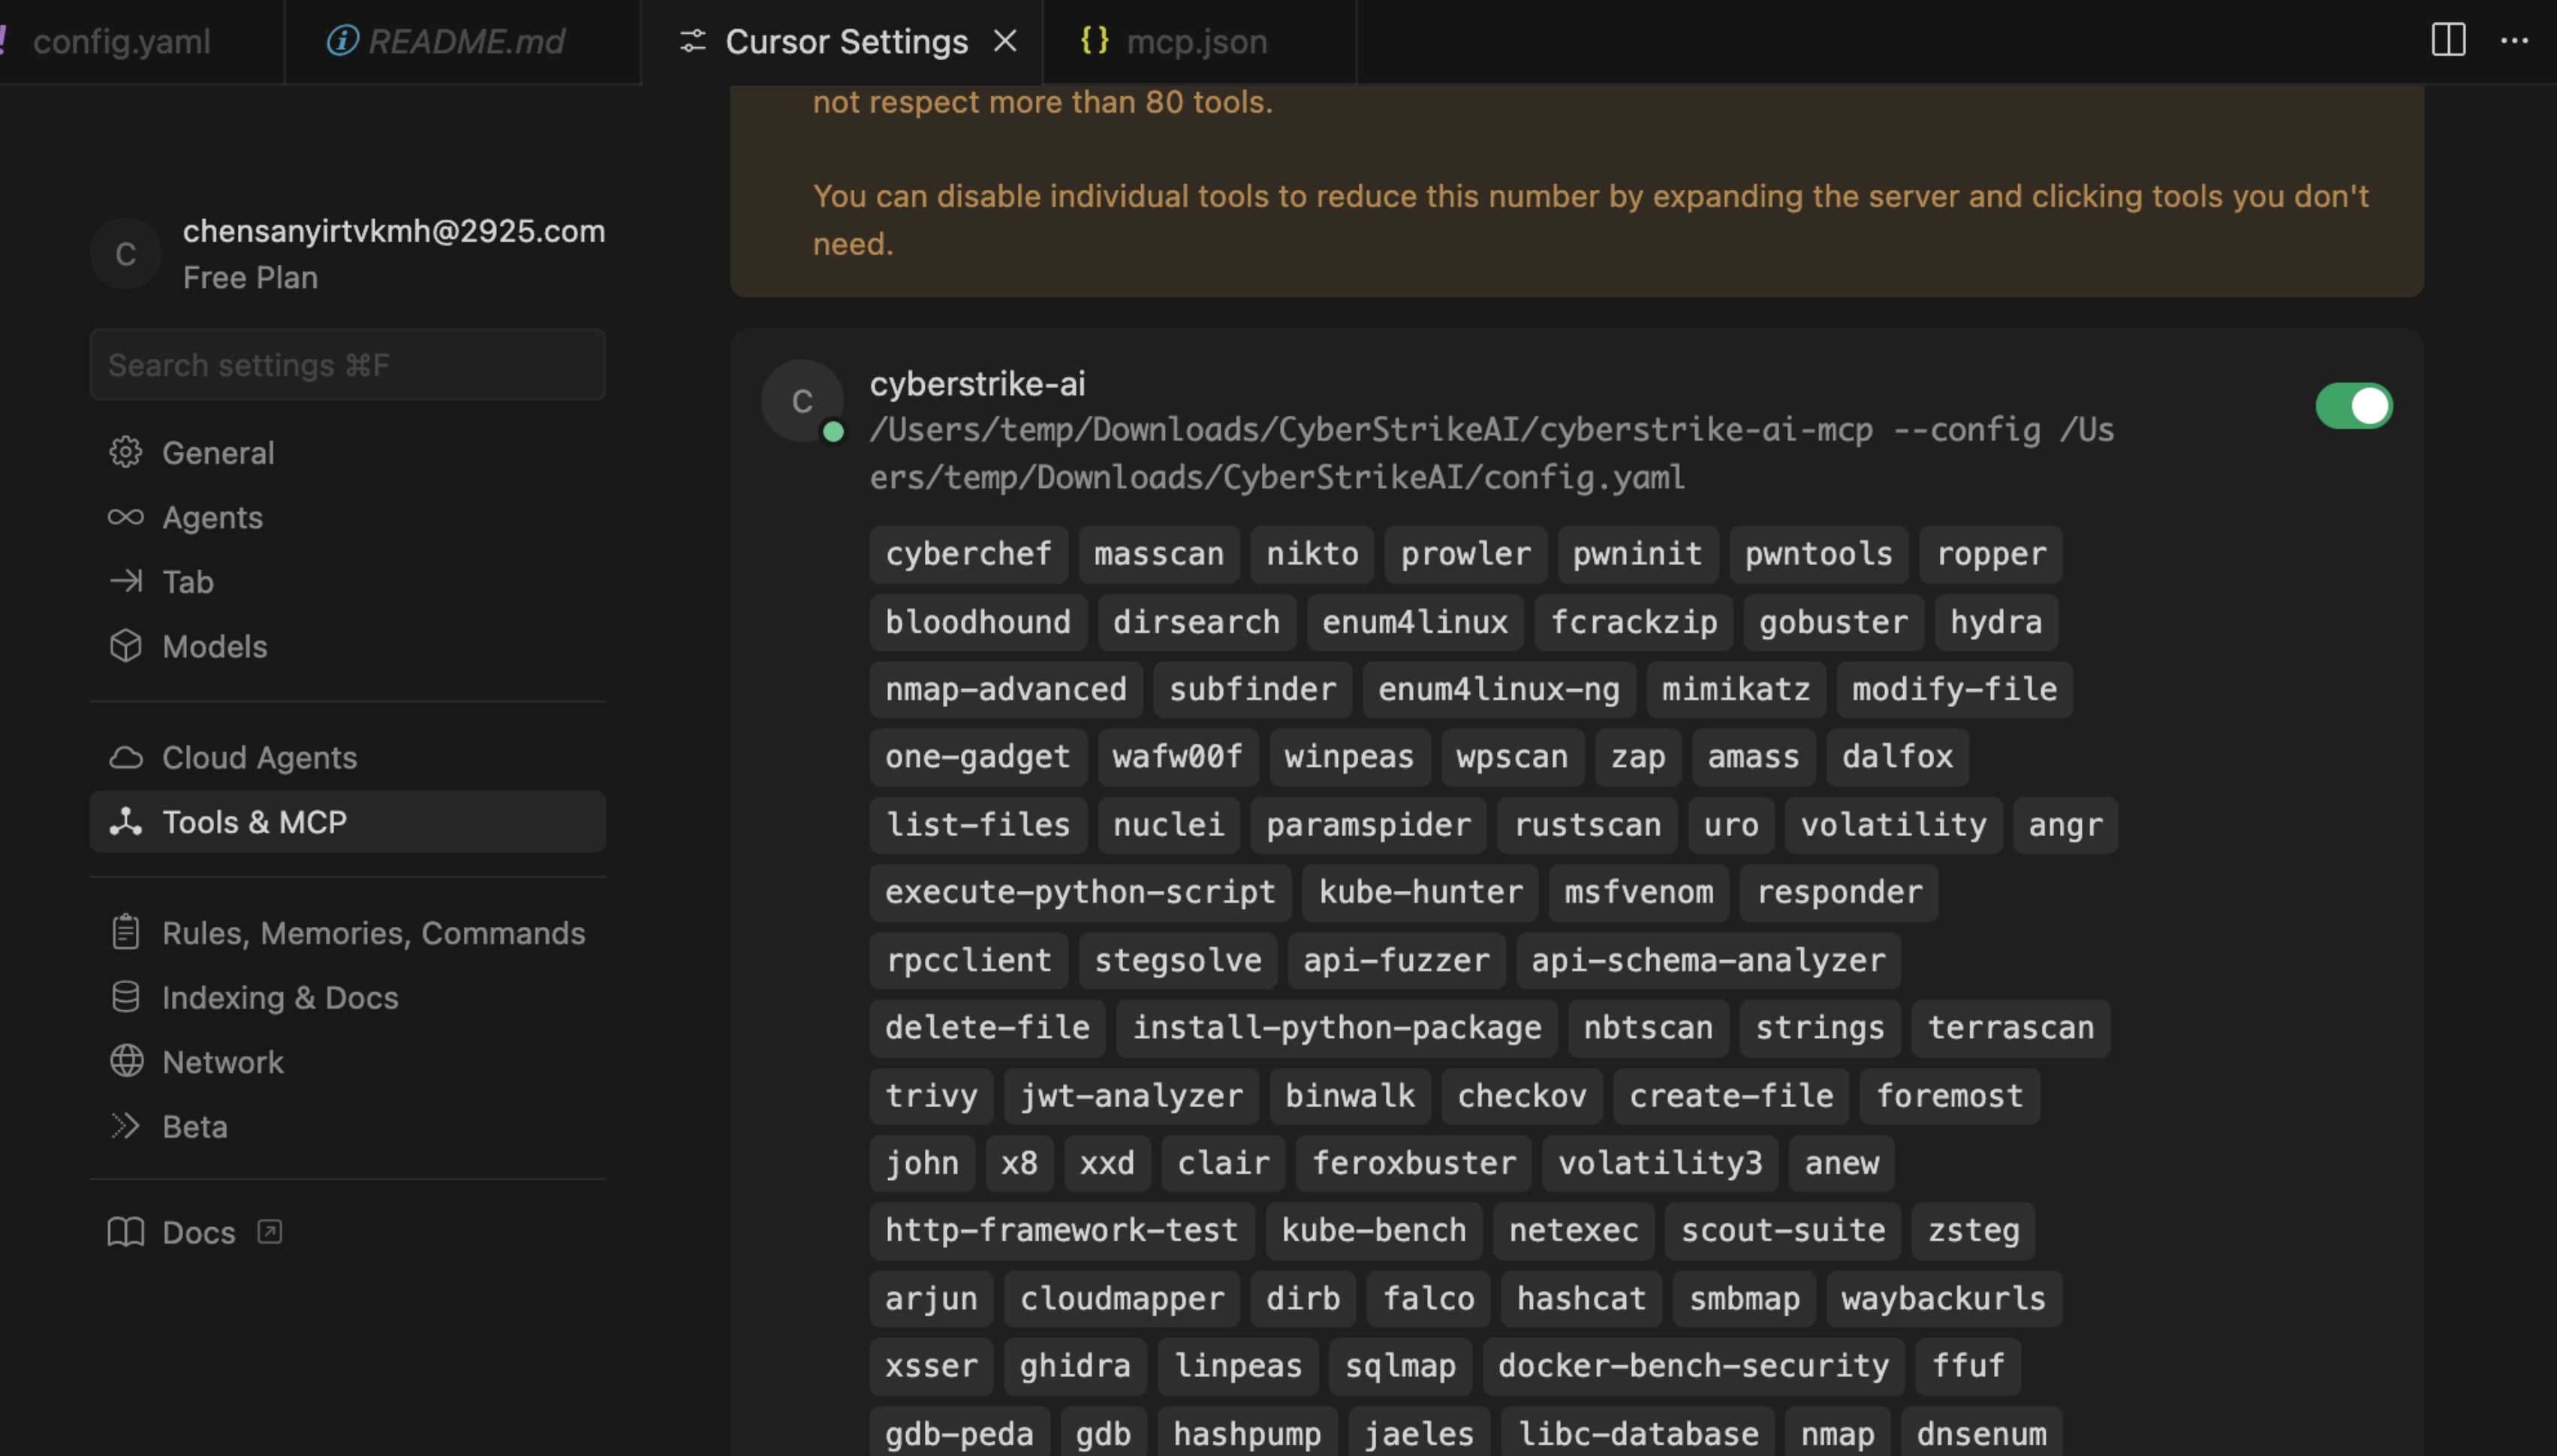
|
Burp-Suite-Plugin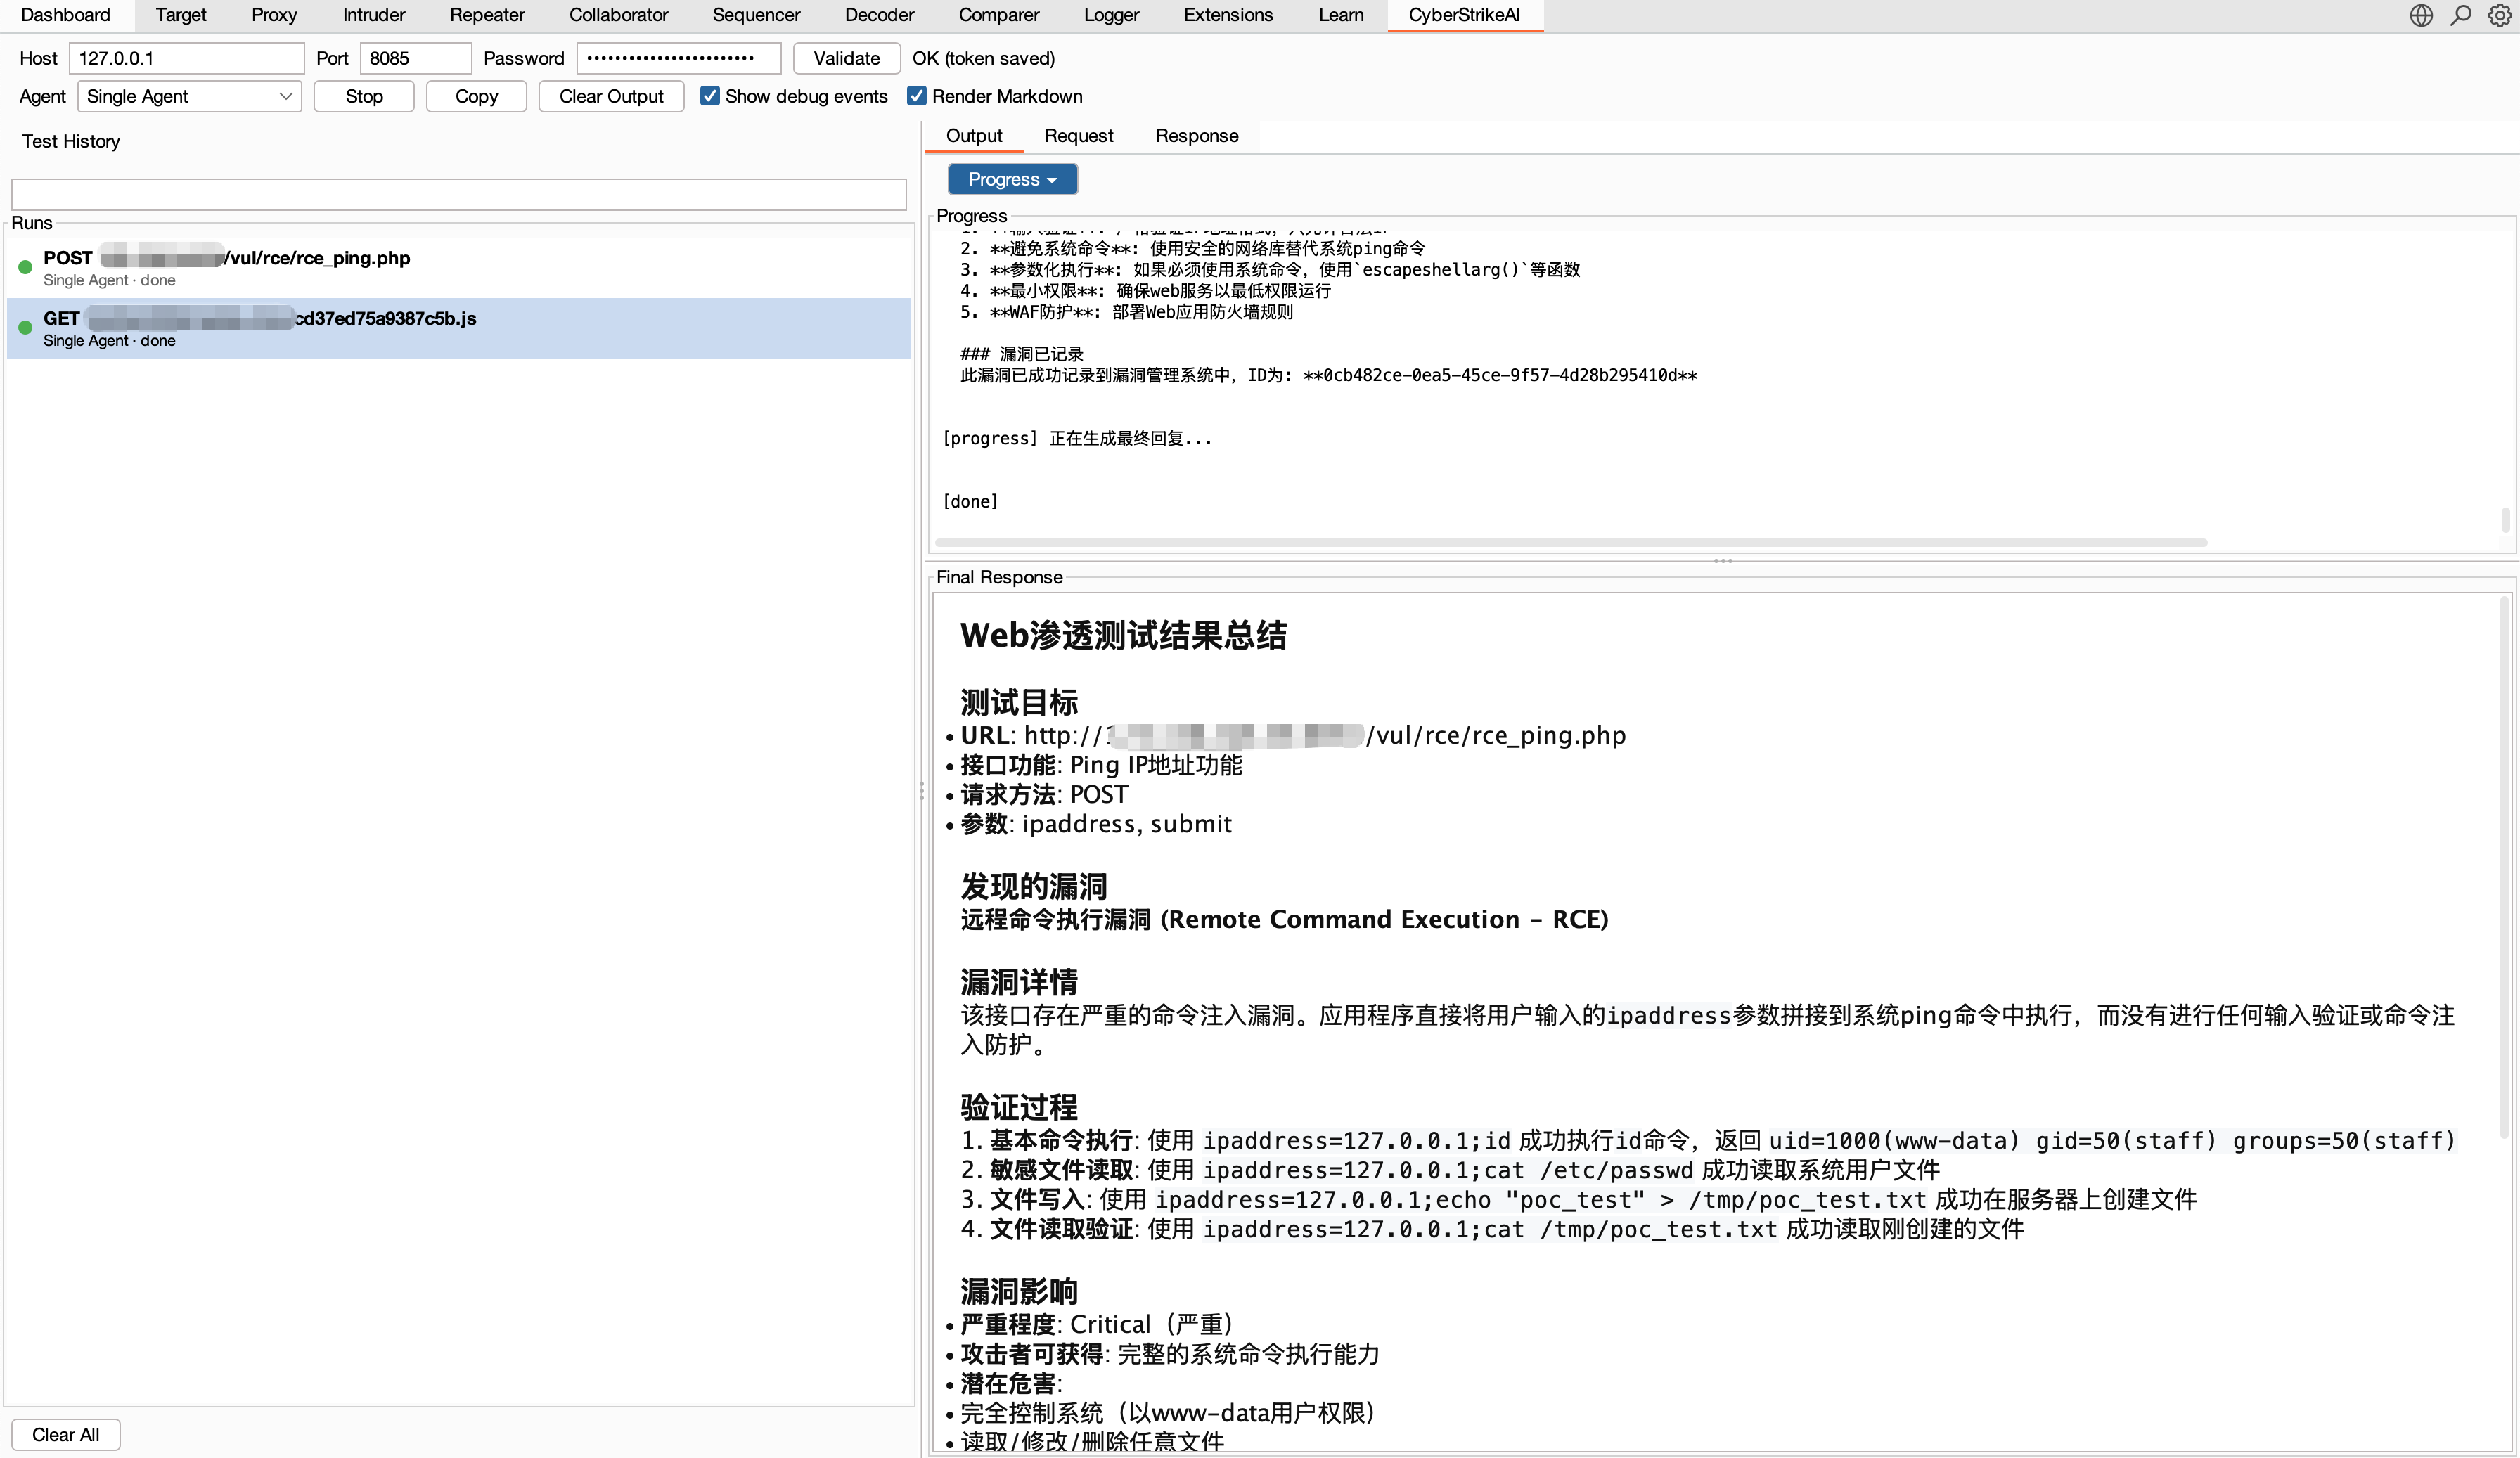
|
Highlights
Agents und Orchestrierung
- 🤖 Agentische Ausführung übersetzt natürliche Sprachabsichten in gesteuerte, auditierbare Sicherheitsaktionen.
- 🧩 Eino-Orchestrierung unterstützt Einzel-Agent-Ausführung sowie Deep-, Plan-Execute- und Supervisor-Multi-Agent-Modi.
- 🔀 Graph-Workflows kombinieren Agents, Tools, Bedingungen, Genehmigungen und Ausgaben zu wiederverwendbaren Abläufen.
- 🎭 Rollenbasiertes Testen bietet fokussierte Prompts und Tool-Richtlinien für gängige Sicherheitsszenarien.
Tools und Wissen
- 🧰 Sicherheitstools umfassen 100+ kuratierte YAML-Rezepte mit benutzerdefinierten Erweiterungen und rollenbezogenem Zugriff.
- 🔌 MCP-Integration unterstützt HTTP, stdio, SSE, externe Föderation und dynamische Tool-Erkennung.
- ⏱️ Robuste Tool-Ausführung führt blockierende MCP/Tool-Aufrufe in Workern mit begrenzten Agent-Wartezeiten aus, mit fortsetzbarem
execution_id-Polling, Abbruch, pro-Server-Circuit-Breakern, Nebenläufigkeitslimits und einheitlichen Ausgabegrenzen. - 🎯 Agent-Skills folgen dem Standard-Skill-Layout und unterstützen progressives, bedarfsorientiertes Laden.
- 📚 Wissensbasis kombiniert Query-Umschreibung, Vektorabruf, Re-Ranking und Ergebnis-Nachbearbeitung.
- 🖼️ Bildanalyse verwendet ein separates Vision-Modell für Screenshots, Captchas und UI, während nur Textzusammenfassungen beibehalten werden.
Governance und Audit
- 🧑⚖️ Human in the Loop bietet Genehmigungsmodi, Tool-Allowlists, Audit-Agent-Überprüfung und nachvollziehbare Entscheidungen.
- 🛡️ Aufrufblockierung unter Security fügt konfigurierbare Regex-Prüfungen vor der MCP-Ausführung hinzu, Erinnerungsvorlagen und Trockenläufe, mit standardmäßig aktiviertem Schutz für Regierungsdomänen. Siehe Tool-Aufrufblockierung.
- 🔐 Plattform-RBAC unterstützt mehrere Benutzer, System- und benutzerdefinierte Rollen, eingeschränkte Berechtigungen, Eigentümerschaft und explizite Zuweisungen.
- 🔒 Sicherheit und Audit bieten authentifizierten Zugriff, Audit-Logs, SQLite-Persistenz und Aufbewahrung operativer Beweise.
- 📄 Ergebnis-Governance speichert dasselbe begrenzte Tool-Ergebnis, das der Agent sieht, schützt Fortsetzungspfade vor übermäßig großen historischen Ausgaben und fügt UI-Schutzmaßnahmen für große Detailansichten hinzu. Siehe Tool-Ausführungs-Governance.