

cynative v1.6.0
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, durchgesickerte Geheimnisse und Privilegien-Eskalationspfade mit verifizierten, evidenzbasierten Erkenntnissen aufzudecken.
Baue deine eigenen Sicherheitsagenten
Open-Source-Framework für Sicherheitsagenten mit Live-Lesezugriff auf deine Infrastruktur.


Schnellstart · Integrierte Agenten · Dein erster Agent · Dokumentation
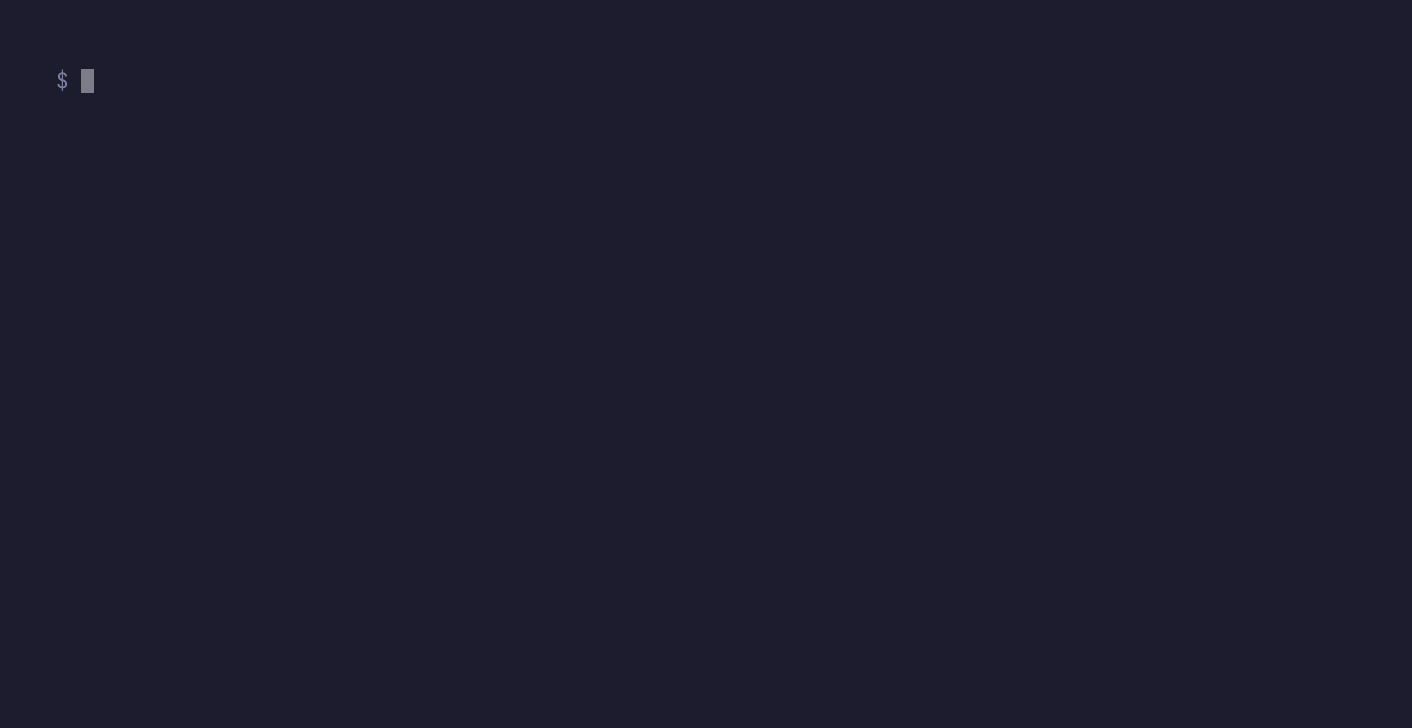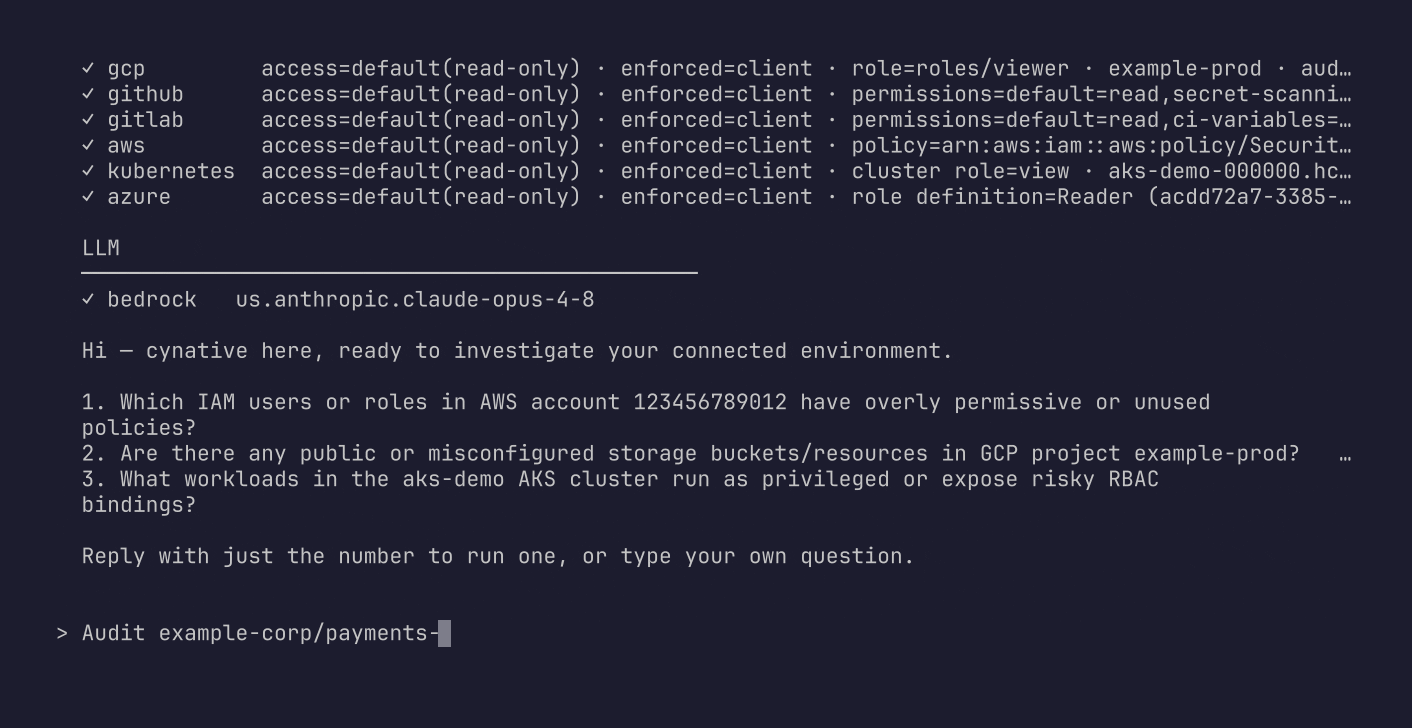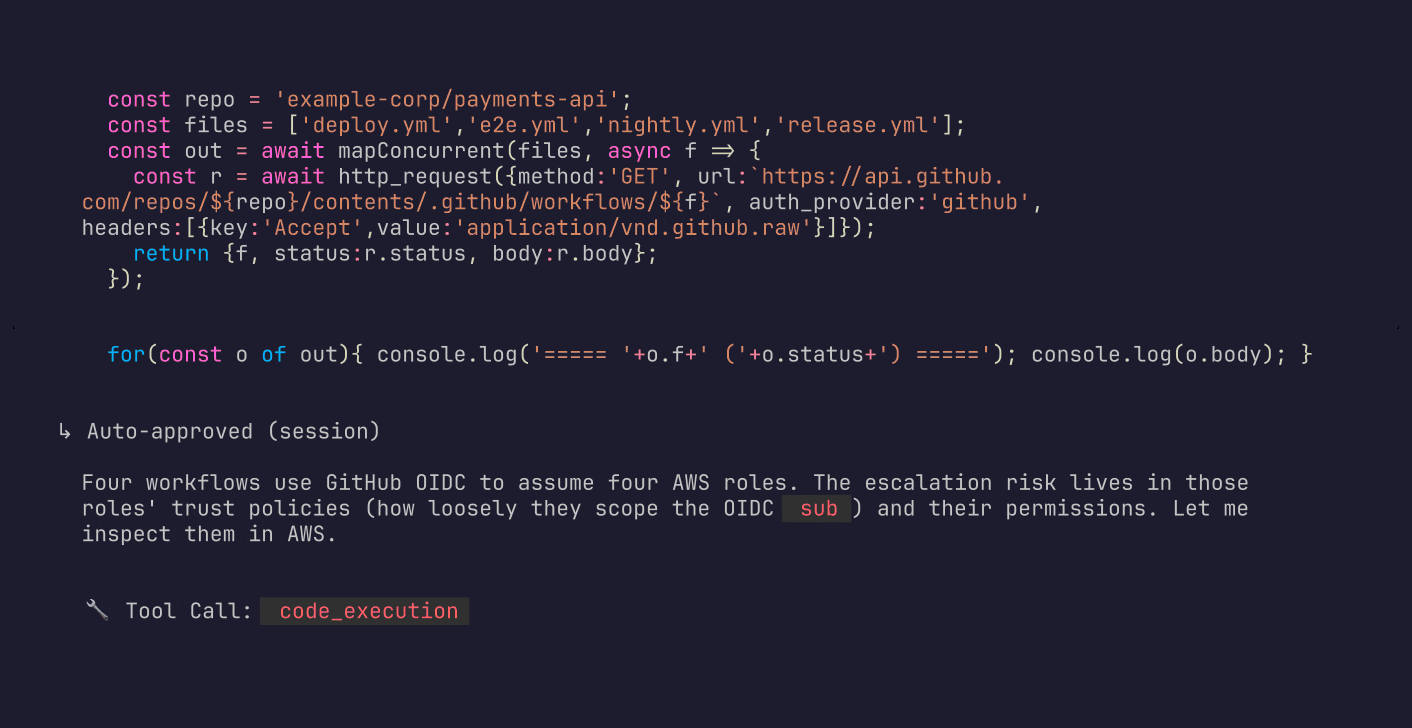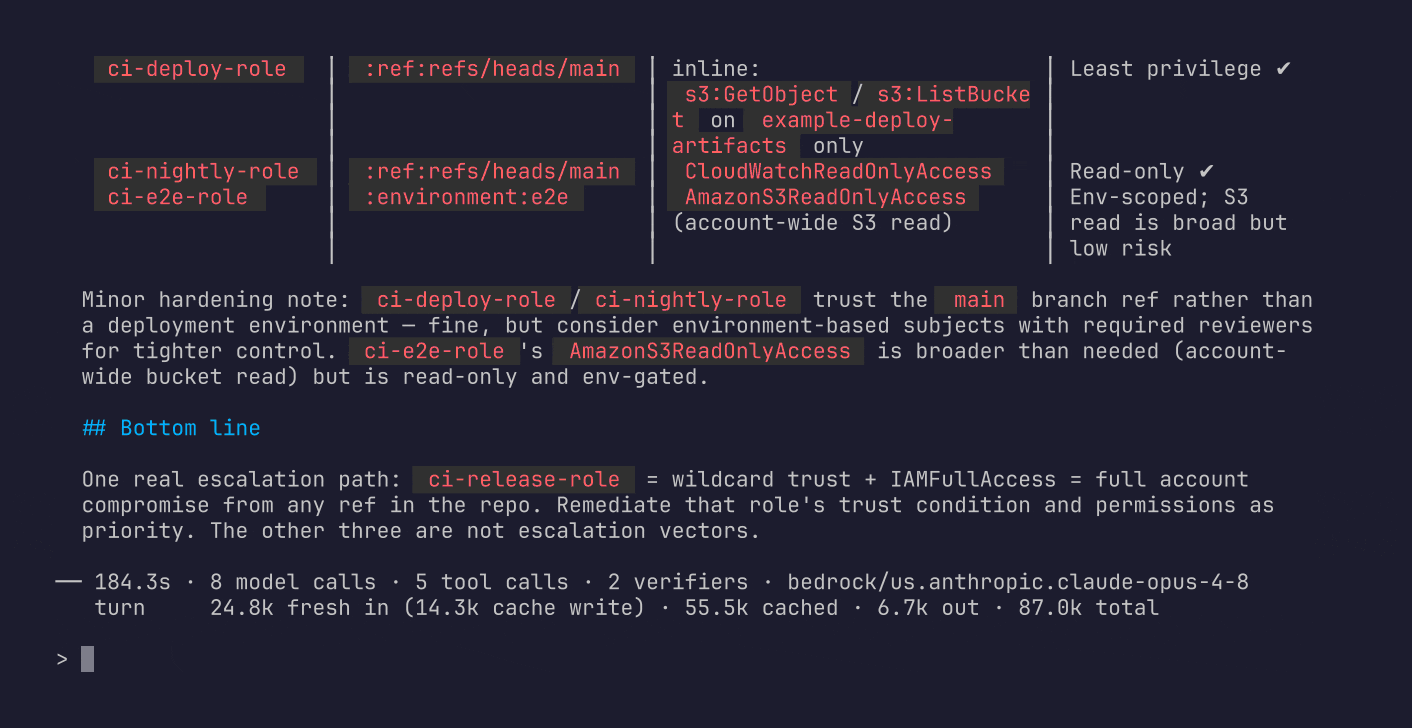
Frage deine Infrastruktur alles. Cynative führt Frontier-Modelle über deinen Code, deine Cloud und deine Laufzeitumgebung aus – es denkt über GitHub, GitLab, AWS, GCP, Azure und Kubernetes als ein System nach – und liefert verifizierte Antworten zurück.
cynative "what in my cloud is publicly exposed that shouldn't be?"
45 integrierte Agenten für AWS, GCP, Azure, GitHub und Kubernetes – Privilegieneskalation, öffentliche Exposition, Lieferkette, Erkennungsabdeckung und mehr – oder du schreibst deinen eigenen in einer einzigen Markdown-Datei.
Eine Frage fächert sich über deinen gesamten Stack auf: Cynative schreibt und führt Code in einer ephemeren Sandbox aus und fragt deine APIs parallel ab. Jeder Befund wird gegengeprüft und bis zu seinem Ursprung zurückverfolgt.
Anders als Coding-Agenten und MCP-Server ist es konstruktionsbedingt schreibgeschützt: Jeder Aufruf wird geprüft und autorisiert, bevor eine Anmeldeinformation angehängt wird – richte es mit Zuversicht auf die Produktion.
Was deine Agenten erhalten
- Code-to-Runtime: Durchdenkt AWS, GCP, Azure, jedes K8s, GitHub und GitLab
- Sandbox: Generiert und führt Code aus, um im großen Maßstab zu recherchieren, ohne eigenen Netzwerk- oder Host-Zugriff
- Action-Gate: Löst jeden Aufruf auf die erforderlichen IAM-Aktionen auf und wendet eine schreibgeschützte Richtlinie an, bevor eine Anmeldeinformation angehängt wird
- Evidenzbasiert: Gegenprüfungen zur Verifizierung jedes Befunds
- Souverän: Eine einzige Binärdatei, dein Modell, deine Daten bleiben deine
Schnellstart
Installieren und ein LLM festlegen:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
Es übernimmt die bereits in deiner Shell vorhandenen Anmeldeinformationen. Führe einen integrierten Agenten aus:
cynative -p --agent aws-network-exposure
Oder frag es einfach irgendetwas:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
Integrierte Agents
45 Agents sind in die Binärdatei eingebettet. Jeder davon ist ein geprüfter Prompt für eine spezifische Frage.
| Agents | Zum Beispiel | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation, aws-public-storage, aws-unpatched-workloads, aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure, azure-storage-exposure, azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings, gcp-static-credentials, gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust, github-unpatched-dependencies, github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege, k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
Der vollständige Katalog mit einer einzeiligen Beschreibung jedes Agents befindet sich in docs/agents-catalog.md.
Ihr erster Agent
cynative agents show <name> gibt die genaue Datei aus, die ein Agent ausführen würde. Um Ihre eigene Version zu erstellen, kopieren Sie sie unter einem neuen Namen in Ihr Agentenverzeichnis und bearbeiten Sie sie:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
Ein Agent ist eine Markdown-Datei: striktes YAML-Frontmatter, dessen einziger Schlüssel
description ist, gefolgt vom Prompt-Textkörper. Der Dateiname ist der Name. Eine Datei in
~/.cynative/agents/ hat Vorrang vor einem eingebauten Agenten gleichen Namens, geben Sie Ihrer Kopie daher einen
eindeutigen Namen, um beide zu behalten. Das Format ist in docs/agents.md beschrieben.
Agenten ausführen
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent lässt sich mit -p, --auto-approve, --config und piped stdin kombinieren, sodass dieselbe Datei interaktiv während der Entwicklung und nicht-interaktiv läuft, sobald sie ausgereift ist.
Agenten werden aus ~/.cynative/agents/ und aus dem Satz gelesen, der in die Binary eingebaut ist; eine Benutzerdatei hat Vorrang vor einem eingebauten Agenten gleichen Namens. cynative agents list zeigt jeden Agenten mit seiner Quelle und markiert die verdeckten Kopien, und cynative agents show <name> gibt die exakte Datei aus, die ausgeführt würde.
Kann das nicht ein Coding-Agent mit MCPs erledigen?
| Coding-Agent + MCPs | Cynative | |
|---|---|---|
| Durchsatz | Eine Aktion pro Aufruf | Schreibt sandboxed Code, der Aufrufe parallel ausführt - weniger Tokens, schnellere Antworten |
| Findings | Unverifizierte Ausgabe | Verifier gleicht jedes Finding mit Live-Evidenz ab |
| Read-only | Opt-in-Read-Filter | Standardmäßig aktiv, fails closed - erforderliche IAM-Aktionen werden gegen eine Security-Audit-Policy geprüft. secretsmanager:GetSecretValue ist ein IAM-Read: Ein Filter erlaubt es, SecurityAudit blockiert es |
| Credentials | Ambient, unverändert | STS-Session auf read-only beschränkt - AWS erzwingt die Grenze ebenfalls |
| Blast Radius | Deine Shell, jedes Netzwerk | Research-Code läuft in einer Sandbox ohne Host-Zugriff, Netzwerk auf deine gemappten Services beschränkt |
| Secrets | Unverändert an das Modell gesendet | Aus der Tool-Ausgabe redigiert, bevor sie an das Modell gesendet wird |
| Supply Chain | Drittanbieter-MCPs und -Skills, die mit deinen Credentials laufen | Eine Open-Source-Binary, Connectoren eingebaut |
| Audit-Trail | Verstreute Session-Logs, Best Effort | Fail-closed JSONL-Log jedes Tool-Aufrufs - wenn es nicht protokollieren kann, bricht es ab |