
isms-builder v1.37.1
Selbst gehostetes Informationssicherheits-Managementsystem — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
Selbst gehostetes Informationssicherheits-Managementsystem — Open Source, keine Cloud erforderlich



📖 Wiki — Docker-Image-Nutzung & Umgebungsvariablen, Architektur & Module, FAQ, Mitwirken (DE/EN)
⚠️ Sicherheitswarnung: Gefälschte Repositories und Kopien, die Malware verbreiten
ISMS Builder hat keine paketierten „Releases", Installer oder herunterladbaren ZIP-Dateien — die einzige legitime Quelle ist dieses Repository, direkt von GitHub als reiner Quellcode geklont oder heruntergeladen. Uns ist mindestens ein bösartiges Repository bekannt, das dieses Projekt imitiert (gefälschte README, gefälschter „Download"-Button, der auf eine als Screenshot getarnte ZIP-Datei verlinkt, die einen Windows-Malware-Loader enthält —
.cmd→.exe→ Lua-DLL-Payload-Kette). Laden Sie keine „isms_builder"-ZIP/Installer/EXE von irgendwo anders als diesem Repository herunter und führen Sie sie nicht aus. Wenn Sie ein verdächtiges Repository oder eine Website finden, die dieses Projekt imitiert, öffnen Sie bitte ein Issue oder eine Diskussion, damit wir es melden können.
Status: Aktive Entwicklung — noch kein fertiges Produkt. Die Kernmodule sind funktionsfähig und im Einsatz, aber einige Funktionen sind unvollständig und die Plattform wächst noch. Beiträge, Feedback und Praxistests sind sehr willkommen — genau deshalb wurde dieses Projekt als Open Source veröffentlicht.
🛡️ Verwandtes Projekt: NIS2 Quick-Check — ein kostenloser, eigenständiger NIS2-Selbstcheck (10 Domänen × 5 Fragen, alle 27 EU-Mitgliedstaaten, alle 24 EU-Amtssprachen). Läuft vollständig im Browser, kein Backend, keine Installation. Nicht Teil von ISMS Builder und nicht erforderlich für dessen Nutzung — nur ein Begleitwerkzeug für eine schnelle erste Orientierung.
Was ist ISMS Builder?
ISMS Builder ist eine selbst gehostete Webplattform zur Verwaltung eines Informationssicherheits-Managementsystems (ISMS). Sie deckt den vollständigen Compliance-Lebenszyklus ab — von der Richtlinienerstellung bis zum Audit-Nachweis — für ISO 27001:2022, NIS2, DSGVO, BSI IT-Grundschutz und weitere Frameworks.
Keine Cloud. Keine SaaS-Gebühren. Ihre Daten bleiben auf Ihrem Server.
Entwickelt für KMU, IT-Teams und Berater, die ein echtes ISMS-Werkzeug ohne fünfstelligen Vendor-Vertrag benötigen.
Verwendungszweck und Geltungsbereich
Dieses Projekt begann als Arbeitswerkzeug für einen einzelnen ISMS-Praktiker und wuchs von dort aus. Es ist Open Source, weil die Arbeit für andere nützlich sein kann — nicht, weil es ein getarntes kommerzielles Produkt ist. Dies offen zu sagen, hilft Ihnen bei der Entscheidung, ob es zu Ihrer Situation passt.
Wofür es gebaut ist. Ein kleines ISMS-Team — oft eine Person, manchmal eine Handvoll — das die Dokumentation eines Managementsystems erstellt und pflegt: Richtlinien, Risiken, Assets, Controls, Nachweise. Die Anzahl der Personen, die ein Konto benötigen, wird voraussichtlich klein bleiben. Ein großes Publikum lässt sich ohne Konten erreichen: Richtlinienbestätigungen werden als tokenbasierte Links versendet, sodass Empfänger ein Dokument lesen und bestätigen, ohne sich jemals anzumelden und ohne in einer Benutzerliste aufzutauchen.
Was es von Ihnen erwartet. ISMS Builder ist selbst gehostet, und alles, was daraus folgt, liegt bei Ihnen: Deployment, TLS, Härtung, Backups, Updates, Zugriffskontrolle und die Datenschutzpflichten für alles, was Sie darin speichern. Das Projekt liefert eine sinnvolle Standardkonfiguration, keinen Managed Service.
Was es nicht ist. Es gibt kein gehostetes SaaS-Angebot, keinen kommerziellen Support-Vertrag und keine Service-Level-Vereinbarung. Es ist kein Multi-Tenant-Hosting-Produkt. Es zertifiziert Sie nicht nach einem Standard und ist keine Rechtsberatung — es hilft Ihnen, die Arbeit zu organisieren und nachzuweisen, aber die Bewertung bleibt Ihre und die Ihres Auditors.
Wer es pflegt. Eine Person, neben einem Vollzeitjob. Issues und Diskussionen werden gelesen und beantwortet, in der Regel innerhalb von Tagen; Sicherheitsmeldungen werden priorisiert. Funktionswünsche sind willkommen und prägen die Roadmap tatsächlich, konkurrieren aber um begrenzte Abende. Wenn Ihre Organisation von einem festen Zeitplan oder garantierten Antwortzeiten abhängt, ist ein kommerzieller Anbieter die ehrliche Empfehlung — und das ist kein Grund, das Projekt zu meiden, sondern nur ein Grund, realistisch zu planen.
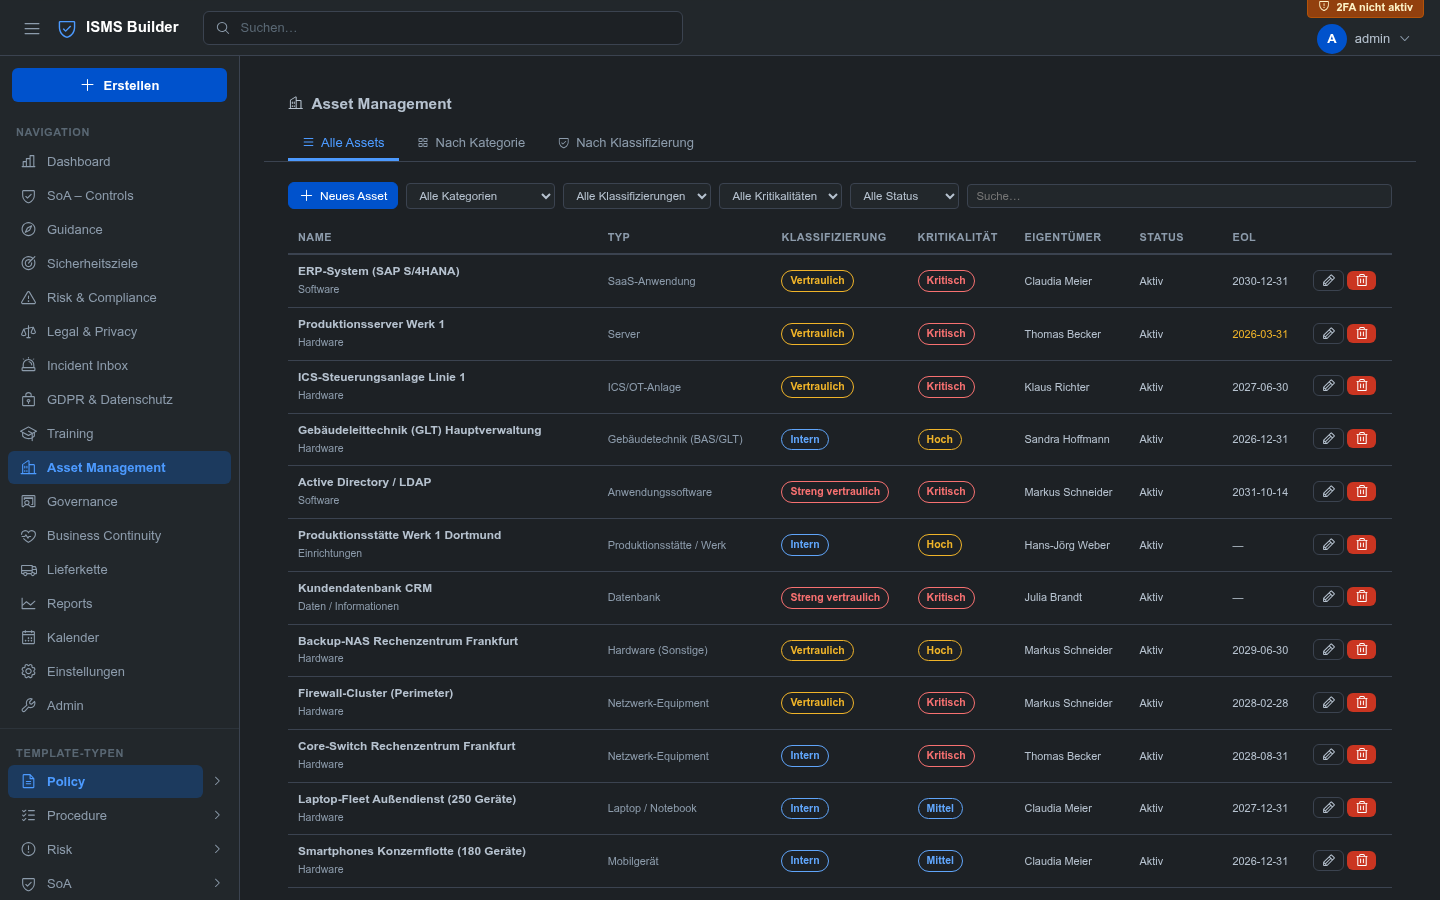
Screenshots
| Login | Dashboard |
|---|---|
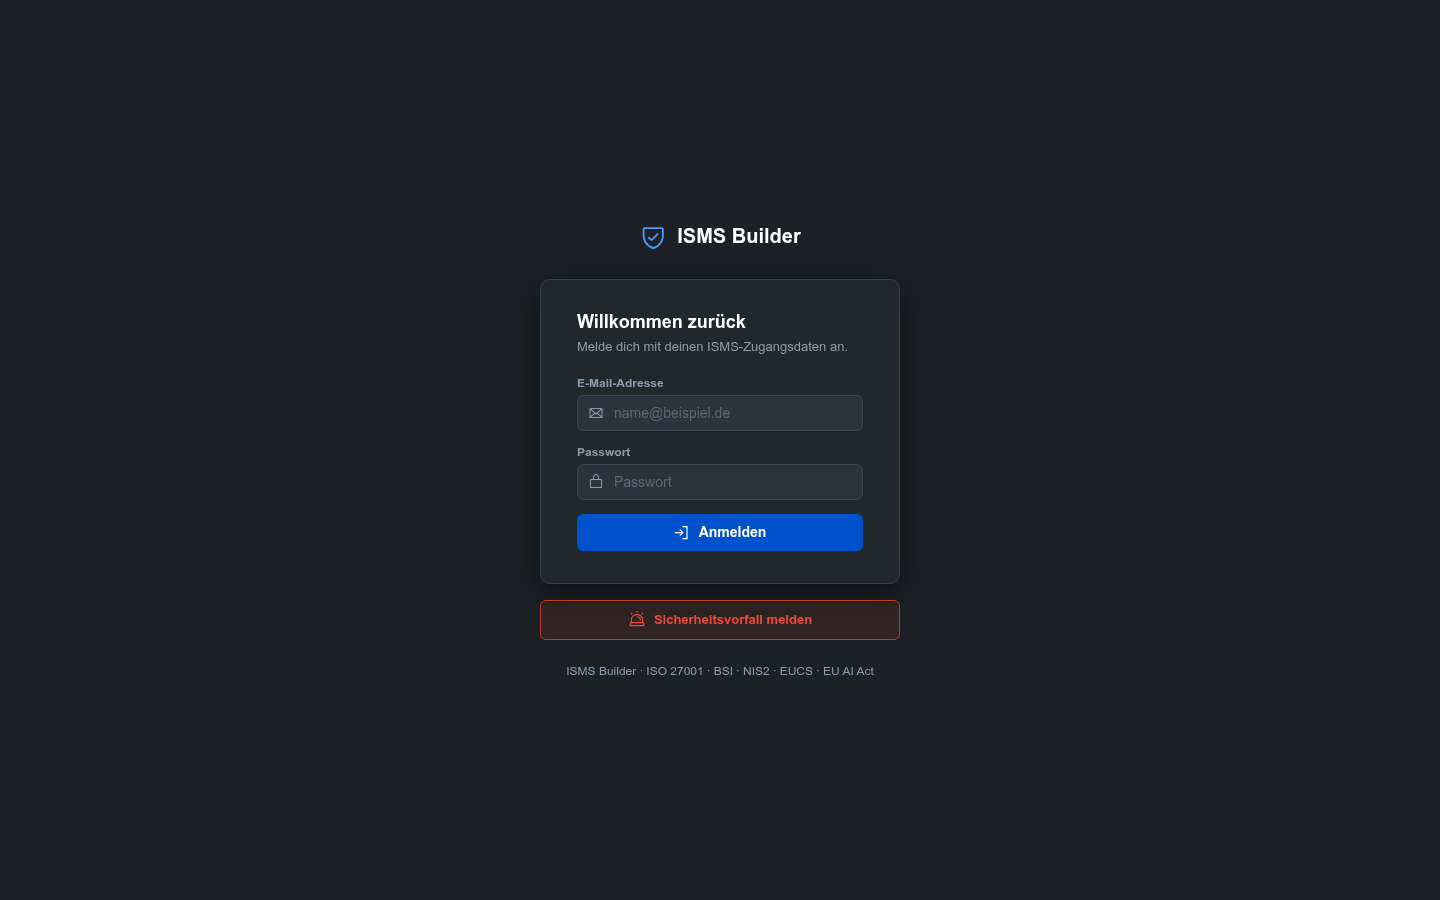 |  |
| Statement of Applicability | Risikomanagement |
|---|---|
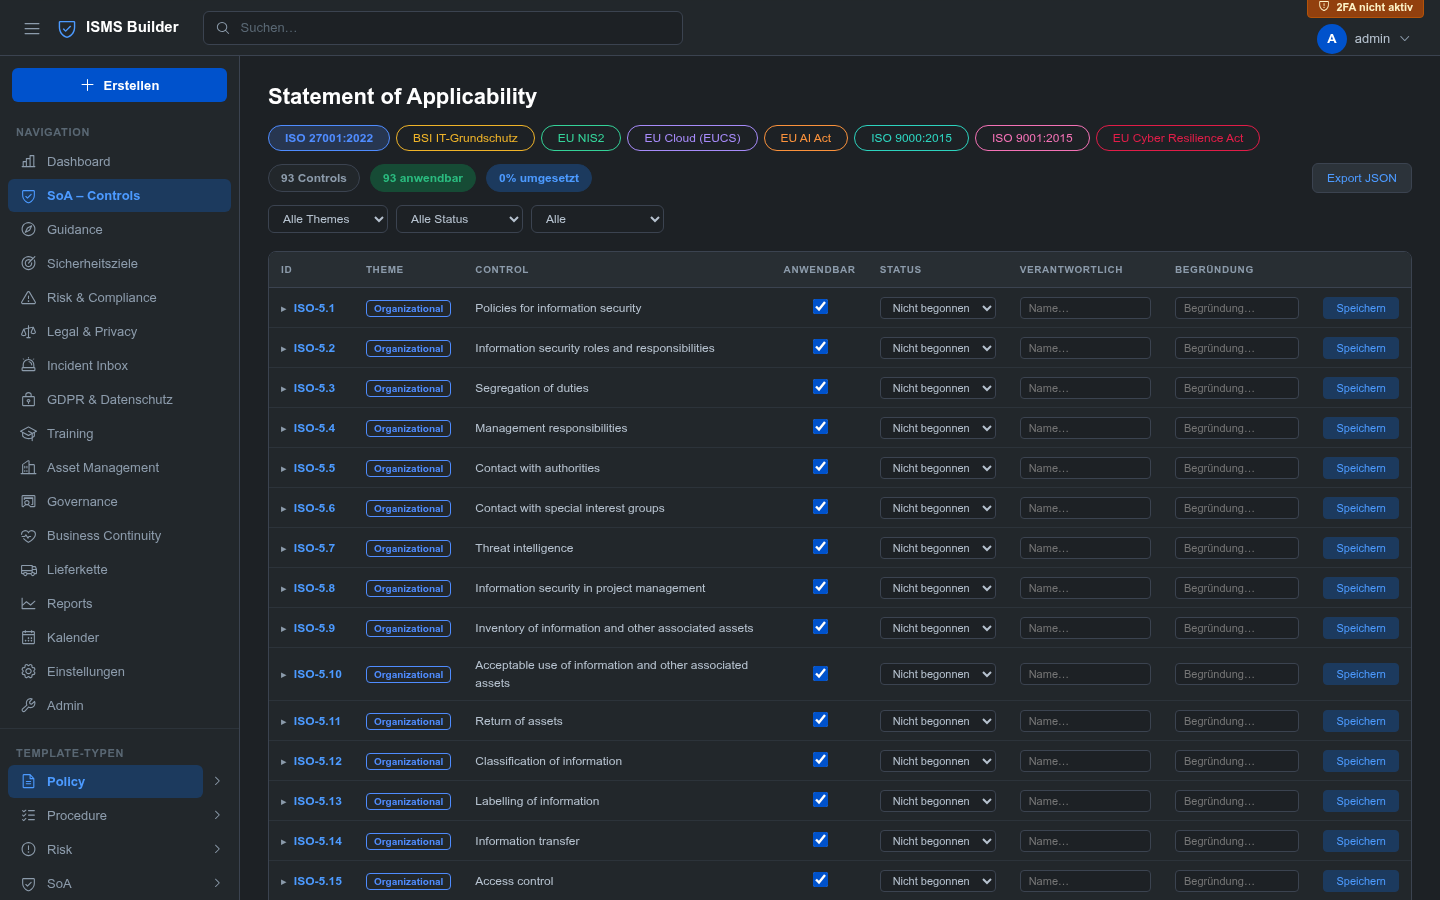 | |
| DSGVO & Datenschutz | Asset-Management |
|---|---|
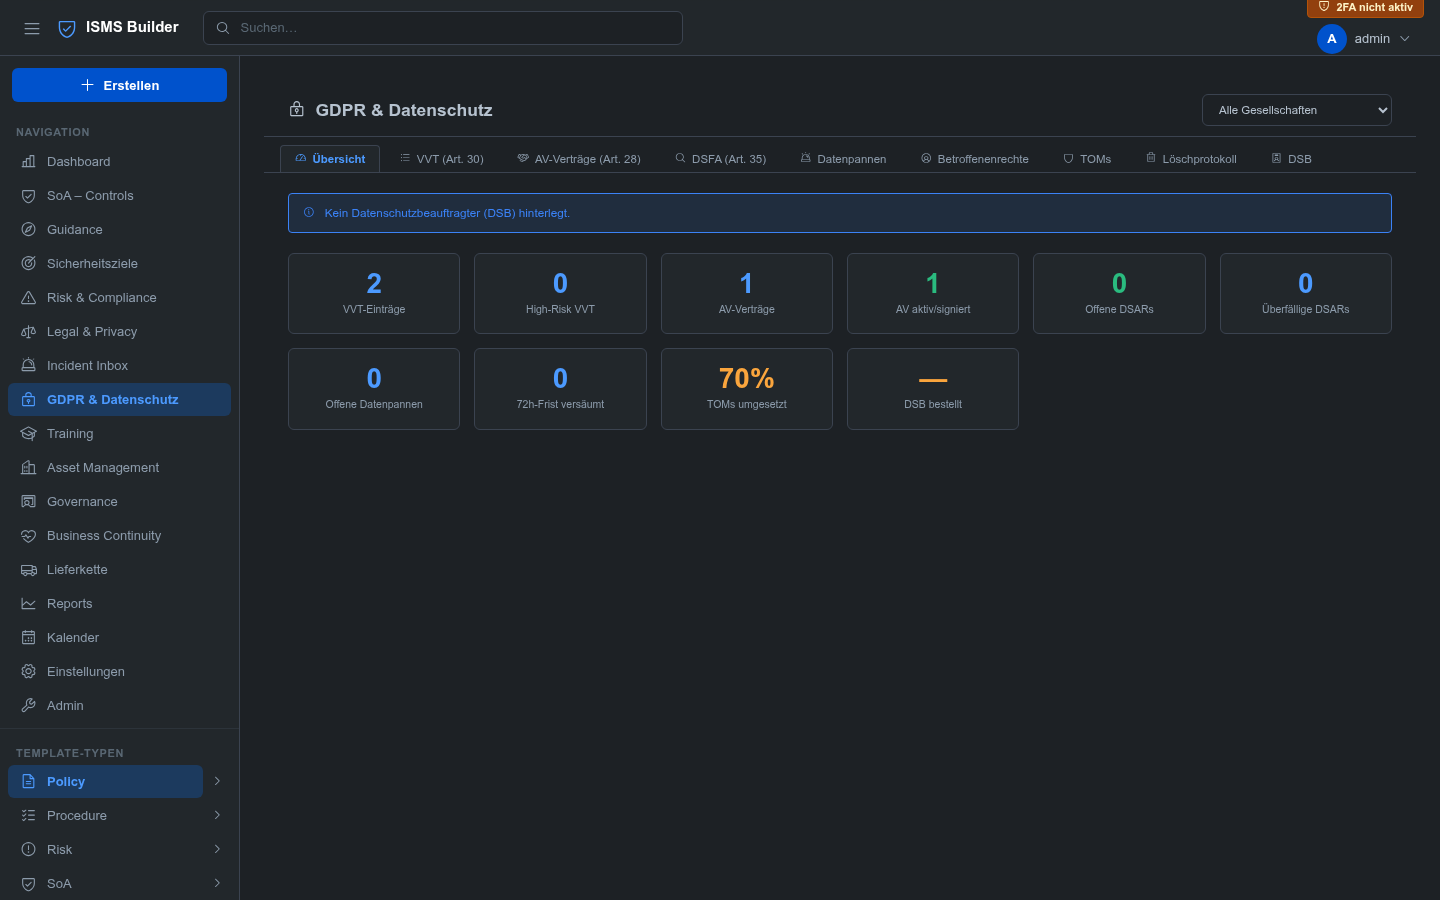 | 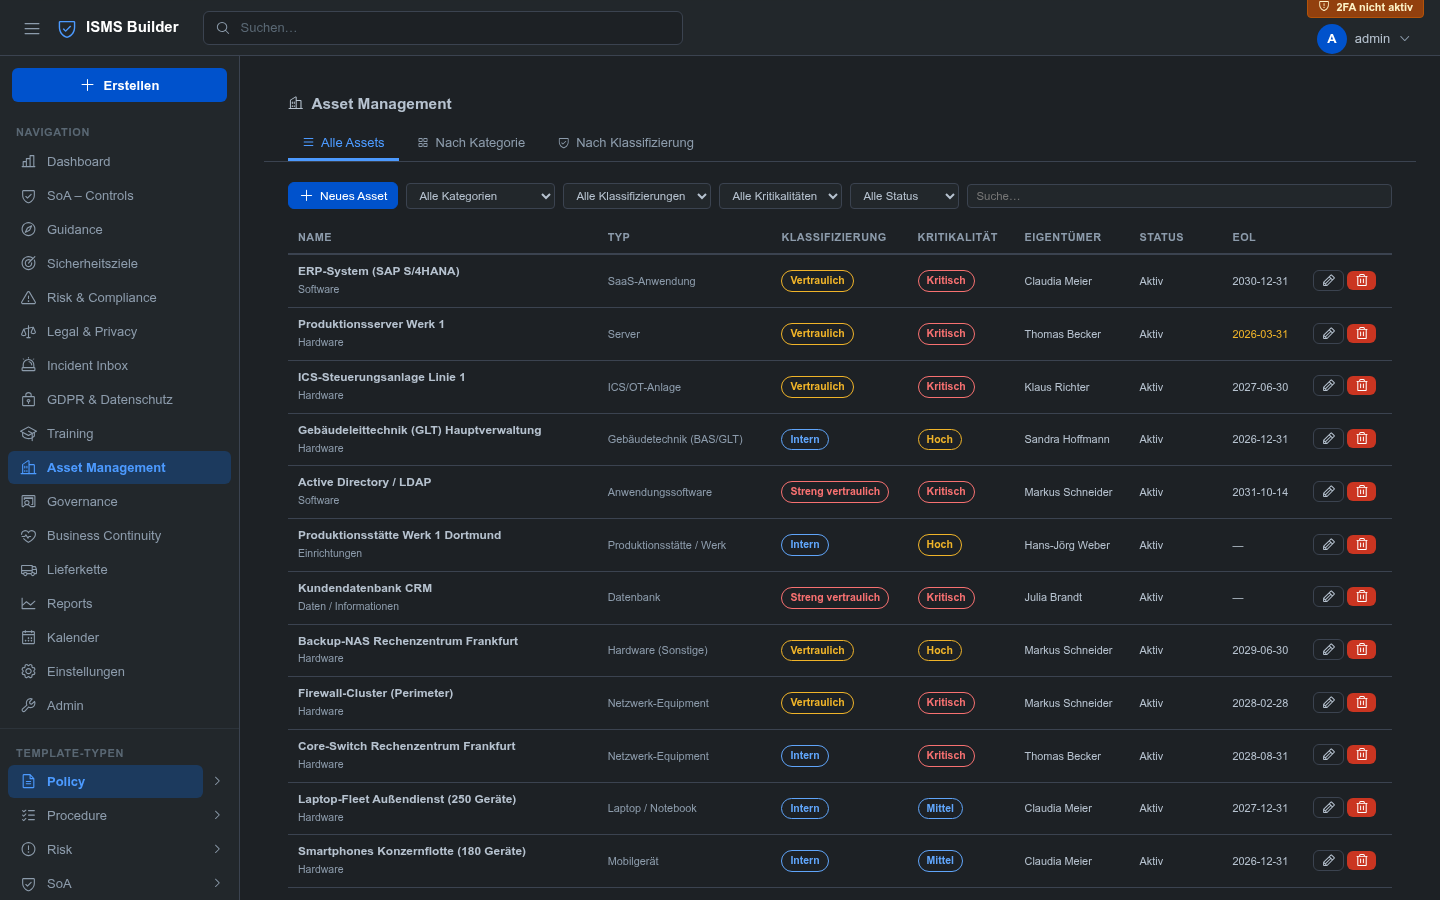 |
| Guidance & Dokumentation | Berichte |
|---|---|
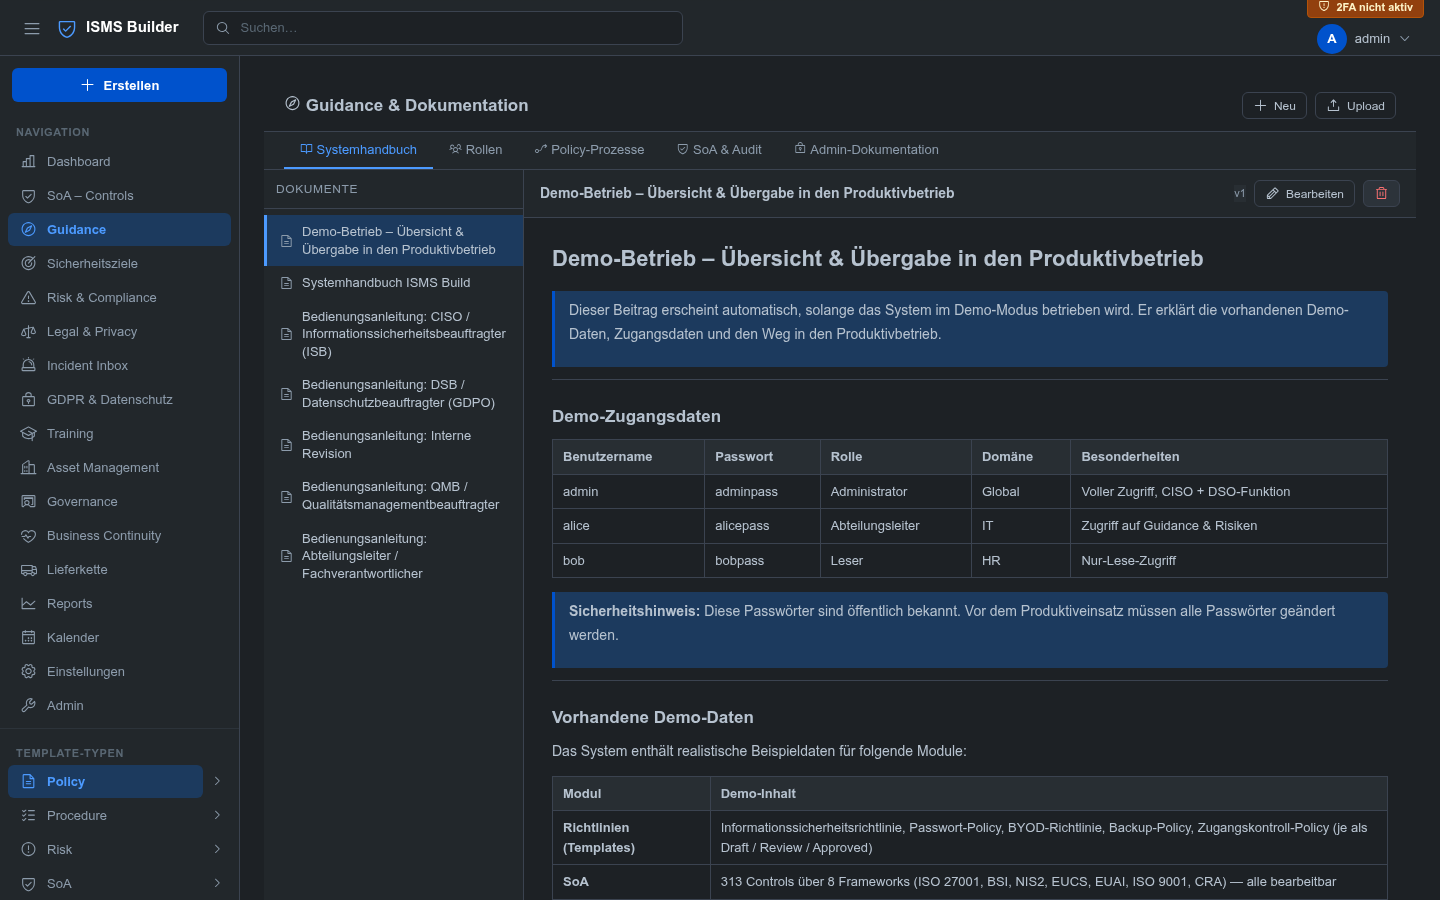 | 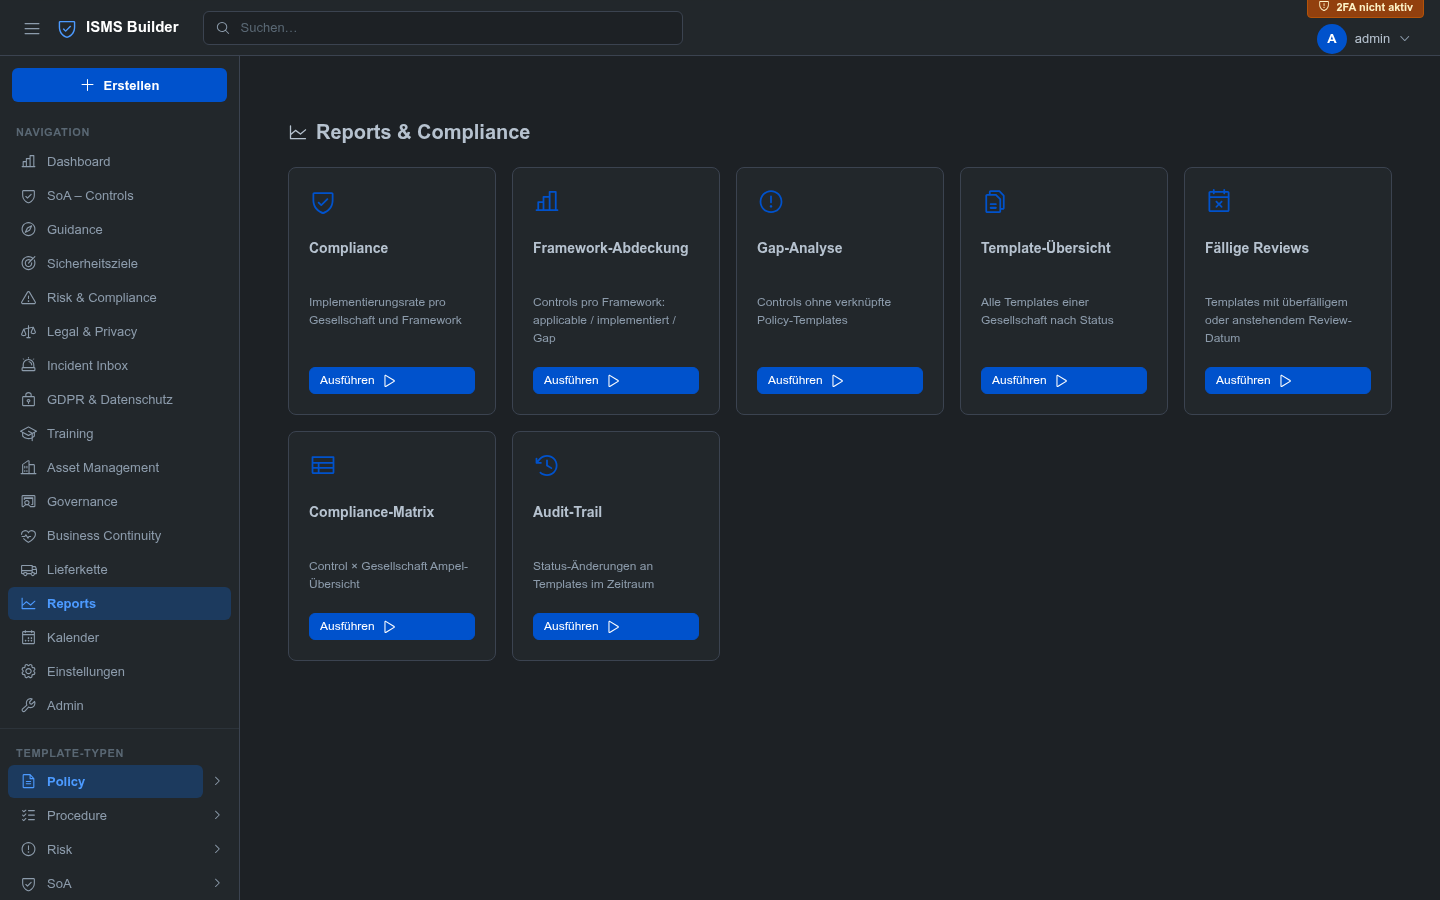 |
Führen Sie
npm startaus und öffnen Siehttps://localhost:3000, um den vollständigen Demo-Datensatz lokal zu erkunden.