
aws-security-assessment-solution v3.0.0
Ein AWS-Tool, das Ihnen hilft, eine Momentaufnahme-Bewertung Ihres AWS-Kontos mit Prowler zu erstellen.
Self-Service Security Assessment Solutions (v2.0)
Cybersicherheit bleibt ein sehr wichtiges Thema und ein Punkt der Besorgnis für viele CIOs, CISOs und ihre Kunden. Um diesen wichtigen Anliegen gerecht zu werden, hat AWS eine grundlegende Sammlung von Services entwickelt, die Kunden zum Schutz ihrer Konten nutzen sollten. Amazon GuardDuty, AWS Security Hub, AWS Config und AWS Well-Architected-Reviews helfen Kunden, eine starke Sicherheitslage für ihre AWS-Konten aufrechtzuerhalten. Da immer mehr Organisationen in die Cloud migrieren, insbesondere wenn dies schnell geschieht und die empfohlenen AWS-Services noch nicht implementiert wurden, kann die Notwendigkeit bestehen, eine schnelle Sicherheitsbewertung der Cloud-Umgebung durchzuführen.
Wir haben eine kostengünstige, einfach bereitzustellende, sichere und schnelle Lösung entwickelt, um unseren Kunden einen Sicherheitsbewertungsbericht zur Verfügung zu stellen. Diese Berichte werden mit dem Open-Source-Projekt Prowler erstellt. Prowler führt eine zeitpunktbezogene Sicherheitsbewertung basierend auf AWS Best Practices durch und kann helfen, potenzielle Risikobereiche in der bereitgestellten Umgebung eines Kunden schnell zu identifizieren. Wenn Sie daran interessiert sind, diese Bewertungen kontinuierlich durchzuführen, empfiehlt AWS die Aktivierung des Foundational Security Best Practices standard von Security Hub. Wenn Sie daran interessiert sind, Ihre Prowler-Bewertungsergebnisse in Security Hub zu integrieren, können Sie die Anweisungen in der Prowler Documentation befolgen.
Hinweis: Prowler ist keine AWS-eigene Lösung. Kunden sollten Prowler unabhängig überprüfen, bevor sie diese Lösung ausführen. Alle mit Prowler verbundenen Abhängigkeiten sollten aktuell gehalten werden. Diese Lösung installiert eine festgelegte Version von Prowler (derzeit 5.41.0) über den pip-Paketinstaller, damit eine Änderung des Ausgabeformats von Prowler einen Scan nicht ohne Warnung beeinträchtigen kann. Um auf eine neuere Version umzusteigen, bearbeiten Sie die Zeile
pip3 install prowler==in2-sat2-codebuild-prowler.yaml.
📕 Für ausführlichere Schritt-für-Schritt-Anleitungen besuchen Sie Modul 2 im SHIP Workshop.
Table of Contents
- Overview
- Parameters
- Deployment
- Single account scan
- Multi-account scan
- Review the results
- Scan types
- Notifications
- Reporting Summary
- Frequently Asked Questions (FAQ)
- Clean Up
- Security
- License
Overview
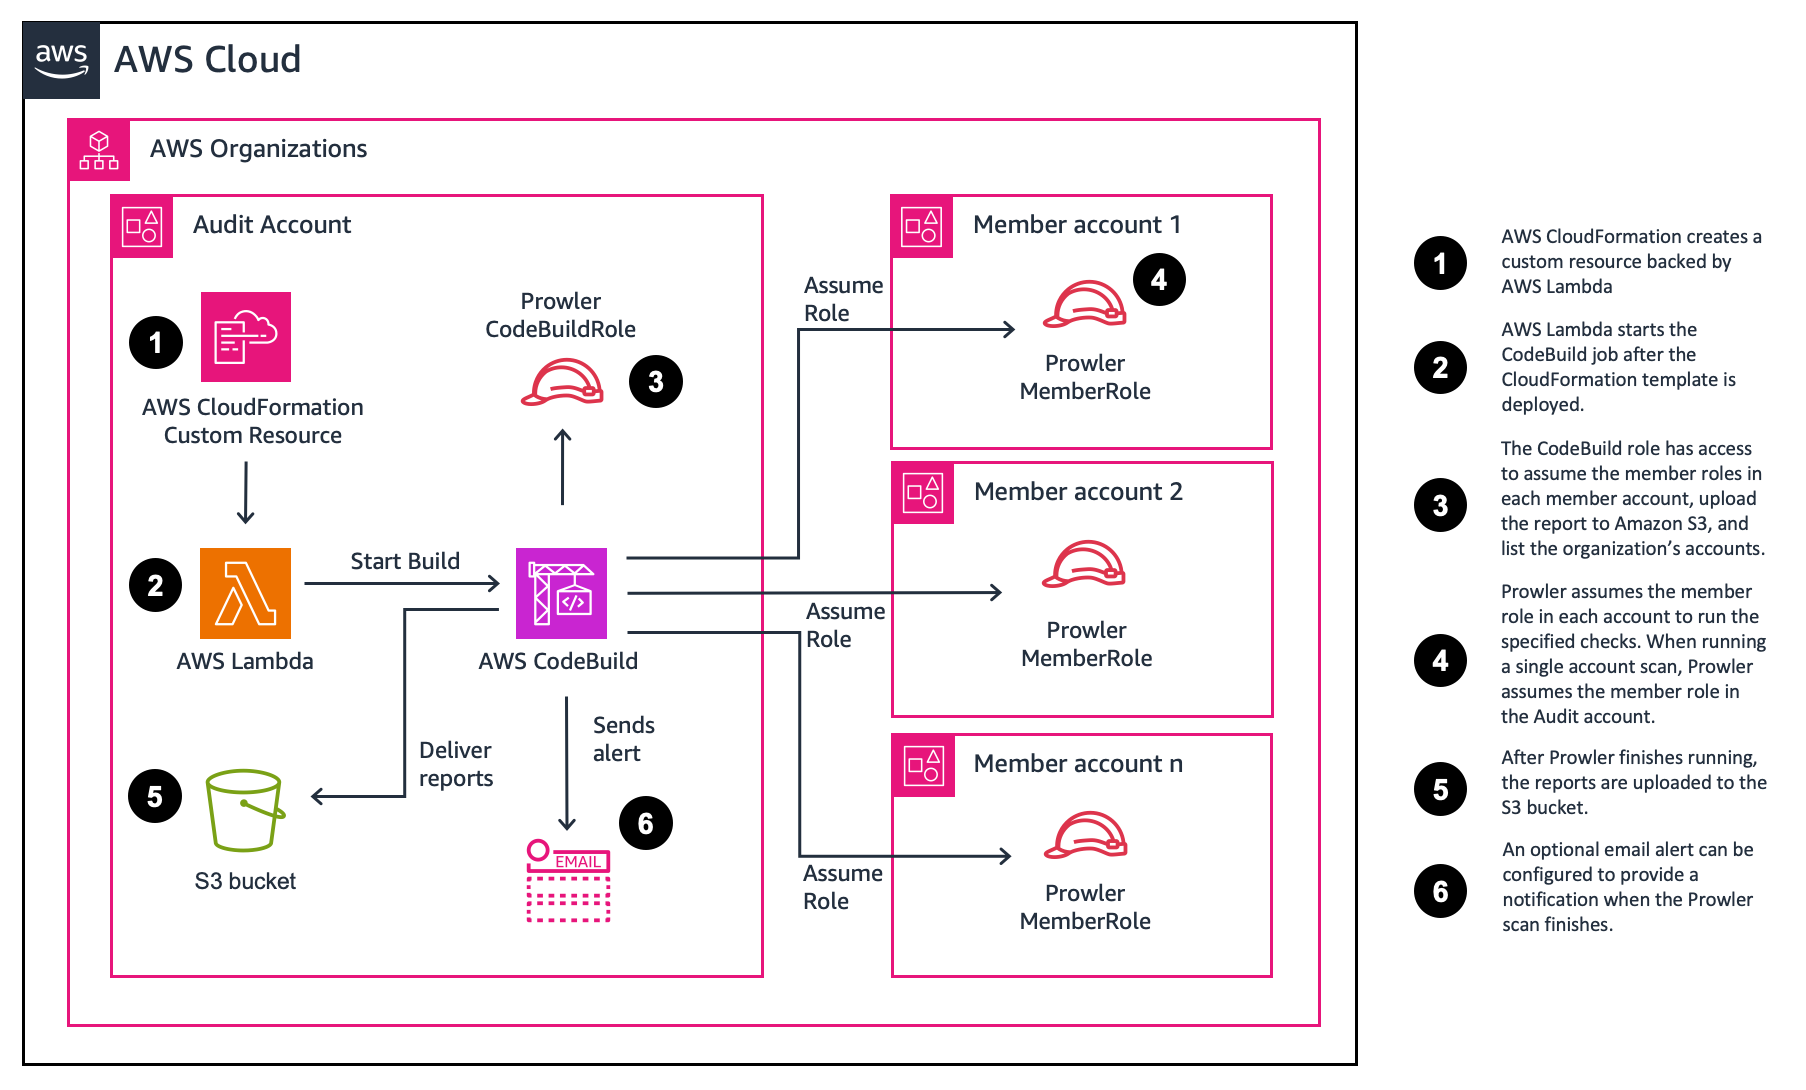
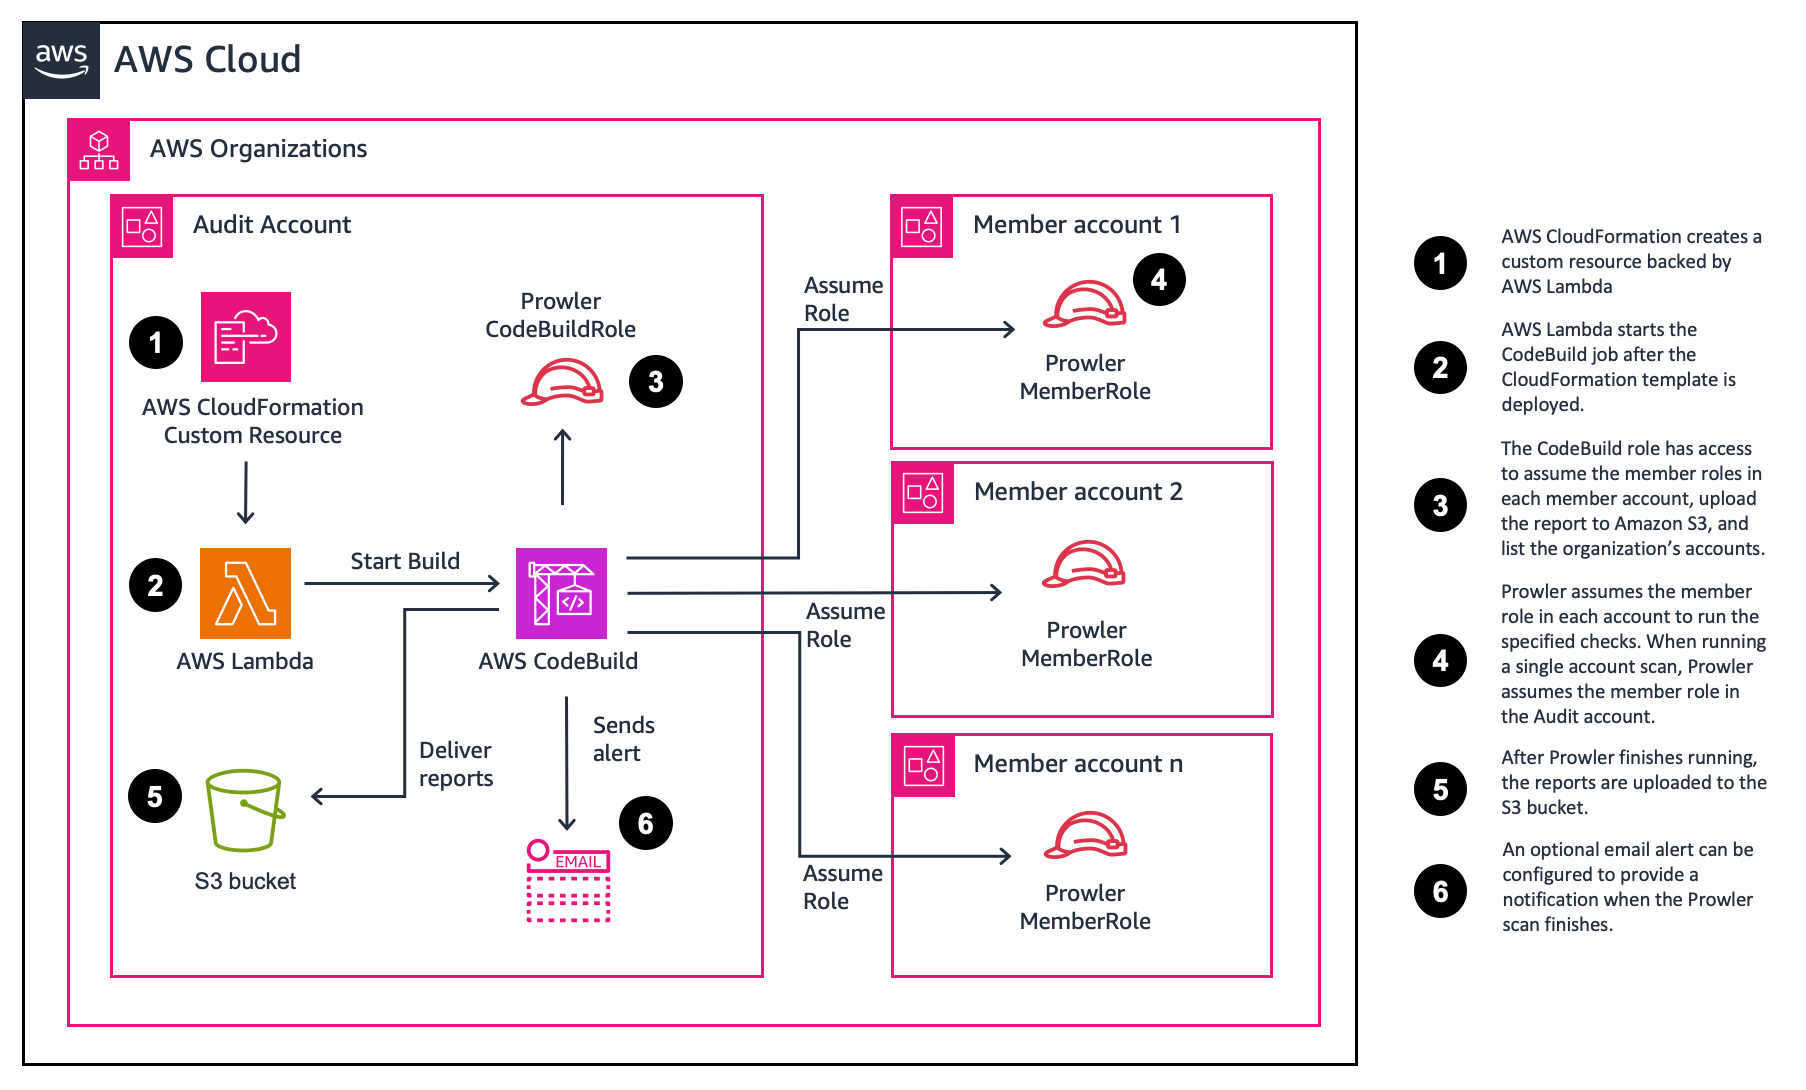
Die Lösung wird mit AWS CloudFormation bereitgestellt. Bei der Bereitstellung werden ein AWS CodeBuild-Projekt und ein Amazon S3-Bucket zum Speichern der von Prowler generierten Berichte erstellt. Anschließend wird eine AWS Lambda-Funktion verwendet, um das AWS CodeBuild-Projekt zu starten.
Die Standardwerte der Parameter (Benutzereingaben) führen einen Basis-Scan in einem einzelnen Konto aus. Sie können jedoch verschiedene Parameter wählen, um umfangreichere Scans durchzuführen oder mehrere Konten zu scannen. Der Bereitstellungsprozess dauert weniger als 5 Minuten. Die AWS CloudFormation-Vorlagen der Lösung stehen zur Überprüfung in diesem GitHub-Repository zur Verfügung.
Nach der Bereitstellung der Vorlage wird das CodeBuild-Projekt ausgeführt. Die Standardbewertung dauert etwa 5 Minuten. Die Zeit bis zum Abschluss einer Sicherheitsbewertung variiert je nach Anzahl der Ressourcen und den ausgewählten Scan-Optionen. Am Ende der Bewertungen werden die Berichte in den erstellten S3-Bucket geliefert.
Parameters
SATv2 kann durch Aktualisieren der CloudFormation-Parameter angepasst werden. Dieser Abschnitt fasst die verfügbaren Optionen zusammen und enthält einen Link zu dem Abschnitt mit weiteren Informationen.