

arkime v6.7.0
Arkime ist ein Open-Source-, groß angelegtes, vollständiges Paketerfassungs-, Indizierungs- und Datenbanksystem.
Arkime
Arkime ist ein quelloffenes System zur Netzwerkanalyse und Paketerfassung im großen Maßstab.
Arkime ergänzt Ihre bestehende Sicherheitsinfrastruktur, um Netzwerkverkehr im Standard-PCAP-Format zu speichern und zu indizieren und so einen schnellen, indizierten Zugriff zu ermöglichen. Eine intuitive und einfache Weboberfläche steht zum Durchsuchen, Suchen und Exportieren von PCAP-Dateien zur Verfügung. Arkime stellt APIs bereit, mit denen PCAP-Daten und sitzungsbezogene Daten im JSON-Format direkt heruntergeladen und weiterverarbeitet werden können. Arkime speichert und exportiert alle Pakete im Standard-PCAP-Format, sodass Sie in Ihrem Analyse-Workflow auch Ihre bevorzugten PCAP-Werkzeuge wie Wireshark verwenden können.
Arkime ist für den Einsatz über viele Systeme hinweg konzipiert und kann skalieren, um mehrere zehn Gigabit pro Sekunde an Verkehr zu verarbeiten. Die Aufbewahrungsdauer von PCAP-Daten richtet sich nach dem verfügbaren Speicherplatz der Sensoren. Die Aufbewahrungsdauer von Metadaten richtet sich nach der Größe des Elasticsearch-Clusters. Beide können jederzeit erhöht werden und liegen vollständig in Ihrer Kontrolle.
Inhaltsverzeichnis
Hintergrund
Arkime wurde 2012 entwickelt, um kommerzielle Full-Packet-Systeme bei AOL zu ersetzen. Da wir vollständige Kontrolle über Hardware und Kosten hatten, stellten wir fest, dass wir Full-Packet-Capture in allen unseren Netzwerken für dieselben Kosten wie bei nur einem Netzwerk mit einem kommerziellen Werkzeug bereitstellen konnten – bei längerer Aufbewahrungsdauer.
Das Arkime-System besteht aus 3 Hauptkomponenten:
- capture – Eine multithreaded C-Anwendung, die den Netzwerkverkehr überwacht, PCAP-formatierte Dateien auf die lokale Festplatte schreibt, die erfassten Pakete analysiert und Metadaten (SPI-Daten) an OpenSearch/Elasticsearch sendet.
- viewer – Eine node.js-Anwendung, die auf jeder Capture-Maschine läuft. Sie stellt die Weboberfläche bereit und übernimmt die Übertragung von Paketen an den Browser.
- OpenSearch/Elasticsearch – Die Suchdatenbanktechnologie, auf der Arkime basiert.
Wir bieten außerdem mehrere optionale Anwendungen an:
- cont3xt – Eine Anwendung, die einen strukturierten Ansatz zur Sammlung von Kontextinformationen zur Unterstützung technischer Untersuchungen bietet.
- esProxy – Ein Proxy, der zusätzliche Sicherheit zwischen Capture und OpenSearch/Elasticsearch bietet.
- Parliament – Eine Anwendung, die mehrere Arkime-Cluster überwacht und als zentraler Zugangspunkt zu ihnen dient.
- wiseService – Eine Anwendung, die Threat Intelligence in die Sitzungsmetadaten integriert.
Arkime bietet eine benutzerfreundliche Weboberfläche zum Erkunden von Netzwerkdaten. Die Seite „Sessions“ bietet eine umfassende Übersicht und listet einzelne Sitzungen auf, die erweitert werden können, um Metadaten und Paketdetails anzuzeigen.
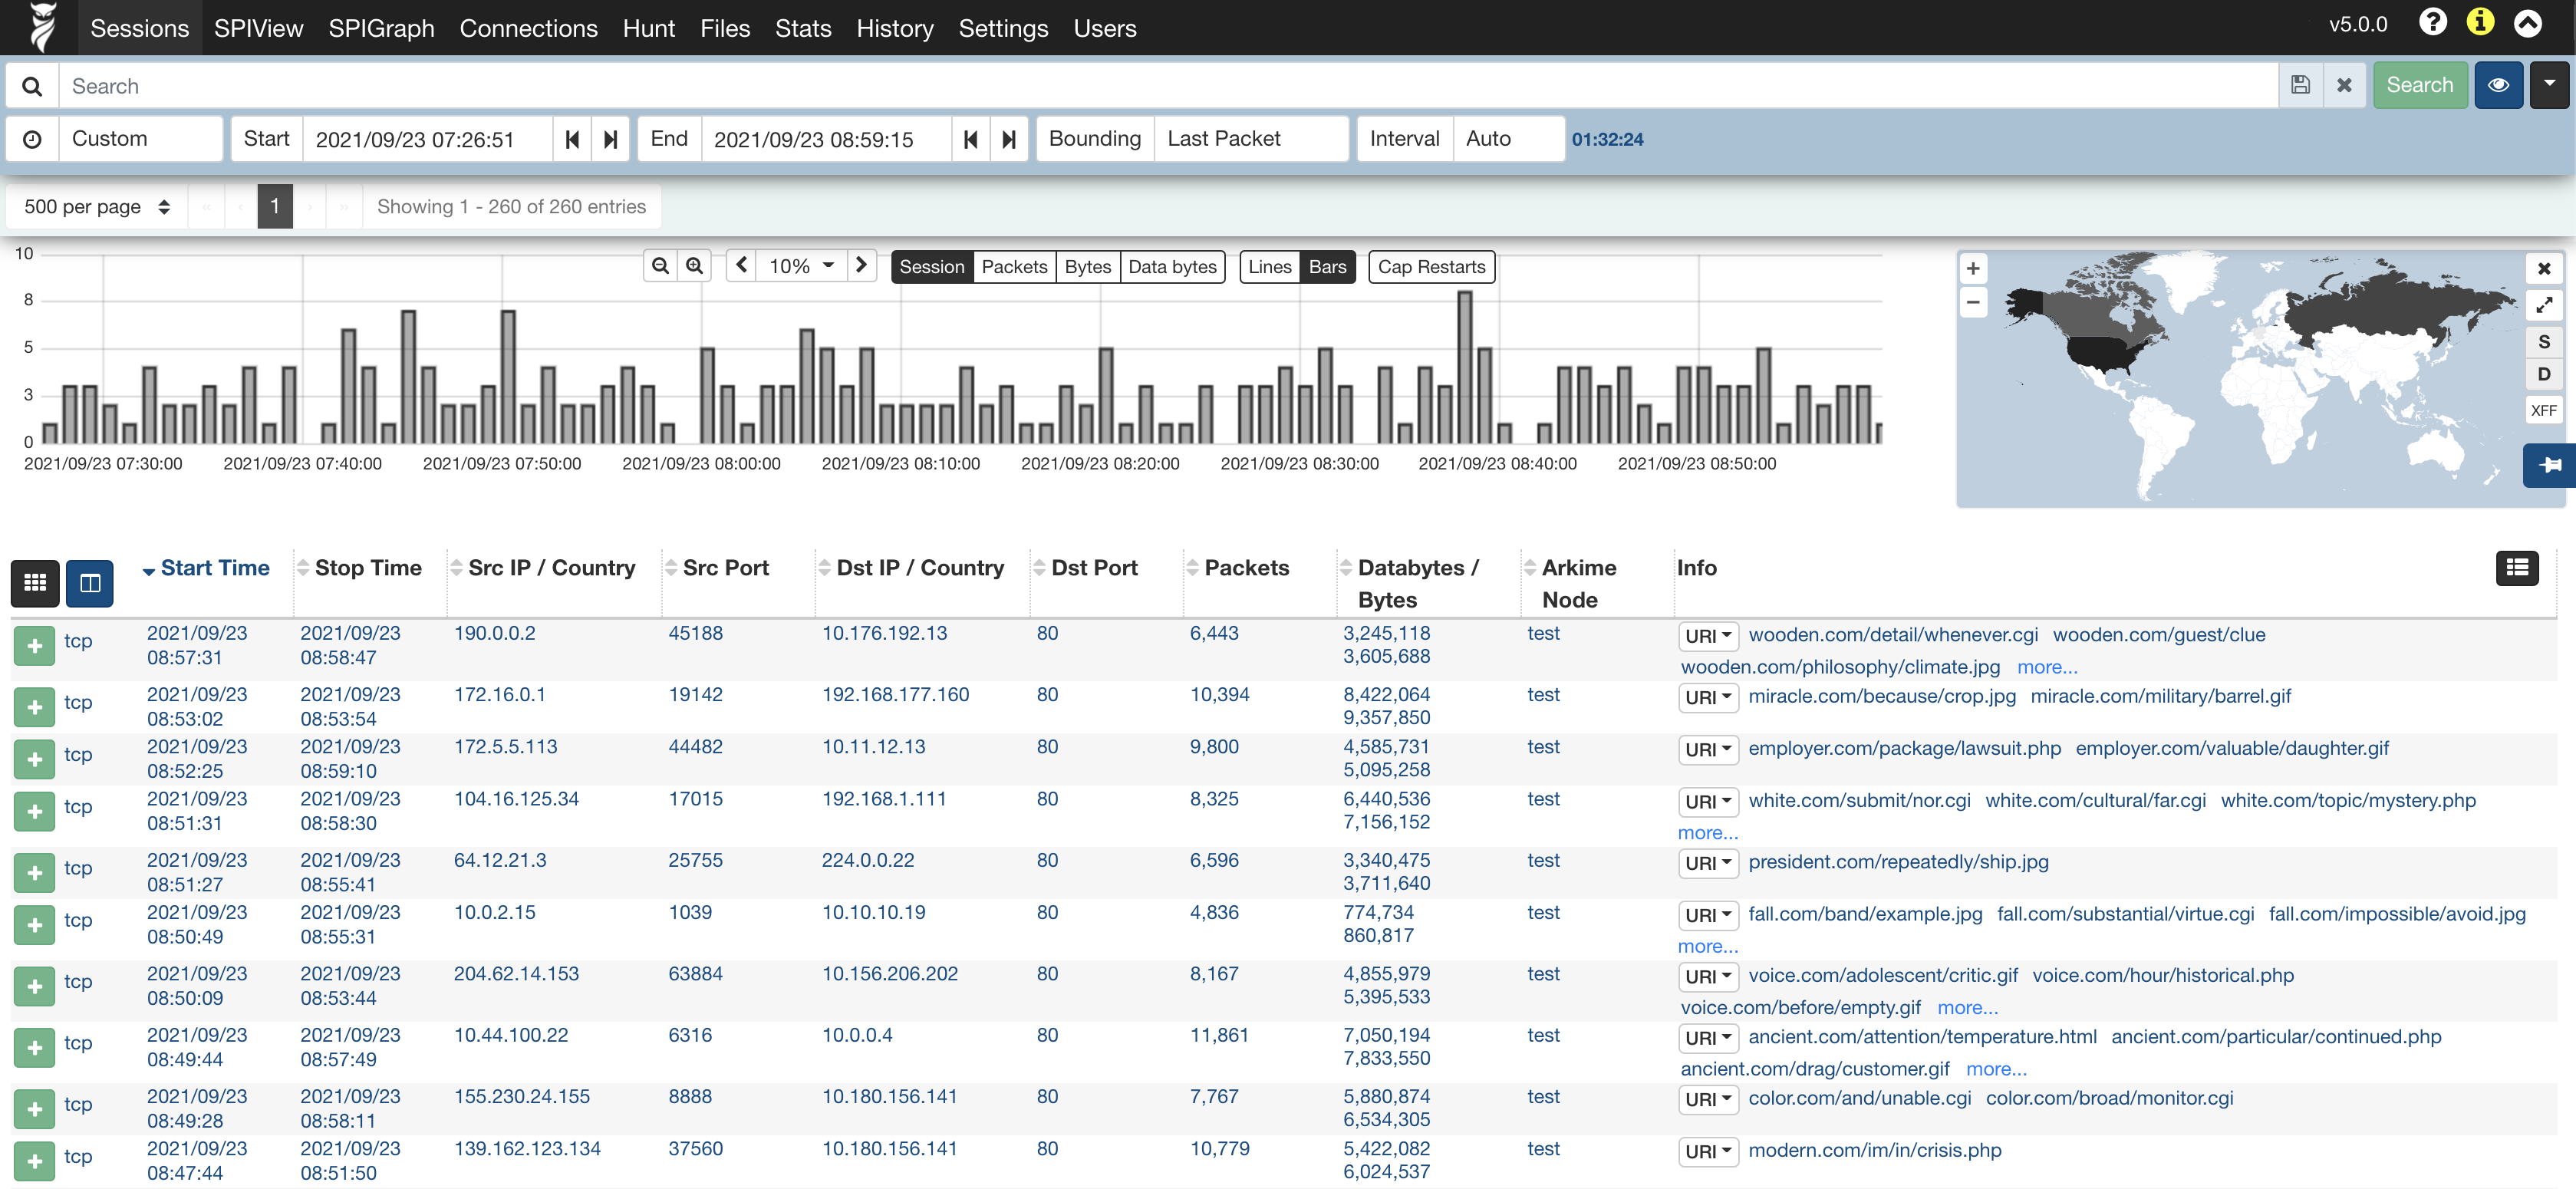
Die Seite „SPI View“ bietet eine detaillierte Aufschlüsselung der Daten und zeigt alle eindeutigen Werte für jedes von Arkime erkannte Feld an

Installation
Wir empfehlen, Arkime entweder mit unseren vorgefertigten Binärpaketen oder mit Containern zu installieren.
Empfohlene Methoden
- Vorgefertigte Binärdateien: Verfügbar auf unserer Downloads-Seite. Befolgen Sie die einfachen Installationsanweisungen.
- Container: Wir stellen offizielle Container für eine einfache Bereitstellung bereit. Bitte beachten Sie unsere Docker-Anweisungen für Details zu verfügbaren Tags und zur Verwendung.
Aus dem Quellcode erstellen (Fortgeschritten)
Das Erstellen aus dem Quellcode wird nur für fortgeschrittene Benutzer oder Mitwirkende empfohlen.
- Stellen Sie sicher, dass
nodein Ihrem Pfad liegt; derzeit unterstützt main die Node-Version 22.x git clone https://github.com/arkime/arkime– neueste Version auf GitHub- Suchen Sie Ihr Betriebssystem in
.github/workflows/versionsfür die zu verwendenden easybutton-Optionen ./easybutton-build.sh [easybutton options] --install– Arkime erstellen und installieren (Führen Sie./easybutton-build.sh --helpaus, um die Liste der Optionen anzuzeigen)make config– führt eine initiale Arkime-Konfiguration durch- Informationen zur Mitarbeit finden Sie in der Datei CONTRIBUTING.md
Konfiguration
Der Großteil der Systemkonfiguration befindet sich in der Datei /opt/arkime/etc/config.ini. Die Variablen sind auf unserer Einstellungsseite dokumentiert.
Verwendung
Sobald Arkime läuft, richten Sie Ihren Browser auf http://localhost:8005, um auf die Weboberfläche zuzugreifen. Klicken Sie auf die Eule, um die Arkime-Hilfeseite zu erreichen.
Sicherheit
Der Zugriff auf Arkime ist durch die Verwendung von HTTPS mit Digest-Passwörtern oder durch einen authentifizierungsbereitstellenden Webserver-Proxy geschützt. Alle PCAPs werden auf den Sensoren gespeichert und nur über die Arkime-Oberfläche oder API abgerufen. Arkime ist nicht als Ersatz für ein IDS gedacht, sondern soll neben diesen arbeiten, um den gesamten Netzwerkverkehr im Standard-PCAP-Format zu speichern und zu indizieren und so schnellen Zugriff zu ermöglichen.
-
Arkime kann so konfiguriert werden, dass es die OpenSearch/Elasticsearch-Benutzerauthentifizierung oder API-Schlüssel verwendet.
-
Arkime-Maschinen sollten abgesichert sein; sie müssen jedoch miteinander kommunizieren (Port 8005) und mit den OpenSearch/Elasticsearch-Maschinen (Ports 9200-920x). Darüber hinaus muss die Weboberfläche geöffnet sein (Port 8005).
-
Arkime
viewersollte für die Verwendung von TLS konfiguriert werden.- Am einfachsten ist es, ein einzelnes Zertifikat mit mehreren DNs oder ein Wildcard-Zertifikat zu verwenden.
- Stellen Sie sicher, dass Sie das Zertifikat im Dateisystem mit geeigneten Dateiberechtigungen schützen.
- Bearbeiten Sie die Einstellungen certFile und keyFile in
/opt/arkime/etc/config.ini, um dies zu aktivieren.
-
Für große Bereitstellungen ist es möglich, einen Arkime
viewerauf einer zentralen Maschine einzurichten, die keine Daten erfasst; stattdessen leitet die Maschine alle UI-Anfragen weiter.- Die Verwendung eines Reverse-Proxys (Caddy, Apache, ...) kann die Authentifizierung übernehmen und den Benutzernamen an Arkime weitergeben; so setzen wir es ein.