
Aegis aegis-v0.11.0-alpha
Monitor auf Betriebssystemebene für KI-Agenten: beobachtet Prozesse, Dateizugriffe und Netzwerkaktivitäten auf dem lokalen Rechner und ordnet jedes Ereignis einer Agenteninstanz zu.
AEGIS
Unabhängige Beobachtung auf Betriebssystemebene für KI-Agenten
Beobachtet, was KI-Agenten tatsächlich auf Ihrem Rechner tun — Prozesse, Dateien, Netzwerk — von außerhalb der Agenten, ohne Hooks.
AEGIS ist ein unabhängiger Beobachter auf Betriebssystemebene für KI-Agenten. Es beobachtet Agentenprozesse, Dateizugriffe und Netzwerkaktivität, unabhängig davon, wie der Agent gestartet wurde oder ob er mit der Überwachung kooperiert — und es verknüpft jede Beobachtung mit einer bestimmten Agenten-Instanz, wobei die Belege für diese Zuordnung dokumentiert werden. Aufgebaut auf einer CommonJS-JavaScript-Überwachungsengine, mit TypeScript im Renderer und den gemeinsamen Typen. Open-Source, lokal, keine Telemetrie — alles bleibt auf Ihrem Rechner.




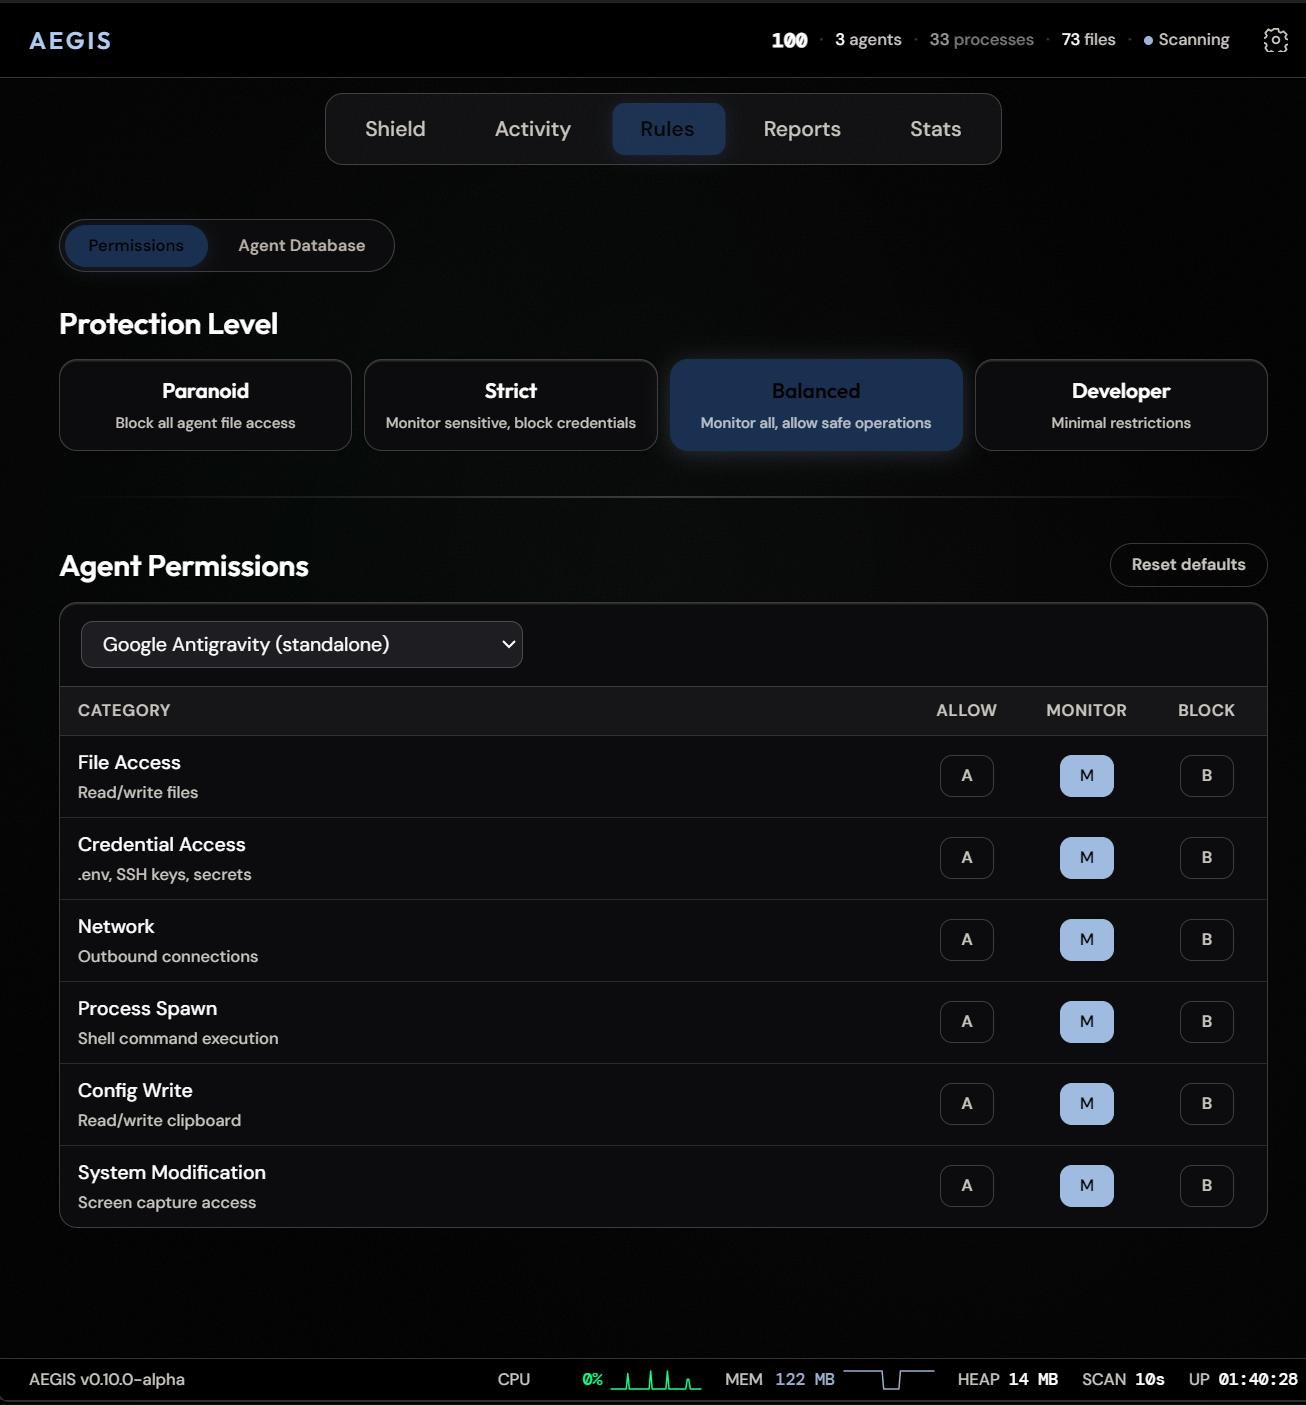
Demo aufgenommen bei v0.10.0-alpha; einige Beschriftungen wurden seither umbenannt.
Download · Fehler melden · Feature-Anfrage · Mitwirken
Was AEGIS beobachtet
| Ebene | Wie |
|---|---|
| Prozesse | 110 Agenten (262 Prozessnamens-Signaturen), Auflösung der Elternprozesskette, Erkennung von IDE-Hosts, WSL- und IDE-Erweiterungs-Erkennung |
| Dateien | chokidar-Überwachung sensibler Verzeichnisse (.ssh, .aws, .gnupg, .env*, Cloud-Konfigurationen) sowie der registrierten Konfigurationspfade bekannter Agenten; Erkennung offener Handles und Restart-Manager-Lesezugriffe unter Windows |
| Netzwerk | Ausgehendes TCP pro Agentenprozess, Forward-Confirmed Reverse DNS und eine Bewertung pro Endpunkt — allowlisted, unknown oder flagged; ein nicht identifizierter Endpunkt wird niemals als sicher angezeigt |
| Verhalten | 73 Erkennungsregeln in 8 Kategorien (YAML, heiß nachgeladen), rollierende Baselines über 10 Sitzungen, Anomaliebewertung über vier Achsen (Netzwerk / Dateisystem / Prozess / Baseline) |
| Lokale LLMs | Laufzeit-Probes für Ollama und LM Studio, einschließlich geladener Modelle; andere Laufzeiten wie vLLM und llama.cpp werden über Prozesssignaturen erkannt |
Die oben genannten Zahlen werden nicht manuell gepflegt: npm run counts:check leitet bei jedem CI-Lauf jeden dokumentierten Zähler aus dem Repository-Baum ab und lässt den Build fehlschlagen, wenn eine Zahl in der Dokumentation von der Realität abweicht.
Der Beleg-Graph
Was AEGIS von einem Prozess-Viewer unterscheidet, sind nicht die Sensoren — sondern dass jedes Ereignis an eine Agenten-Instanz gebunden ist, mit Belegen, die Sie prüfen können:
- Instanzidentität. Ein Agent wird über
pid+ OS-Geburtszeit (instanceId) identifiziert, sodass eine wiederverwendete PID eine neue Instanz ist, keine Fortsetzung der Historie der alten. Das Identitäts-Caching ist durch einen Zeugen abgesichert, und CI führt einen Injektionsbeweis aus (npm run verify:gate, 4 Mutanten), der rot wird, wenn eine Identität jemals aus einem veralteten Cache geliefert werden könnte. - Zuordnung mit dokumentierten Belegen. Jeder Audit-Datensatz enthält
pid,instanceIdund einattribution-Objekt mit einem von drei Status — confirmed, inferred oder unattributed — gestützt auf ein geschlossenes Register von Belegcodes. Wenn AEGIS nicht weiß, welcher Agent eine Datei berührt hat, sagt es unattributed; es erfindet niemals einen Besitzer. - Manipulationssicheres Log. Audit-Ereignisse sind hash-verkettetes JSONL (Event Schema v1) mit täglicher Rotation, 30-tägiger Aufbewahrung und expliziten Verlustmarkierungen, wenn der Schreibpuffer überläuft.
- Gemessen, nicht behauptet. Der Identitätsmechanismus ist im Repository benchmarkt: Die Parität der Provider-Geburtszeiten war in beiden aufgezeichneten Läufen für jeden vergleichbaren Prozess exakt (542/542 und 419/419), und der Prozess-Snapshot-Seitencarrier kostet ~10 ms pro Scan, während der Fallback-Provider hunderte bis tausende kostet. Tabellen pro Lauf, Umgebungen und die genannten Lücken finden sich in docs/bench/.
Belege: src/main/process-identity.js · src/main/attribution.js · Korrektheits-Audit · Bench 2026-08-12 · Bench 2026-08-13
Monitor-first
AEGIS ist eine Kamera, kein Wächter. Es beobachtet und protokolliert — es blockiert Agenten heute nicht auf Betriebssystemebene. Es gibt keine Kernel-Hooks und keine automatische Durchsetzung. Prozesssteuerung (kill / suspend / resume) ist manuell und nur vom Benutzer ausgelöst. Aktives Blockieren steht auf der Roadmap, nicht in der aktuellen Version. Nutzen Sie AEGIS für Sichtbarkeit, Auditing und Anomalieerkennung — kombinieren Sie es mit Sandboxing, wenn Sie Durchsetzung benötigen.
Wie sich AEGIS von In-Agent-Überwachung unterscheidet
Die meisten Überwachungswerkzeuge für KI-Agenten instrumentieren den Agenten selbst — ein Claude-Code-Plugin, eine IDE-Erweiterung, ein SDK-Wrapper. Diese Platzierung hat einen strukturellen blinden Fleck: Ein Agent taucht nur auf, wenn er (oder sein Benutzer) den Hook installiert hat. Ein rohes python autogpt.py, ein unverpacktes Binary oder ein Werkzeug, das schlicht nicht kooperiert, ist für In-Agent-Instrumentierung unsichtbar.
AEGIS sitzt stattdessen auf der Betriebssystemebene: Es beobachtet Prozess-, Datei- und Netzwerkaktivität von außerhalb der Agenten, sodass das, was es sieht, nicht von der Kooperation des Agenten abhängt — nur von AEGIS' eigener Abdeckung (siehe bekannte Grenzen). Es ist nicht das einzige Werkzeug, das Agenten lokal beobachtet — AgentSight beispielsweise beobachtet auf Linux von der eBPF-Ebene aus — und Hook-basierte Werkzeuge sind komplementär statt konkurrierend: Hooks sehen Absichten (Prompts, Tool-Aufrufe) innerhalb der Agenten, die zugestimmt haben, während AEGIS Auswirkungen (Prozesse, Dateien, Verbindungen) für alles sieht, was auf dem Rechner läuft, verknüpft mit Agenteninstanzen, ohne Kooperation zu erfordern.