
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen
 tylous/auto_eap
Automatisierte Brute-Force-Login-Angriffe gegen EAP-Netzwerke.
 dougives/wisp
Skript und Hardware-Kit zum automatischen Deauth von 802.11-Clients en masse. Erfasst Pakete für spätere Boshaftigkeiten.
 dybrkr/wifi_leak
Proof-of-concept-Exploit für CVE-2018-4084, eine WiFi-Anmeldeinformationsleck-Schwachstelle in macOS High Sierra, die das Abfangen von…
 oblique/create_ap
[NICHT MEHR GEPFLEGT] Dieses Skript erstellt einen NATed- oder Bridged-WLAN-Access-Point.
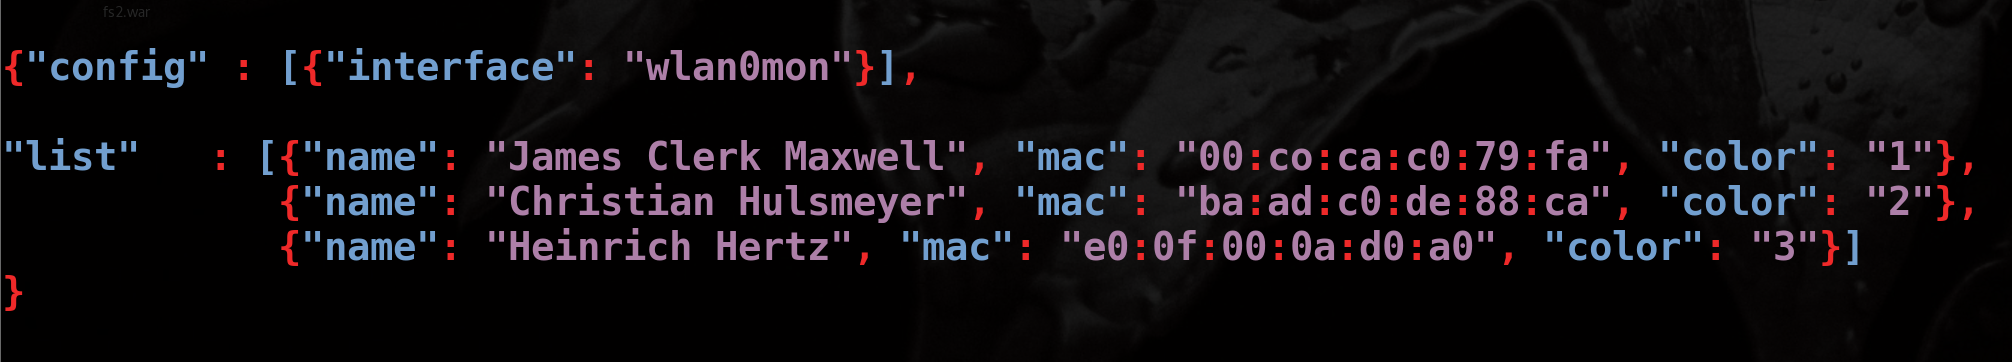 hkm/whoishere.py
WIFI Client Detection - Personen identifizieren, indem einem Gerät, das eine drahtlose Probe-Anfrage durchführt, ein Name zugewiesen wird.

 andrew_vanderbilt/bridgeblock
macOS Menüleisten-App, die drahtlose Brückenangriffe erkennt und verhindert, indem sie das AirPort-Modul automatisch deaktiviert, wenn eine…
 cappricio-securities/wifispammer
Ein nodemcu-betriebener WLAN-Spammer
 web-logs2/hostapd_mirror
Spiegel von https://w1.fi/cgit/hostap/ bis 30/01/2023 für CVE-2022-23303/4 - c22
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
 d4rkcat/killosx
Nutzen Sie den Apple CoreText Exploit (CVE-2012-3716) und starten Sie einen AP, um alle Geräte in WLAN-Reichweite zu beeinträchtigen.
 stiffies/airscout
Ein nettes Tool, das die Netzwerk-Hash-Erfassung automatisiert und eine schöne GUI bietet. Lies README.md für weitere Informationen und verwende dies…
 elevenpaths/wild-wild-wifi
Wild Wild WiFi
 chertogun/cve-2020-27301-hostapd
Proof-of-Concept-Exploit für CVE-2020-27301 in hostapd, der die Erstellung eines Rogue Access Points ermöglicht, um die Schwachstelle in…
 cipherx1802/cve-2025-69822-atomberg_erica_smatfan_security_assessment
Diese Schwachstelle beeinträchtigt die Verfügbarkeit und den zuverlässigen Betrieb des Atomberg Erica Smart Fan (Firmware-Version 1.0.36). Das…
 pentesteracademy/patoolkit
PA Toolkit ist eine Sammlung von Traffic-Analyse-Plugins mit Fokus auf Sicherheit.
 hexway/r00kie-kr00kie
PoC-Exploit für die CVE-2019-15126 kr00k Sicherheitslücke
 0x13enny/kr00k
PoC der CVE-2019-15126 kr00k Schwachstelle








