
 #1
Tools zum Testen der Wi-Fi-Netzwerksicherheit, Knacken von Passwörtern und Analysieren von Protokollen.
Kitploit empfohlen

 alt3kx/airdecloak-ng
Mein Beitrag zu Aircrack-ng mit Thomas d'Otreppe
 matheus-garbelini/esp32_esp8266_attacks
Proof of Concept der Wi-Fi-Schwachstellen von ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)

 mspicer/pcapinator
Ein Tool zur Verarbeitung vieler pcaps mit tshark
 drew-alleman/autodeauth
Automatisierter Linux-Dienst, der Informationen über lokale WLAN-Netzwerke sammelt und Deauthentifizierungsangriffe durchführt.

 pegork/f32
Ultra-kompaktes ESP32-C3-Entwicklungsboard, entwickelt für eingebettete Sicherheitsforschung, mit einem Captive-Portal-Beispiel inklusive…
 wipi-hunter/pidense
Überwachen Sie illegale drahtlose Netzwerkaktivitäten. (Gefälschte Zugangspunkte), (WiFi-Bedrohungen: KARMA-Angriffe, WiFi Pineapple, Ähnliche SSID,…
 elkentaro/kismetmobiledashboard
Mobile UI für Kismet
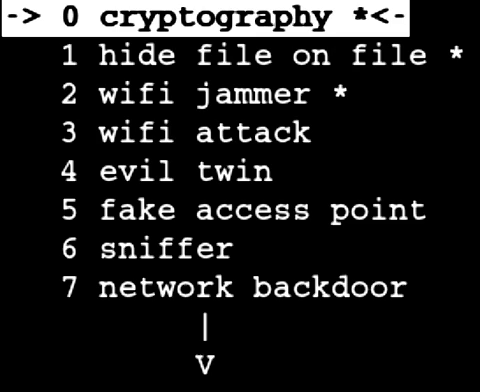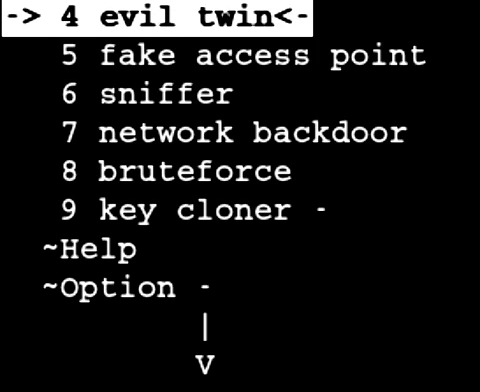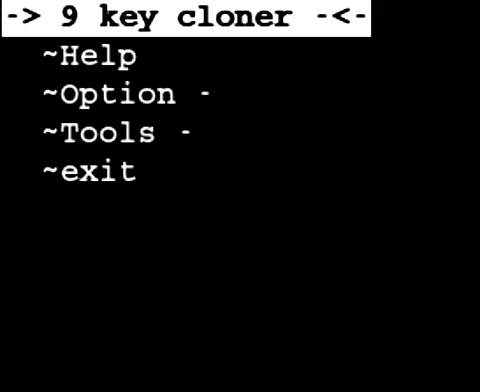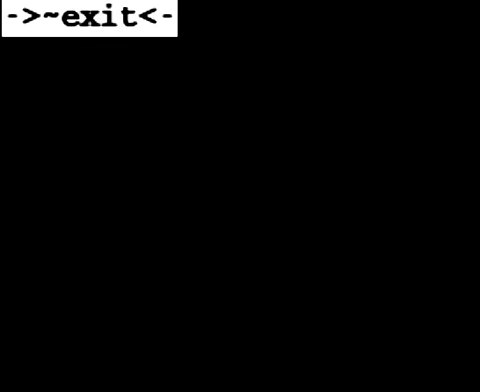 marcrowproject/bramble
Bramble ist eine Open-Source-Hacking-Suite.
 fengchenzxc/cve-2020-28148
Wi-Fi-Portal-Authentifizierungs-Bypass-Exploit mittels MAC-Adressen-Spoofing, um unbefugten Netzwerkzugriff zu erlangen, demonstriert auf…
 souravbaghz/radareeye
Tool zum Scannen nahegelegener Geräte und Ausführen eines angegebenen Befehls auf dem eigenen System, wenn das Zielgerät in Reichweite kommt.
 wipi-hunter/pikarma
📡🍓🍍 Erkennt drahtlose Netzwerkangriffe, die vom KARMA-Modul (falscher AP) durchgeführt werden. Startet Deauthentication-Angriff (für falsche…
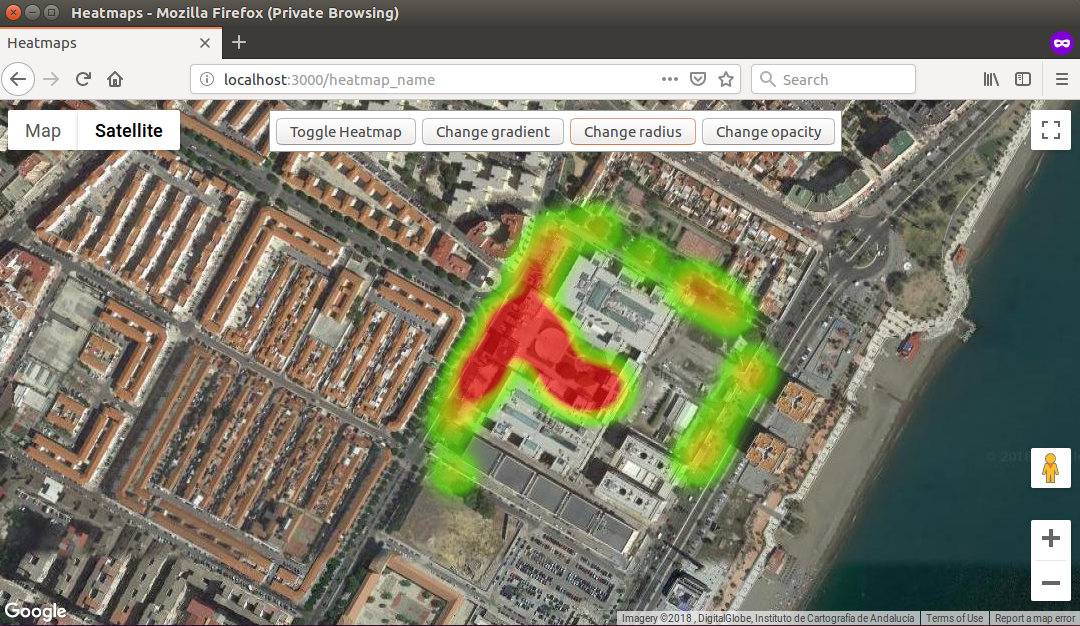 t1gr3s/airo-heat
Repository des Teams T1GR3$ im Hackathon von Cybercamp 2018
 4shadoww/hakkuframework
Hakku Framework Penetrationstests
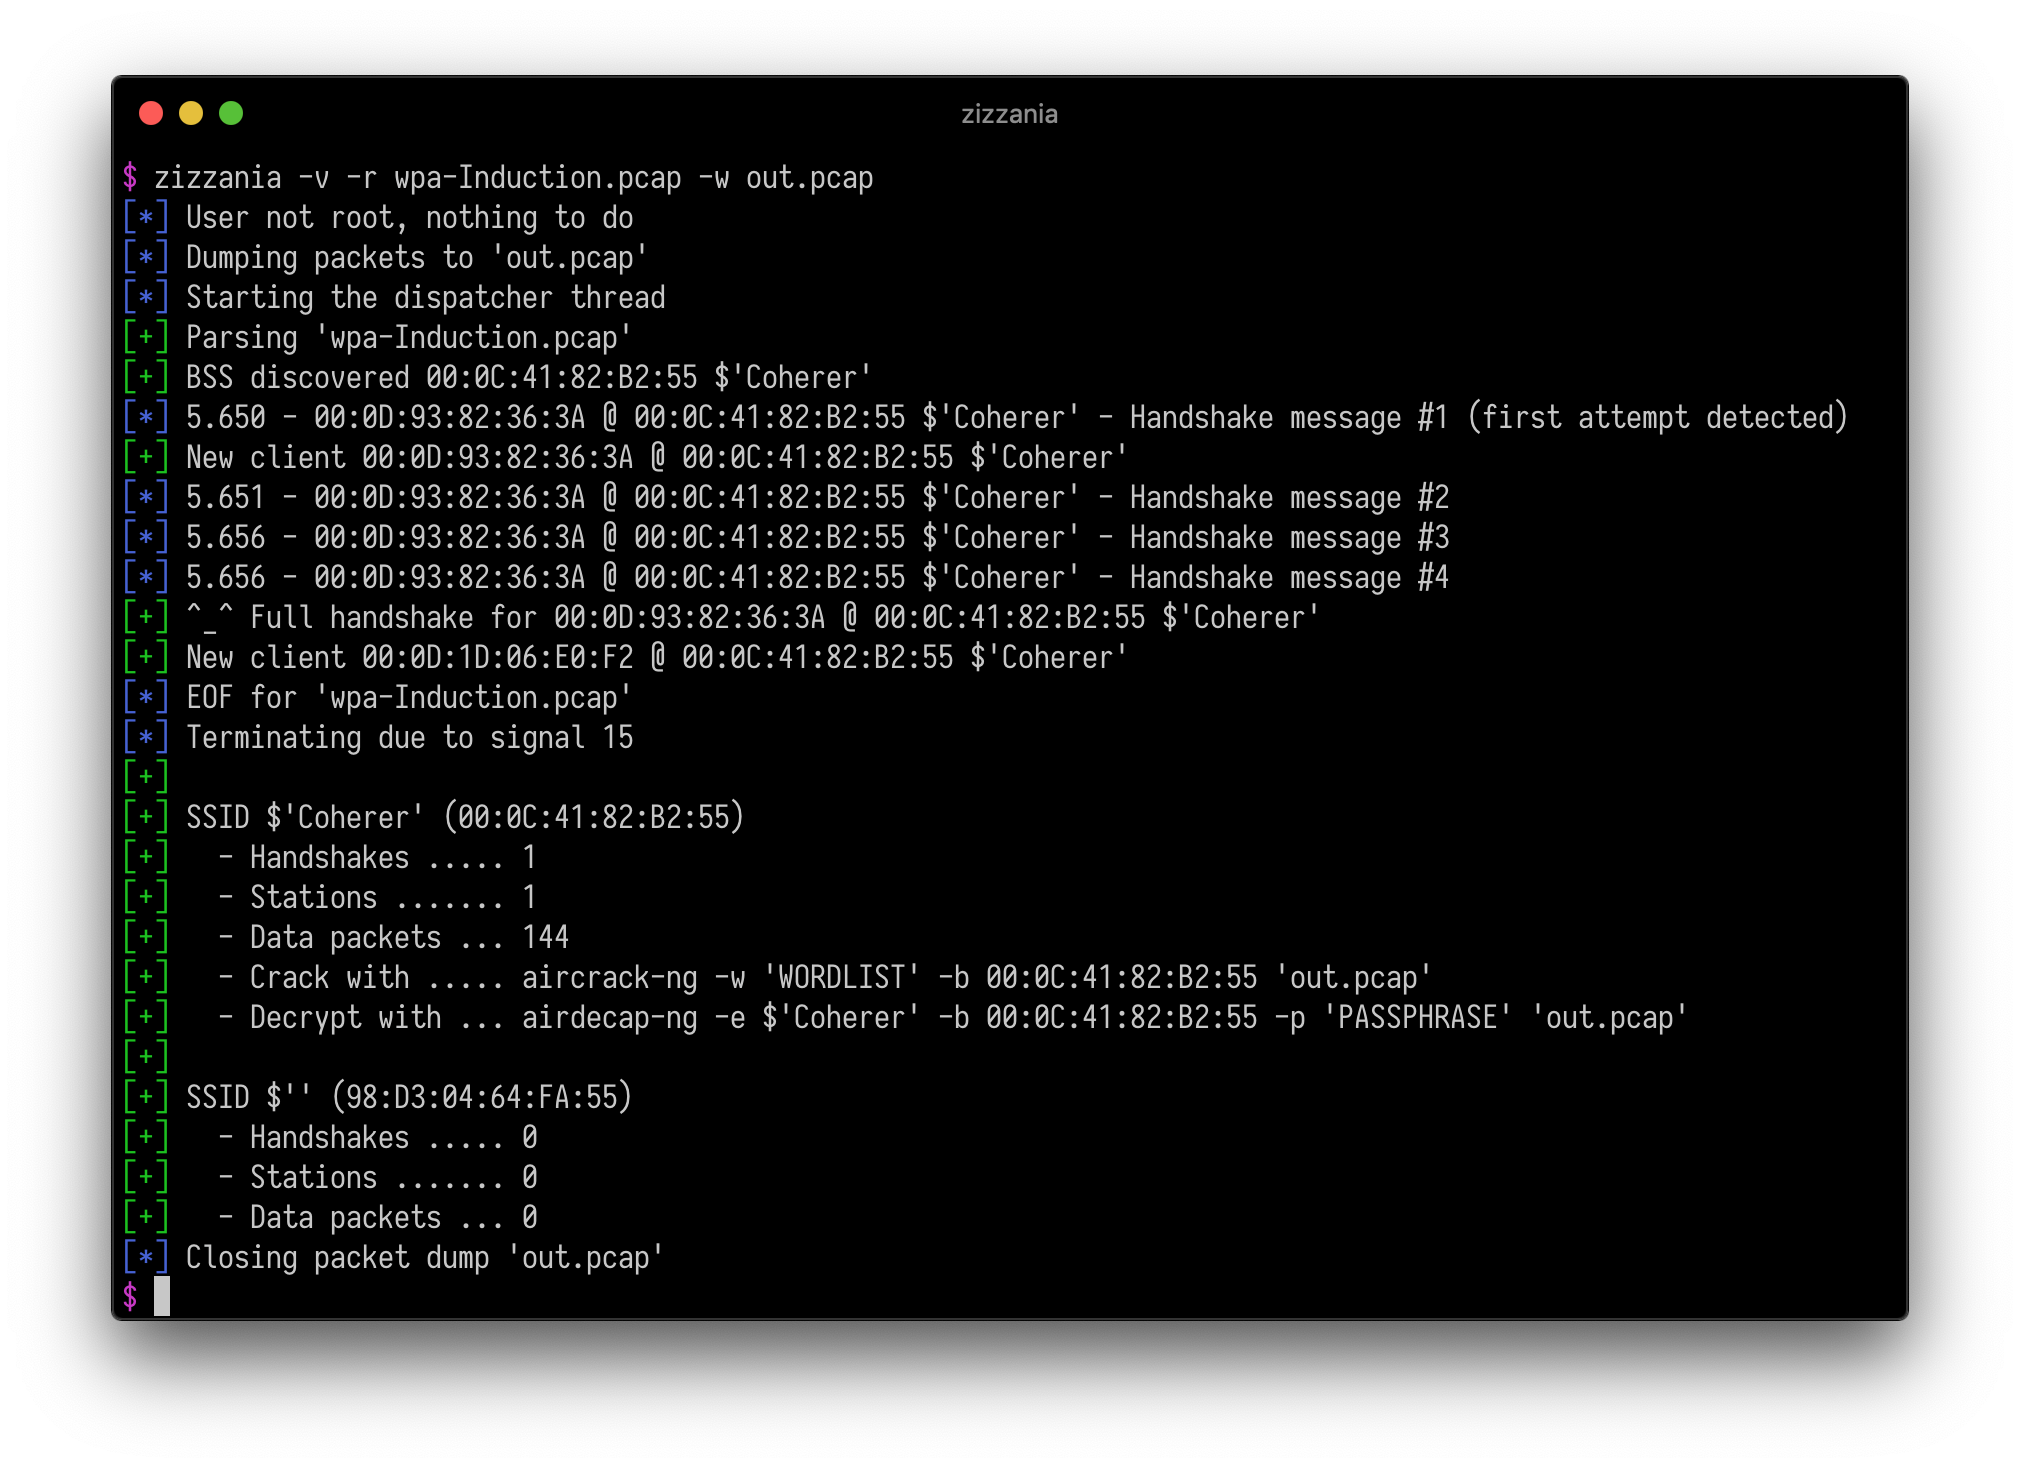 cyrus-and/zizzania
Automatisierter DeAuth-Angriff
 wipi-hunter/pisavar
📡 🍍Erkennt Aktivitäten des PineAP-Moduls und startet einen Deauthentifizierungsangriff (für gefälschte Zugangspunkte - WiFi Pineapple Activities…








