
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 fatlan/haproxy-keepalived-sec-highloads
✨ Behandelt das Thema HAProxy und Keepalived zusätzlich zum Load Balancer und Cluster auch Sicherheit (Schutz vor der Schwachstelle schwache…
 crussella0129/tricorne
ein auf Pentesting und Purple-Hat-Tooling ausgerichteter Fedora-Remix
 wildandeveloper/cve-2026-58231
Nicht-destruktives Erkennungs- und Voraussetzungsprüfungs-Tool für CVE-2026-58231, das SAP Commerce Cloud Data Hub-Endpunkte, Standard-OAuth-Clients…
 funfactor1/cve-2026-82090-18-years-all-versions-cvss-9.2-critical-the-pocket-forever-day
CVE-2026-82090 · CVSS 9.2 KRITISCH · 0-Klick-Stored-XSS in Mozilla Pocket — alle Versionen (v0 → v8.33.0.0) · 18-Jahre-Forever-Day · kein Patch ·…
 pedrocruz2202/mongobleed-scanner
🔍 Scannen Sie nach MongoDB-Schwachstellen mit MongoBleed, einem leistungsstarken Tool zur Erkennung von CVE-2025-14847 in großen Netzwerken schnell…
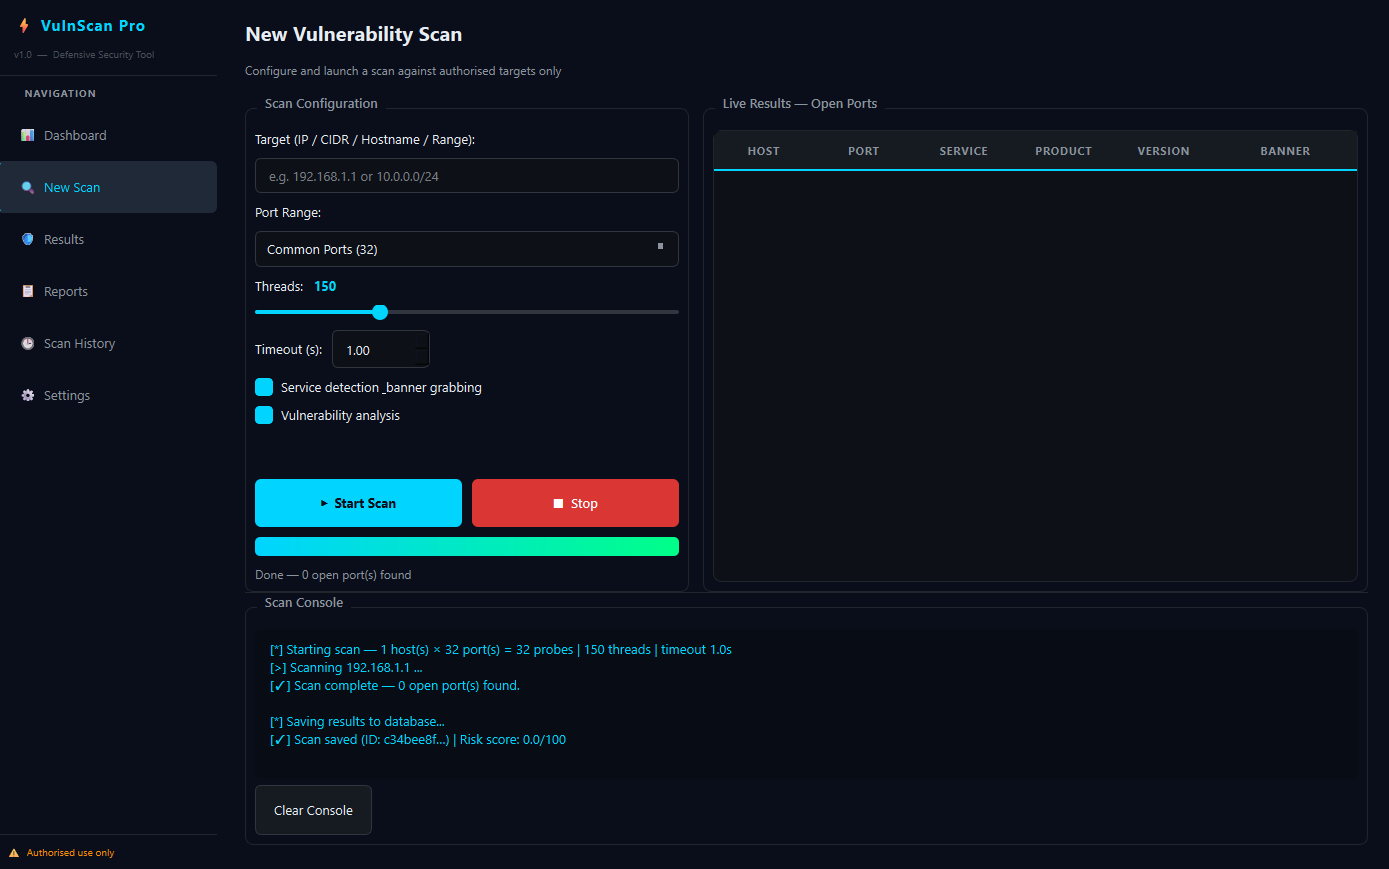 guppss/vulnscan-pro
⚡ Professioneller Schwachstellenscanner — Port-Scanning, CVE-Erkennung, Risikobewertung & PDF-Berichte in einem dunklen PyQt6-Dashboard
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 - Hoch - Remote - SQLi - WindowExpression-Bereichs-/Frame-Offsets in SQL eingefügt
 abhishekghosh/freak-attack-cve-2015-0204-testing-script
Einfaches BASH-Skript zur Automatisierung von OpenSSL-basierten Tests auf den FREAK-Angriff (CVE-2015-0204) gemäß der Empfehlung von Akamai.
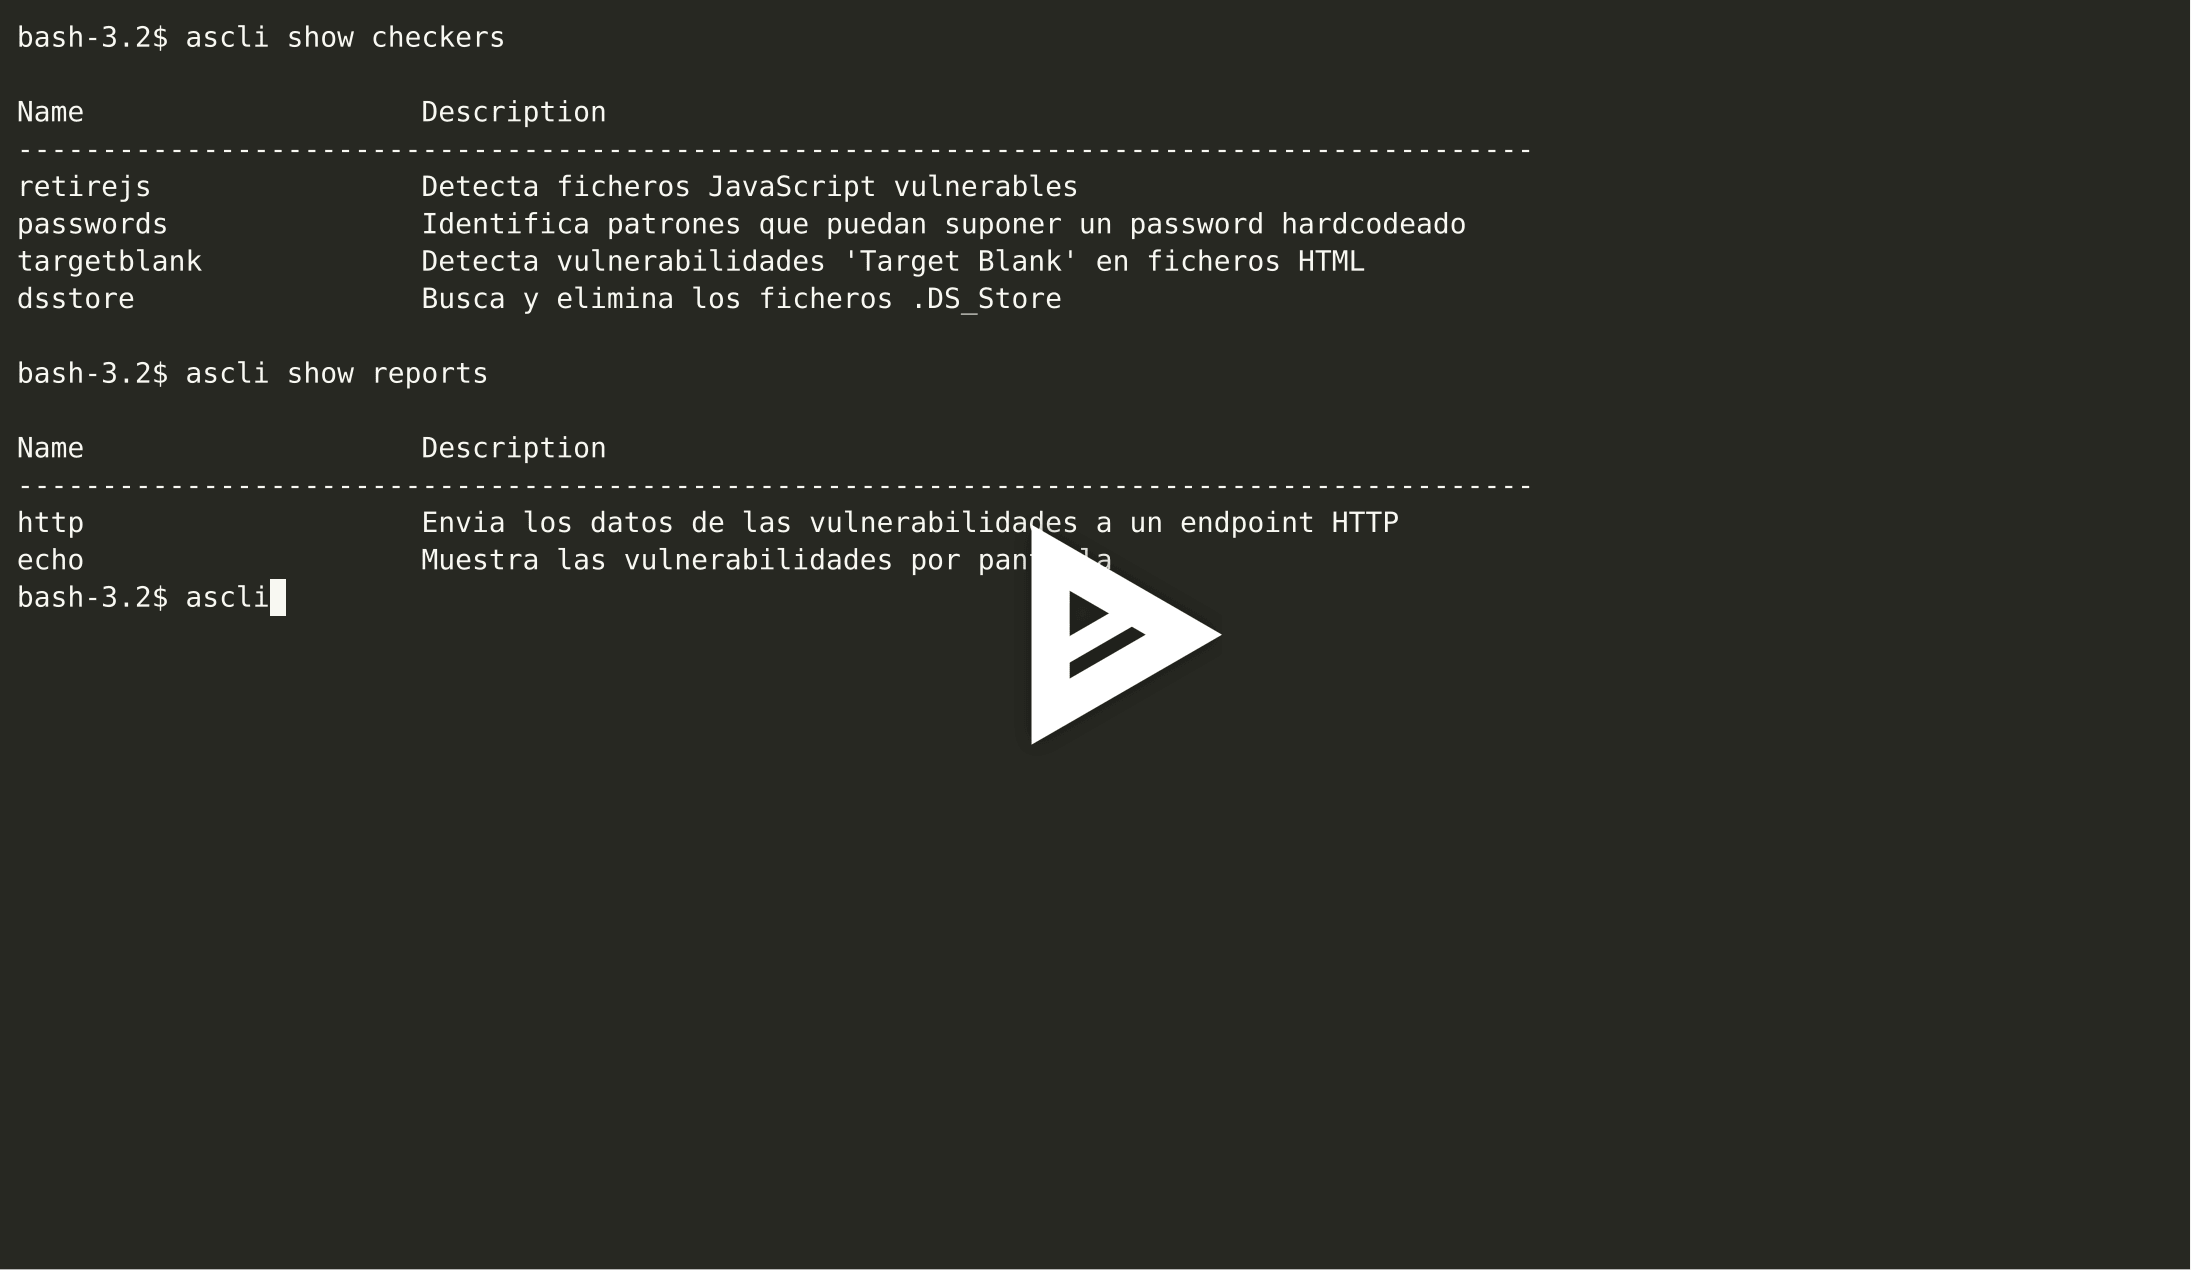 elevenpaths/atomshields-cli
CLI für den AtomShields Statische-Analyse-Scanner. Installieren, deinstallieren und Ausführen von Checkern und Berichten, um Schwachstellen in…
 shinthink/solrradar
☄️ Massenaufklärungs- und Exploitation-Framework für Apache Solr CVE-2026-44825 — Velocity Template Injection zu RCE
 itskill-jp/wordpress-upgrade-check
Read-only-Prüfung jeder WordPress-Core-Version auf einem Server. Markiert CVE-2026-87902 (behoben in 7.1.2 und Backports), deaktivierte Auto-Updates…
 tx-one/cve-2023-38408
CVE-2023-38408 SSH-Schwachstellenscanner & PoC
 hackersatyamrastogi/n8n-exploit-cve-2025-68613-n8n-god-mode-ultimate
n8n God Mode Ultimate - CVE-2025-68613 Scanner v1.0.0 ║ ║ Workflow-Automatisierung Remote-Code-Ausführung
 stealthmoud/cve-2025-55182-scanner
Scanner- und Exploit-Toolkit für CVE-2025-55182, eine kritische Pre-Auth-RCE in React Server Components. Enthält Erkennung, interaktive Shell,…
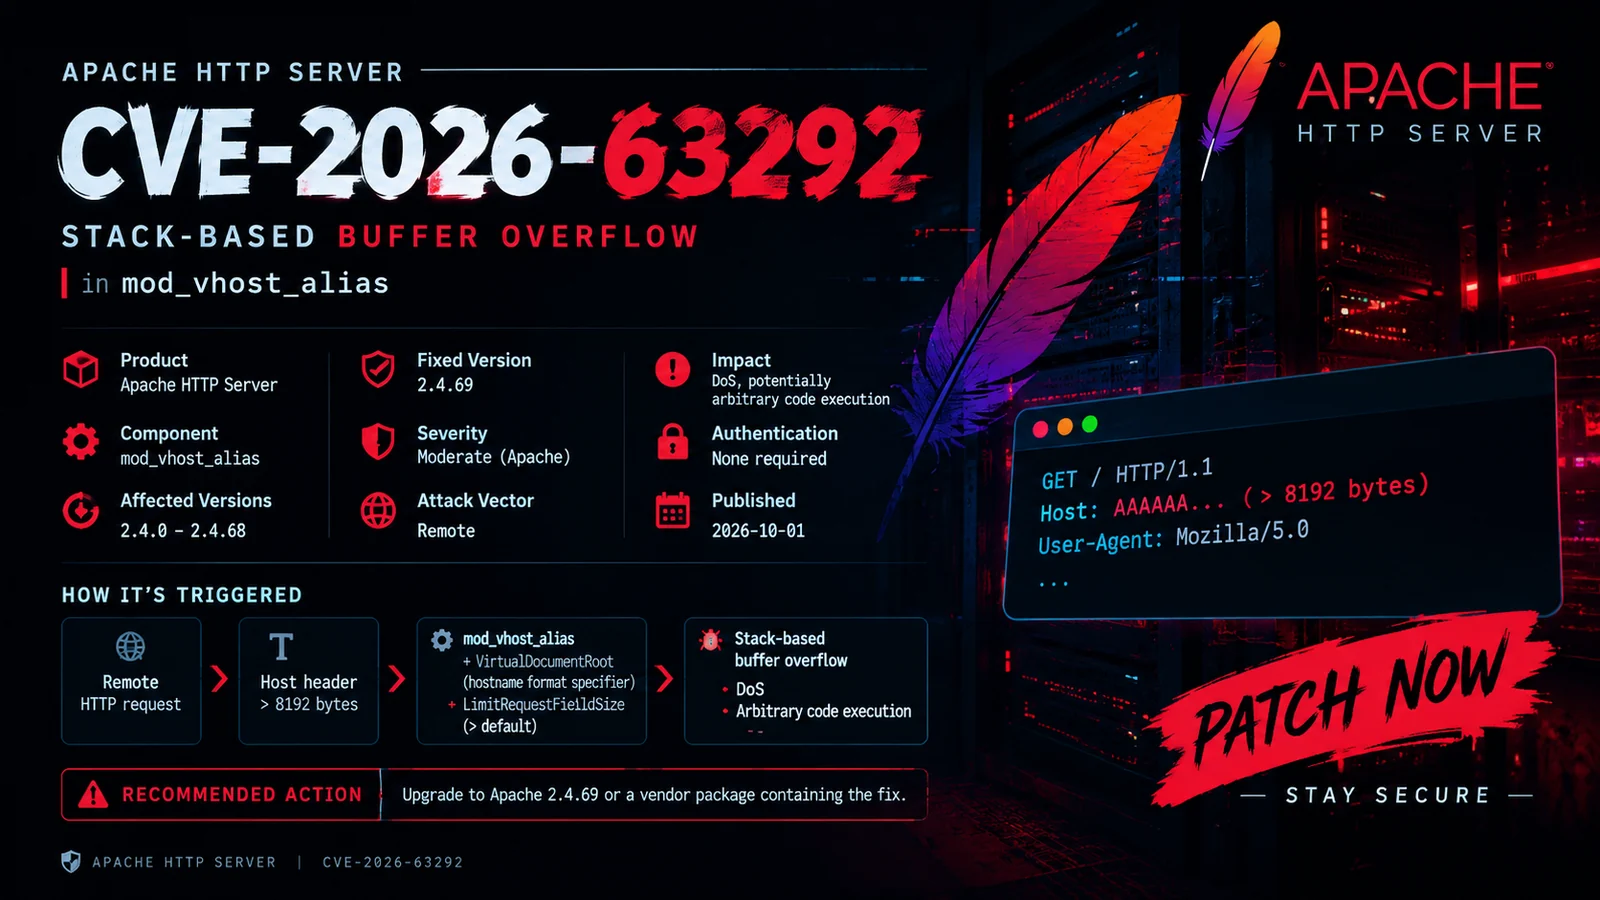 0xblackash/cve-2026-63292
Dokumentiert CVE-2026-63292, einen stackbasierten Pufferüberlauf in Apache mod_vhost_alias, mit betroffenen Versionen, sicherer Version und…
 pduggusa/redis-cve-2026-23479-check
Safe read-only version checker + Sigma rule for Redis CVE-2026-23479 (authenticated use-after-free -> RCE). By DugganUSA.
 plutosecurity/mcpwnfluence
Informationen über CVE-2026-27825 & CVE-2026-27826, entdeckt von Pluto Security, sowie ein Bash-Skript zur Identifizierung verwundbarer…
 ferpalma21/nextjs-scanner
Dieses Skript scannt eine Liste von URLs, um festzustellen, ob sie **Next.js** verwenden, und ermittelt, ob sie für **CVE-2025-29927** anfällig sind.…








