
 #1

 cycraft-corp/cve-2019-7192-check
Prüfer für QNAP Pre-Auth Root RCE (CVE-2019-7192 ~ CVE-2019-7195)
 z3n70/cve-2023-23752
Einfaches Programm für Joomla-CVE-2023-23752-Scanner für Penetrationstests und Bildungszwecke.
 thanhuutuan/telerik_cve-2019-18935
TelerikUI-Schwachstellenscanner (CVE-2019-18935)
 huseyinstif/cve-2024-4577-nuclei-template
Nuclei-Vorlage zur Erkennung der CVE-2024-4577 PHP CGI-Argument-Injection-Schwachstelle, die automatisierte RCE-Tests durch manipulierte…
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE Exploit & Scanner Unterstützt externe Server und CLI-Schnittstelle
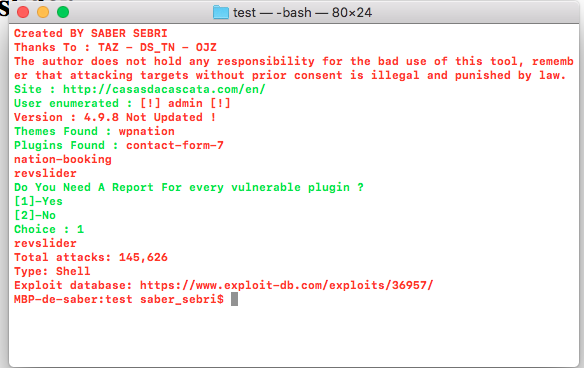 sabersebri/wpscvn
wpscvn ist ein Werkzeug für Pentester und Website-Betreiber, um zu testen, ob ihre Websites anfällige Plugins oder Themes haben.
 ssllabs/openssl-ccs-cve-2014-0224
Go-basiertes Werkzeug zum Testen von Servern auf die OpenSSL-CCS-Injection-Sicherheitslücke (CVE-2014-0224), unter Verwendung einer gepatchten…
 wiis0n/zerologon_cve-2020-1472
POC zur Überprüfung mehrerer Hosts auf die Zerologon-Schwachstelle
 santosomar/log4j-ioc-detector
Ein einfacher Linux-Detektor für Log4j-Indikatoren einer Kompromittierung.
 koblers/np-audit
Statische Sicherheitsanalyse für npm-Pakete. Erkennt obfuskierten Code, schädliche Muster und bekannte Schwachstellen vor der Installation.
 infobyte/faraday_burp
Burp-Erweiterung für die Zusammenarbeit in Faraday
 adscanpro/cve-2026-41089-longlogon
CVE-2026-41089-Checker: nicht authentifizierte, nicht destruktive Erkennung für den Netlogon-CLDAP-Stack-Pufferüberlauf (CVSS 9.8). Meldet, ob die…
 viniciushenriqueti/letmefuckit-scanner
Scanner und Exploit für Magento 1.9
 rocketchat/layne
Ein doggo, das hilft, nach Sicherheitsproblemen in Ihren Repositorys zu suchen.
 thecyberneh/log4j-rce-exploiter
Scanner für Log4j RCE CVE-2021-44228
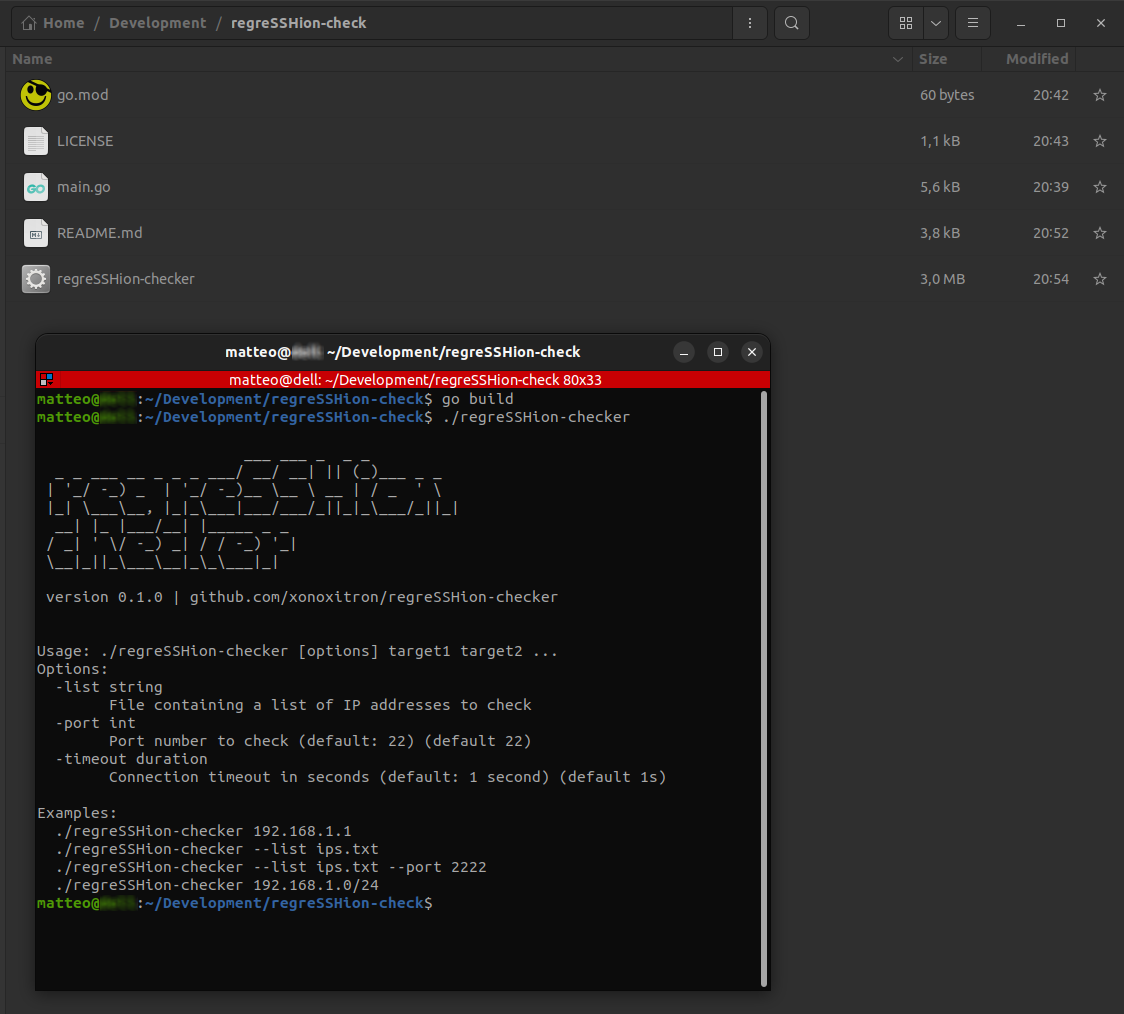 xonoxitron/regresshion-checker
Identifiziert schnell Server, die anfällig für OpenSSH 'regreSSHion' (CVE-2024-6387) sind.
 dickens88/cve-2020-0796-scanner
Dieses Projekt wird zum Scannen der SMB-Sicherheitslücke cve-2020-0796 verwendet.









