
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 cycodelabs/raven
Scannt GitHub Actions CI/CD-Workflows auf Sicherheitsschwachstellen, indiziert Funde in eine Neo4j-Graphdatenbank und stellt eine Abfragebibliothek…
 notsosecure/blacklist3r
Überprüft ASP.NET-Anwendungen auf vorveröffentlichte Maschinenschlüssel, um ViewState-Deserialisierungs-Schwachstellen und unsichere…
 odomojuli/regextokens
Liste von Regex-Mustern für OAuth-/API-Tokens mit angegebener Quelle
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Ein Kommandozeilen-Scanner für die Batch-Erkennung von Next.js-Anwendungsversionen und die Bestimmung, ob sie von der Schwachstelle CVE-2025-66478…
 yunuscadirci/callstranger
Schwachstellenprüfer für Callstranger (CVE-2020-12695)
 ncsa/ssh-auditor
Der beste Weg, um auf Ihrem Netzwerk nach schwachen SSH-Passwörtern zu suchen
 mazen160/shennina
Automatisierte Host-Exploitation mit KI
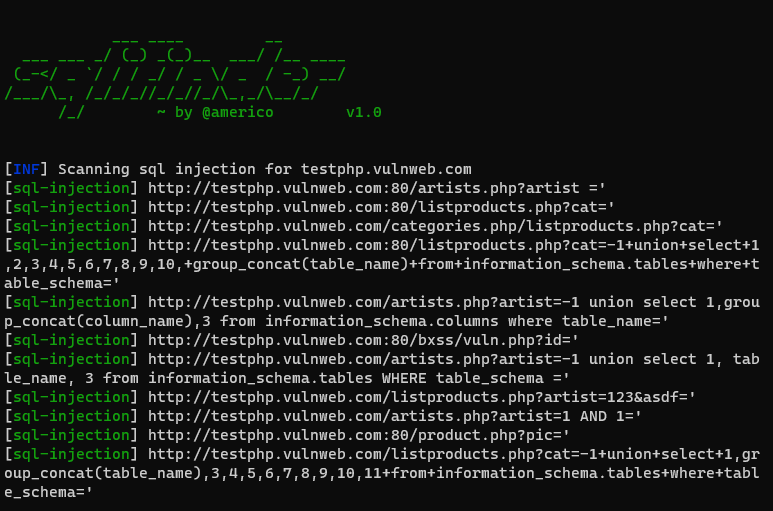 americo/sqlifinder
SQL-Injection-Schwachstellenscanner entwickelt mit Python
 danmcinerney/pentest-machine
Automatisiert einige Pentest-Aufgaben über nmap XML-Datei
 dwisiswant0/ppfuzz
Ein schnelles Tool zum Scannen von Client-seitigen Prototype-Pollution-Schwachstellen, geschrieben in Rust. 🦀
 rajanagori/nightingale
Nightingale Docker für Pentester ist eine umfassende Docker-Umgebung, die für Penetrationstests und Schwachstellenbewertungen zugeschnitten ist. Sie…
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 dolevf/graphql-cop
Leichtgewichtiges Python-Werkzeug für automatisierte Sicherheitsaudits von GraphQL-APIs. Erkennt Fehlkonfigurationen, Informationslecks und…
 keyvaluesoftwaresystems/agent-opfor
Open-Source-Angreifer-Emulation für KI-Agenten und MCP-Server.
 ucsb-seclab/dr_checker
DR.CHECKER : Ein Soundy Schwachstellenerkennungstool für Linux-Kernel-Treiber
 jaeles-project/jaeles-signatures
Standard-Signatur für Jaeles Scanner
 samhaxr/recox
Hauptskript für die Webaufklärung
 nccgroup/shocker
Ein Werkzeug zum Auffinden und Ausnutzen von Servern, die anfällig für Shellshock sind.








