
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 vulnerscom/burp-vulners-scanner
Schwachstellenscanner basierend auf der Such-API von vulners.com
 zer-far/spurt
HTTP-Stresstest-Tool, das Webserver überlasten kann.
 soy-oreocato/cve-2022-33679_checker
Leichter Python-Checker, der Active Directory-Anmeldeinformationen auf Exposition gegenüber CVE-2022-33679 (Kerberos AS-REP Roast ohne…
 jeremylong/dependencycheck
Das dependency-check-Repository ist umgezogen:
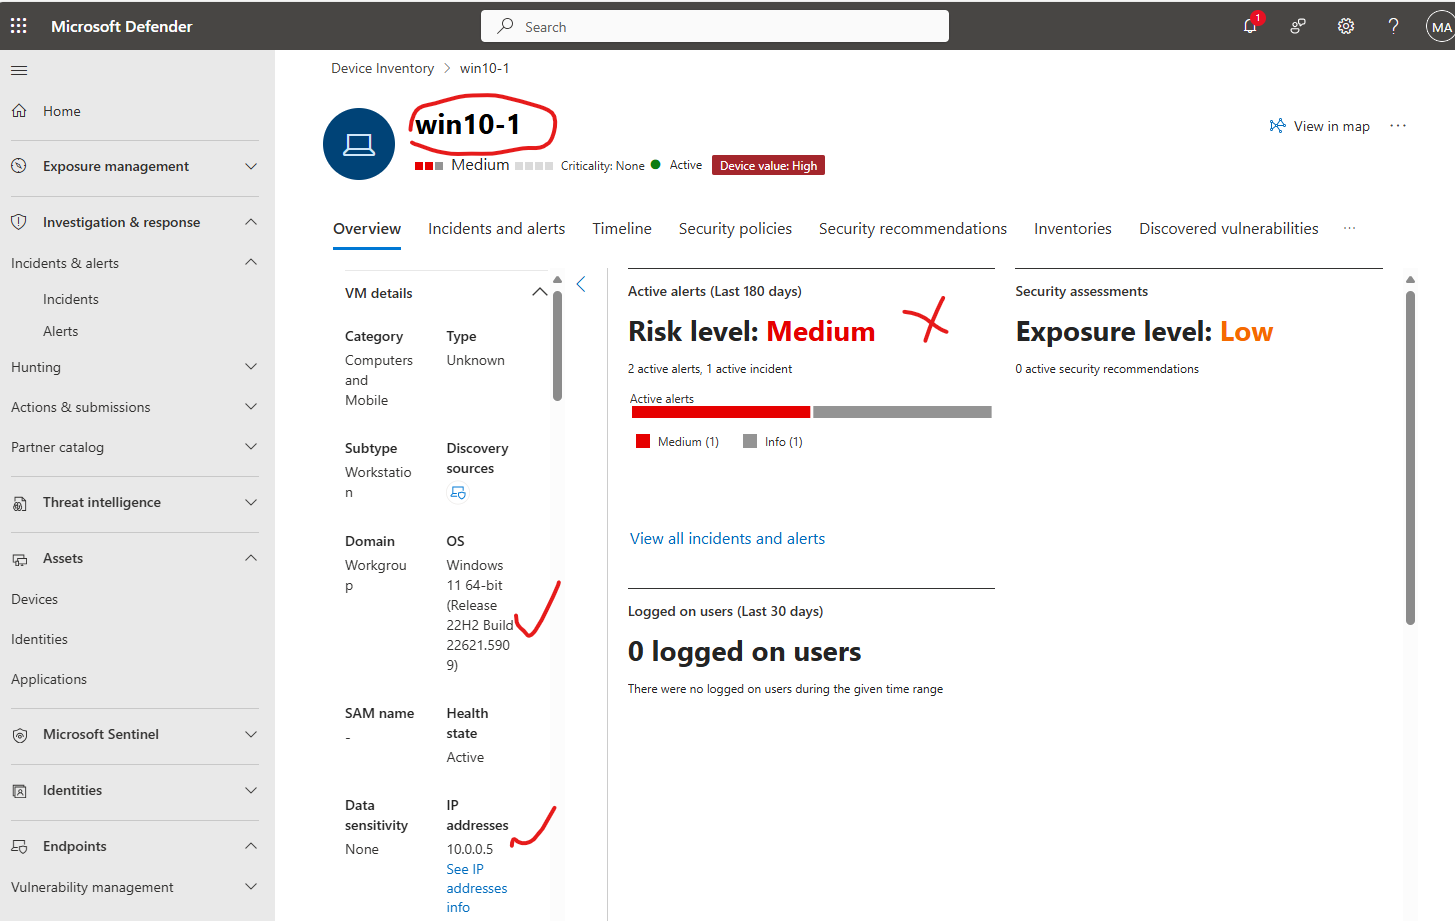 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Dieses Repository dokumentiert die Bereitstellung von Microsoft Defender for Endpoint auf einem Windows-11-Gerät, einschließlich des Onboardings über…
 orange0mint/cve-2025-10035_goanywhere
CVE-2025-10035_GoAnywhere Get RCE
 tdawg506/cve-2025-31161
Scannt das Ziel, um festzustellen, ob es anfällig für CVE-2025-31161 ist.
 themehackers/cve-2025-10035
Eine Deserialisierungs-Schwachstelle im License Servlet von Fortras GoAnywhere MFT ermöglicht es einem Angreifer mit einer gültig gefälschten…
 mirmeweu/cve-2025-22294
die Aufgabe von C*****k
 2t8a/cve-2025-49132
Python-Scanner für CVE-2025-49132, der einen Path Traversal im Locale-Endpunkt des Pterodactyl Panels ausnutzt, um offengelegte…
 xv4nd3rx/cve-2025-57819_freepbx-poc
Sicherer, schreibgeschützter SQL-Injection-Prüfer für FreePBX (CVE-2025-57819), der Fehler-/Boolesche-/zeitbasierte Techniken verwendet, mit…
 ohhdamnbro/noregressh
CVE-2024-6387 und mehr Checker und Exploiter – Reverse/Bind-Shell-Unterstützung. Nur zu Bildungszwecken.
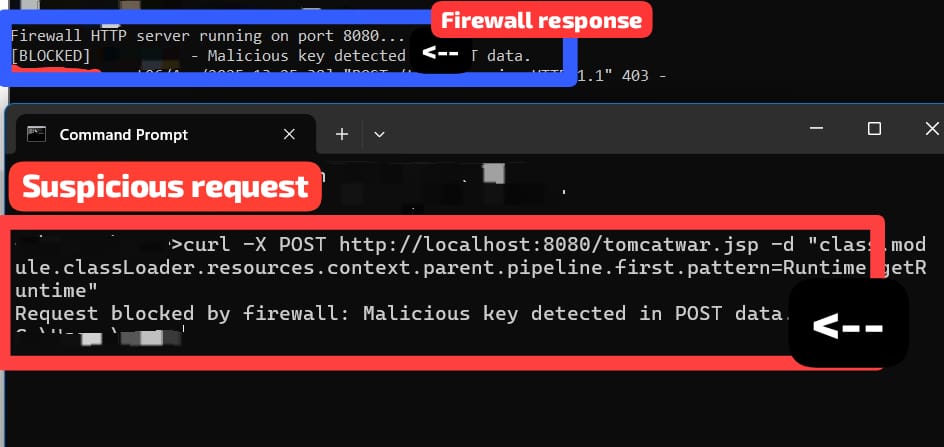 salo-404/firewall
🔒 Spring4Shell Firewall Defense — Cybersicherheits-Notfallsimulation Dieses Projekt ist Teil einer Cybersicherheits-Jobsimulation, die ich im August…
 melmathari/cve-2024-46982-nuclei
Nuclei-Vorlage für CVE-2024-46982, die automatisierte Erkennung und Ausnutzung der Sicherheitslücke in Webanwendungen ermöglicht.
 ivan-sincek/forbidden
Umgehen von 4xx-HTTP-Antwortstatuscodes und mehr. Das Tool basiert auf Python Requests, PycURL und HTTP Client.
 titus-soc/-cve-2024-3094-vulnerability-checker-fixer-public
Ein leichtgewichtiges Dienstprogramm zum Erkennen und Beheben von Systemen, die von CVE-2024-3094 betroffen sind, einer kritischen Schwachstelle, die…
 0xxon/cve-2020-13777
Zeek-Skript zur Erkennung von Servern, die für CVE-2020-13777 anfällig sind
 tdawg506/woocommerce_scanner
Ein Python-Skript, das eine Liste von WordPress-Sites scannt, um diejenigen mit installiertem WooCommerce zu identifizieren und zu prüfen, ob sie…








