
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 teedeedubya/bash-fix-exploit
Ansible-Rolle zur Überprüfung der Sicherheitslücke CVE-2014-6271
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) Sicherheitslücken-Scanner.
 markuman/aws-log4j-mitigations
CVE-2021-44228 log4j-Mitigation mit aws wafv2 und ansible
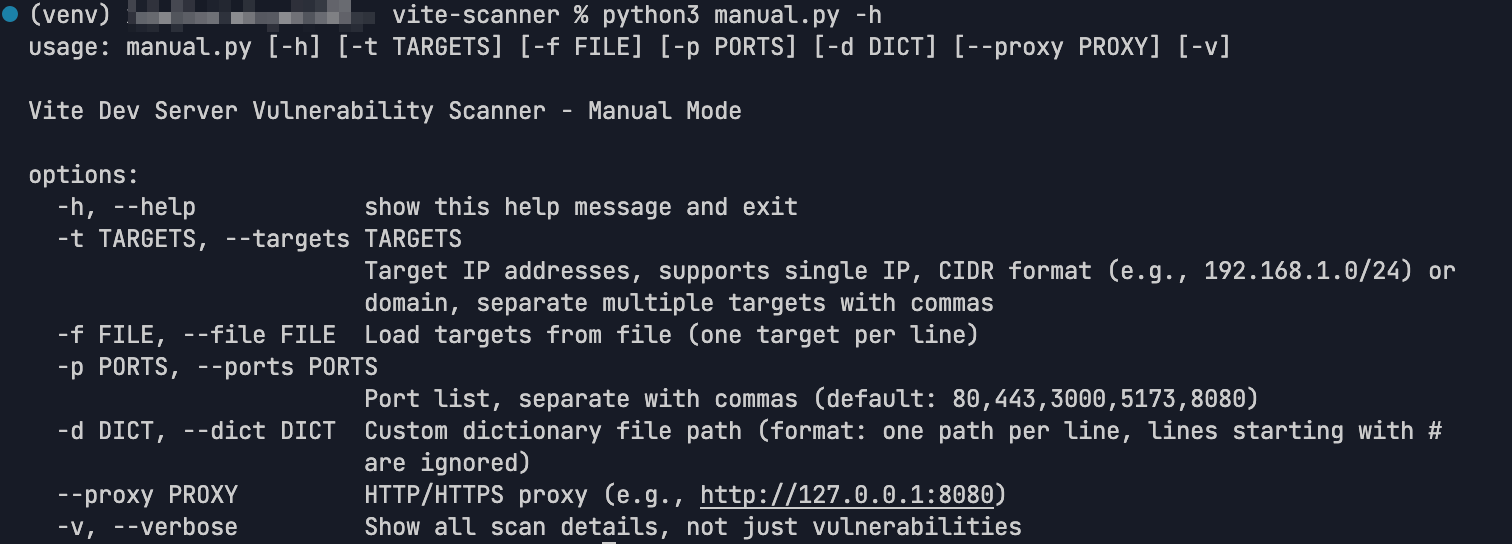 xuemian168/cve-2025-30208
Weltweit erste Veröffentlichung: CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
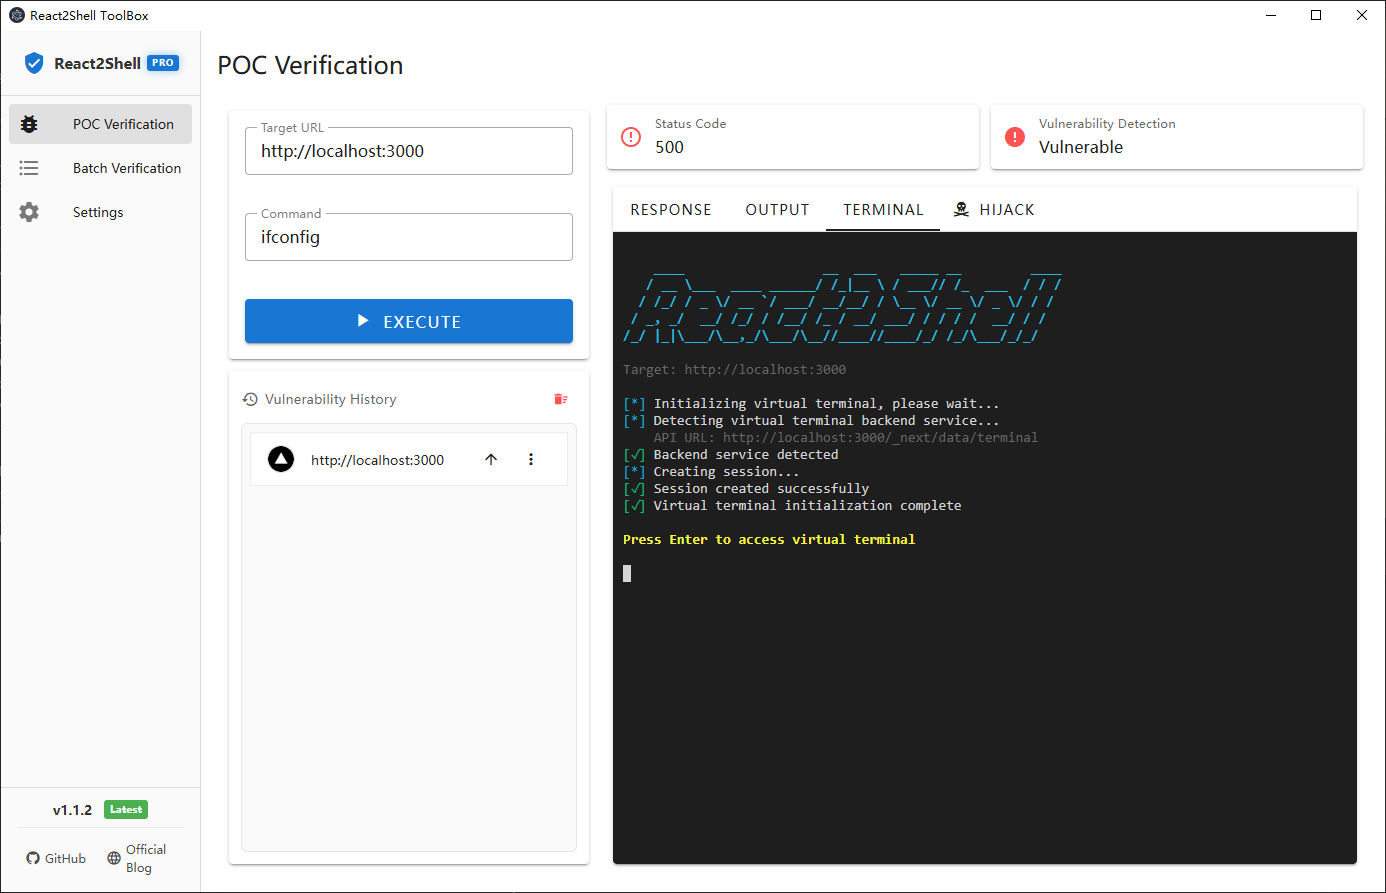 moleft/react2shell-toolbox
GUI-basiertes Sicherheitstest-Toolkit zur Erkennung und Ausnutzung der React Server Actions Prototype Pollution-Schwachstelle (CVE-2025-55182) mit…
 murphysecurity/libwebp-checker
Ein Tool zum Finden von anfälligem libwebp(CVE-2023-4863)
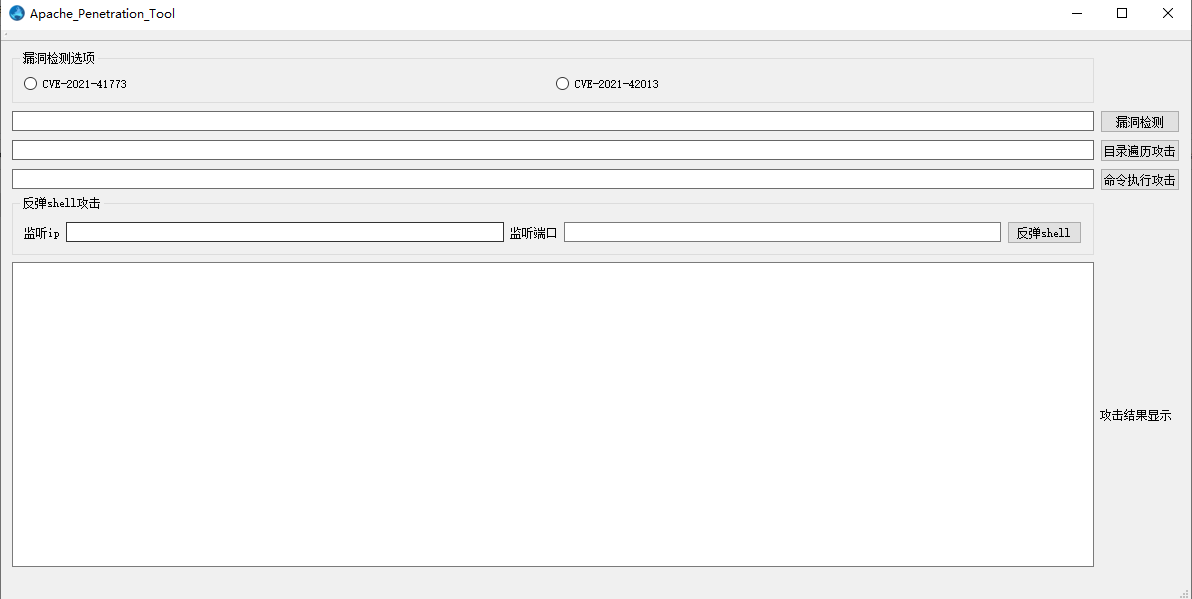 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 grafisches Tool zur Erkennung und Ausnutzung von Sicherheitslücken
 xuemian168/cve-2025-3248
Ein Schwachstellen-Scanner für CVE-2025-3248 in Langflow-Anwendungen. Ein Tool zum Scannen der Schwachstelle CVE-2025-3248 in Langflow-Anwendungen.
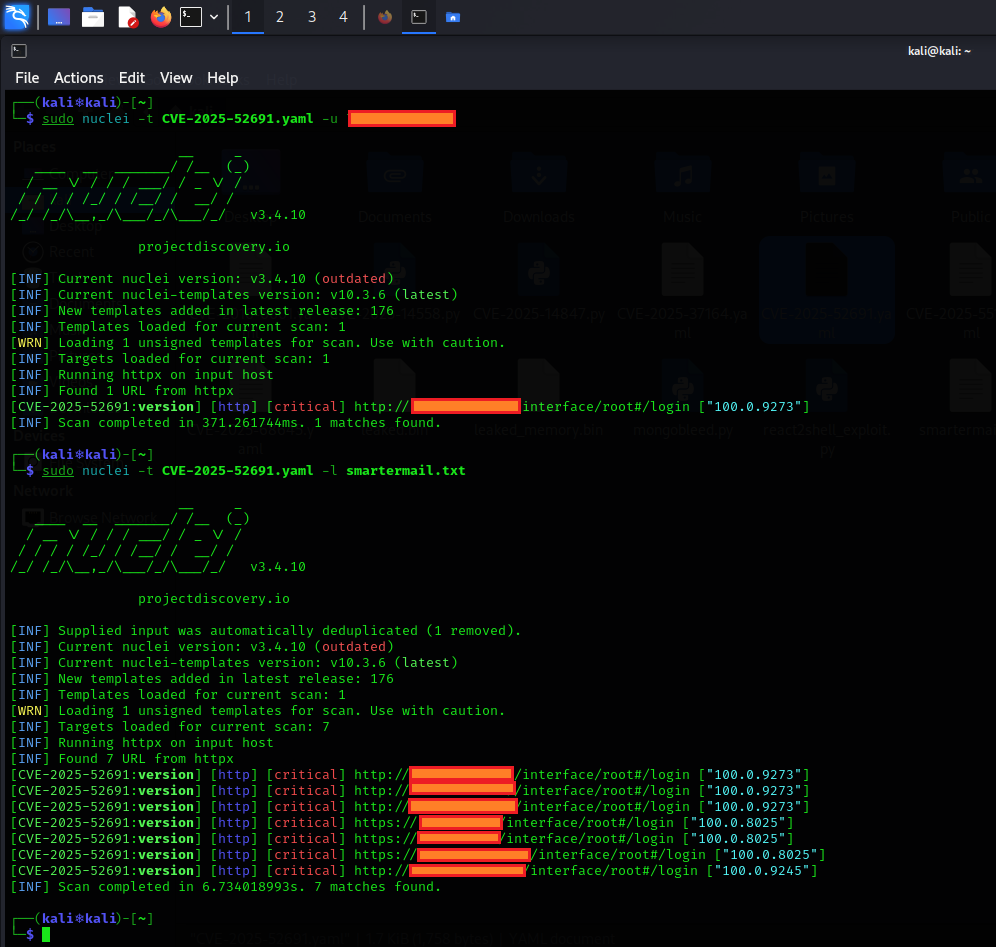 mohammadzarnian1357/ashwesker-cve-2025-52691
CVE-2025-52691
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server Schwachstellen-Testwerkzeug | PoC für CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 ,…
 subc0ol/apache-struts-cve-2017-5638-rce-mass-scanner
Massen-Scanner für die Remote-Code-Ausführungssicherheitslücke Apache Struts CVE-2017-5638. Automatisiert die Erkennung und Ausnutzung von…
 furkankayapinar/reactnext2shell
CVE-2025-55182 und CVE-2025-66478
 sibersan/apache_audit_cve-2026-23918
Python-Toolkit zur Überprüfung des Apache HTTP Servers auf CVE-2026-23918 (HTTP/2 Double-Free RCE) und 4 zugehörige CVEs. Passiver Scanner mit…
 shoucheng3/apache__activemq_cve-2019-0222_5-15-8
Exploit für CVE-2019-0222, der auf Apache ActiveMQ 5.15.8 abzielt und eine Remote-Code-Ausführung über präparierte HTTP-Anfragen an die REST-API des…
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks, die entwickelt wurden, um CVE-2024-3094 (XZ Backdoor) zu überprüfen und zu beheben
 sattarbug/analysis-of-tomcatkiller---cve-2025-31650-exploit-tool
Erkennt CVE-2025-31650 in Apache-Tomcat-Servern mit Shodan-basierter Zielerkennung und CSV/JSON-Berichterstattung für die Schwachstellenbewertung.
 zoomdbz/aempwn
CVE-2025-54253 | CVE-2025-54254 | Adobe Experience Manager Forms XXE → RCE Framework
 rashedhasan090/aegisjava
Ich habe AegisJava erstellt, ein Tool zur Behebung (Erkennung und Minderung) von CVE-2025-30749.








