
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 jesusprubio/bluebox
Eine Sammlung von Exploits für verschiedene VoIP-Produkte.
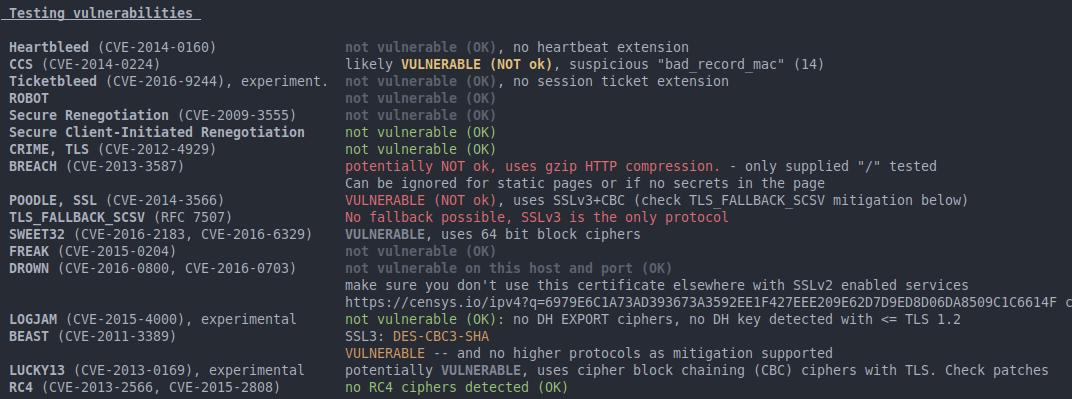 mpgn/poodle-poc
:poodle: Poodle (Padding Oracle On Downgraded Legacy Encryption) Angriff CVE-2014-3566 :poodle:
 depthsecurity/relayking-depth
Dominiere die Domäne. Leite an die Königsklasse weiter.
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, Scanner-Tool
 alfiecg24/trigon
Deterministischer Kernel-Exploit basierend auf CVE-2023-32434.
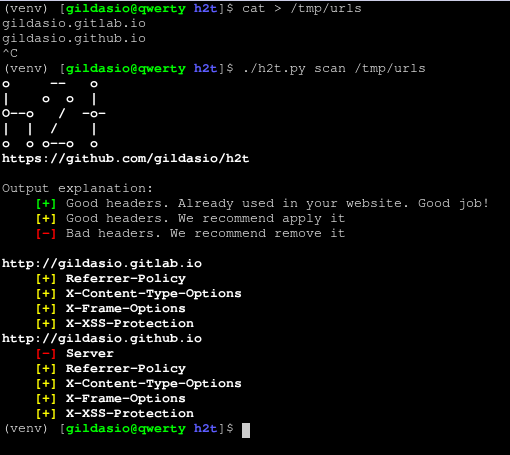 gildasio/h2t
h2t (HTTP Hardening Tool) scannt eine Website und schlägt zu implementierende Sicherheits-Header vor.
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
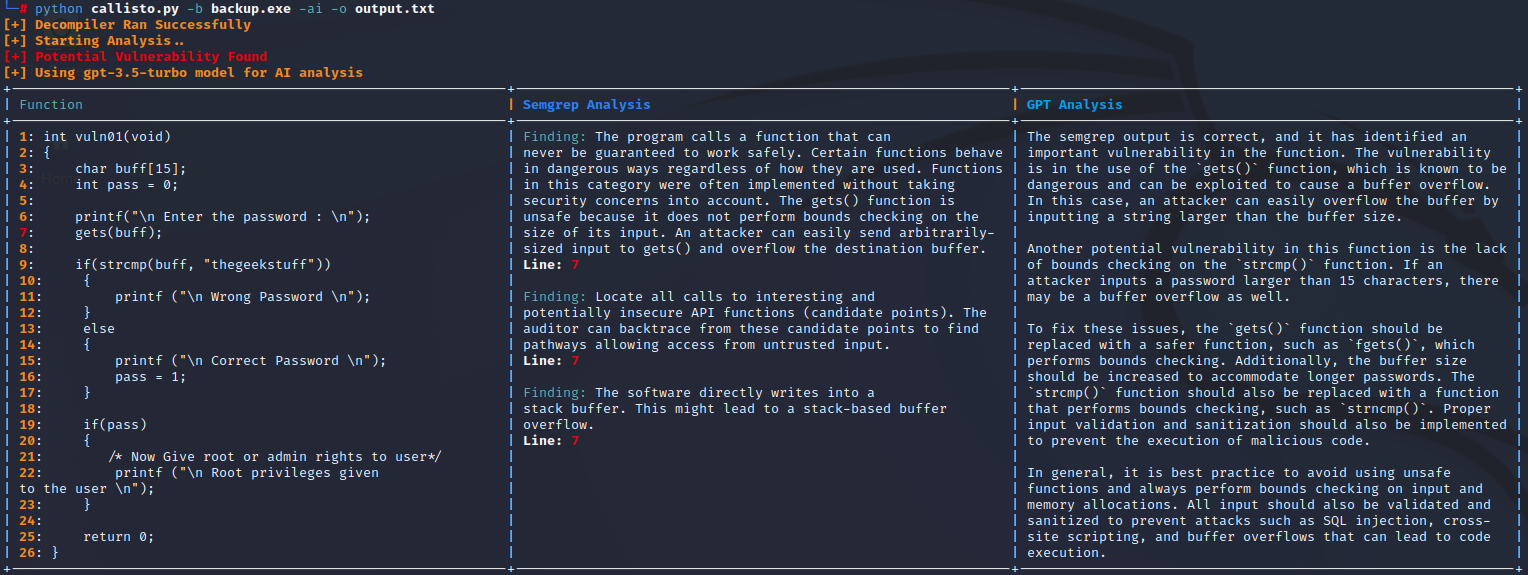 jetp1ane/callisto
Automatisiertes Binär-Schwachstellenanalyse-Tool, das ausführbare Dateien über Ghidra dekompiliert, Pseudo-C-Code mit Semgrep scannt und Ergebnisse…
 mfthomps/resim
Reverse-Engineering-Software mit einem vollständigen Systemsimulator
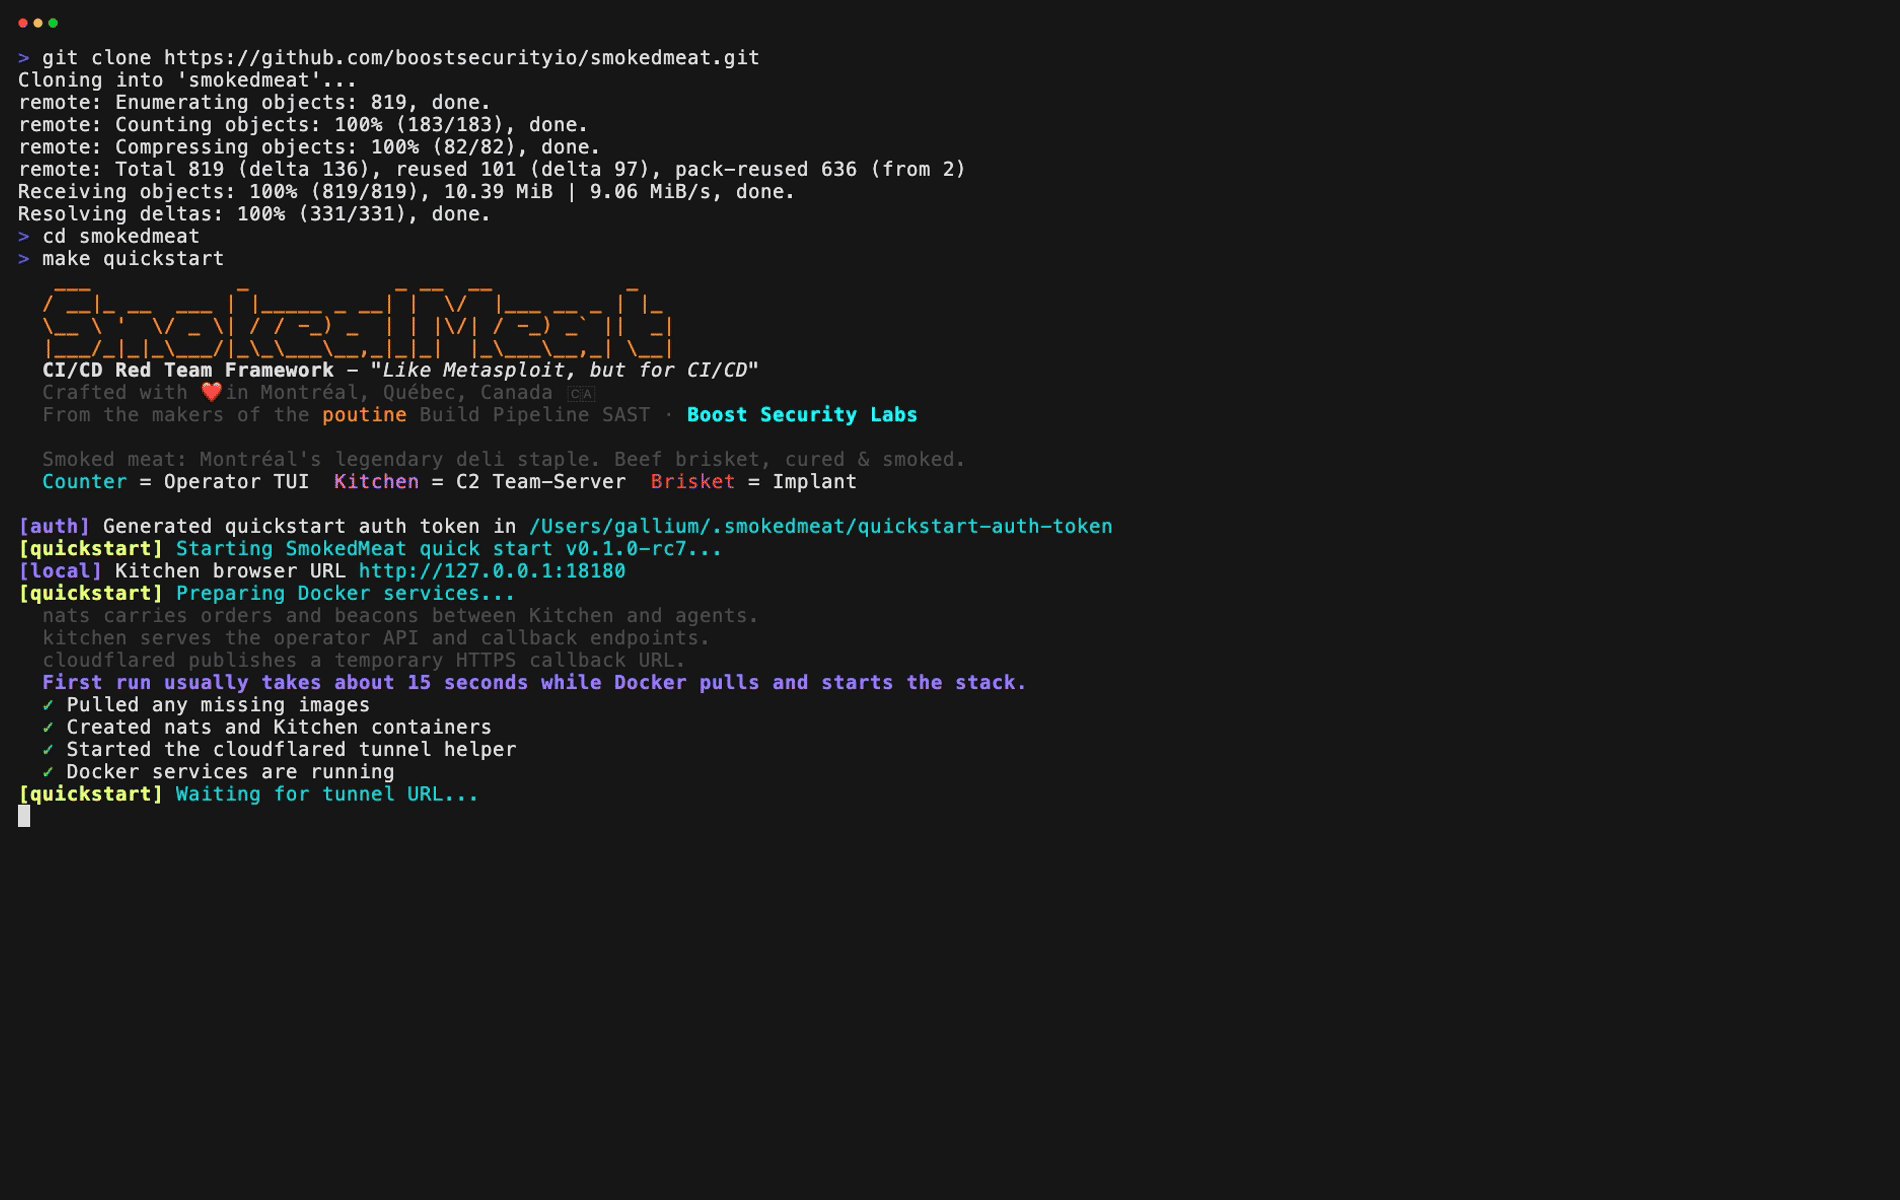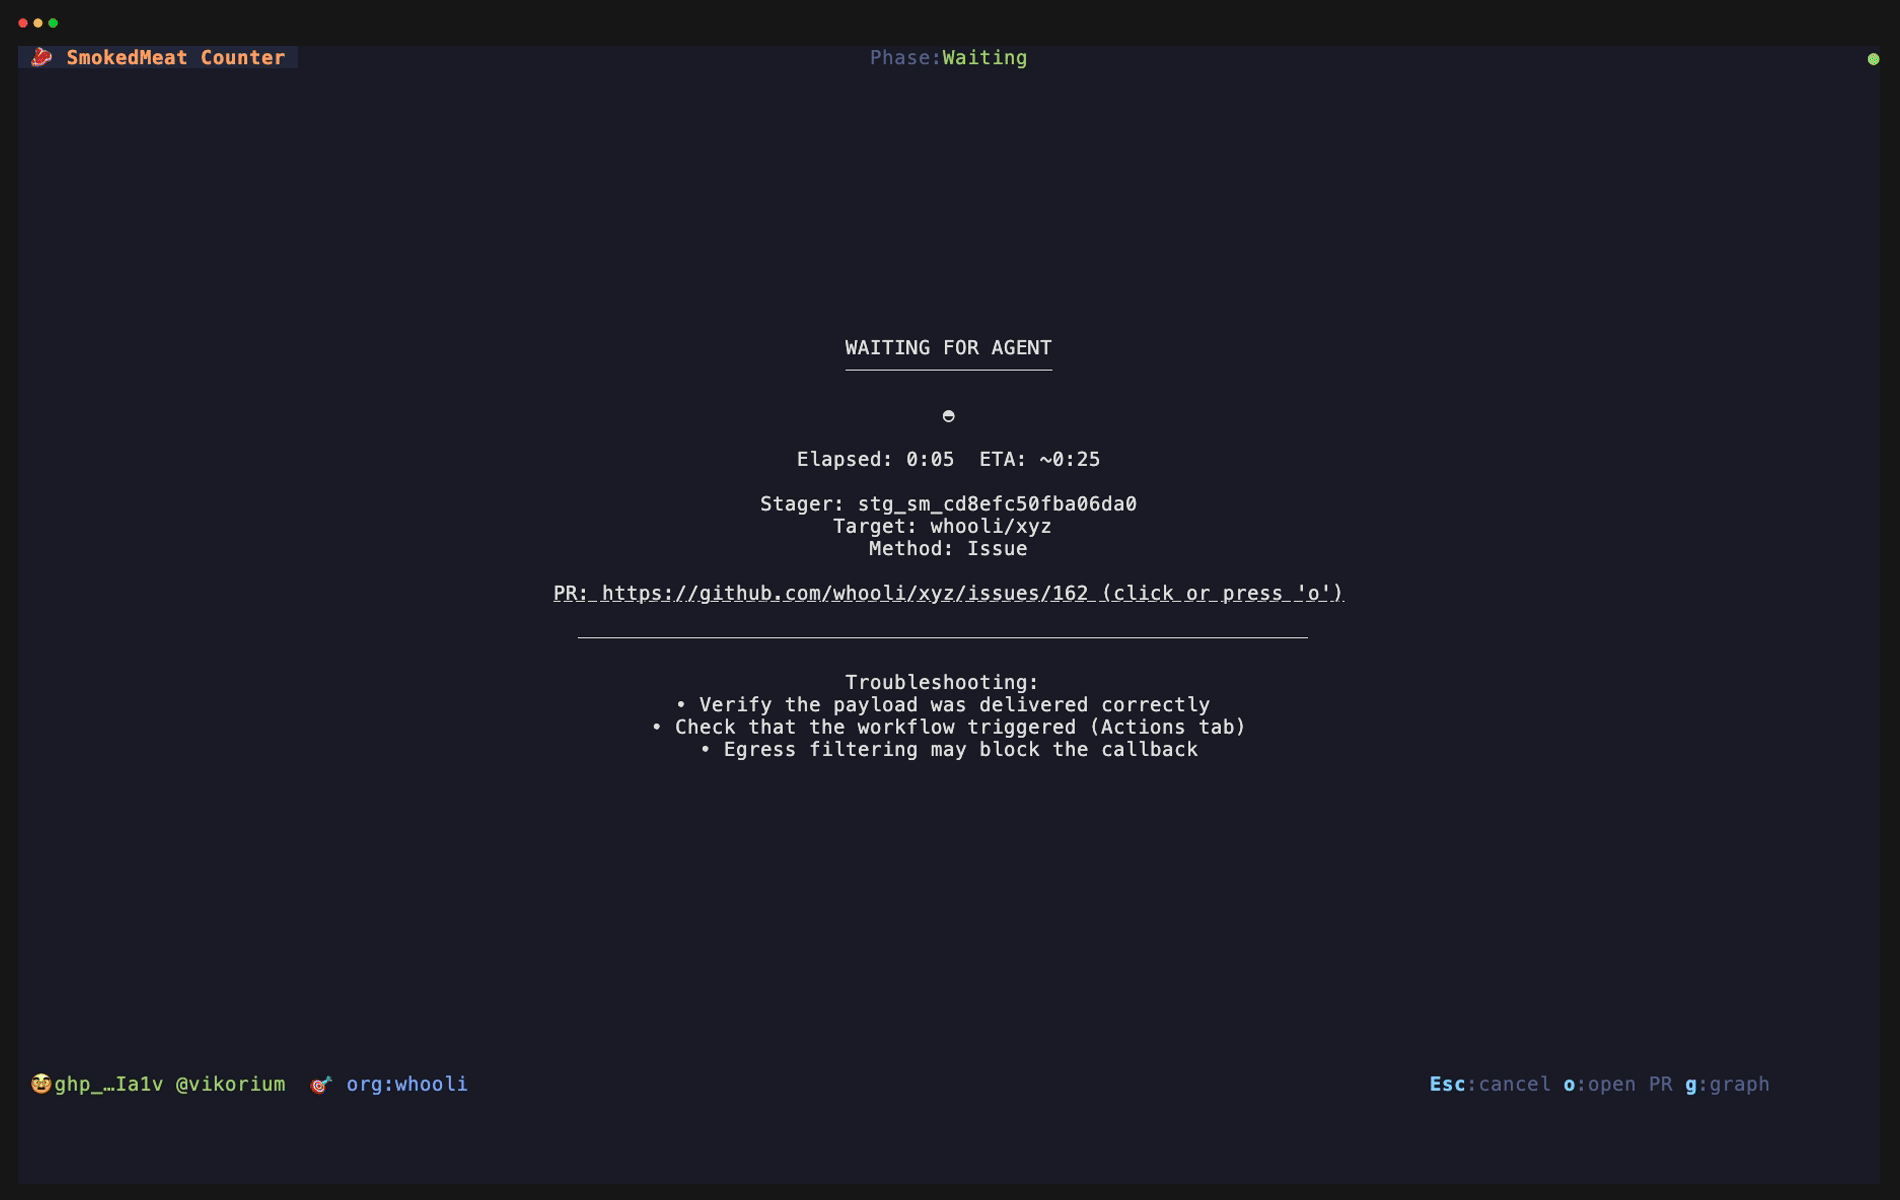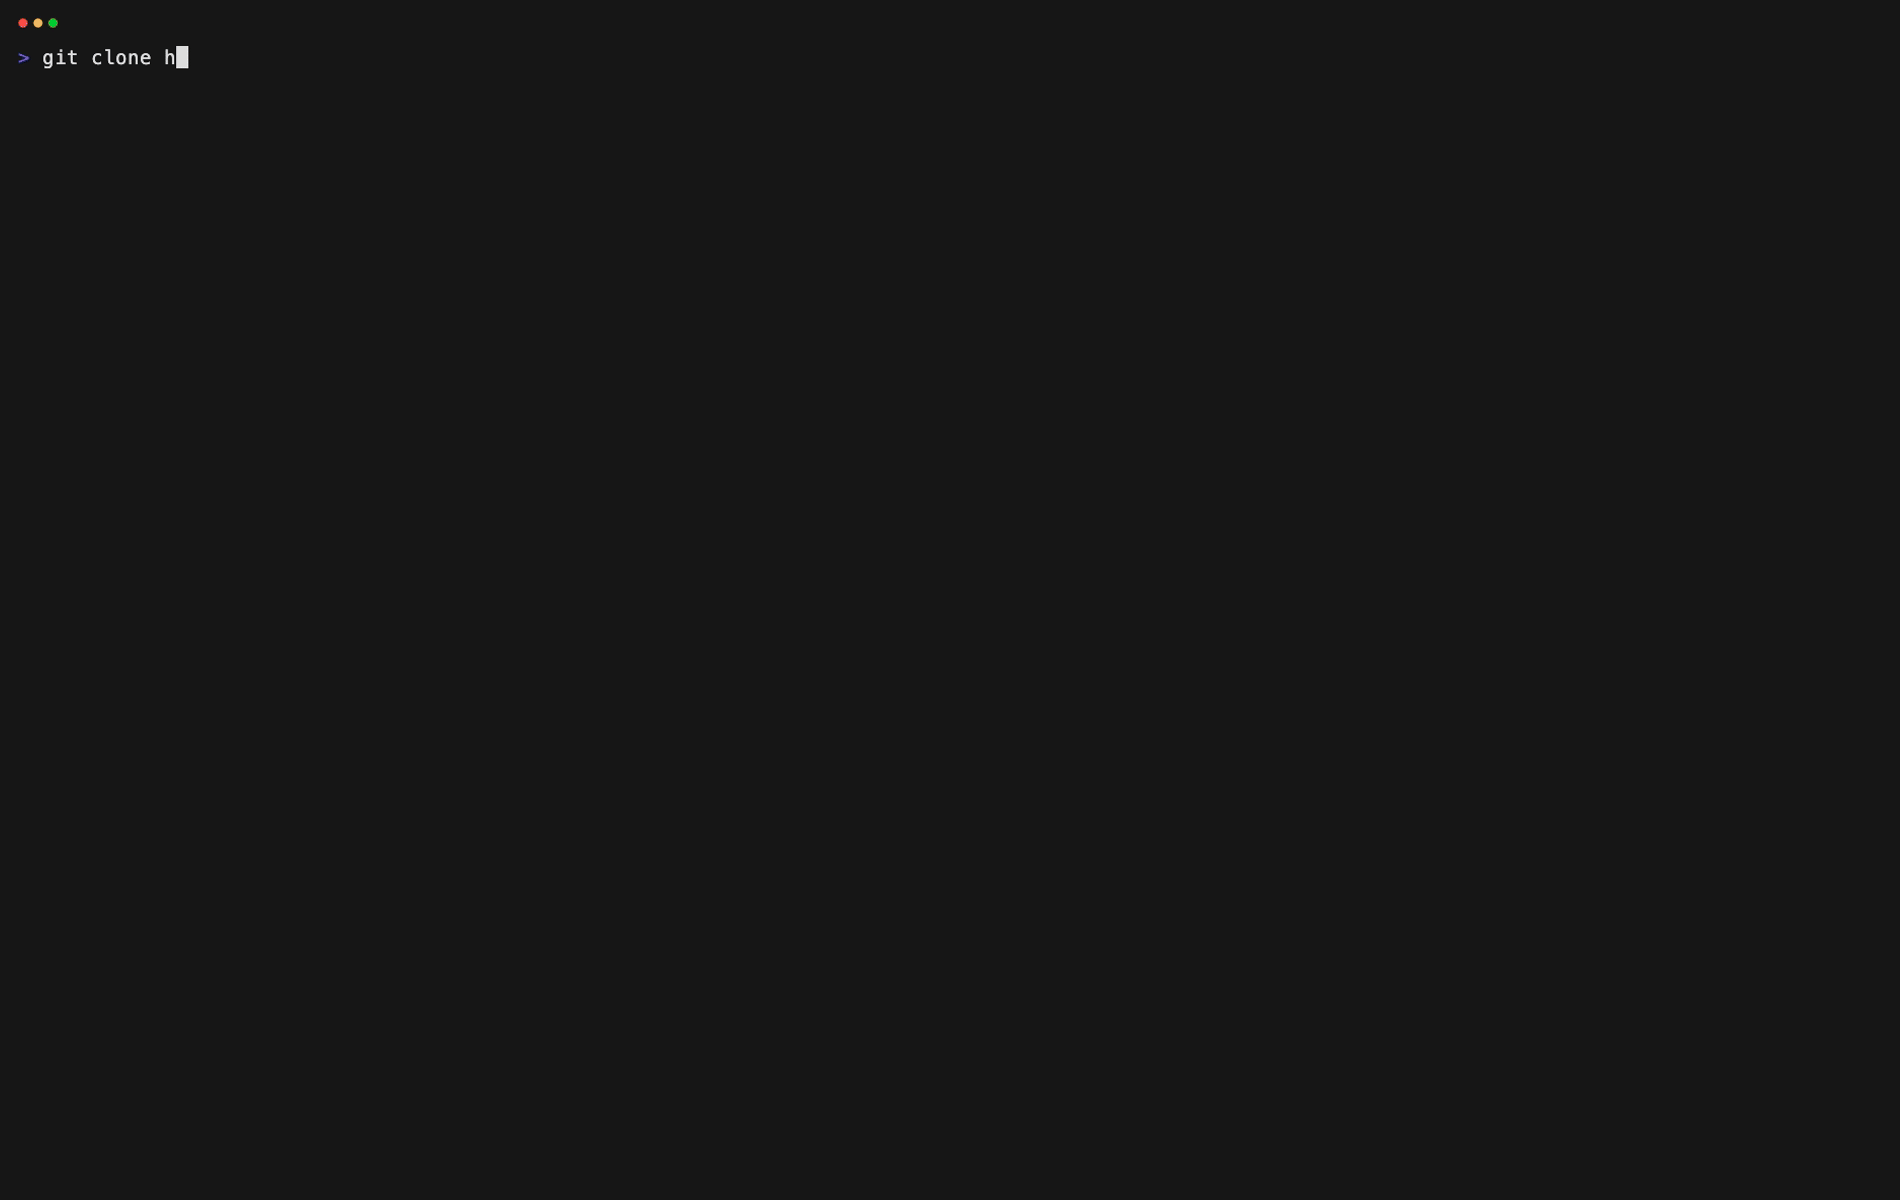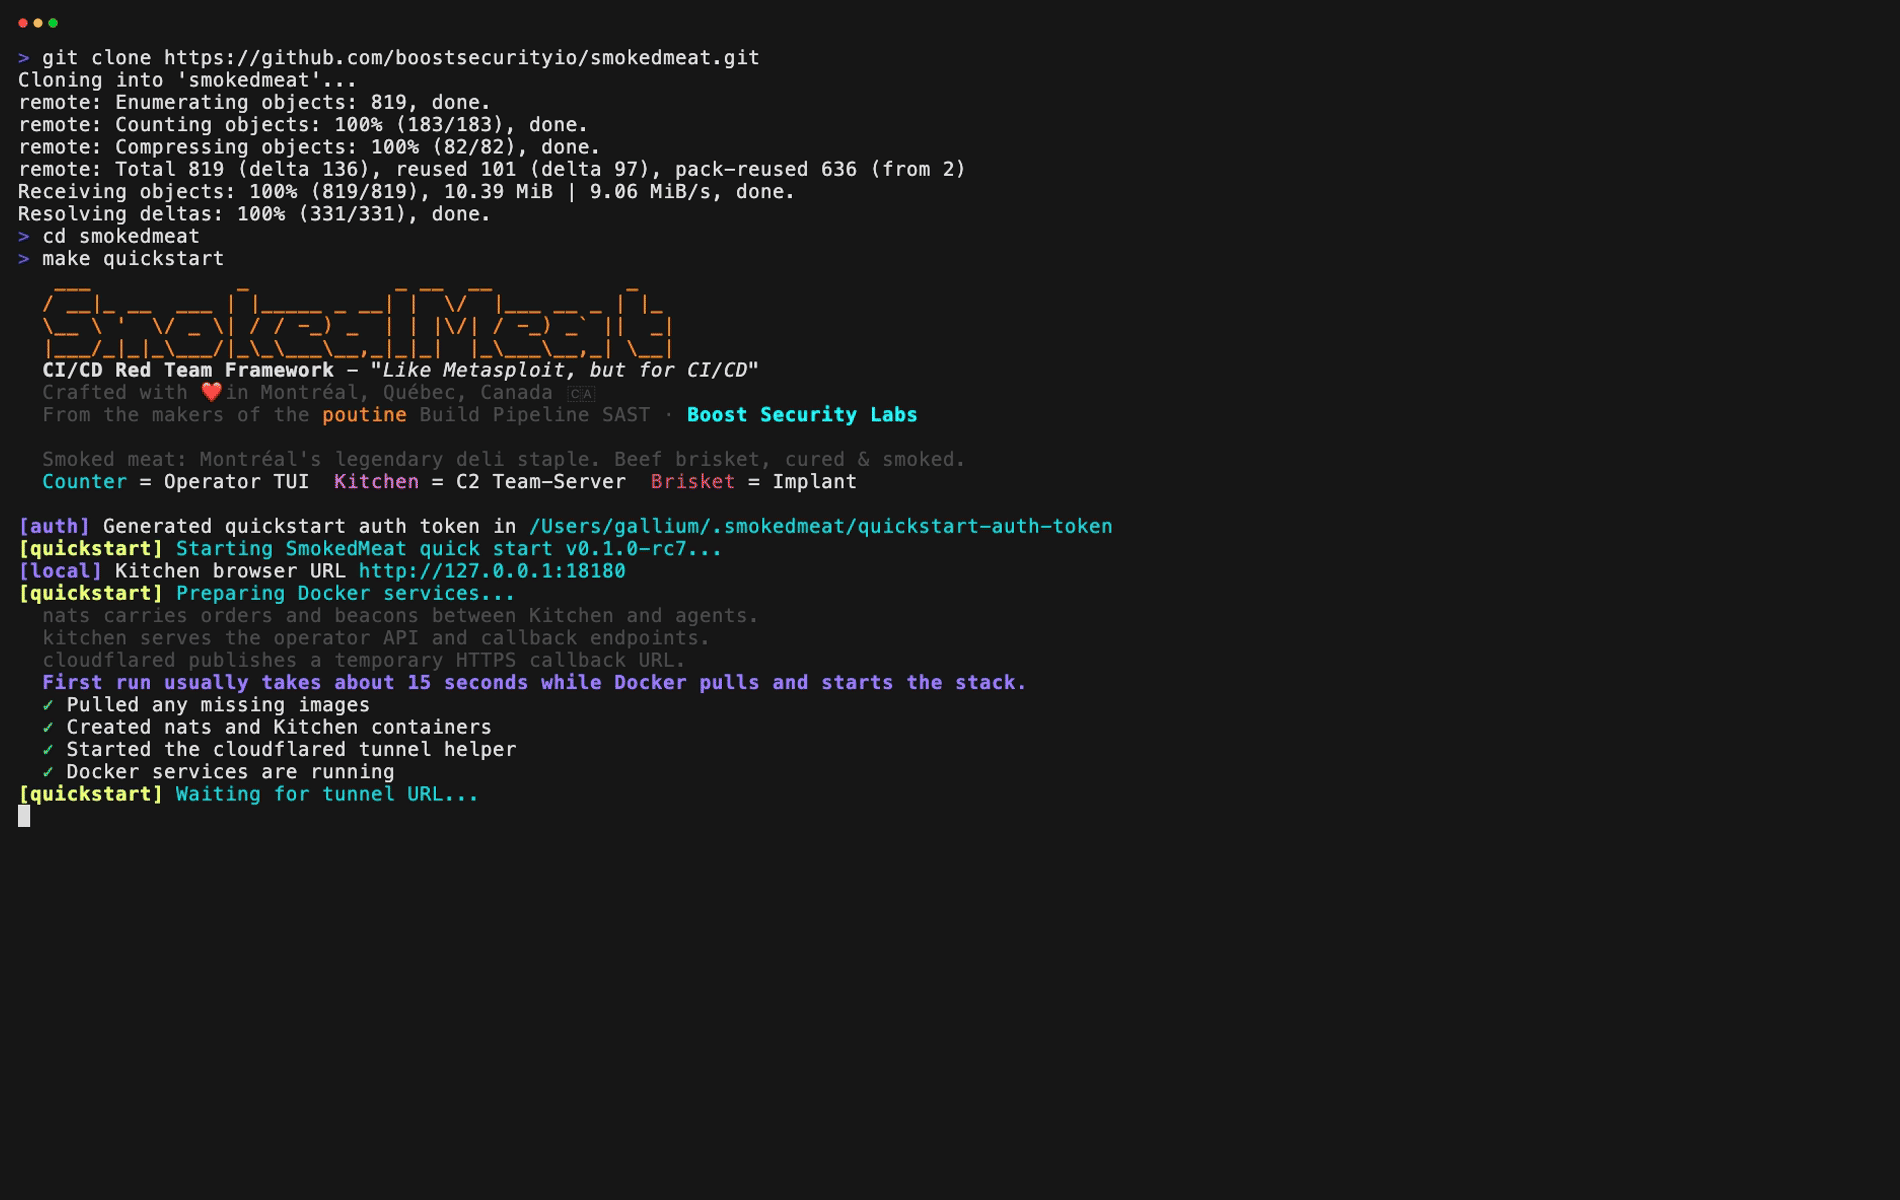 boostsecurityio/smokedmeat
Ein CI/CD Red Team Framework zur Demonstration von Sicherheitsrisiken in der Build-Pipeline.
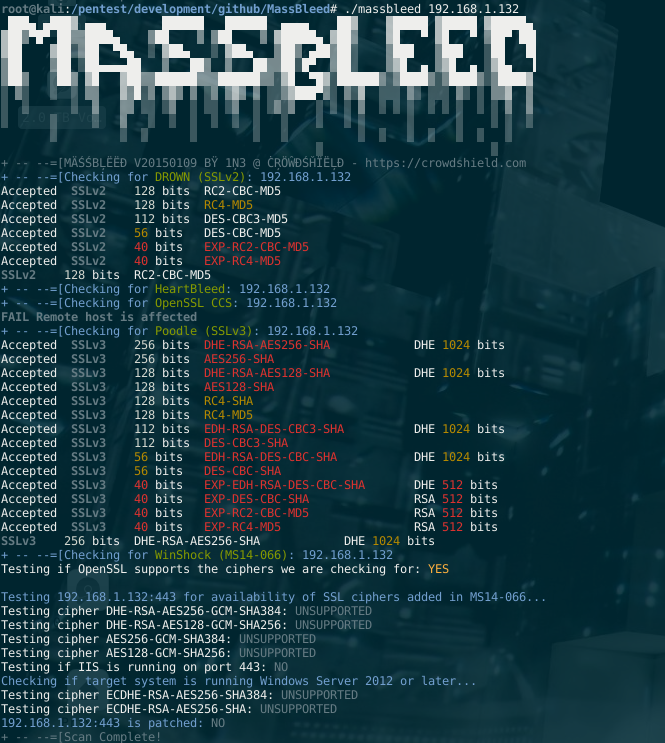 1n3/massbleed
MassBleed SSL-Schwachstellenscanner
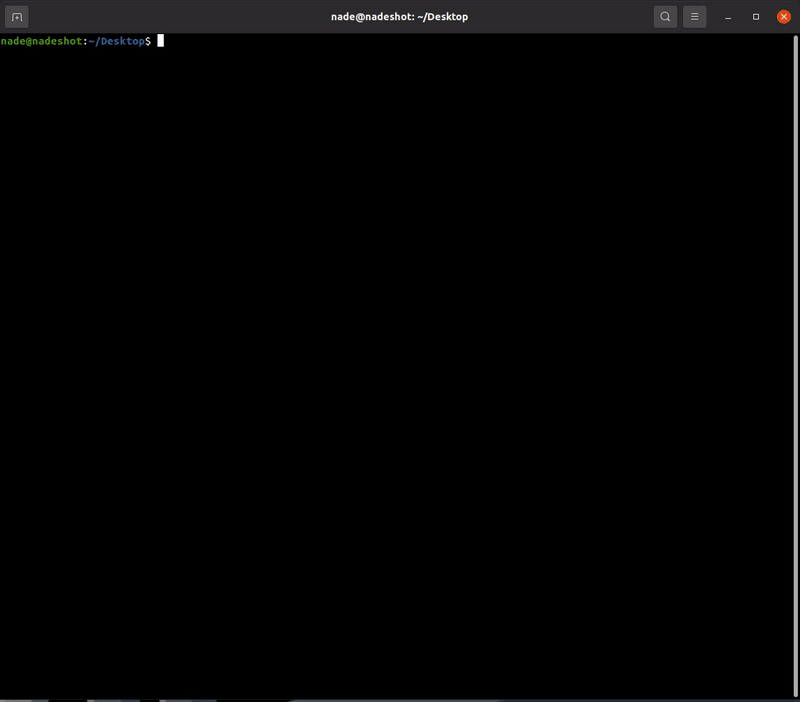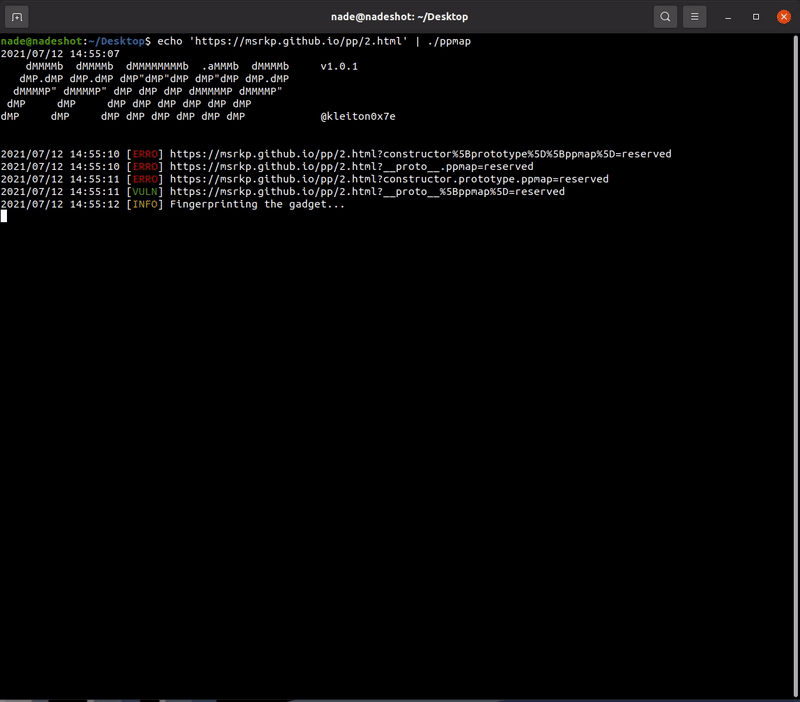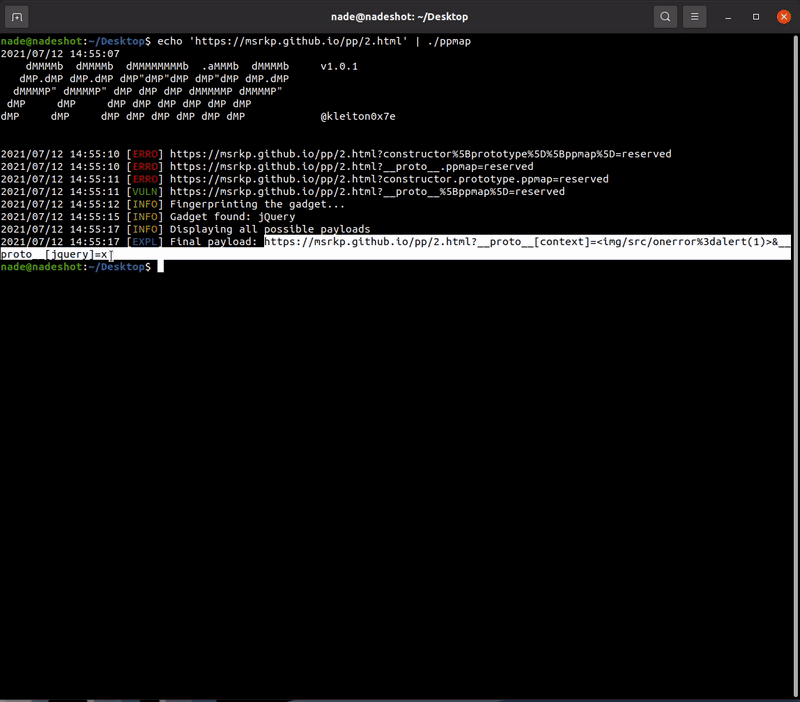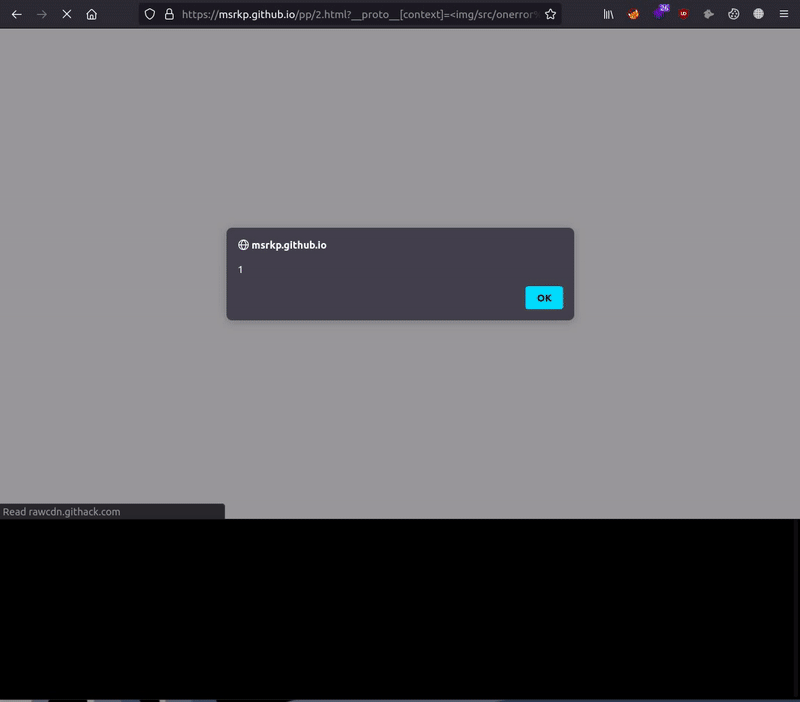 kleiton0x00/ppmap
Ein Scanner-/Exploitation-Tool geschrieben in GO, das clientseitige Prototype Pollution zu XSS ausnutzt, indem es bekannte Gadgets nutzt.
 nicholasaleks/graphql-threat-matrix
GraphQL-Bedrohungsframework, das von Sicherheitsexperten verwendet wird, um Sicherheitslücken in GraphQL-Implementierungen zu untersuchen.
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 hakaioffsec/cve-2024-21338
Schwachstelle für lokale Privilegienausweitung von Admin zu Kernel auf Windows 10- und Windows 11-Betriebssystemen mit aktiviertem HVCI.
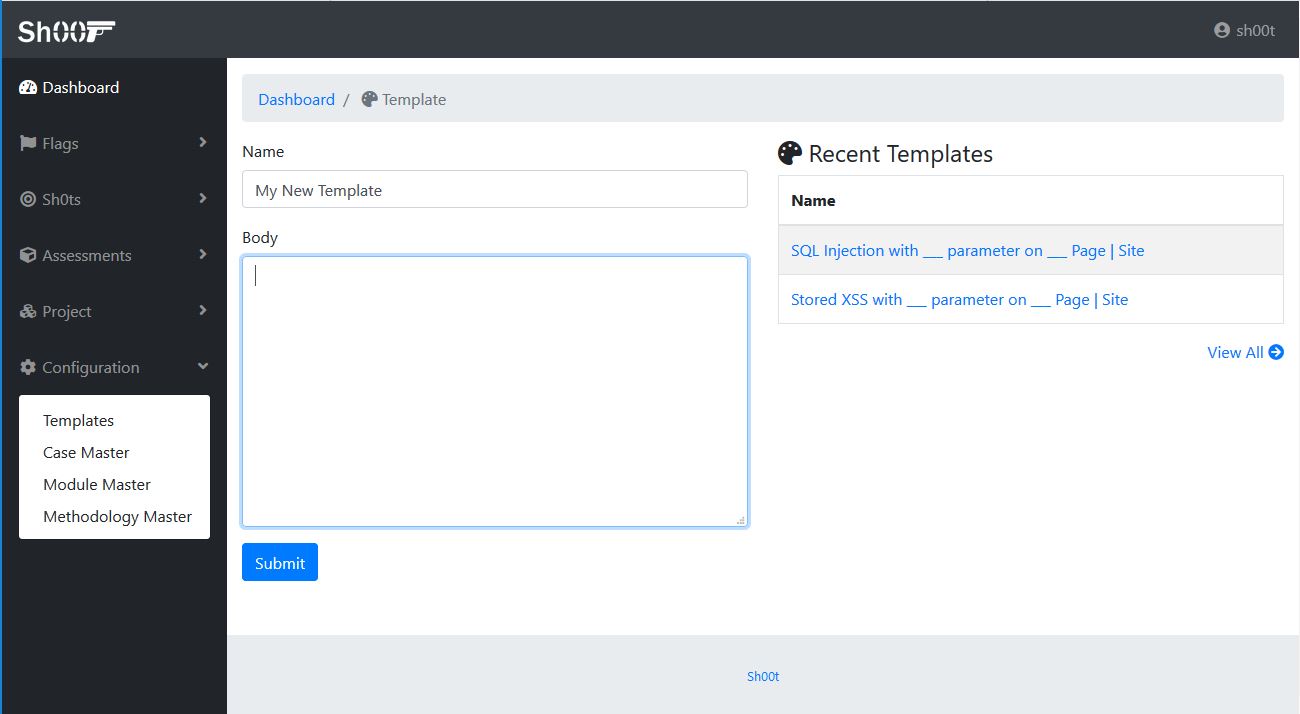 pavanw3b/sh00t
Sicherheitstests sind nicht so einfach wie Rechtsklick > Scannen. Es ist chaotisch, ein hartes Spiel. Was, wenn du genau diese eine Sache nicht…
 sjkim1127/reversecore_mcp
Ein Security-first-MCP-Server, der KI-Agenten befähigt, automatisiert Reverse Engineering, Malware-Analyse, Forensik, Schwachstellenforschung und…
 titanous/heartbleeder
OpenSSL CVE-2014-0160 Heartbleed-Schwachstellentest








