
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 nccgroup/burpsuitehttpsmuggler
Eine Burp-Suite-Erweiterung, die Pentestern hilft, WAFs zu umgehen oder deren Effektivität mithilfe einer Reihe von Techniken zu testen.
 ucsb-seclab/difuze
Fuzzer für Linux-Kernel-Treiber
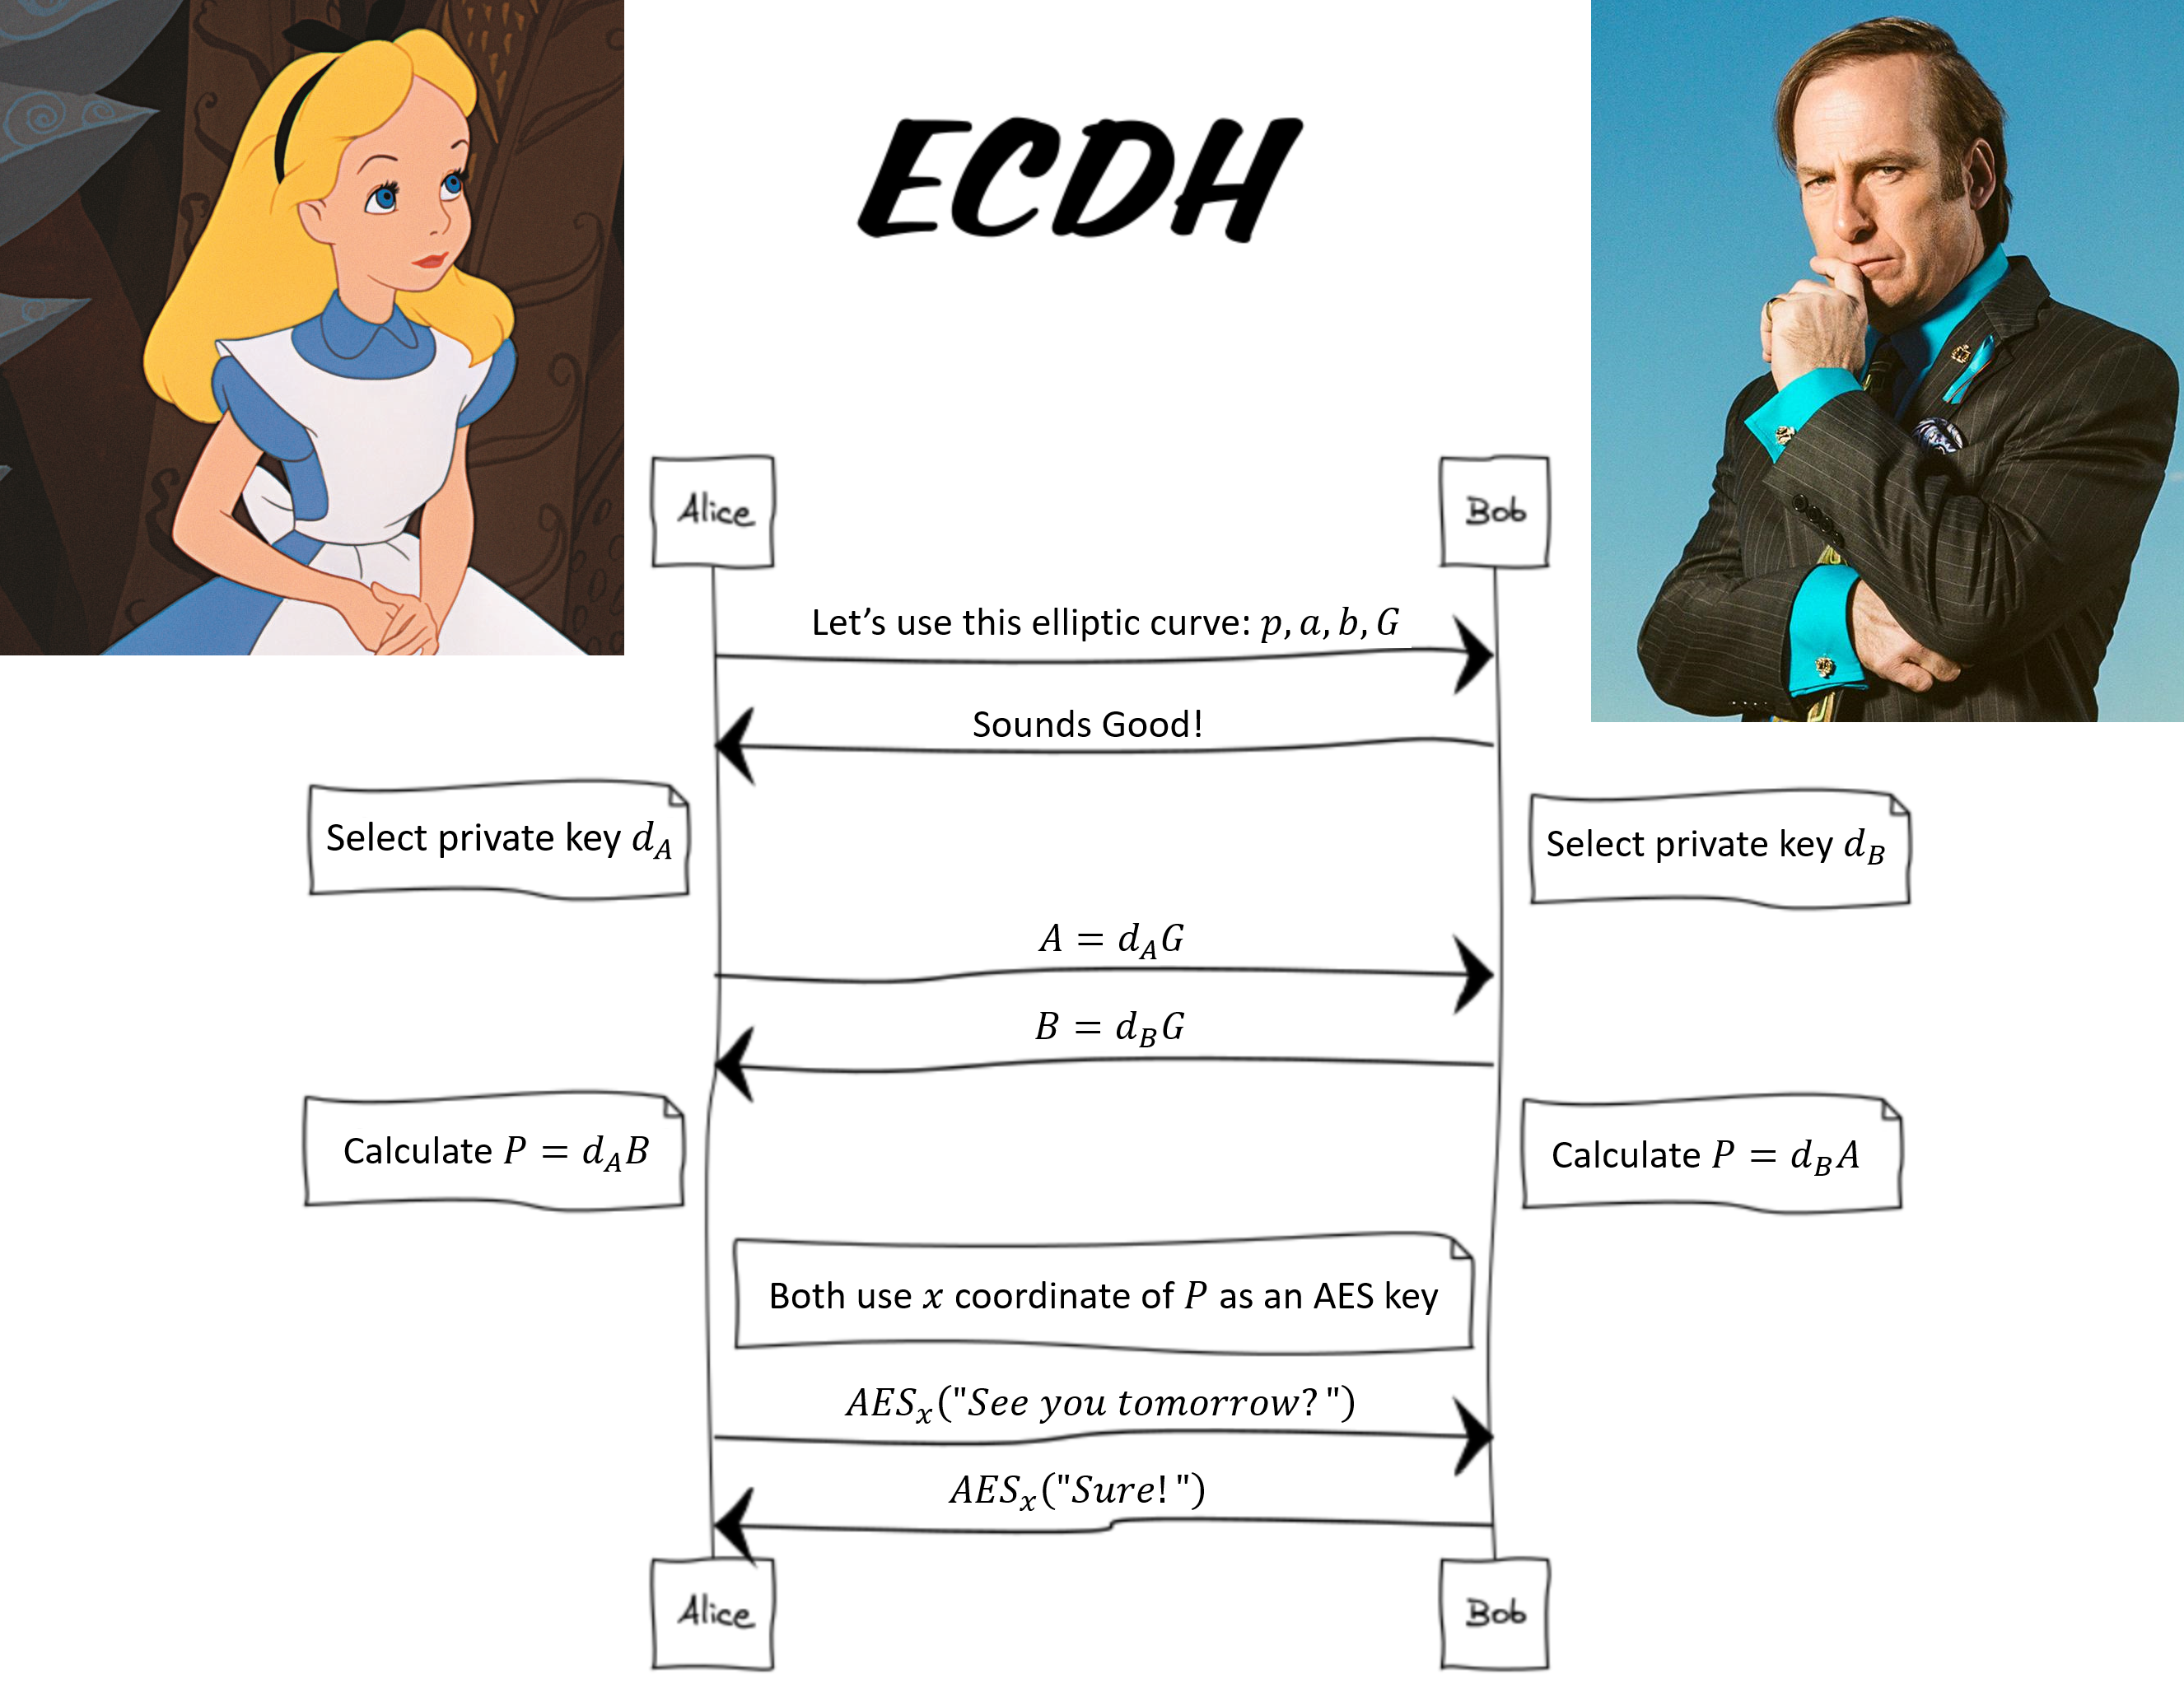 elikaski/ecc_attacks
Bekannte Angriffe auf die Elliptische-Kurven-Kryptografie
 sqlmapproject/testenv
Eine Sammlung von Webseiten, die anfällig für SQL-Injection-Schwachstellen sind.
 briskets/cve-2021-3493
Ubuntu OverlayFS Lokale Privesc
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
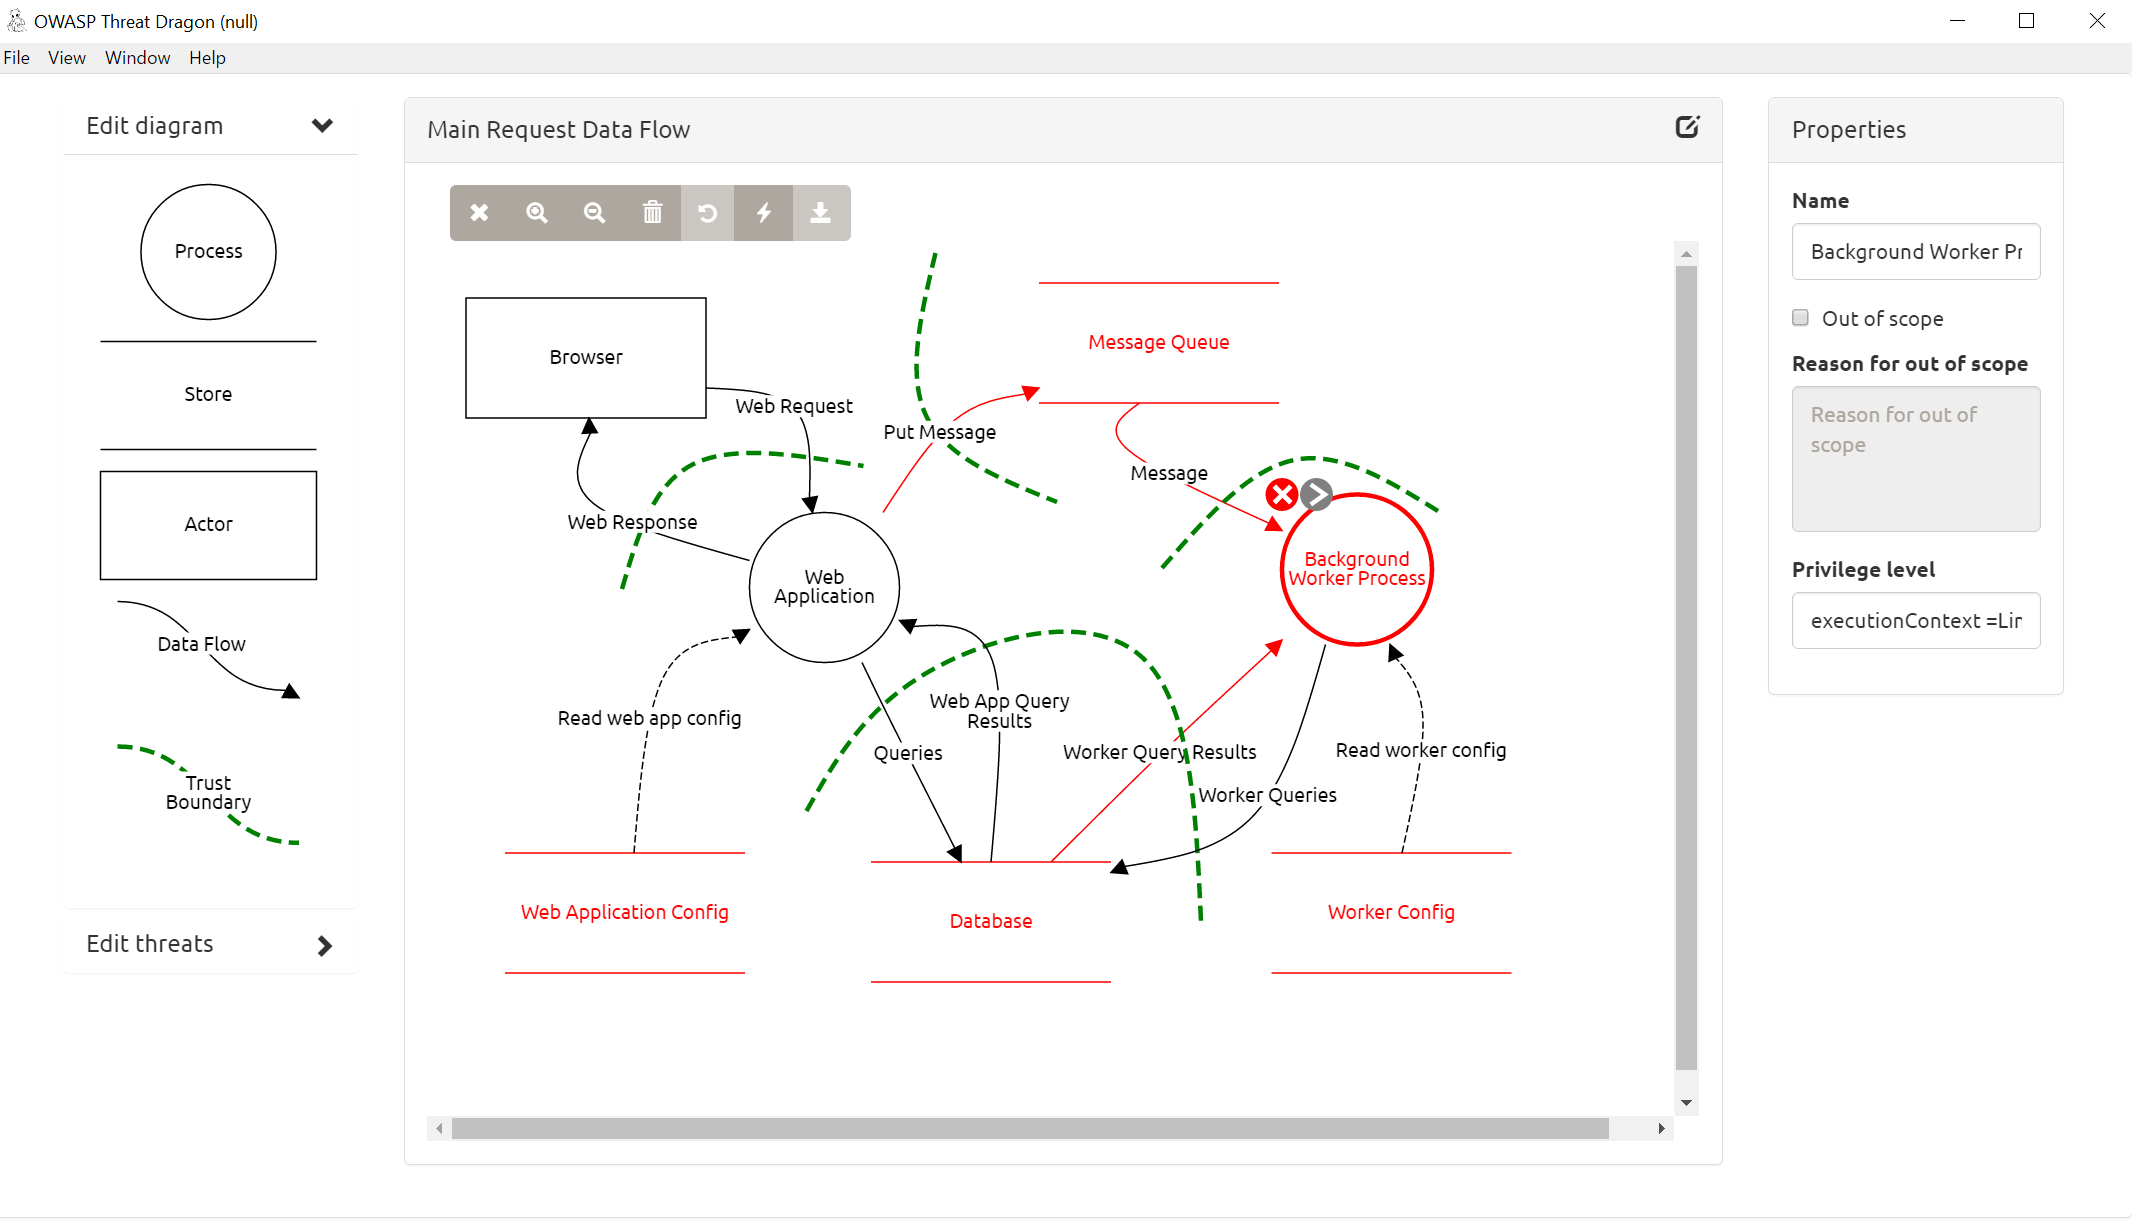 mike-goodwin/owasp-threat-dragon-desktop
Eine installierbare Desktop-Variante von OWASP Threat Dragon
 nickstadb/barmie
Java RMI-Enumeration- und Angriffstool.
 punk-security/smbeagle
SMBeagle - Dateifreigabe-Auditierungstool.
 y4er/weblogic-shiro-shell
WebLogic nutzt CVE-2020-2883 aus, um die Shiro rememberMe-Deserialisierungslücke zu exploitieren und mit einem Klick eine…
 doyensec/regexploit
Finden Sie reguläre Ausdrücke, die anfällig für ReDoS (Regular Expression Denial of Service) sind.
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
 tothi/pwn-hisilicon-dvr
Proof-of-Concept-Exploit und Offenlegung von Schwachstellen für HiSilicon hi3520d DVR/NVR-Geräte. Demonstriert RCE über die Weboberfläche,…
 orleven/tentacle
Tentacle ist ein POC-Schwachstellenverifizierungs- und Exploit-Framework. Es unterstützt die freie Erweiterung von Exploits und verwendet…
 star-sg/cve
Eine Sammlung von Proof-of-Concept-Exploit-Skripten, die vom STAR Labs-Team für verschiedene CVEs geschrieben wurden, die sie entdeckt oder von…
 elc0mpa/aws-doctor
Leistungsstarke Open-Source-CLI zur Überprüfung von Sicherheit, Kosten und Best Practices in AWS. 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 Exploit
 soulghost/iblessing
iblessing ist ein Toolkit zur iOS-Sicherheitsausnutzung, das hauptsächlich Anwendungsinformationssammlung, statische Analyse und dynamische Analyse…








