
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 nccgroup/triforceafl
AFL/QEMU-Fuzzing mit Vollsystem-Emulation.
 l0ss/grouper
Ein PowerShell-Skript, das hilft, anfällige Einstellungen in AD-Gruppenrichtlinien zu finden. (veraltet, stattdessen Grouper2 verwenden!)
 symgraph/idassist
KI-gestütztes Reverse-Engineering-Plugin für IDA Pro
 musalbas/heartbleed-masstest
Multithreaded-Tool zum Scannen vieler Hosts auf CVE-2014-0160.
 nccgroup/featherduster
Ein automatisiertes, modulares Kryptoanalyse-Tool; d. h. eine Mathevernichtungswaffe
 liske/needrestart
Systemdienstprogramm, das nach Paket-Upgrades Daemons identifiziert und neu startet, die veraltete Bibliotheken verwenden, um die Sicherheit zu…
 risksense/zerologon
Exploit für zerologon cve-2020-1472
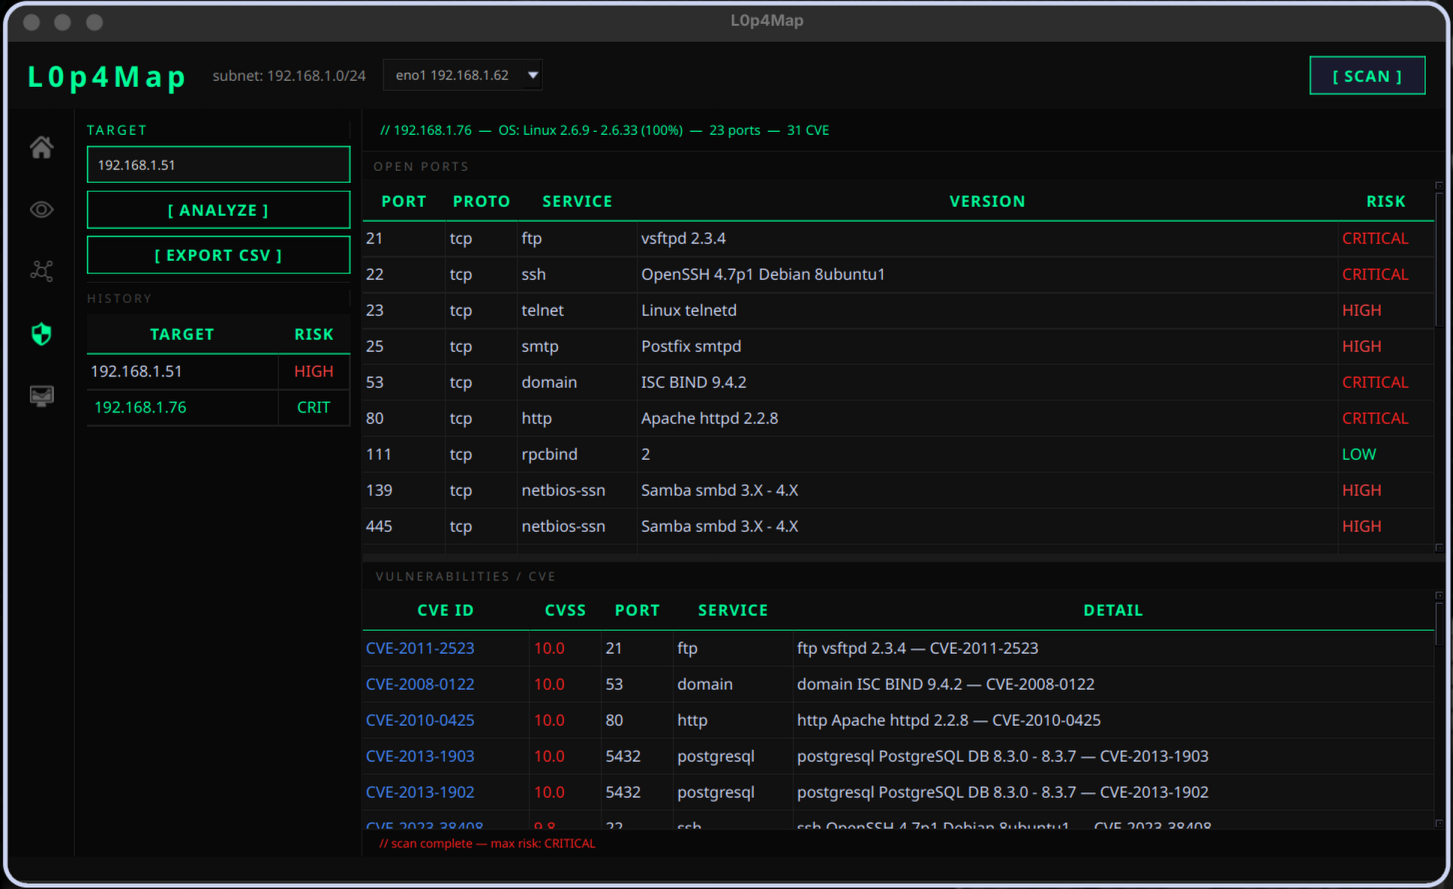 haxl0p4/l0p4map
Professionelles Netzwerküberwachungs- und Visualisierungstool. L0P4Map kombiniert schnelle ARP-Erkennung mit vollständiger nmap-Integration und einer…
 pepelux/sippts
Werkzeugsammlung zur Auditierung SIP-basierter VoIP-Systeme
 robertdavidgraham/rdpscan
Ein schneller Scanner für die CVE-2019-0708 "BlueKeep"-Sicherheitslücke.
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 chainguard-dev/osquery-defense-kit
Produktionsreife Detection- & Response-Abfragen für osquery
 arialdomartini/morris-worm
Der dekompilierte Quellcode des Morris-Wurms
 byt3bl33d3r/itwasalladream
Ein PrintNightmare (CVE-2021-34527) Python Scanner. Scanne gesamte Subnetze nach Hosts, die anfällig für die PrintNightmare RCE sind.
 bishopfox/eyeballer
Convolutional Neural Network zur Analyse von Pentest-Screenshots
 battelle/sandsifter
Der x86-Prozessor-Fuzzer
 vulncheck-oss/go-exploit
Go-basiertes Exploit-Entwicklungsframework mit integrierten Phasen für Zielverifikation, Versionsscan, Exploitation und C2. Unterstützt mehrere…
 safedep/pmg
PMG schützt Entwickler und KI-Agenten vor bösartigen Open-Source-Paketen mittels Proxy, Sandbox und dem Threat-Intelligence-Feed von SafeDep.








