
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen

 xtiankisutsa/mara_framework
MARA ist ein Mobile Application Reverse engineering and Analysis Framework. Es ist ein Toolkit, das gängige Werkzeuge für Reverse Engineering und…
 pr0v3rbs/firmae
Auf dem Weg zur groß angelegten Emulation von IoT-Firmware für die dynamische Analyse
 anshumanbh/tko-subs
Ein Tool, das dabei helfen kann, Subdomains mit toten DNS-Einträgen zu erkennen und zu übernehmen.
 selinuxproject/selinux-notebook
Umfassendes Open-Source-Buch über SELinux, das Kernel-Komponenten, Userspace-Bibliotheken, Policy-Toolchain und Policy-Sprache abdeckt. Enthält…
 team-atlanta/aixcc-afc-atlantis
Automatisiertes Cyber-Reasoning-System, das Softwareschwachstellen durch Fuzzing, Binäranalyse und Programm-Reasoning entdeckt und analysiert – für…
 owasp/docker-security
Einen Überblick über die Containersicherheit gewinnen
 fs0c131y/esfileexploreropenportvuln
ES File Explorer Open-Port-Schwachstelle - CVE-2019-6447
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…
 cyberark/kubiscan
Ein Tool zum Scannen von Kubernetes-Clustern auf riskante Berechtigungen
 aquasecurity/trivy-db
Erstellen und verwalten Sie Trivy-Schwachstellendatenbanken, indem Sie Sicherheitshinweise von NVD, Red Hat, Debian und weiteren Quellen aggregieren.…
 rfunix/pompem
Werkzeug zum Auffinden von Exploits
 google/silifuzz
Fuzzt CPU-Implementierungen, indem es Testeingaben aus Software-Proxys generiert und sie dann auf realer Hardware ausführt, um…
 stampery/mongoaudit
🔥 Ein leistungsstarkes Tool für MongoDB-Auditing und Pentesting 🔥
 wmal/linux-kodachi
Gehärtetes Debian-basiertes Datenschutz-Betriebssystem mit vorintegriertem Anonymisierungs-Stack (Tor, VPN, DNSCrypt), Anti-Forensik-Werkzeugen,…
 mogenius/renovate-operator
Operator zur Optimierung von Renovate-Ausführungen in Kubernetes
 hardik05/damn_vulnerable_c_program
Ein Beispiel-C-Programm, das verwundbaren Code für häufige Arten von Schwachstellen enthält. Es kann verwendet werden, um Fuzzing-Konzepte zu…
 cogiceo/gpohound
Offensives GPO-Dumping- und Analyse-Tool, das BloodHound-Daten nutzt und anreichert
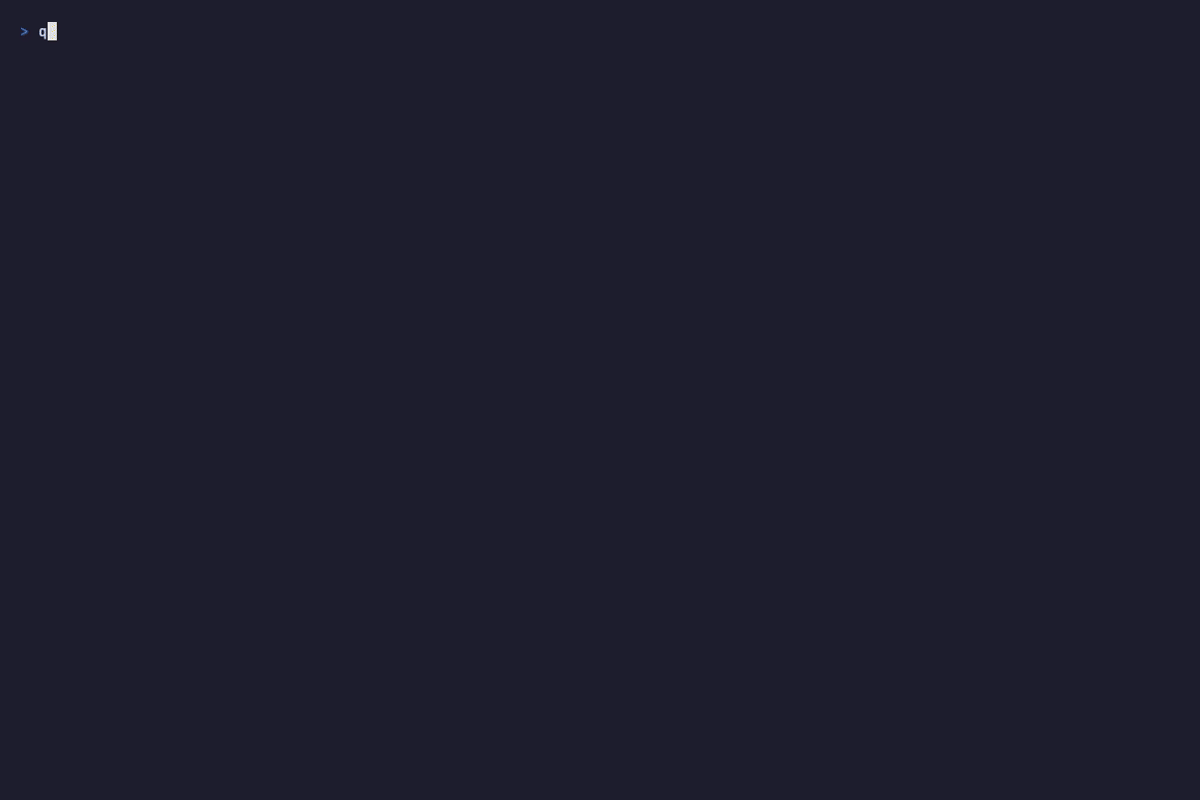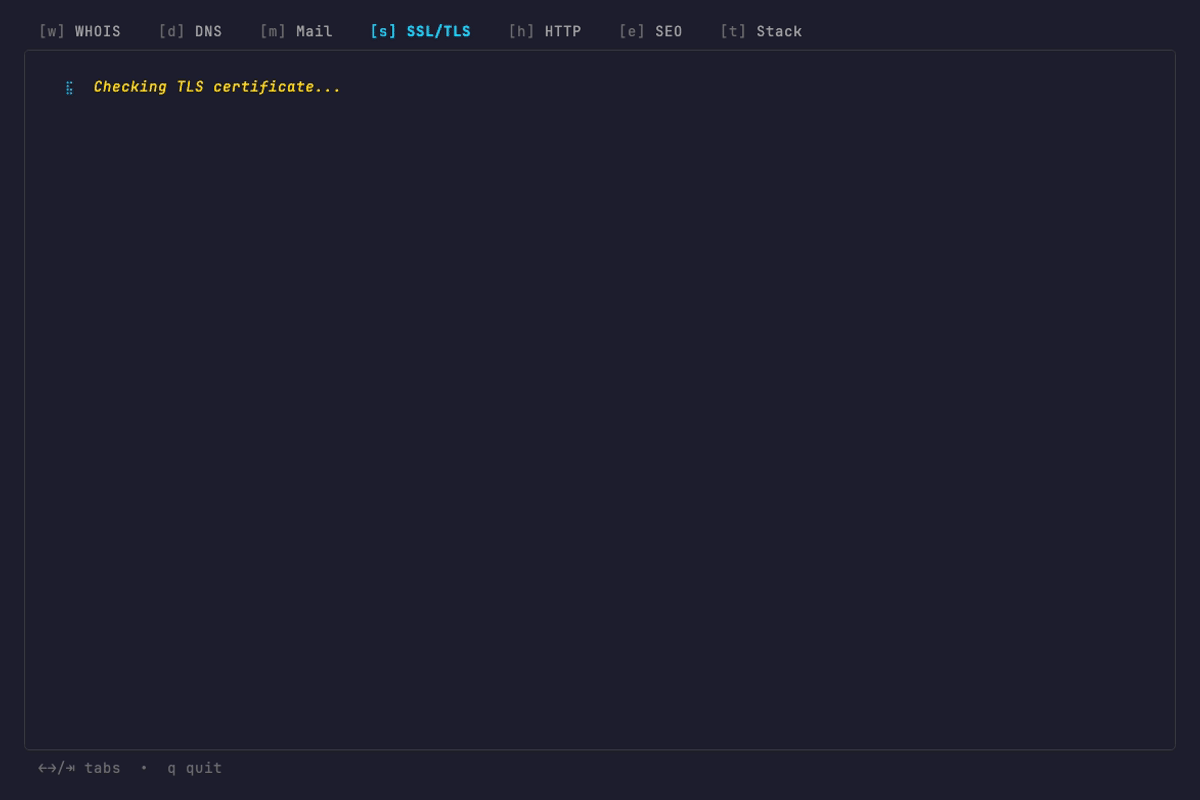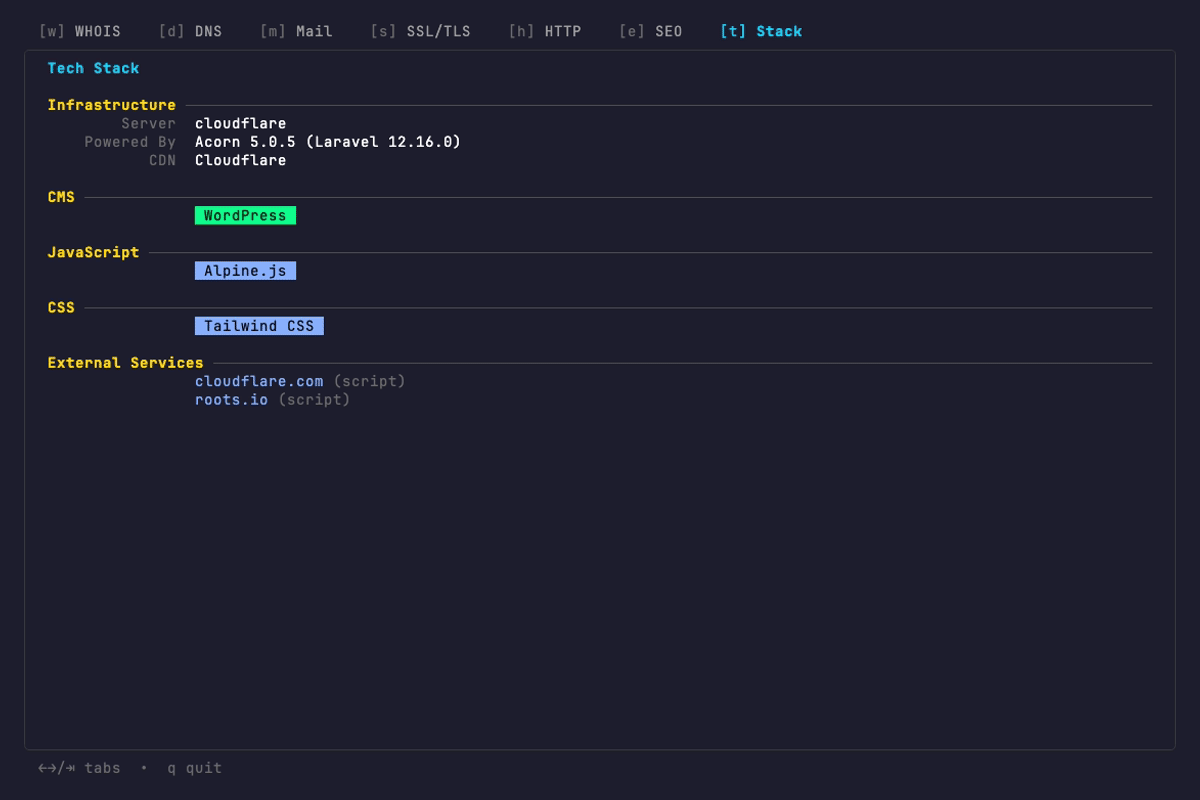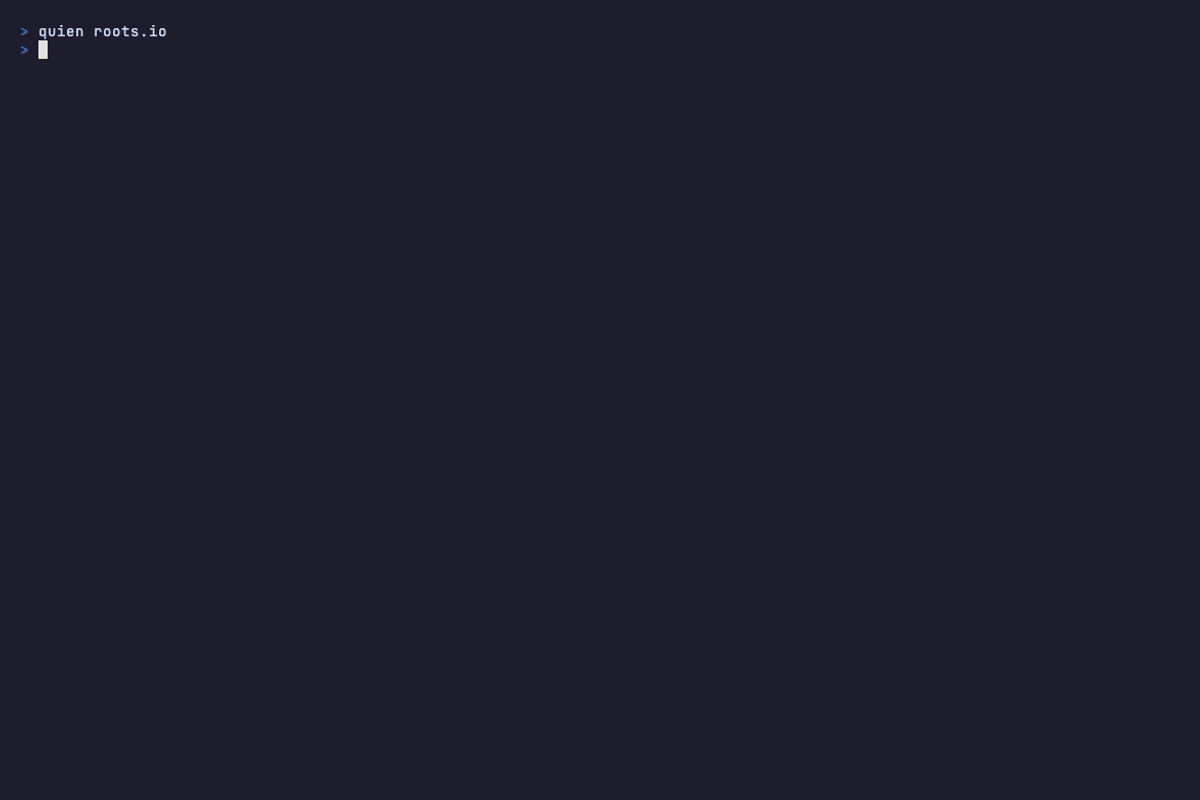 retlehs/quien
Ein besseres Whois- und Domain-Intelligence-Toolkit








