
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 may215/awesome-termux-hacking
⚡️Eine großartige Liste der besten Termux-Hacking-Tools
 nabla-c0d3/sslyze
Schnelle und leistungsstarke SSL/TLS-Scanning-Bibliothek.
 tuhinshubhra/red_hawk
All-in-One-Tool für Informationssammlung, Schwachstellenscanning und Crawling. Ein unverzichtbares Werkzeug für alle Penetrationstester.
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 cveproject/cvelistv5
CVE-Cache der offiziellen CVE-Liste im CVE JSON 5 Format
 nccgroup/scoutsuite
Multi-Cloud-Sicherheitsaudit-Tool, das Cloud-Provider-APIs nutzt, um Konfigurationsdaten zu sammeln, die Sicherheitslage zu bewerten und…
 ghostpack/seatbelt
Seatbelt ist ein C#-Projekt, das eine Reihe von sicherheitsorientierten Host-Umfrage-„Sicherheitschecks“ durchführt, die sowohl aus offensiver als…
 xoreaxeaxeax/sandsifter
Der x86-Prozessor-Fuzzer
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 pgbackrest/pgbackrest
Parallele Backup- und Wiederherstellungslösung für PostgreSQL mit Verschlüsselung, Delta-Restore und Multi-Cloud-Object-Store-Unterstützung für…
 ikow/php2shell-poc
CVE-2026-109618/109619 — 5 RCE-Ketten + Erkennungsregeln (Suricata, Sigma, ModSecurity). Forschung zu Pre-Auth-Exploits über PHP…
 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 joernio/joern
Open-Source-Codeanalyseplattform für C/C++/Java/Binary/Javascript/Python/Kotlin basierend auf Code Property Graphs. Discord…
 ihebski/defaultcreds-cheat-sheet
Ein Ort für alle Standard-Anmeldedaten, um Blue/Red-Teams bei der Identifizierung von Geräten mit Standardpasswort zu unterstützen 🛡️
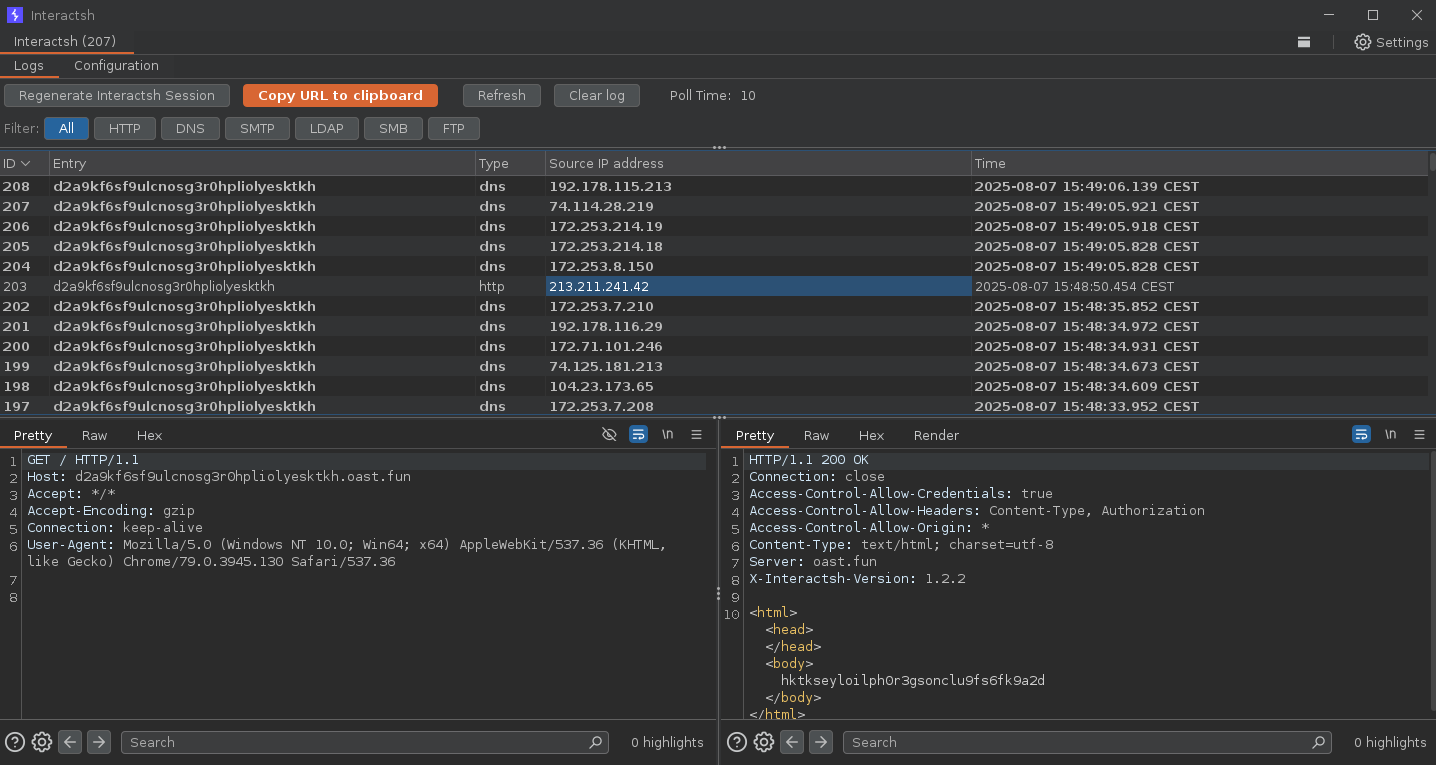 projectdiscovery/interactsh
Ein Server und eine Client-Bibliothek zum Sammeln von OOB-Interaktionen
 microsoft/applicationinspector
Ein Quellcode-Analysewerkzeug, das entwickelt wurde, um interessante Merkmale und andere Eigenschaften sichtbar zu machen und die Frage 'Was ist im…
 intelowlproject/intelowl
Skalierbare Bedrohungsinformationsplattform, die beobachtbare Elemente und Dateien mit über 200 Analyseprogrammen anreichert, mit integrierter GUI,…
 xmendez/wfuzz
Modularer Web-Fuzzer für automatisierte Sicherheitstests. Injiziert Payloads in beliebige HTTP-Anforderungsfelder, um Schwachstellen zu entdecken,…







