Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Schwachstellenanalyse — Seite 100 | Kitploit
Kategorien

Schwachstellenanalyse

Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.

NeuesteRelevanzBeliebtesteKürzlich aktualisiert
28649 Ergebnisse
file-notification-attacks preview

file-notification-attacks

GitHubisec-tugraz/file-notification-attacks

Forschungsartefakte für Datei-Benachrichtigungs-Seitenkanalangriffe auf Linux, Windows und macOS, die inotify/FSEvents-Leckage, Tastenanschlag-Timing…

android-securityvulnerability-analysisexploitation+6
13
vor 1 Monat
CVE-2026-58231 preview

CVE-2026-58231

GitHubwildandeveloper/cve-2026-58231

Nicht-destruktives Erkennungs- und Voraussetzungsprüfungs-Tool für CVE-2026-58231, das SAP Commerce Cloud Data Hub-Endpunkte, Standard-OAuth-Clients…

vulnerability-scannersvulnerability-analysisinformation-gathering+4
vor 1 Monat
-INE_Shivam_Gupta_23104003 preview

-INE_Shivam_Gupta_23104003

GitHubshivamg2004/-ine_shivam_gupta_23104003

CVE-2021-43798 Grafana Unauthenticated Path Traversal - Security Lab | Shivam Gupta | 23104003

container-securityvulnerability-analysisexploitation+5
vor 1 Monat
ghostlock-aak-apk preview

ghostlock-aak-apk

GitHuboopnv70-lab/ghostlock-aak-apk

# GhostLock AAK Launcher – CVE-2026-43499 Linux-Kernel-rtmutex-Stack-UAF-Trigger für lokale Privilegieneskalation (GPLv3)

android-securityprivilege-escalationexploit-frameworks+5
8vor 1 Monat
CVE-2023-27163-lab preview

CVE-2023-27163-lab

GitHubamulyakaushik/cve-2023-27163-lab

Docker-basiertes Lab zur Reproduktion von CVE-2023-27163 SSRF in Request-Baskets, mit Exploit-Verifikation, Erkennungsskript und…

defensive-toolscontainer-securityvulnerability-analysis+6
vor 1 Monat
CVE-2026-71217-PoC preview

CVE-2026-71217-PoC

GitHubreelix/cve-2026-71217-poc

Python-PoC zur Demonstration von CVE-2026-71217, einem Ressourcenerschöpfungs-Denial-of-Service in iperf3 3.16, mit Docker-Setup und präpariertem…

vulnerability-analysisexploitationnetwork-security
vor 1 Monat
CVE-2026-93958 preview

CVE-2026-93958

GitHubhackspeak/cve-2026-93958

Authentifizierte Command-Injection-PoC für D-Link R95/BE9500 DHMAPI SetTimeSettings, die Root-RCE über NTPServer-Backtick-Injection erreicht, mit…

embedded-systems-securityiot-securityvulnerability-analysis+7
2vor 1 Monat
cve-2019-15107-lab preview

cve-2019-15107-lab

GitHubshambhavim18/cve-2019-15107-lab

Docker-basiertes Lab zur Demonstration von CVE-2019-15107, der nicht authentifizierten RCE in Webmin, inklusive Deployment, Ausnutzung, Erkennung und…

defensive-toolscontainer-securityvulnerability-analysis+5
vor 1 Monat
CVE-2026-39987_RCE_PoC preview

CVE-2026-39987_RCE_PoC

GitHubmfahdk/cve-2026-39987_rce_poc

Python-Proof-of-Concept für CVE-2026-39987, das einen nicht authentifizierten WebSocket-Terminal-Endpunkt ausnutzt, um Remote-Befehlsausführung und…

vulnerability-analysisexploitationweb-application-exploitation+3
vor 1 Monat
CVE-2026-78844 preview

CVE-2026-78844

GitHub0linear/cve-2026-78844

Advisory, das CVE-2026-78844 dokumentiert, eine Schwachstelle durch unkontrollierten Ressourcenverbrauch in delight-nashorn-sandbox 0.5.5, bei der…

vulnerability-analysisexploitationweb-application-exploitation+1
vor 1 Monat
CVE-2026-36213-poc preview

CVE-2026-36213-poc

GitHubnt2dev/cve-2026-36213-poc

CVE-2026-36213: MEmu Android Emulator 9.2.7.0 Lokale Rechteausweitung

privilege-escalationvulnerability-analysisexploitation+2
vor 1 Monat
cve-2025-55182-lab preview

cve-2025-55182-lab

GitHubabhaybansal16/cve-2025-55182-lab

Docker-basiertes Lab zur Reproduktion von CVE-2025-55182 (React2Shell), einer nicht authentifizierten RCE im React Server Components Flight Protocol,…

vulnerability-scannerscontainer-securityvulnerability-analysis+6
vor 1 Monat
CVE-2024-31218-WEBHOOD-LAB preview

CVE-2024-31218-WEBHOOD-LAB

GitHubchandrimanath04-hue/cve-2024-31218-webhood-lab

Docker-basiertes Lab zur Reproduktion von CVE-2024-31218, einer nicht authentifizierten PocketBase-Admin-Erstellungs-Schwachstelle in Webhood, mit…

vulnerability-analysisexploitationweb-security+4
vor 1 Monat
CVE-2023-21554-PoC preview

CVE-2023-21554-PoC

GitHubtheartist54/cve-2023-21554-poc

Python-Proof-of-Concept für CVE-2023-21554 (QueueJumper) in Microsoft MSMQ, das SRMP-Nachrichten über TCP/1801 konstruiert, um die…

vulnerability-analysisexploitationnetwork-security+2
vor 1 Monat
cve-2020-14343-lab preview

cve-2020-14343-lab

GitHubsaina15/cve-2020-14343-lab

Kontrolliertes Labor für Schwachstellenforschung und -reproduktion für CVE-2020-14343 in PyYAML

vulnerability-scannerscontainer-securitydynamic-analysis-sandboxing+7
vor 1 Monat
CVE-2026-23111-PoC preview

CVE-2026-23111-PoC

GitHubimeiplus/cve-2026-23111-poc

Lokaler Privilegieneskalations-Exploit für CVE-2026-23111, ein Use-after-free in der nf_tables-Subsystem des Linux-Kernels, mit KASLR-Bypass und…

privilege-escalationmemory-forensicsvulnerability-analysis+3
vor 1 Monat
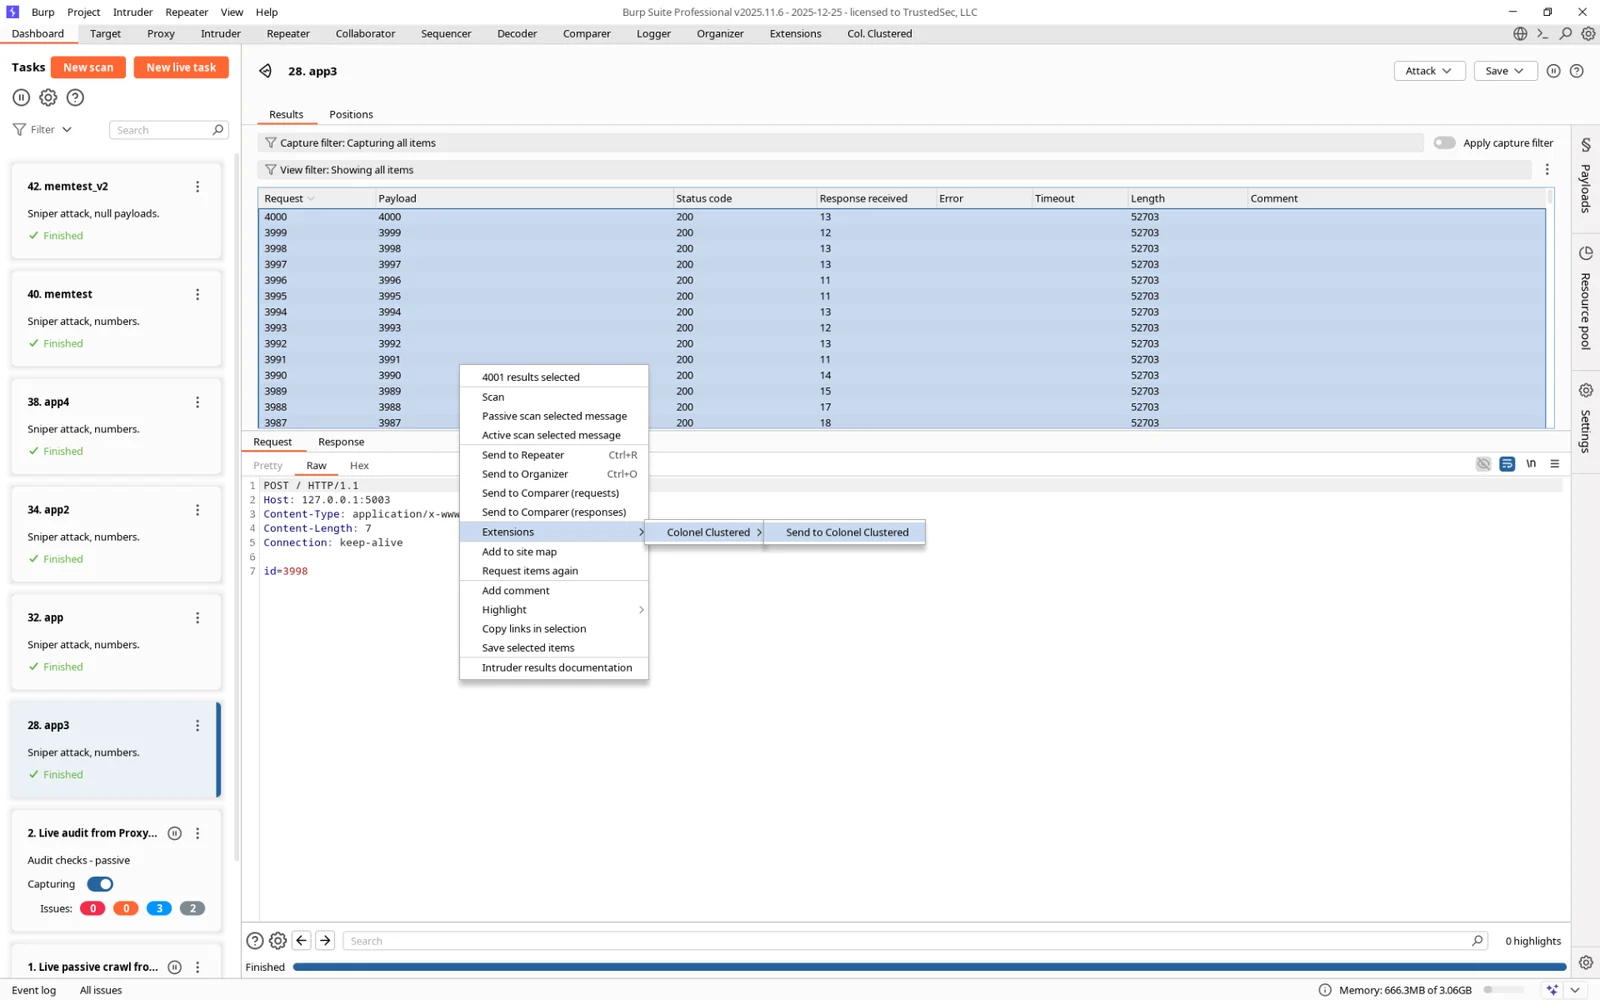
ColonelClustered preview

ColonelClustered

GitHubhoodoer/colonelclustered

Ein Java-Burp-Plugin, das Text-Clustering auf Antworten durchführt, um Ausreißer/Gruppen basierend auf dem tatsächlichen Inhalt der Server-Antworten…

vulnerability-analysisweb-proxies-interceptionweb-application-exploitation+5
12vor 1 Monat
CVE-2026-94036 preview

CVE-2026-94036

GitHubdjzzlim/cve-2026-94036

Repository zu CVE-2026-94036, das wahrscheinlich eine Schwachstellenanalyse, einen Proof-of-Concept oder Exploit-Code für dieses spezifische…

vulnerability-scannersvulnerability-analysisexploitation+2
vor 1 Monat
Zurück1…99100Weiter