#1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen
 krn966/cve-2025-27591
Lokaler Privilege-Escalation-Exploit für CVE-2025-27591, der unsichere Symlink-Behandlung im Logging des unten genannten Dienstprogramms ausnutzt, um…
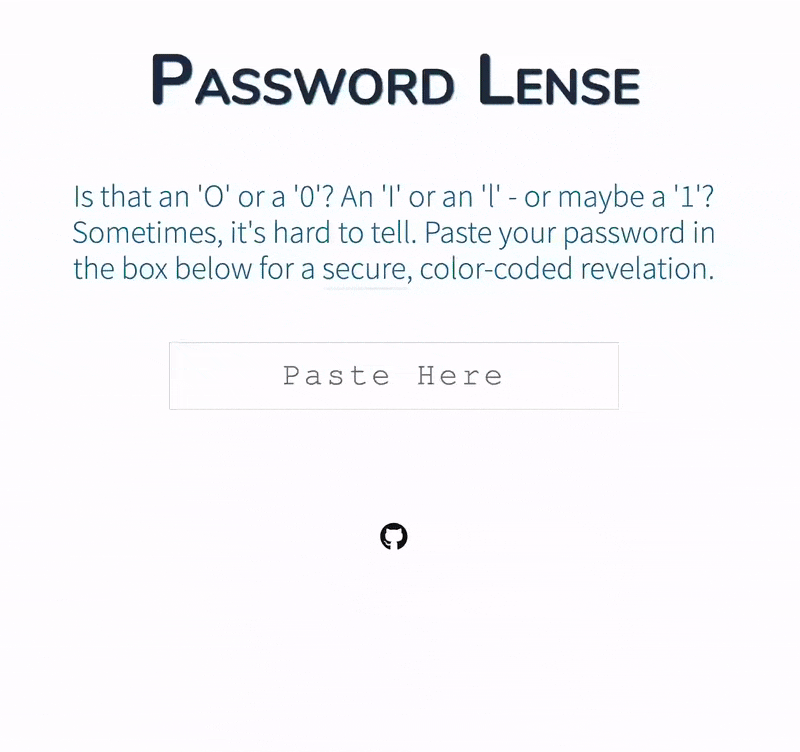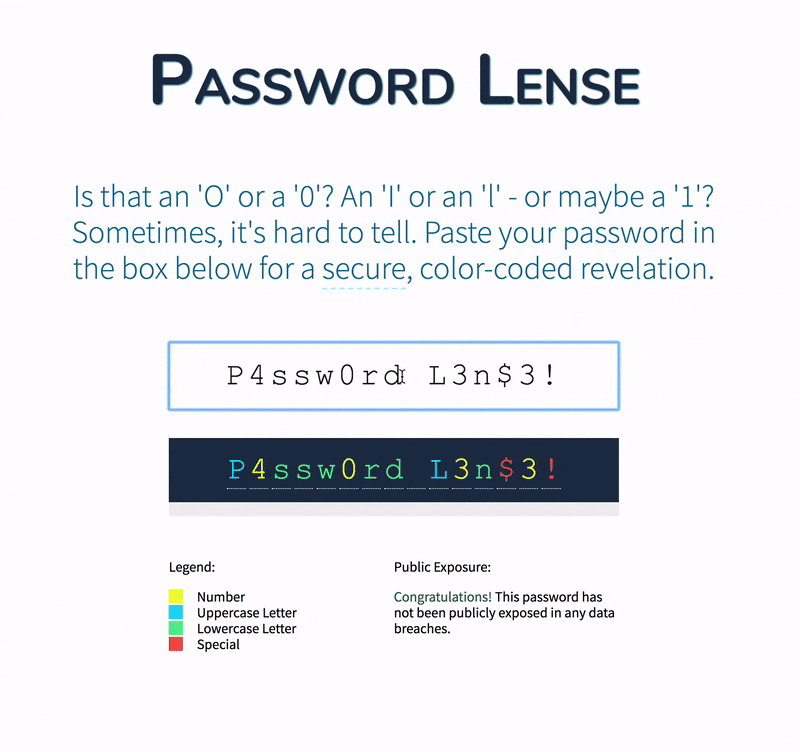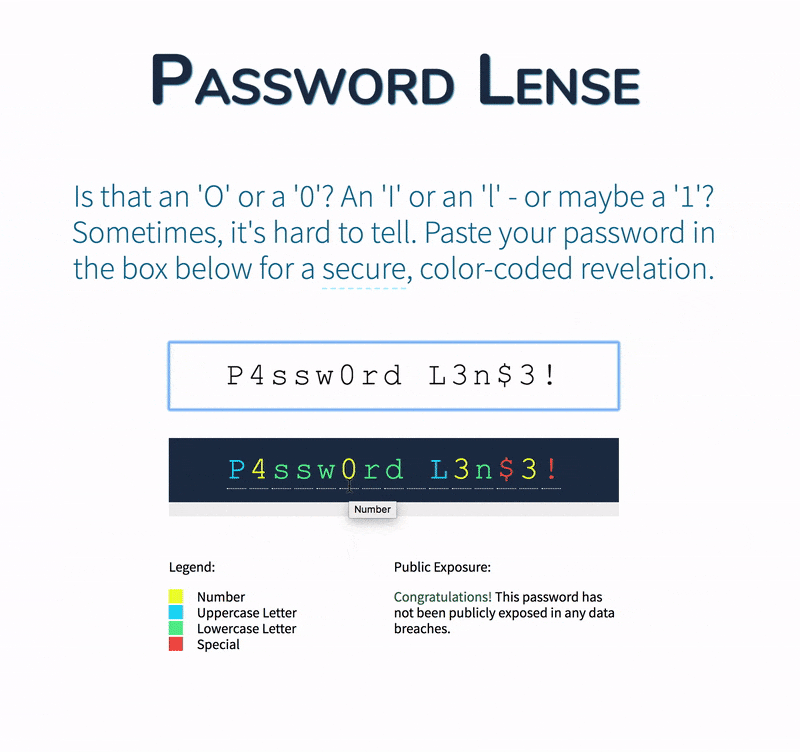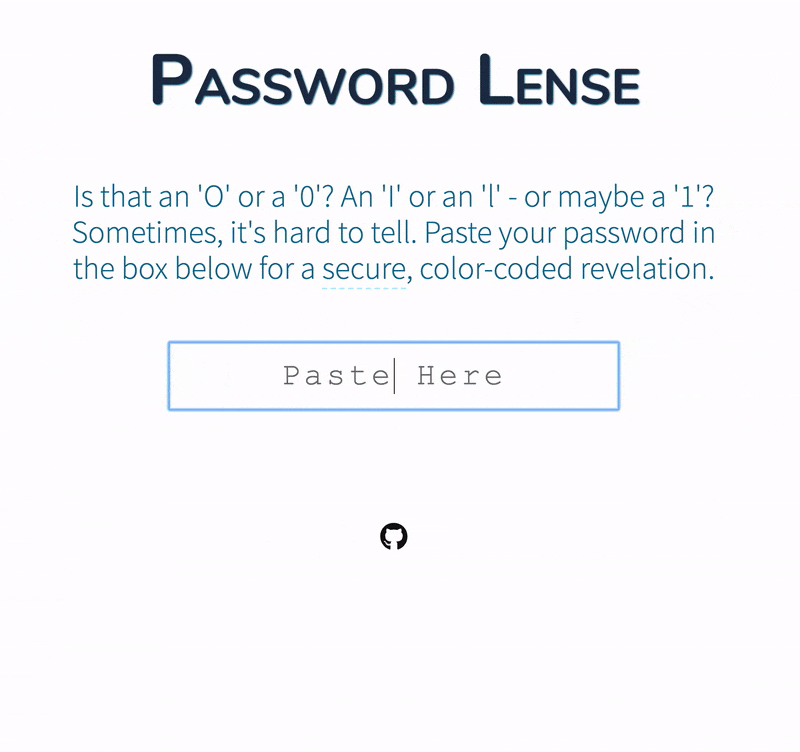
wkovacs64/pwlPassword Lense: Zeichenarten in einem Passwort offenlegen
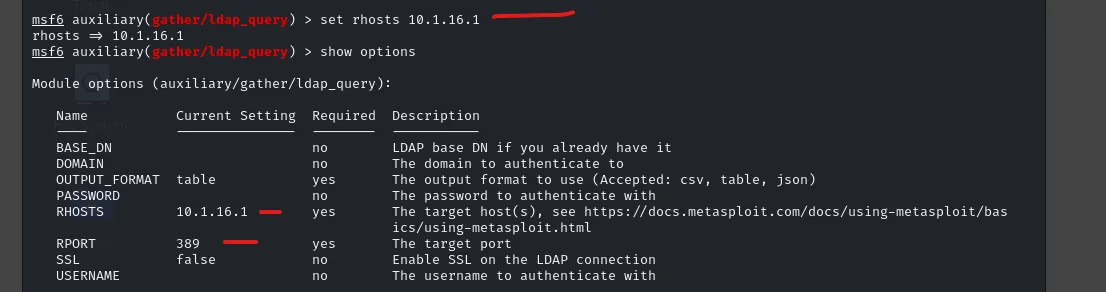 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
End-to-End-Domain-Controller-Ausnutzung mit Metasploit und Impacket: DC10 entdeckt, Zerologon (CVE-2020-1472) ausgenutzt, NTLM-Hashes extrahiert,…
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
Forschungsumgebung für CVE-2025-33073, eine Windows-SMB-Client-Privilegienausweitungsschwachstelle. Stellt bösartige SMB-Server- und…
 dr4x-c0d3r/sudo-chroot
Sudo-Schwachstelle lokale Privilegieneskalation (CVE-2025-32463) POC mit Python
 mandiant/commando-vm
Anpassbare, auf Windows basierende virtuelle Maschinen-Distribution, die mit Offensive-Security-Tools für Penetrationstests und…
 qduarte-42/snow-crash
Einführung in die Cybersicherheit.
 mgeeky/protectmytooling
Multi-Packer Wrapper, der es ermöglicht, verschiedene Packer, Obfuskatoren und andere Red Team-orientierte Waffen aneinanderzureihen. Ausgestattet…
 jonaslong/pyison
Pythonischer KI-Crawler-Tarpit
 danielmadsendk/servicenow-cve-2025-11449-cve-2025-11450-mitigation-script
Automatisierte Erkennung und Behebung von ServiceNow-UI-Macro-Schwachstellen (CVE-2025-11449, CVE-2025-11450) durch Kodierung von sysparm_-Parametern…
 shazed-x/cve-2025-32463
- Anfällig: sudo 1.9.14, 1.9.15, 1.9.16, 1.9.17 – Behoben in: sudo 1.9.17p1 und später – Legacy-Versionen älter als 1.9.14 sind nicht betroffen, da…
 doyensec/ksmbd-cve-2025-37947
Exploit für CVE-2025-37947 in ksmbd, einem SMB-Server des Linux-Kernels, der einen Out-of-Bounds-Schreibzugriff verursacht. Enthält BPF-Tracer,…
 michalbednarski/thisseemswrong
Writeup und Exploit für CVE-2024-49746: Androids Parcel::continueWrite schließt Dateideskriptoren, die später verwendet werden
 nu11secur1ty/metasploit-framework-nu11secur1ty
Erweiterung von metasploit-framework
 cyghtinc/cve-2024-30088-binary-lpe-privielege-escalation-cyght-toctou
Kompilierte Proof-of-Concept-Binärdatei für lokale Privilegieneskalation, die CVE-2024-30088 ausnutzt, eine TOCTOU-Schwachstelle, die auf…
 farazsth98/exploit-cve-2025-39946
Exploit für CVE-2025-39946, einen Fehler im net/tls-Subsystem des Linux-Kernels.
 laylavish/ublockorigin-huge-ai-blocklist
Eine große Blockliste mit manuell kuratierten Websites, die KI-generierte Bilder enthalten, für uBlock Origin & uBlacklist.
 vulnerscom/burp-vulners-scanner
Schwachstellenscanner basierend auf der Such-API von vulners.com