
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen
 franccesco/getaltname
Extrahiere Subdomains aus SSL-Zertifikaten von HTTPS-Websites.
 blechschmidt/massdns
Ein Hochleistungs-DNS-Stub-Resolver für Massenabfragen und Aufklärung (Subdomain-Enumeration)
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.
 parbatzone/reconvault
🔍 Organizer für Recon-Notizen für Bug-Bounty-Jäger und CTF-Spieler — Subdomains, Ports, Endpunkte, Schwachstellen, alles an einem Ort.
 musana/cf-hero
CF-Hero ist ein Reconnaissance-Tool, das mehrere Datenquellen nutzt, um die Ursprungs-IP-Adressen von Cloudflare-geschützten Webanwendungen zu…
 spyboy-productions/omnisci3nt
Omnisci3nt ist ein Open-Source-Web-Reconnaissance- und Intelligence-Tool zum Extrahieren tiefer technischer Einblicke aus Domains, einschließlich…
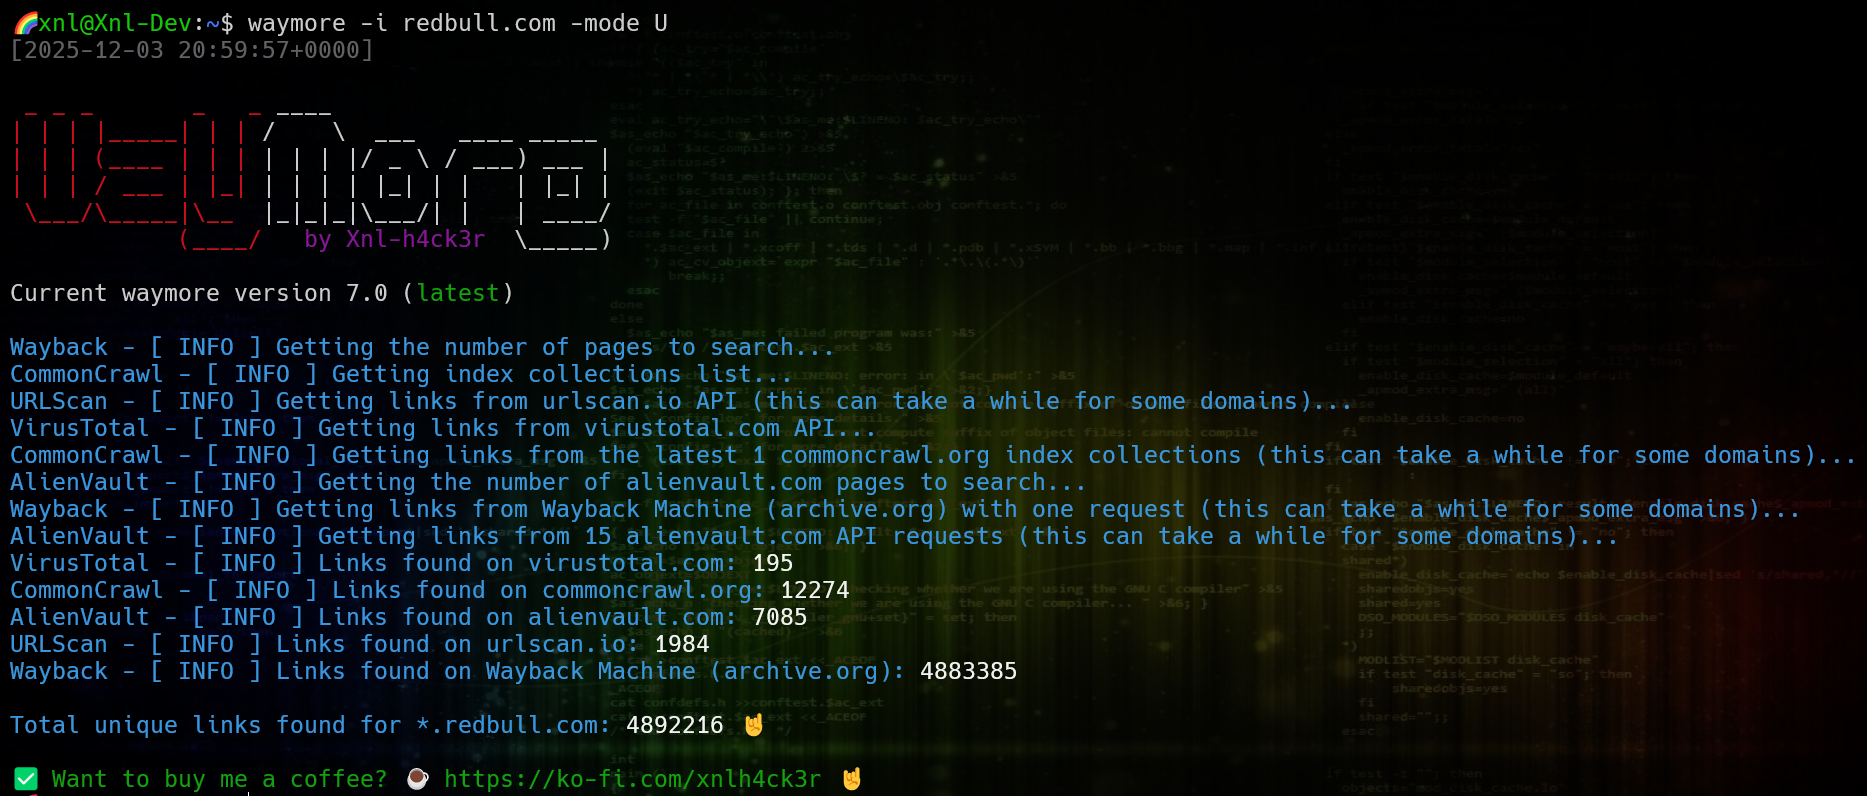 xnl-h4ck3r/waymore
Finde viel mehr von der Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive & Intelligence X!
 jenderal92/all-reverseip-multithreading
python 2.7

 foxvr-sudo/bugbounty-arsenal-resources
Checklisten und Vorlagen für Bug-Bounty-Programme. MIT-lizenziert.
 umutcamliyurt/subhunter
Schneller Subdomain-Übernahme-Scanner, der DNS-CNAME-Einträge anhand bekannter Fingerabdrücke überprüft, um anfällige Subdomains zu erkennen.…
 infobyte/emploleaks
Ein OSINT-Tool, das dabei hilft, Mitglieder eines Unternehmens mit durchgesickerten Zugangsdaten zu erkennen.
 te-k/harpoon
CLI-Tool für Open Source und Threat Intelligence
 r0x4r/garud
Ein Automatisierungstool, das Subdomains scannt, Subdomain-Übernahme, dann XSS, SSTI, SSRF und weitere Injection-Point-Parameter herausfiltert und…
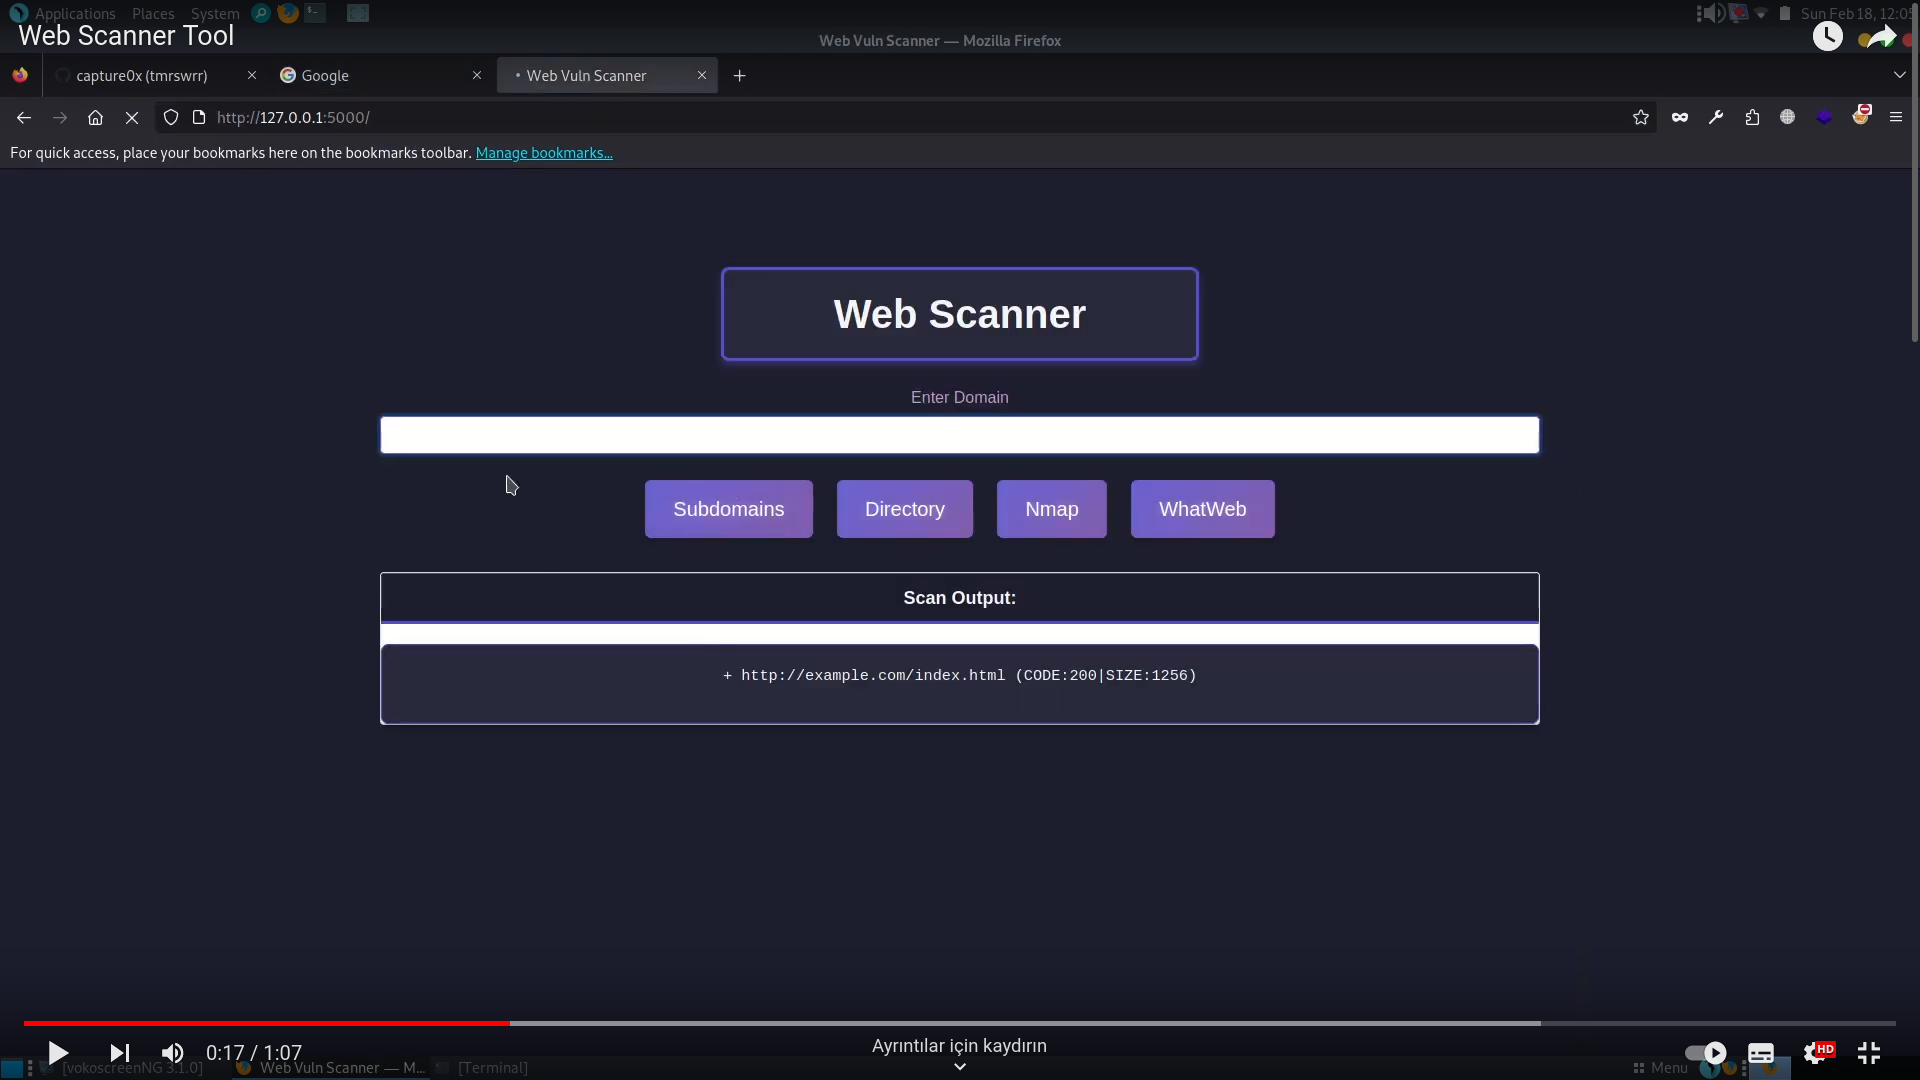 capture0x/web-scanner
Python-basierter Web-Domain-Scanner, der Sublist3r, Dirble, Nmap und WhatWeb für die Subdomain-Erkennung, Verzeichnisaufzählung, Netzwerkscanning und…
 s_r_e_e_r_a_j/reconhound
ReconHound ist ein Python-basiertes Web-Reconnaissance-Tool, das für Penetrationstester, Bug-Bounty-Jäger und ethische Hacker konzipiert ist. Es…
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…







