
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen
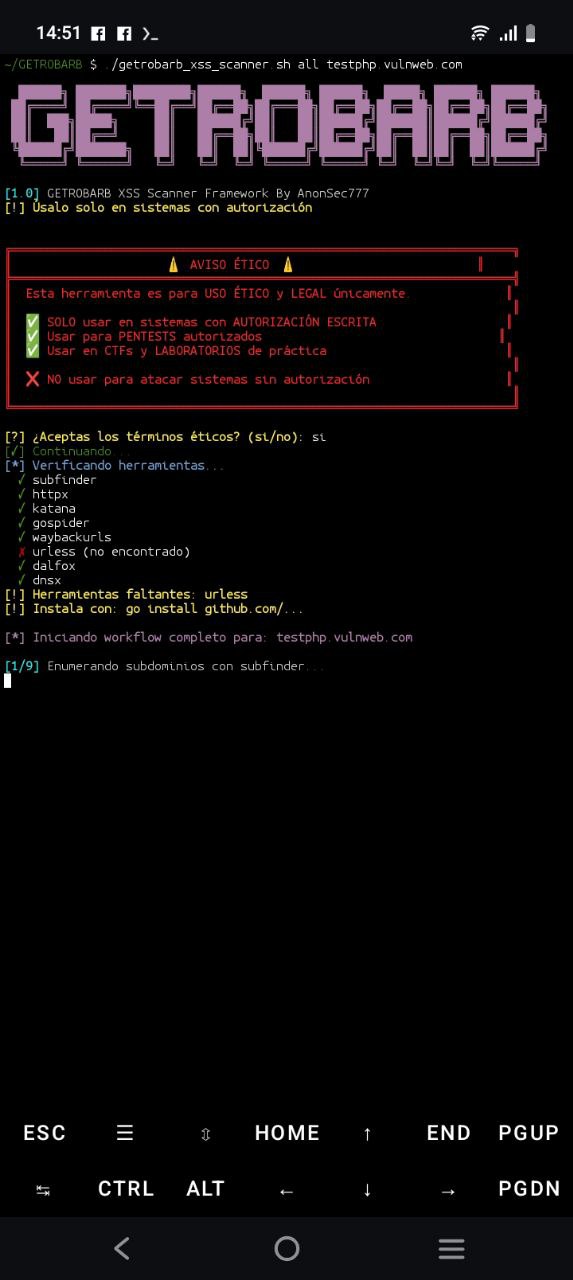
 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
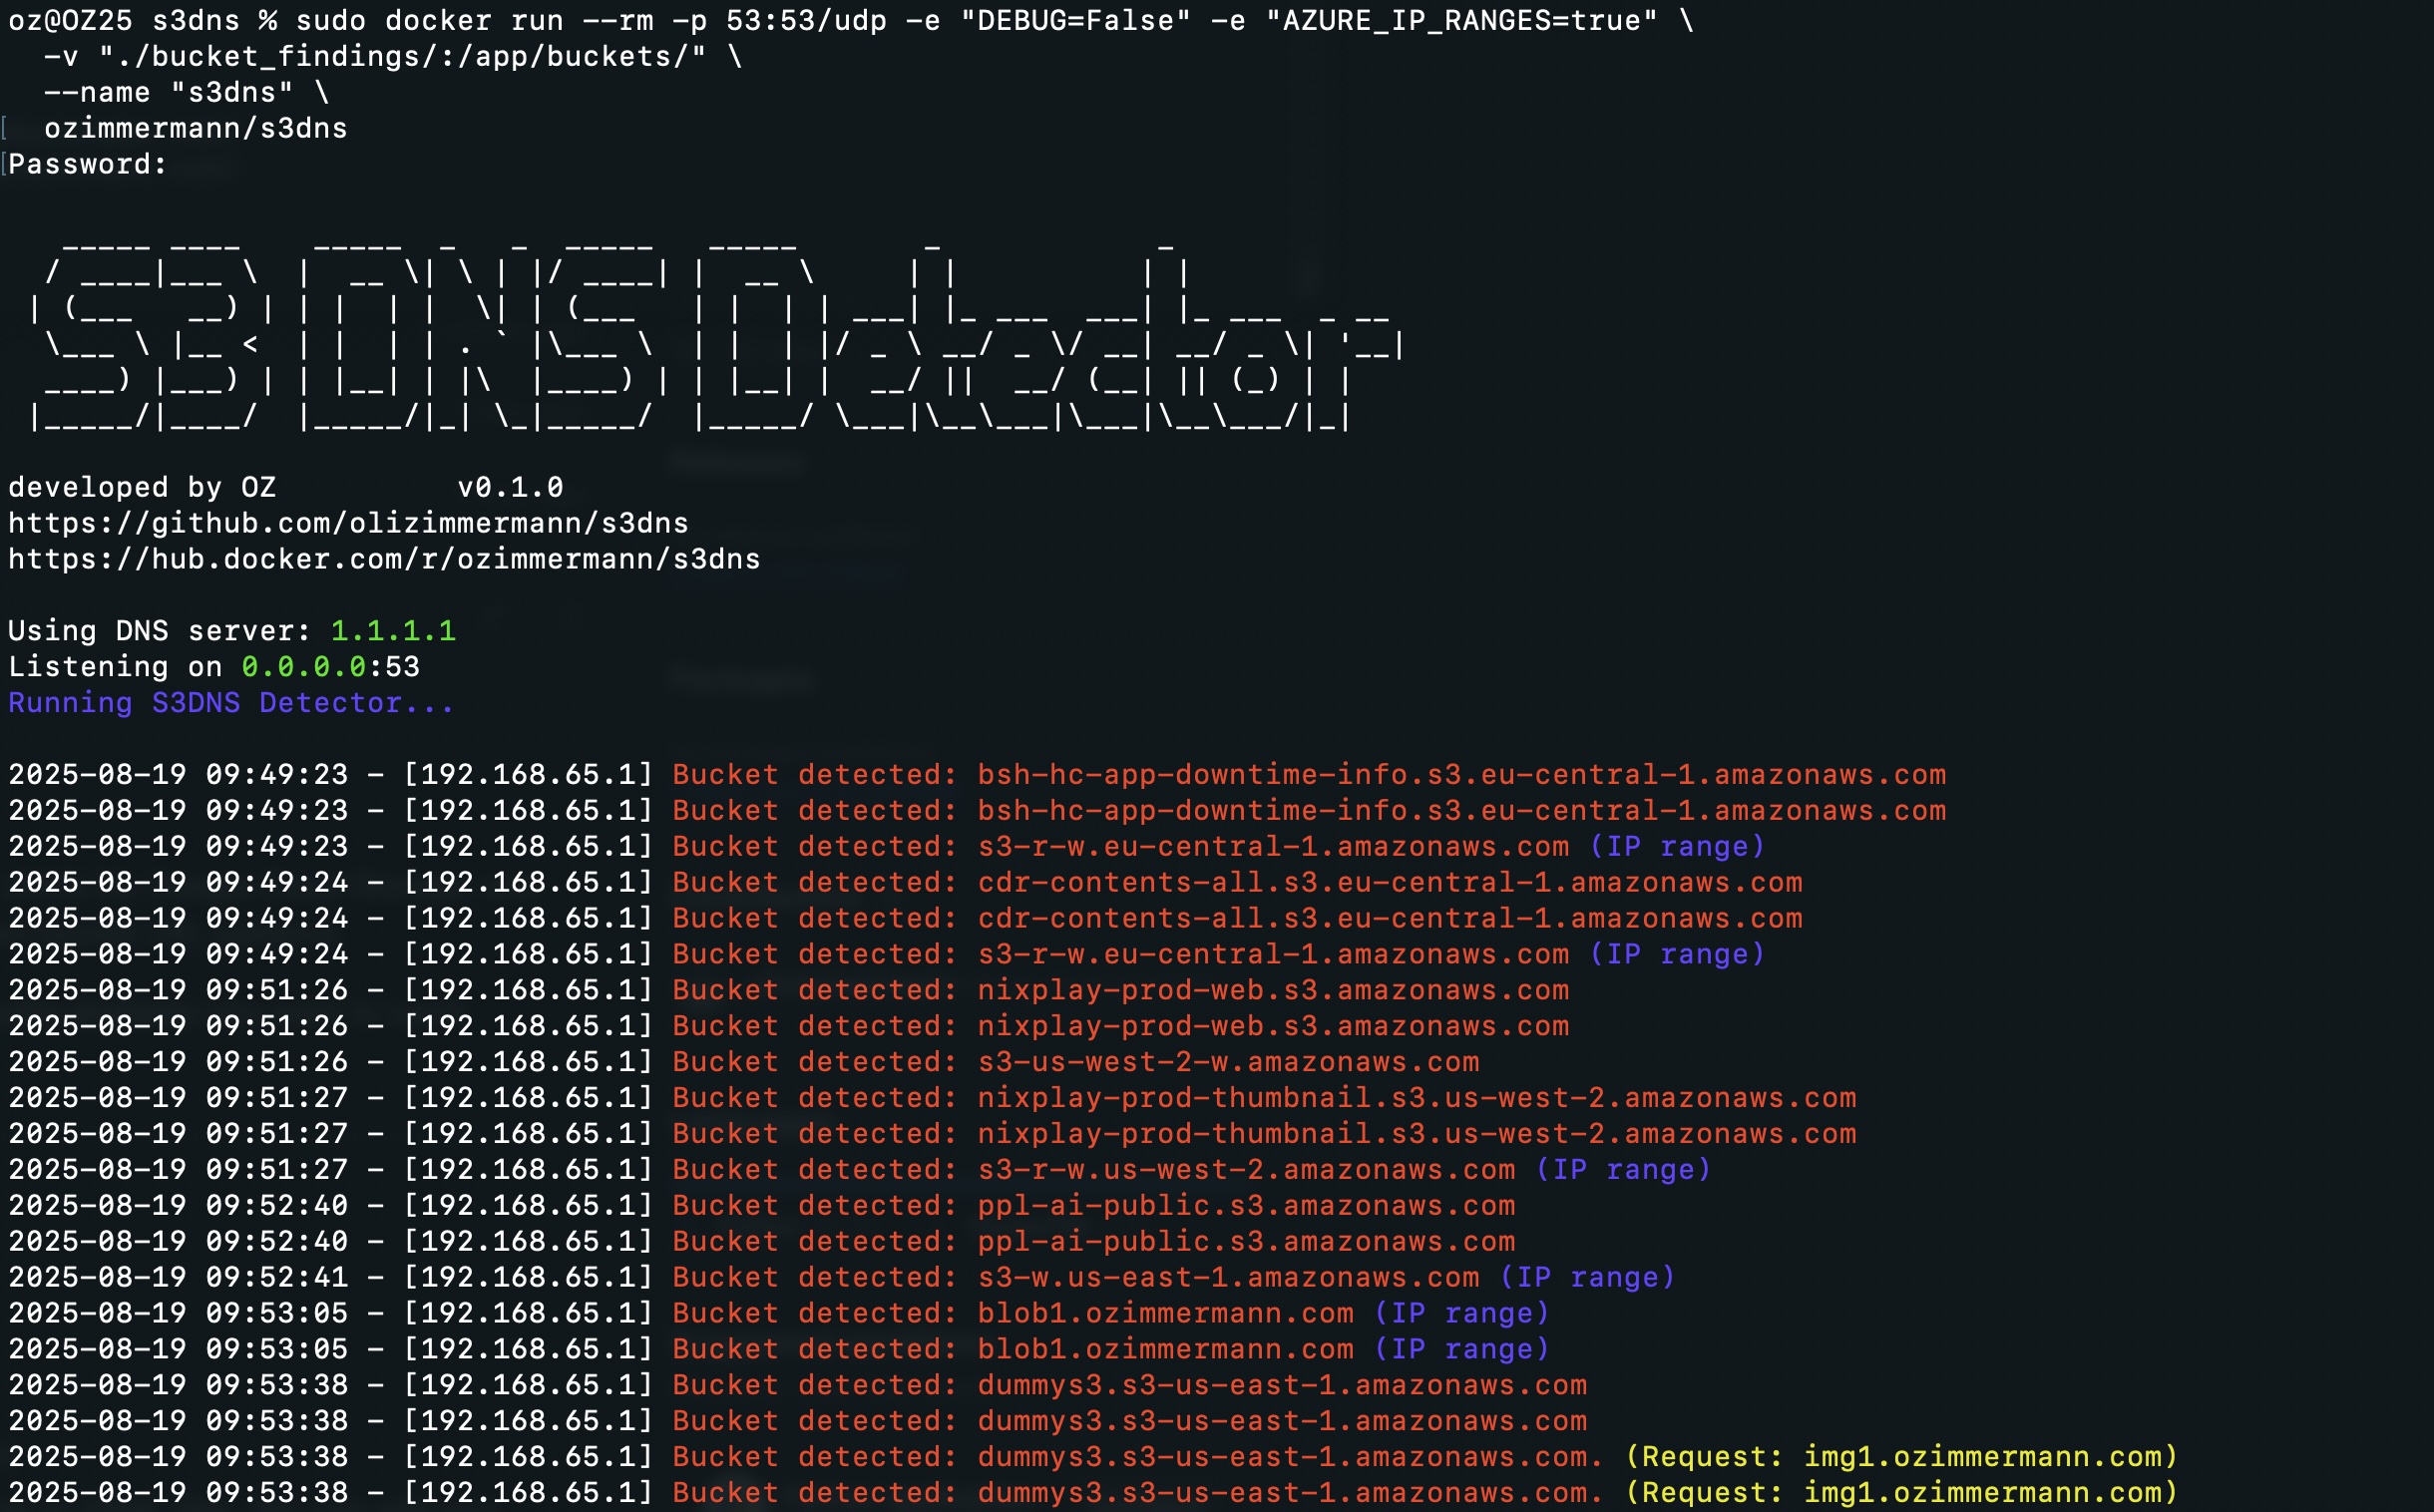 olizimmermann/s3dns
Passiver DNS-Server, der exponierte Cloud-Speicher-Buckets (AWS S3, GCP, Azure) erkennt, indem er DNS-Anfragen auflöst, CNAME-Ketten verfolgt und…
 talyx66/webfang
WEBFANG ist mein erstes CLI, ein modulares OSINT- und Reconnaissance-Toolkit, das für Ethical Hacker und Red-Teamer entwickelt wurde. Senke die Fänge…
 parbatzone/reconvault
🔍 Organizer für Recon-Notizen für Bug-Bounty-Jäger und CTF-Spieler — Subdomains, Ports, Endpunkte, Schwachstellen, alles an einem Ort.

 vavkamil/awesome-bugbounty-tools
Kuratierte Sammlung von Bug-Bounty-Tools, kategorisiert nach: Aufklärung, Subdomain-Enumeration, Port-Scanning, Content-Discovery, Exploitation und…
 jasonxtn/argus
Das ultimative Toolkit zur Informationssammlung
 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 wddadk/offensive-osint-tools
Kuratierte Liste von OSINT-Tools für offensive Sicherheit, mit E-Mail-Harvesting, Subdomain-Enumeration, Threat Intelligence und Social Engineering…
 projectdiscovery/httpx
Schnelles, Multi-Probe-HTTP-Toolkit für Aufklärung und Informationssammlung. Prüft TLS, CSP, Header, Technologie-Stack und CDN. Unterstützt Matcher,…

 franccesco/getaltname
Extrahiere Subdomains aus SSL-Zertifikaten von HTTPS-Websites.
 s_r_e_e_r_a_j/reconhound
ReconHound ist ein Python-basiertes Web-Reconnaissance-Tool, das für Penetrationstester, Bug-Bounty-Jäger und ethische Hacker konzipiert ist. Es…
 edu0x01/sr-71
Ein benutzerfreundliches Python-Tool zur Durchführung von Subdomain-Enumeration, Endpunkt-Erkennung und mehr.
 mschwager/fierce
Ein DNS-Erkundungstool zum Auffinden von nicht zusammenhängendem IP-Adressraum.
 antisnatchor/phishlulz
Automatisiertes Phishing-Kampagnen-Toolset, das dedizierte AWS EC2-Instanzen mit integriertem PhishingFrenzy und BeEF erstellt, plus…
 stanislav-web/opendoor
OWASP-Plattform für Web-Reconnaissance & Verzeichnis-Erkennung
 tuhinshubhra/red_hawk
All-in-One-Tool für Informationssammlung, Schwachstellenscanning und Crawling. Ein unverzichtbares Werkzeug für alle Penetrationstester.







