
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 s0md3v/dump
Dinge, die kein eigenes Repository verdienen.
 projectdiscovery/dnsx-action
Schnelles und vielseitiges DNS-Toolkit, das die Ausführung mehrerer DNS-Abfragen ermöglicht.
 projectdiscovery/subfinder-action
Schnelle und passive Subdomain-Enumeration.
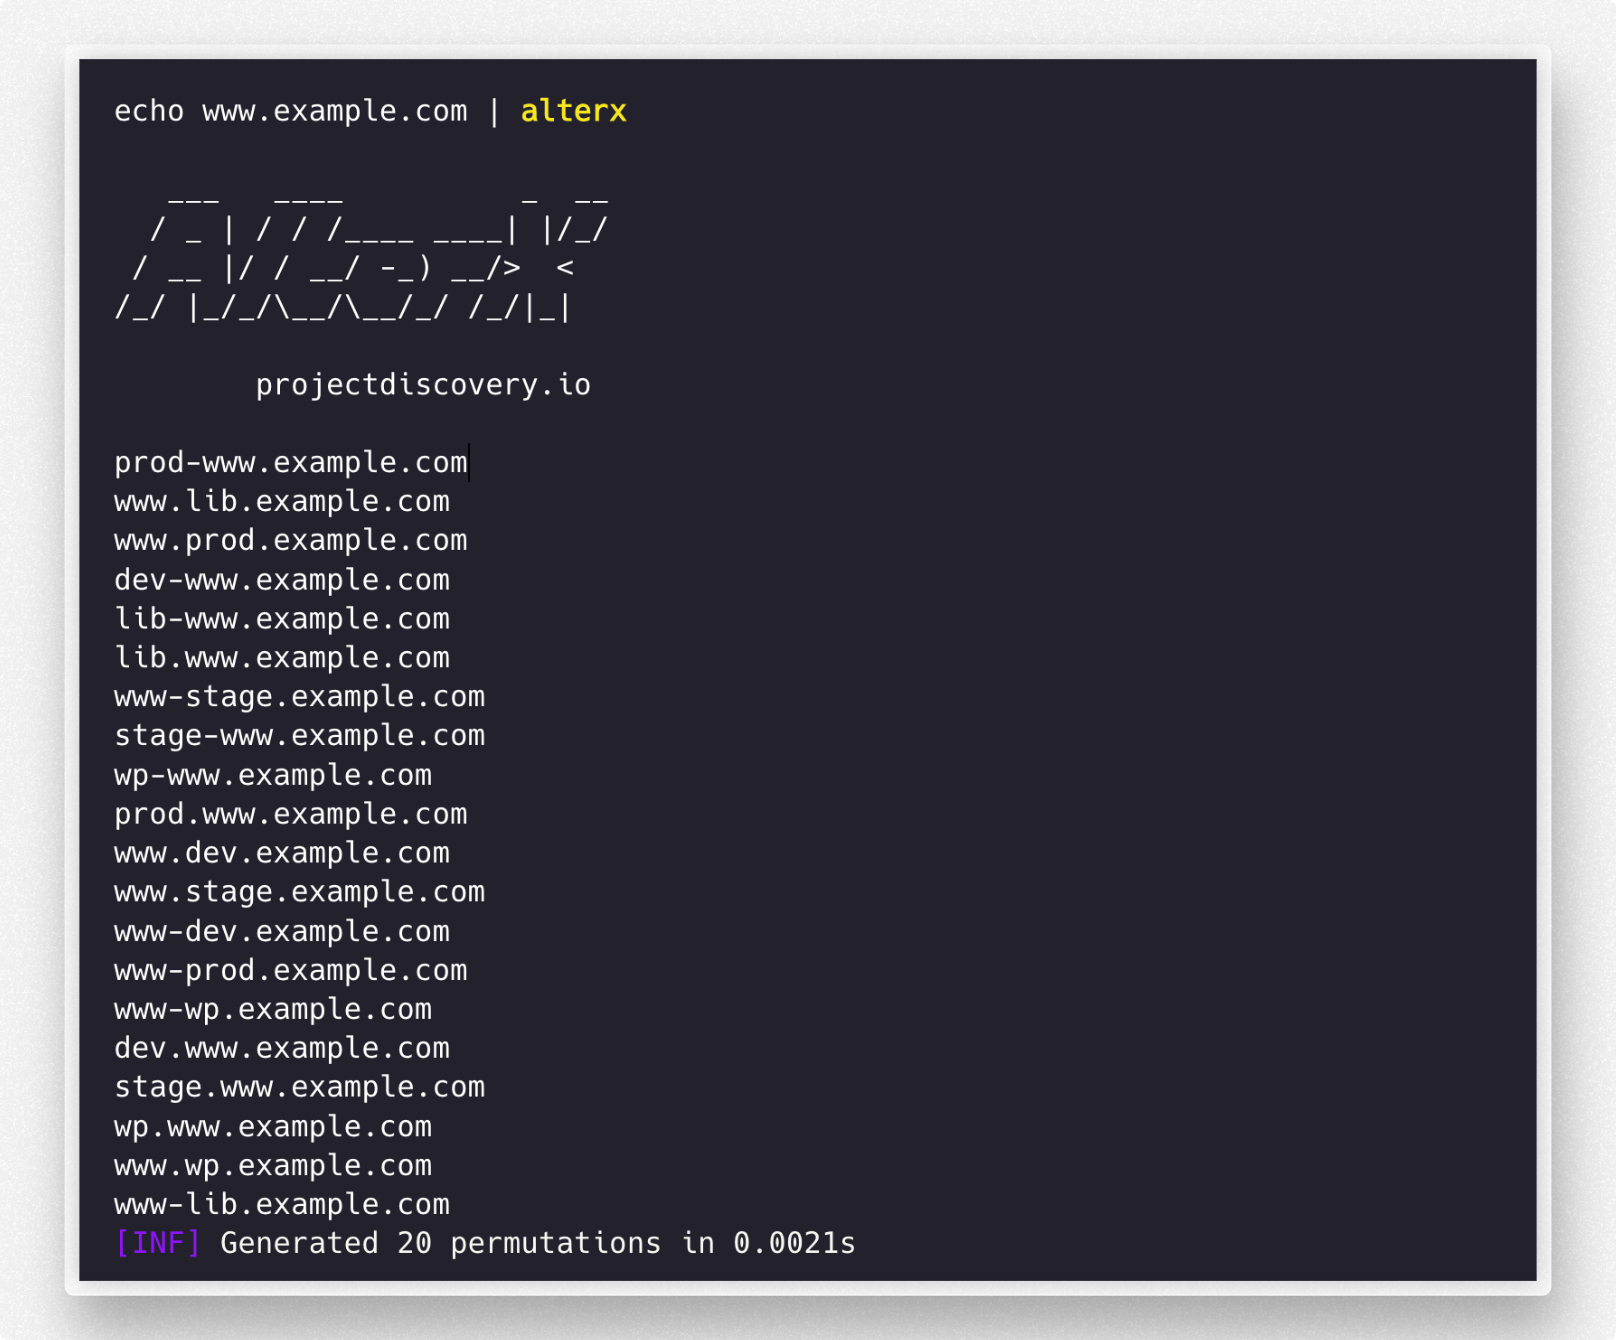 projectdiscovery/alterx
Schneller und anpassbarer Subdomain-Wortlisten-Generator mit DSL
 projectdiscovery/tldfinder
Ein optimiertes Werkzeug zum Entdecken privater TLDs für die Sicherheitsforschung.
 projectdiscovery/urlfinder
Ein Hochgeschwindigkeitstool zum passiven Sammeln von URLs, optimiert für effiziente und umfassende Erkennung von Web-Assets ohne aktives Scannen.
 0xsnowmn/cngo
Schnelles Golang-Tool zum Abrufen von Cname für Domains und Subdomains
 netspi/ateam
Python-Reconnaissance-Tool zur Erkennung von Azure-Diensten und zur Zuordnung von Tenant-Besitz via DNS-Validierung, Multi-Service-Sondierung und…
 uphiago/recon-skills
Praxisgeprüftes Offensive-Security-Fähigkeitenpaket mit 169 Techniken für Aufklärung und Penetrationstests. Deckt CORS, SSRF, Subdomain-Übernahme,…
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
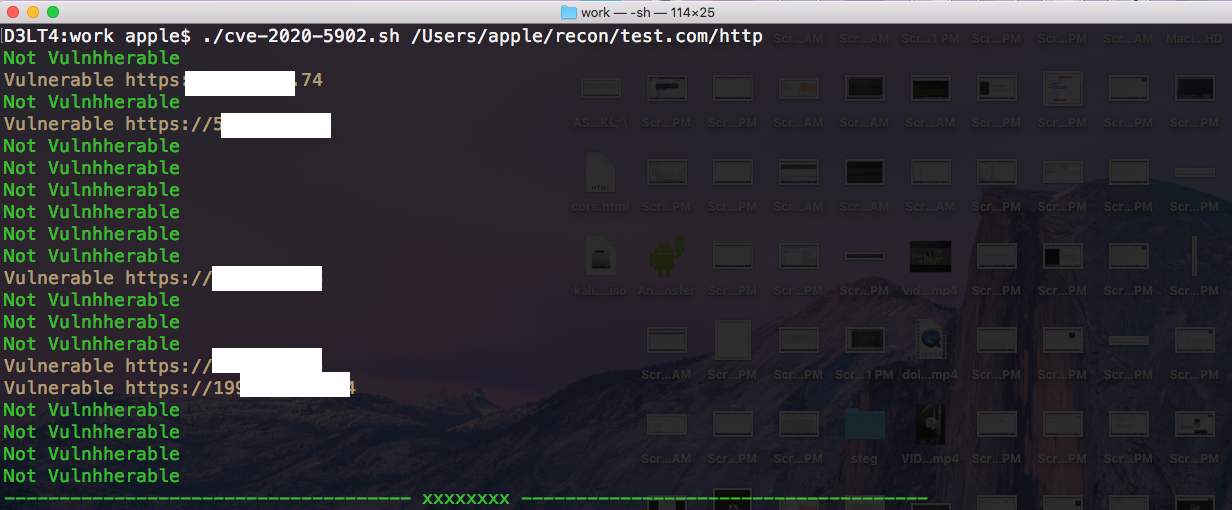 govindpalakkal/evilrip
Es ist ein kleines Skript zum Abrufen von Subdomains/IP-Adressen, die anfällig für CVE-2020-5902 sind, geschrieben in Bash.
 termireum/react2shell
React2Shell ist ein leistungsstarker Schwachstellen-Scanner, der in Go geschrieben ist und speziell dafür entwickelt wurde, serverseitige…
 mrharshvardhan/py-log4j-rce-scanner
Mit diesem Tool können Sie mehrere Adressen auf die Remote-Codeausführungsschwachstelle CVE-2021-44228 in Apache Log4j scannen.
 rapticore/ore_react2shell_scanner
CVE-2025-55182 (React2Shell) Scanner
 siddolo/knockbleed
CVE-2014-0160 Massentest gegen Subdomains
 josekutty-k/frontpage-server-extensions-vulnerability-scanner
Python-Skript zum Scannen nach der Schwachstelle CVE-2000-0114 in Frontpage Server Extensions. Automatisiert Subdomain-Enumeration und…
 moon1705/easy_security
Projekt mit sublist3r, massan, CVE-2018-15473, ssh Brute-Force, ftp Brute-Force und nikto.
 nocomp/cve-2025-29927-scanner
Python-Skript zur Überprüfung, ob Sie anfällig für next.js CVE-2025-29927 sind oder nicht








