
 #1
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 jenderal92/all-reverseip-multithreading
python 2.7
 josekutty-k/frontpage-server-extensions-vulnerability-scanner
Python-Skript zum Scannen nach der Schwachstelle CVE-2000-0114 in Frontpage Server Extensions. Automatisiert Subdomain-Enumeration und…
 s0md3v/dump
Dinge, die kein eigenes Repository verdienen.
 shivamrai2003/reconky-automated_bash_script
Reconky ist ein großartiges Content-Discovery-Bash-Skript für Bug-Bounty-Jäger, das viele Aufgaben automatisiert und in einer gut organisierten Form…
 nmalcolm/inventus
Inventus ist ein Spider, der dazu dient, Subdomains einer bestimmten Domain zu finden, indem er diese sowie alle entdeckten Subdomains durchsucht…
 jevalenciap/iptodomain
Dieses Tool extrahiert Domains aus IP-Adressen basierend auf den in virustotal gespeicherten Informationen.
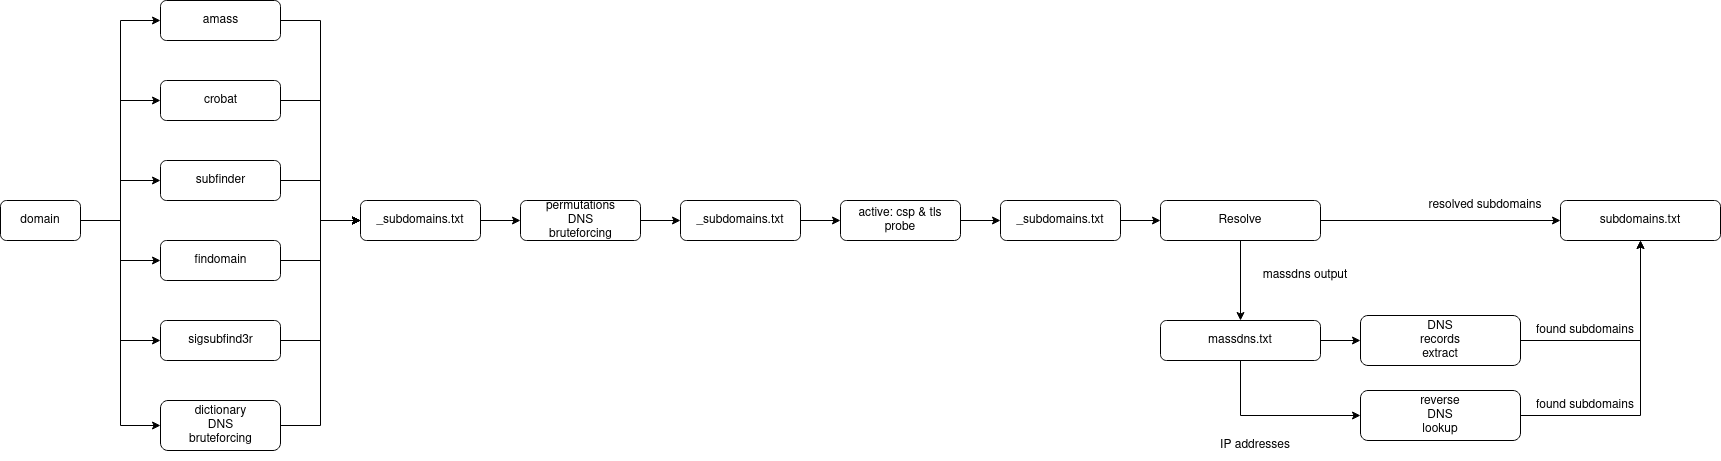 enenumxela/subdomains.sh
Ein Wrapper um Werkzeuge zur Subdomänen-Enumeration, um den Arbeitsablauf für eine bestimmte Domäne zu automatisieren, geschrieben in bash.
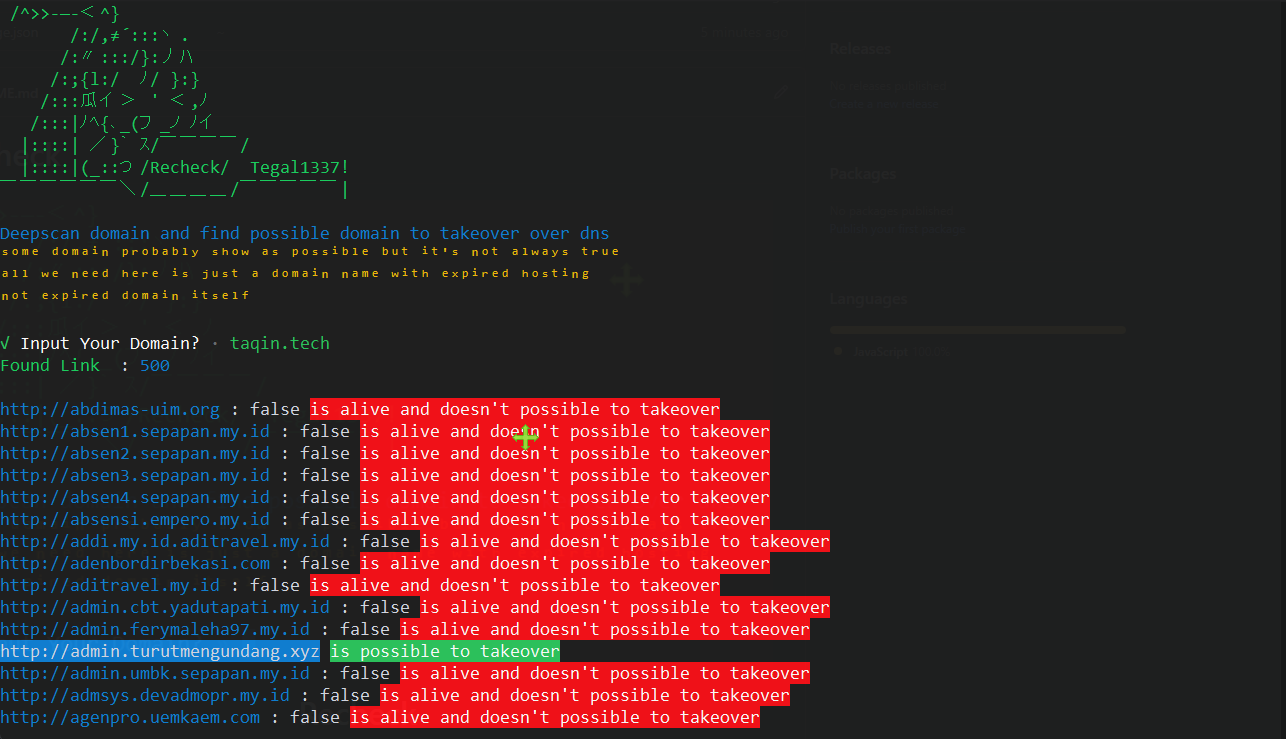 tegal1337/recheck
Tiefenscan einer Domain und finde alle möglichen Domains zur Übernahme
 s_r_e_e_r_a_j/reconhound
ReconHound ist ein Python-basiertes Web-Reconnaissance-Tool, das für Penetrationstester, Bug-Bounty-Jäger und ethische Hacker konzipiert ist. Es…
 solomonsklash/chomp-scan
Eine skriptgesteuerte Pipeline von Tools, um die Reconnaissance-Phase bei Bug Bounties/Penetrationstests zu optimieren, damit du dich auf das Knacken…
 cheetz/sslscrape
SSLScrape | Ein Scan-Tool zum Extrahieren von Hostnamen aus SSL-Zertifikaten.
 edoverflow/megplus
Automatisierter Reconnaissance-Wrapper — TomNomNom's meg auf Steroiden. [VERALTET]
 esecuritylab/kostebek
Automatisiertes Reconnaissance-Tool, das Organisationsdomänen durch Abfragen von Markendatenbanken über Google, Bing, Yahoo und Markenregister…
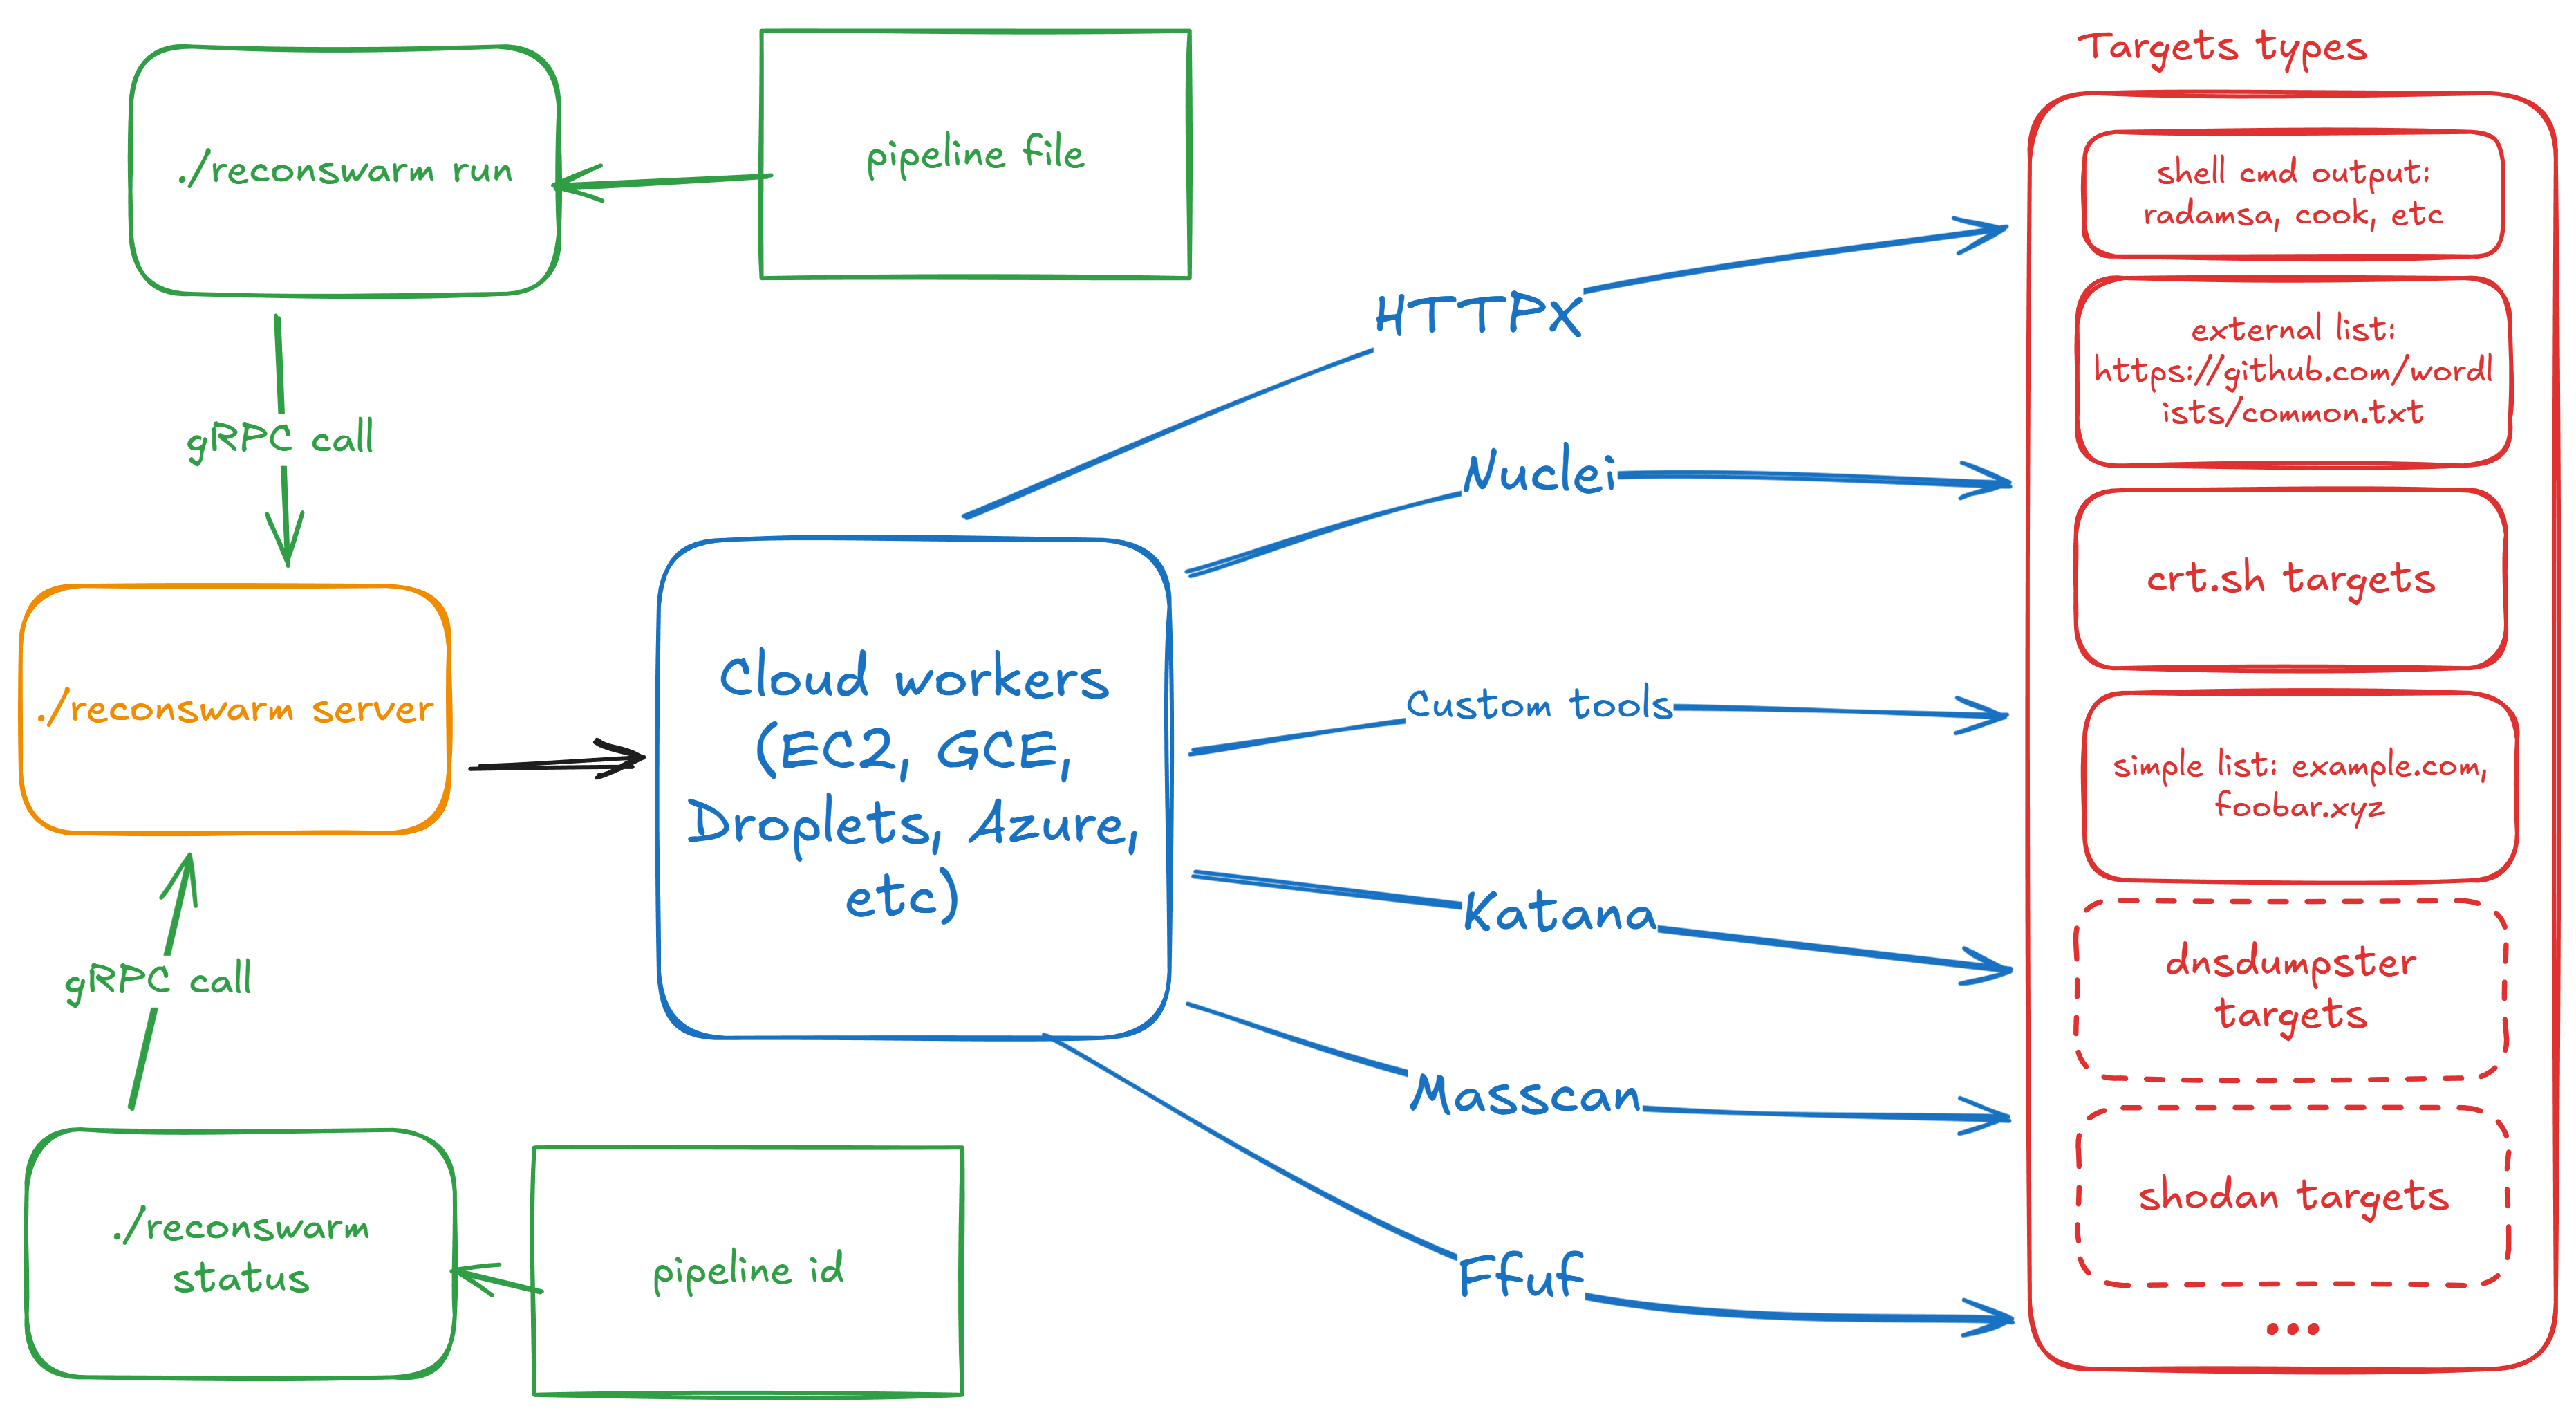 renatus-cartesius/reconswarm
Erweitern Sie Ihr Recon mit Cloud-Power
 sc4rfurry/chaoskobra
Ein weiteres Subdomain-Enumeration-Tool für Normalsterbliche, geschrieben in Python...
 moon1705/easy_security
Projekt mit sublist3r, massan, CVE-2018-15473, ssh Brute-Force, ftp Brute-Force und nikto.
 003random/003recon
Einige Tools zur Automatisierung von Recon - 003random
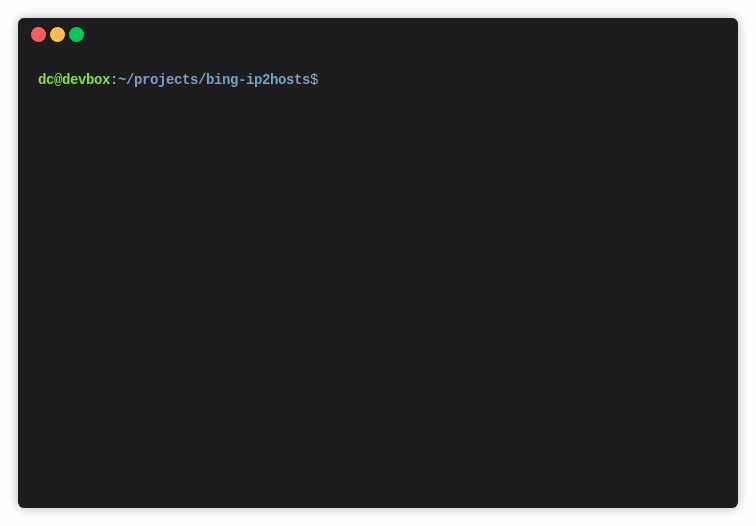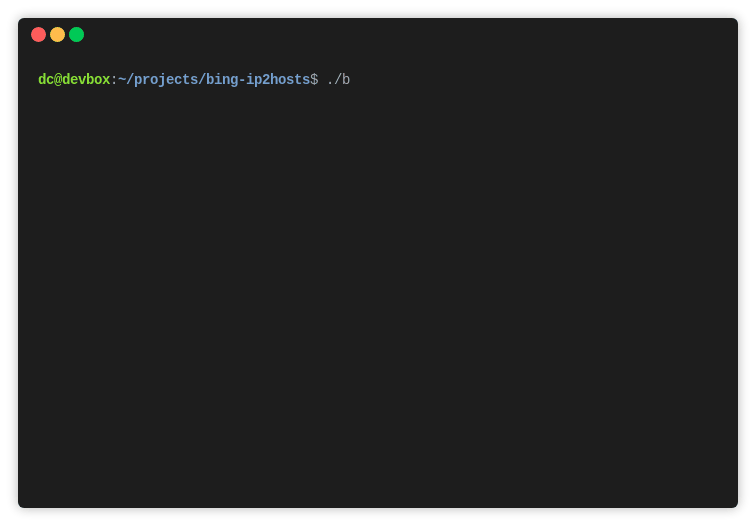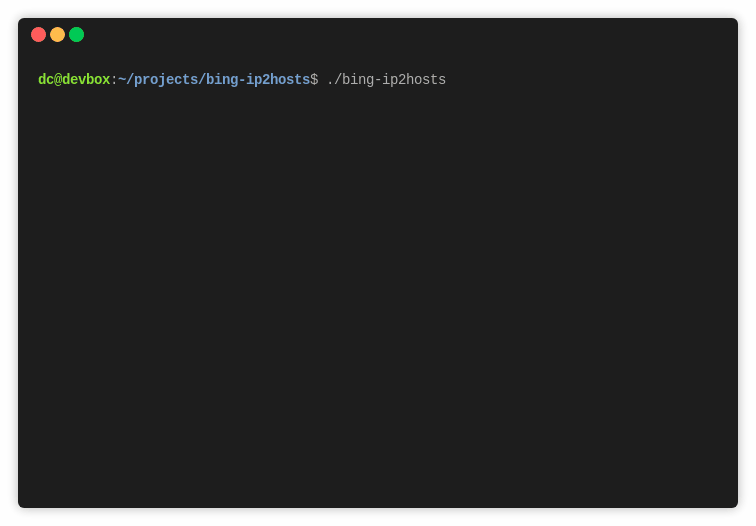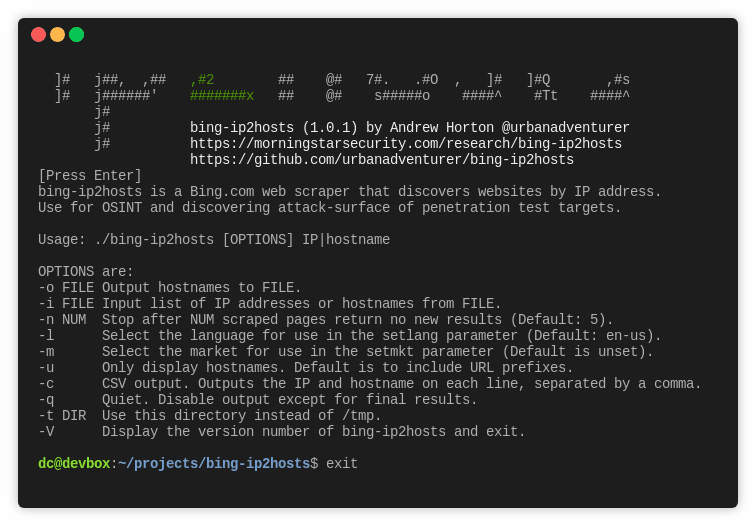 urbanadventurer/bing-ip2hosts
bingip2hosts ist ein Web-Scraper für Bing.com, der Websites anhand der IP-Adresse entdeckt








