#1
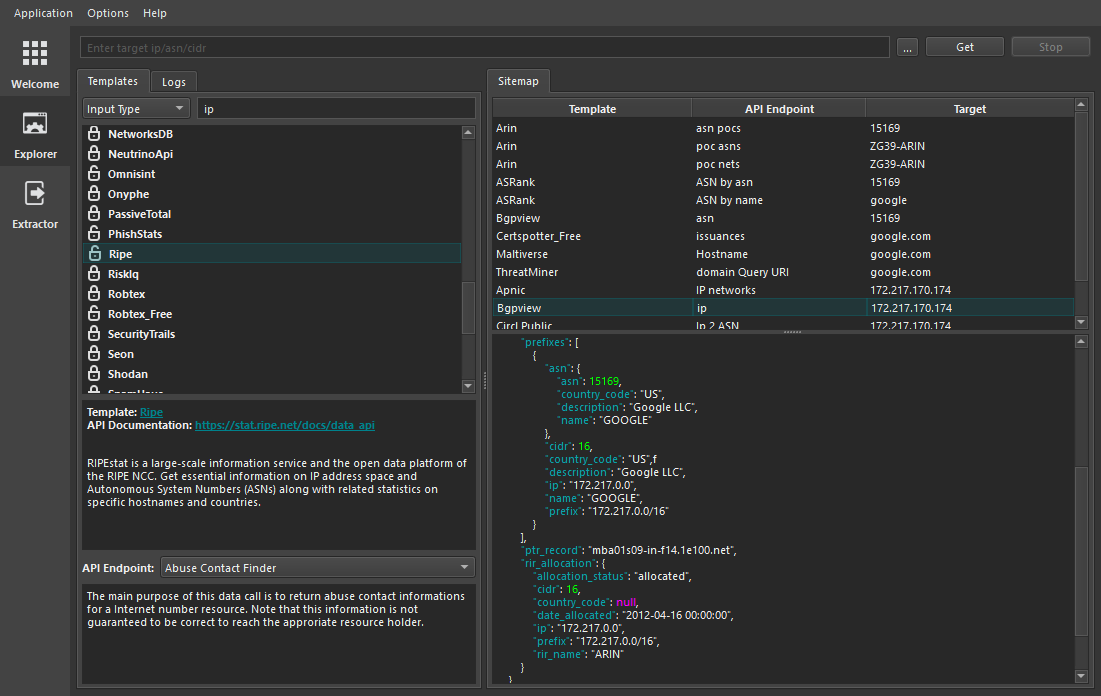
Tools für Subdomain-Discovery, DNS-Brute-Force, Certificate Transparency und Asset-Enumeration.
Kitploit empfohlen

 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 x1mdev/reconpi
ReconPi - Ein leichtes Recon-Tool, das mit den neuesten Werkzeugen umfangreiche Scans durchführt.
 franccesco/getaltname
Extrahiere Subdomains aus SSL-Zertifikaten von HTTPS-Websites.

 edu0x01/sr-71
Ein benutzerfreundliches Python-Tool zur Durchführung von Subdomain-Enumeration, Endpunkt-Erkennung und mehr.
 opsecramdan/react2shell-cve-2025-55182
Automatisiertes Exploitation-Framework für CVE-2025-55182 (Next.js RCE) mit Subdomain-Enumeration, Schwachstellenscanning, Payload-Generierung und…
 1n3/sn1per-mcp
MCP-Server, der KI-Assistenten eine selbst gehostete Sn1per-Installation steuern lässt, abgegrenzte, auditierte Scans ausführt und Ergebnisse, Ports,…
 pry0cc/proteus
Ein von projectdiscovery gesteuerter Bot zur Überwachung der Angriffsfläche, angetrieben von axiom.
 micro-joan/d4ta-hunter
Automatisiertes OSINT-Framework für ethische Hacking-Audits. Sammelt Mitarbeiter-E-Mails, Passwort-Hashes, Subdomains und IPs über BreachDirectory…
 joshkar/x-recon
Ein Werkzeug zur Erkennung von Webseiten-Eingaben und zur Durchführung von XSS-Scans.
 dawgyg/bugbounty_tools
Sammlung von Skripten und Werkzeugen, die bei der Bug-Bounty-Arbeit verwendet werden. Dies wird der Ort für meine Automatisierungsskripte sein, die…
 talyx66/webfang
WEBFANG ist mein erstes CLI, ein modulares OSINT- und Reconnaissance-Toolkit, das für Ethical Hacker und Red-Teamer entwickelt wurde. Senke die Fänge…
 viperbluff/portwitness
Tool zum Überprüfen, ob eine Domain oder ihre mehreren Subdomains online sind.
 xcapri/subdosec
Schneller, präziser Subdomain-Übernahme-Scanner mit null Fehlalarmen. Erkennt anfällige Subdomains, sammelt Metadaten (IP, CNAME, Titel, Statuscode)…
 red-team-labs/waldo
Multithreaded Python-Tool zum Brute-Forcen von versteckten Verzeichnissen und Subdomains auf Ziel-Webservern zur Unterstützung der Aufklärung und…

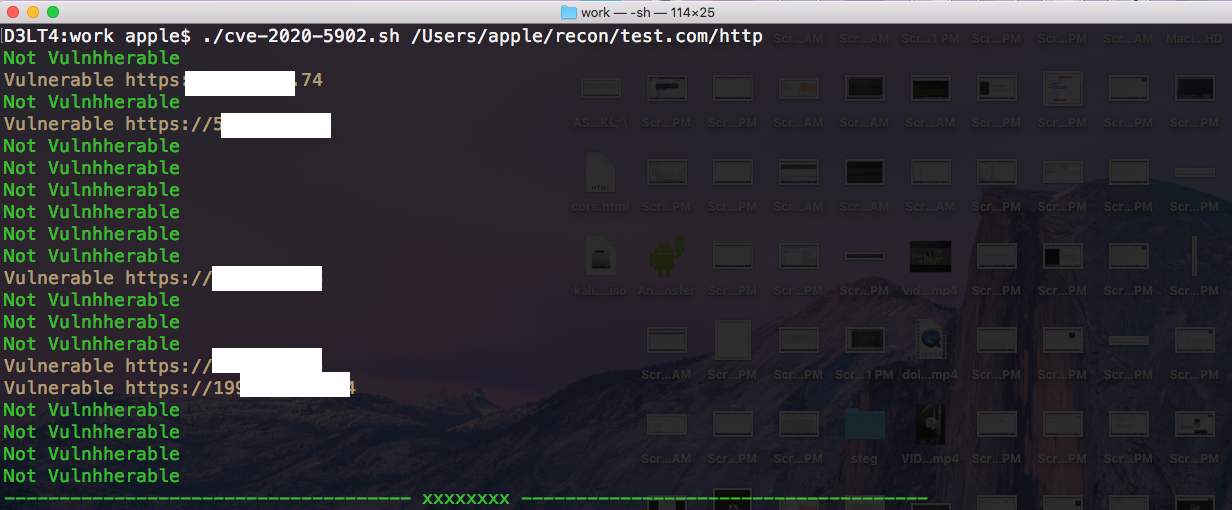 govindpalakkal/evilrip
Es ist ein kleines Skript zum Abrufen von Subdomains/IP-Adressen, die anfällig für CVE-2020-5902 sind, geschrieben in Bash.