
 #1
Tools zum Erstellen und Verwalten isolierter Umgebungen (VMs, Container) für Sicherheitstests und Malware-Analyse.
Kitploit empfohlen
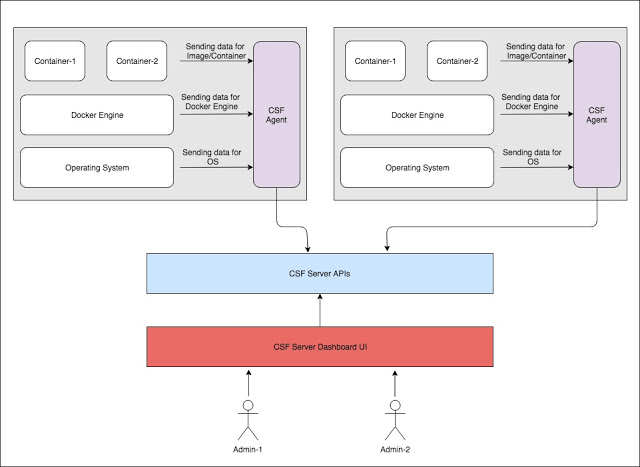
 armourbird/csf
ArmourBird CSF - Container-Sicherheitsframework
 kalilinux/build-scripts/kali-cloud
# Skripte zum Erstellen von Kali-Cloud-Images (Fork von https://salsa.debian.org/cloud-team/debian-cloud-images)
 zephrfish/ludus-defender-lab
MDE/MDI Defender-Einrichtung für Ludus
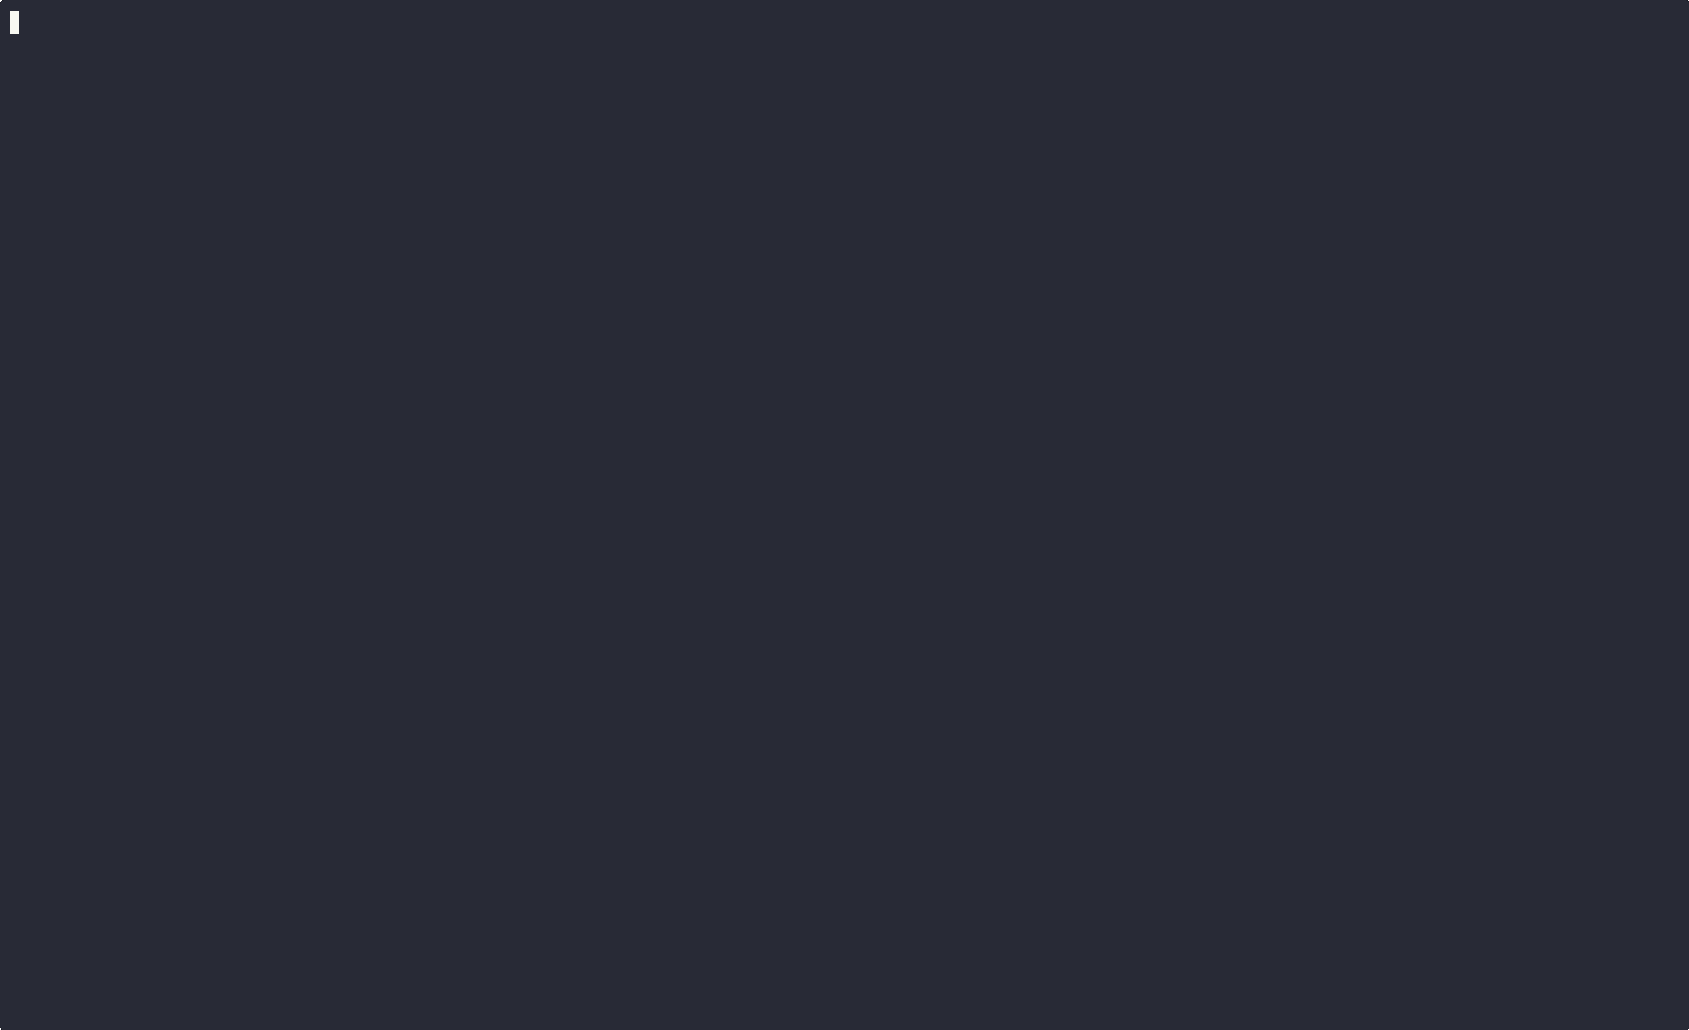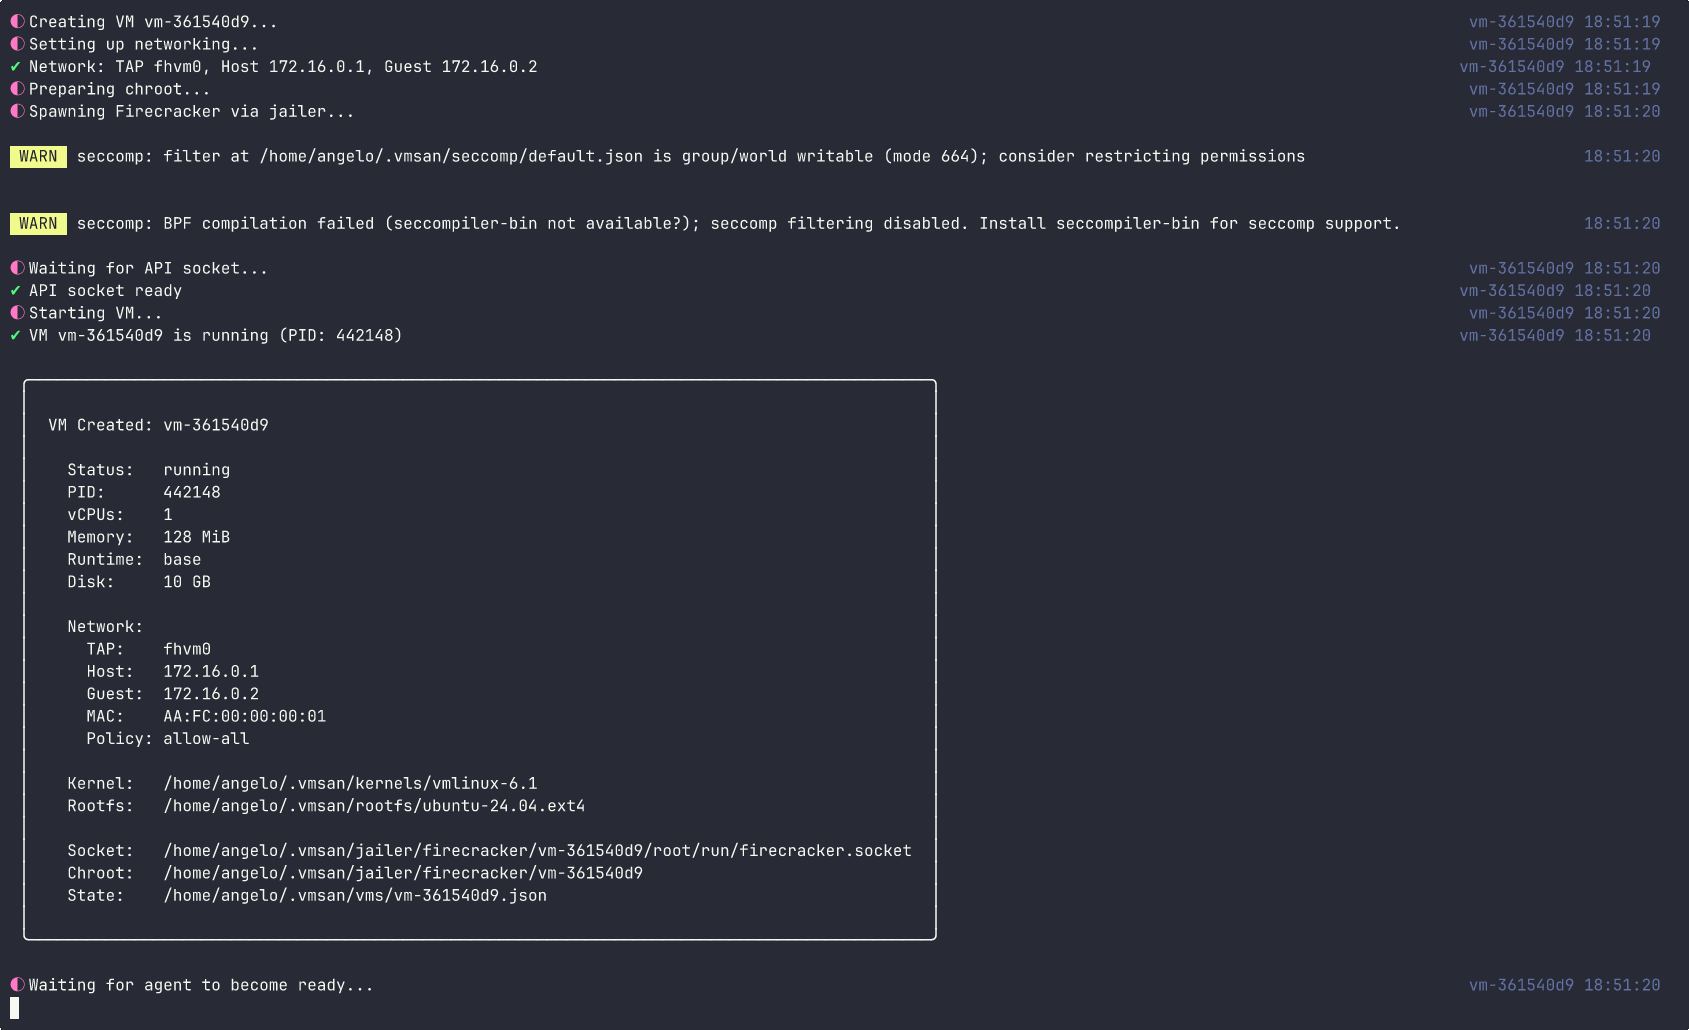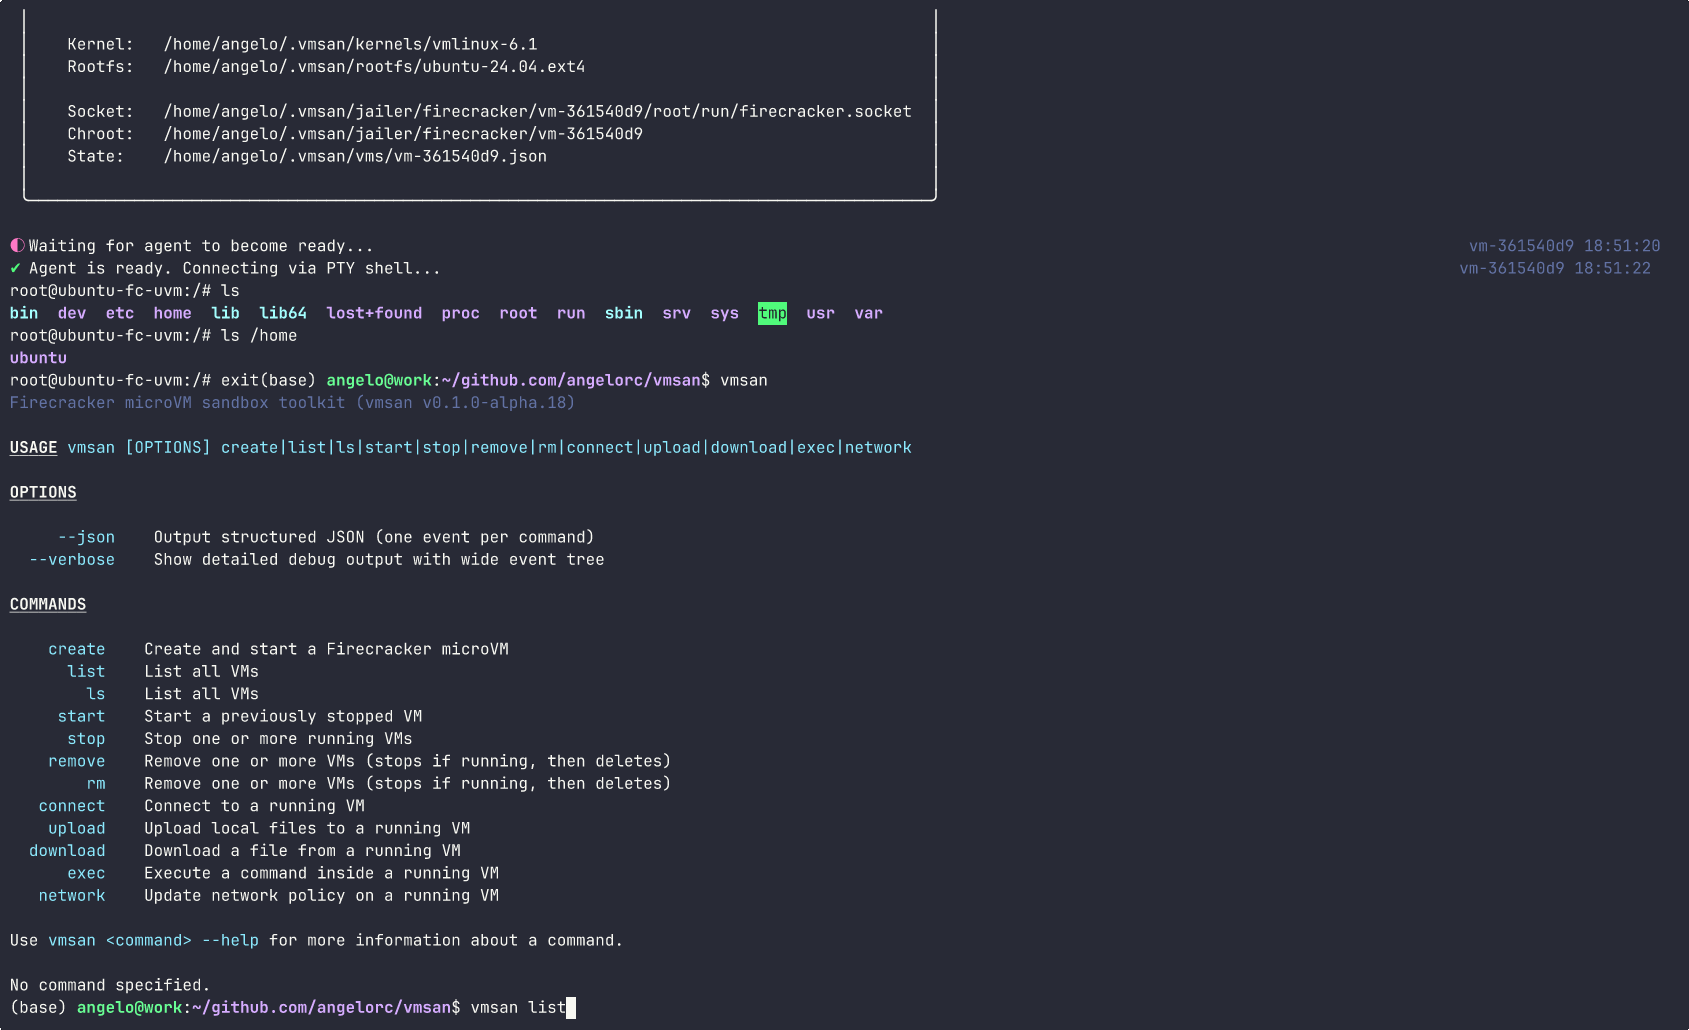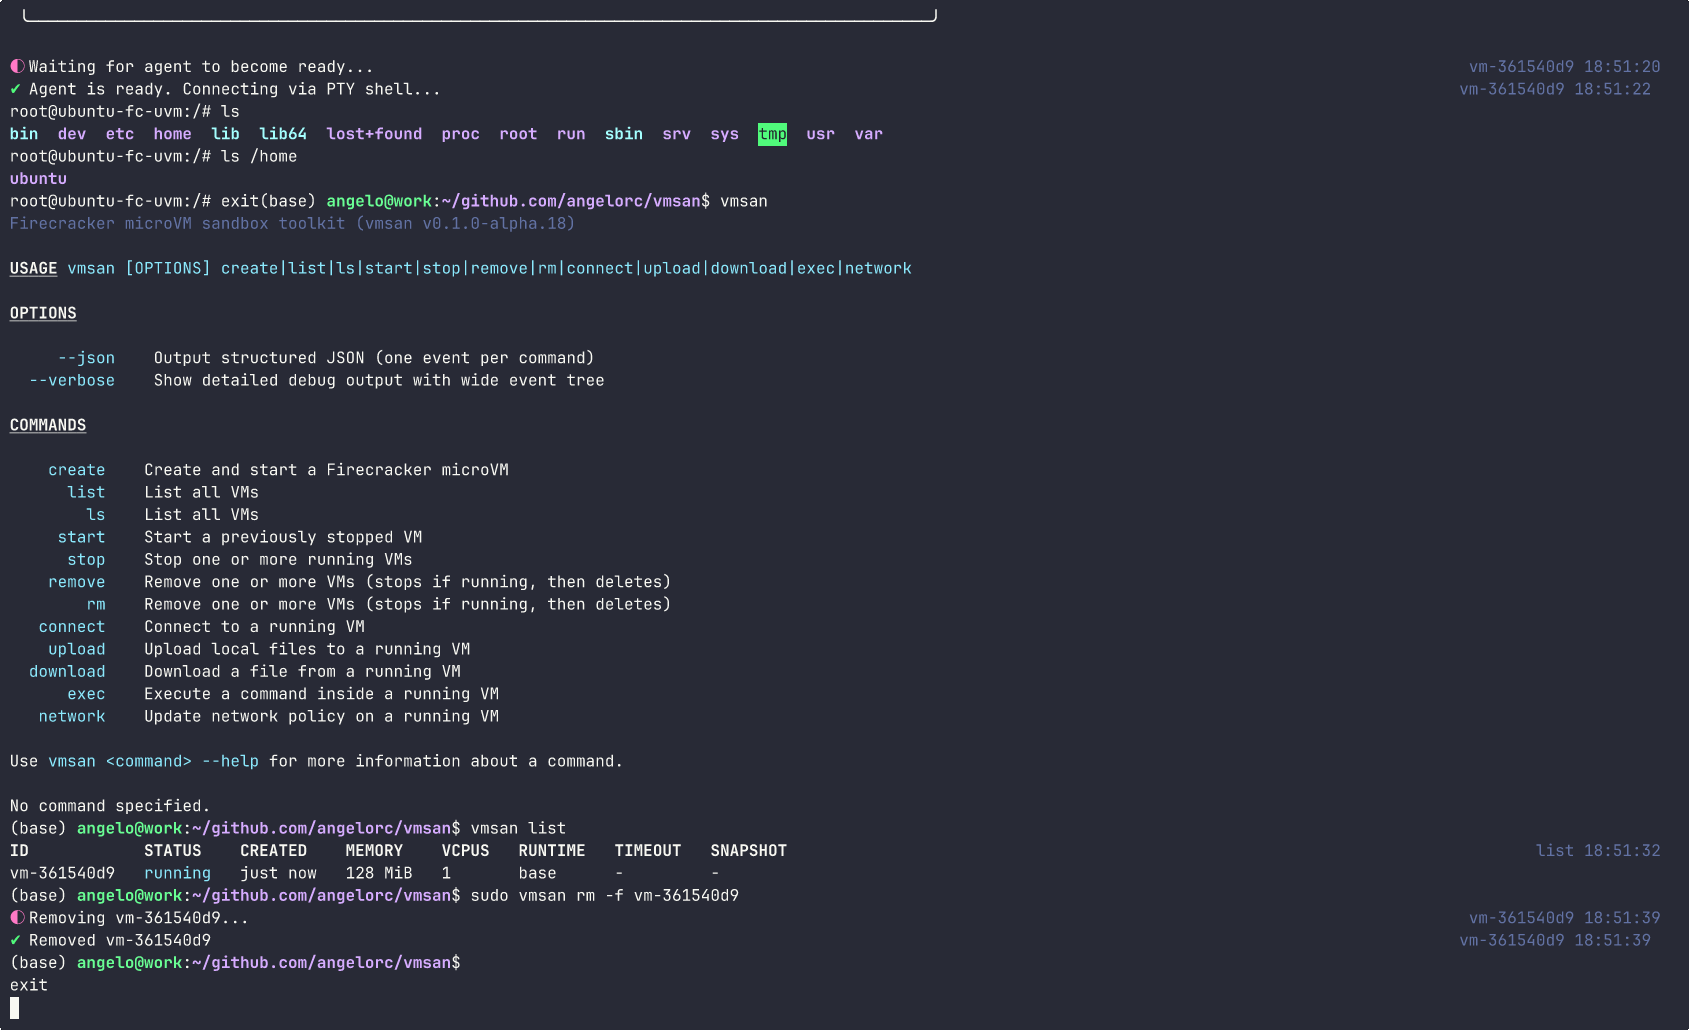 angelorc/vmsan
Firecracker einfach gemacht. Sichere MicroVMs in Millisekunden hochfahren – von der Installation bis zur interaktiven Shell mit einem Befehl.
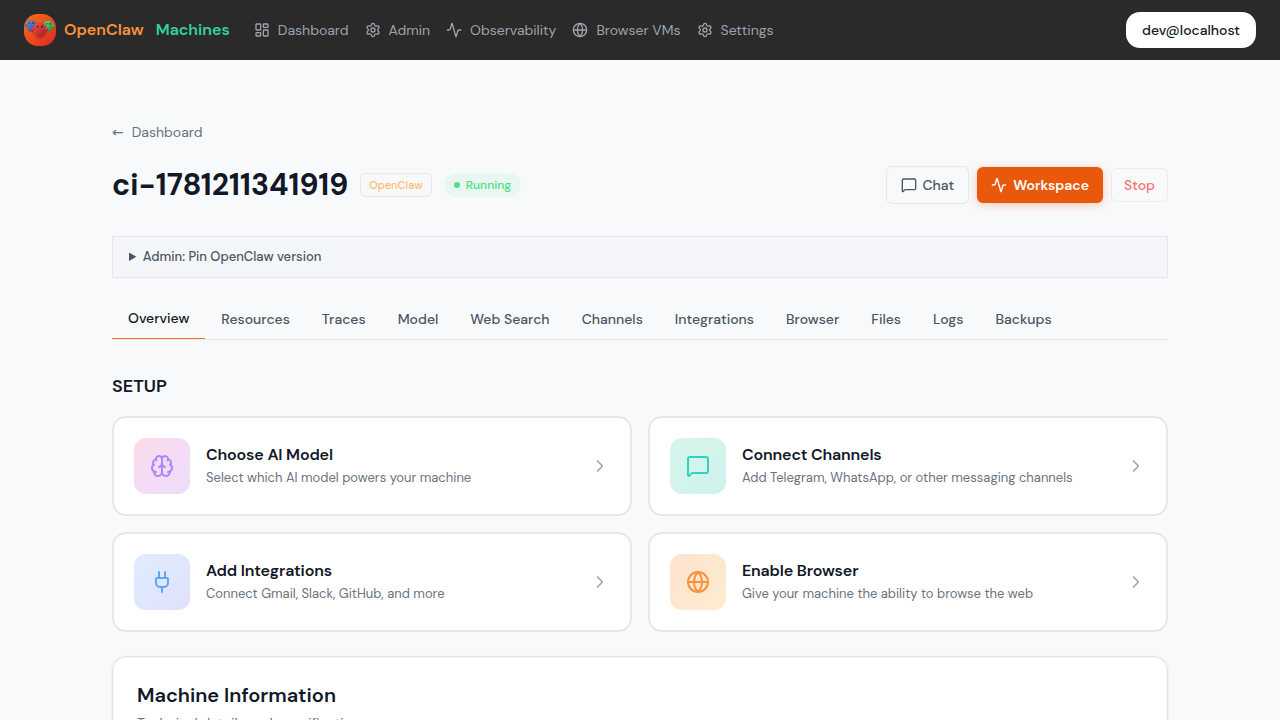 mathaix/openclawmachines
Verwalten Sie OpenClaw in Ihrem Team (Enterprise), indem Sie ihm Recheninfrastruktur, Tool-Integration, Authentifizierung und Sicherheitsprimitive…
 nccgroup/windowsjoblock
Windows-Prozess-Sperrwerkzeug mit Job Objects
 predyy/cve-2026-34990
Minimaler PoC für CVE-2026-34990: lokale Rechteausweitung in CUPS <= 2.4.16, die cupsds Local-Auth-Token leakt und ein NOPASSWD-sudoers-Fragment als…
 guneykabel/cve-2026-85706
Python-PoC-Exploit für CVE-2026-85706, ein unauthentifizierter beliebiger Dateilesezugriff in GitLab CE/EE über eine…
 kalilinux/build-scripts/kali-packer
Leichtgewichtige, reproduzierbare und portable Entwicklungsumgebungen erstellen und konfigurieren Kalis HashiCorp-Packer-Konfigurationen zur…
 vrn21-arcanist/bouvet
Sandbox für Agenten
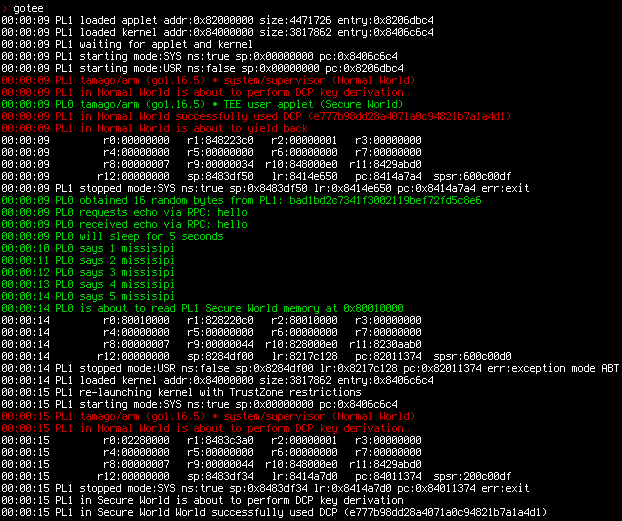 usbarmory/gotee-example
GoTEE - Beispielanwendung
 asteroid-belt/skulto
Offline- und sicherheitsorientiertes Tool zum Synchronisieren und Verwalten von Agent-Fähigkeiten
 owasp/owasp-ctf-in-a-box
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten
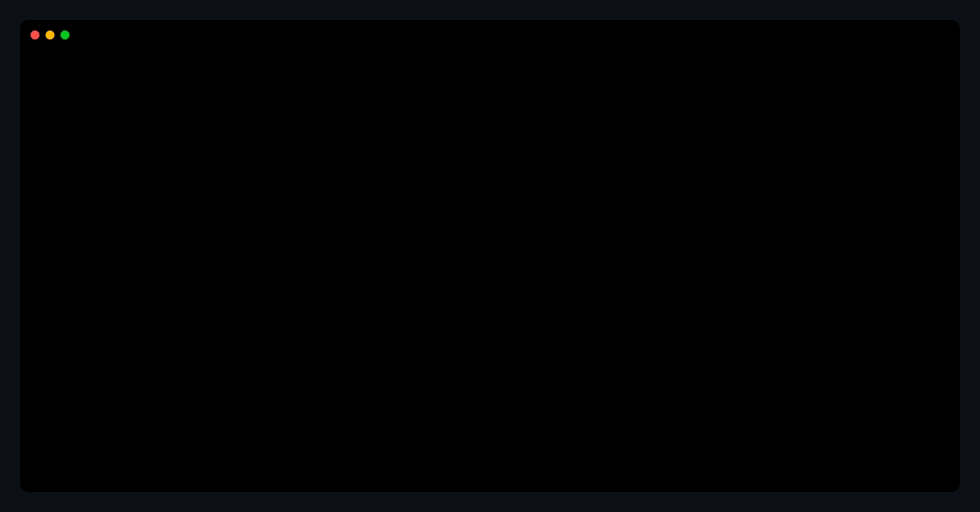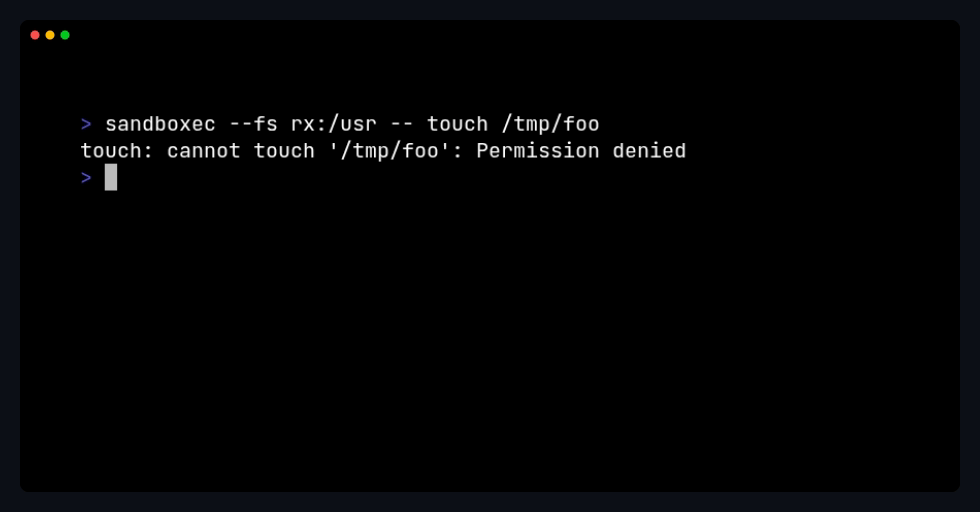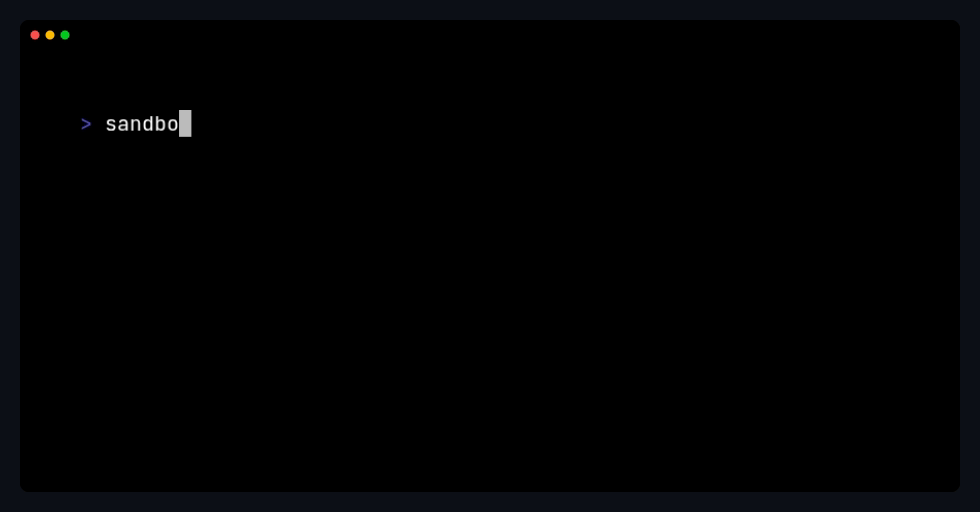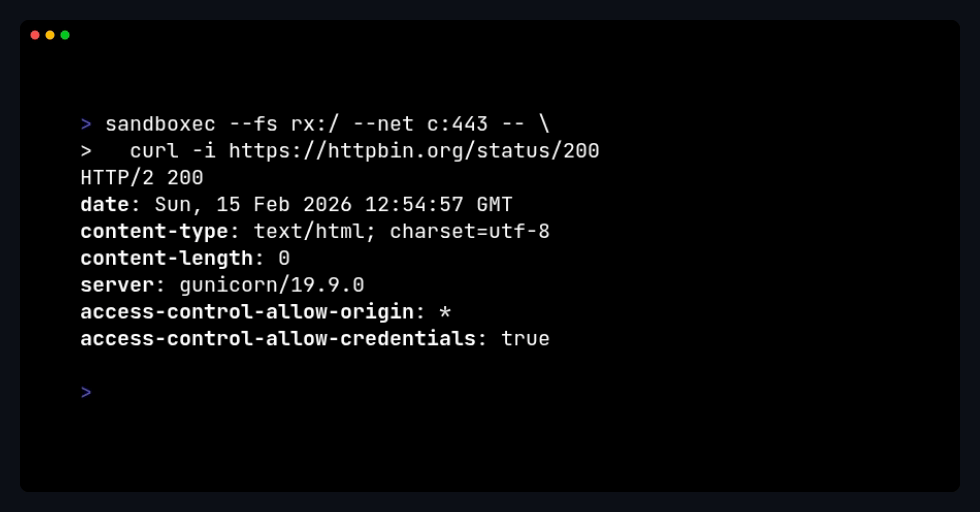 sandboxec/sandboxec
Eine leichtgewichtige Befehls-Sandbox für Linux, standardmäßig sicher, basierend auf Landlock.
 nishitm/gobox
GO-Sandbox zur Ausführung von nicht vertrauenswürdigem Code
 libriscv/libloong
Die schnellste LoongArch-Sandbox
 gerhart01/hyperv_local_dos_poc
CVE-2020-0890 | Proof-of-Concept-Code für die Windows-Hyper-V-Denial-of-Service-Schwachstelle
 withsecurelabs/amsidetection
Proof-of-Concept-Tool zur Erkennung von AMSI-Bypasses (Antimalware Scan Interface) und bösartiger In-Memory-Skriptaktivität auf Windows-Endpunkten.








