#1
Tools und Bibliotheken zur Automatisierung von Sicherheitsaufgaben, Workflows und zur Entwicklung benutzerdefinierter Tools.
Kitploit empfohlen
 shoucheng3/ff4j__ff4j_cve-2022-44262_1-8-13
Feature-Toggle-Framework für Java, das Runtime-Feature-Aktivierung, rollenbasierte Zugriffssteuerung, AOP-gesteuertes Toggling, Überwachung, Audit…
 phirojshah/cve-2021-4044
Python-Skript zur Überprüfung der OpenSSL-Version auf die CVE-2021-4044-Schwachstelle und zum Testen von SSL/TLS-Verbindungen zu benutzerdefinierten…
 trinadh465/external_curl_aosp10_r33_cve-2021-22924
Kommandozeilen-Tool und Bibliothek zum Übertragen von Daten mithilfe der URL-Syntax, das verschiedene Protokolle unterstützt, darunter HTTP, FTP und…
 nels2/dcom_10036_solver
Dieses Skript wurde erstellt, um die Behebung der in CVE-2021-26414 (https://support.microsoft.com/en-us/topic/kb5004442-manage-changes-for-windows-dc…
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK zum Erstellen von Analyse-Pipelines, die unstrukturierte Textdaten mit Annotationen, Typsystemen und modularen Analyse-Engines verarbeiten…
 shoucheng3/jmrozanec__cron-utils_cve-2021-41269_9-1-5
Java-Bibliothek zum Parsen, Validieren, Migrieren und Beschreiben von Cron-Ausdrücken mit Unterstützung für mehrere Formate (Unix, Quartz, Spring)…
 u20024804/bash-4.3-fixed-cve-2014-6271
Gepatchte GNU Bash 4.3 mit Fix für Shellshock (CVE-2014-6271). Bietet eine sichere Bourne Again SHell mit Befehlszeilenbearbeitung, Jobkontrolle und…
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregierte Daten und LaTeX-Quelltext für „Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security…
 toxy4ny/php2shell-checker
Nur-Lese-PHP2Shell-Paketprüfer für Debian 12/13 (CVE-2026-109618, CVE-2026-109619).
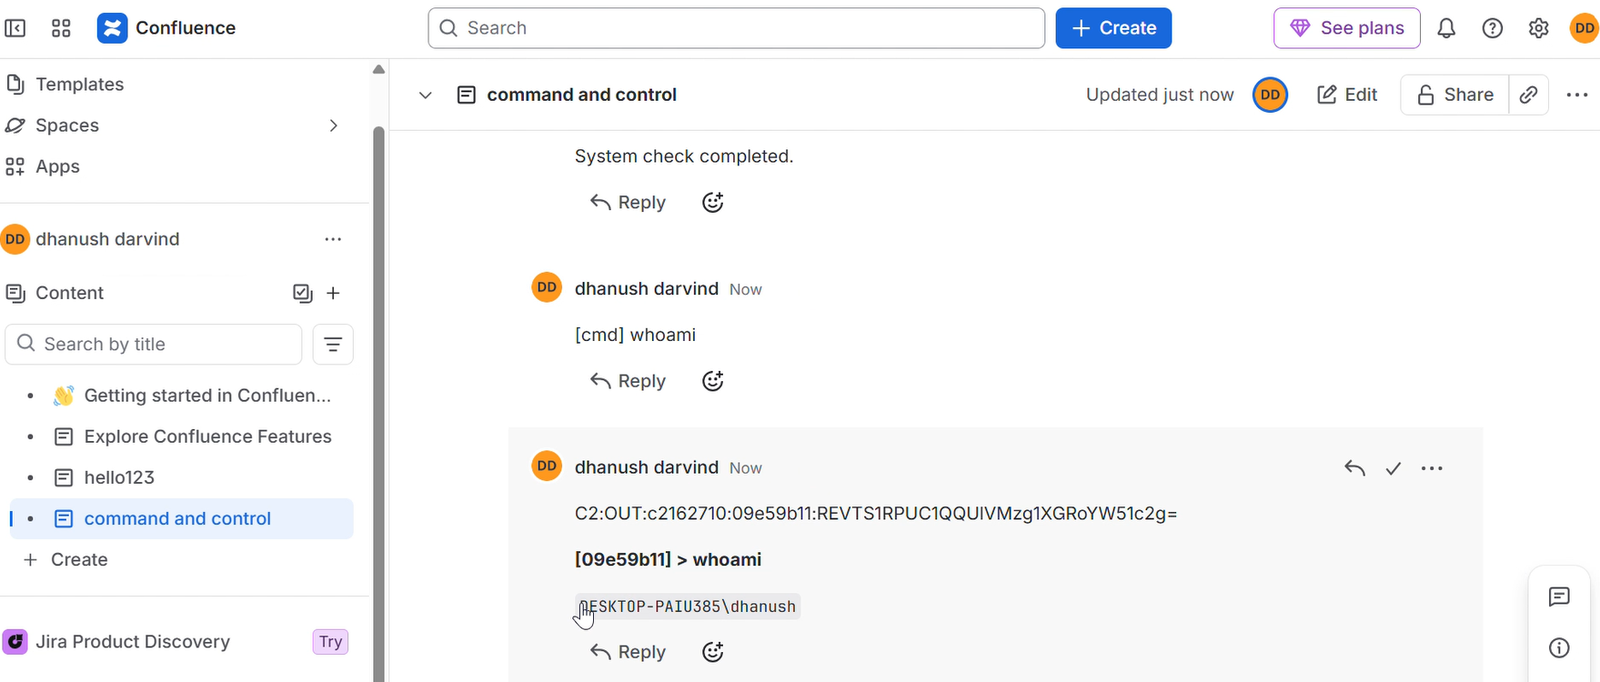 dagowda/confluencec2
Dies ist ein Projekt, das darauf abzielt, jedes andere SaaS-Produkt zu einem C2 zu machen; Confluence ist nur der Anfang.
 jakehildreth/locksmith2
Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer
 david-alvarez-rosa/php-rce
Exploits für CVE-2026-109618 / CVE-2026-109619 zur Erreichung von RCE auf PHP-Zielen
 owasp/xpsd
Erreichbarkeits-Triage für Schwachstellen-Scans. Speist Scanner-Funde in einen LLM-Agenten ein, der Ihren Quellcode liest und entscheidet, welche…
 david-alvarez-rosa/php-rce
Exploits für CVE-2026-109618 / CVE-2026-109619 zur Erreichung von RCE auf PHP-Zielen
 lsudoko/antibody
GitLab-Duo-DevSecOps-Schleife, in der eine zweite KI jeden von einer KI geschriebenen Fix erneut angreift und jede erfolgreiche Umgehung als…
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Führt nicht vertrauenswürdiges Python, JavaScript und Bash in einer gehärteten Jail-Umgebung mit 5-Sekunden-, 128-MB-, 0,5-Kern-, PID- und…
 opiniondealer/crawlbox
Python-Skript, das Webverzeichnisse und Admin-Pfade per Brute-Force mit integrierten oder benutzerdefinierten Wortlisten angreift, mit…
 2t8a/cve-2025-49132
Python-Scanner für CVE-2025-49132, der einen Path Traversal im Locale-Endpunkt des Pterodactyl Panels ausnutzt, um offengelegte…