
 #1
Tools zur Bewertung und Sicherung von Supervisory Control and Data Acquisition (SCADA) und Industrial Control Systems (ICS).
Kitploit empfohlen
 thehappydinoa/awesome-censys-queries
Eine Sammlung faszinierender und bizarrer Censys-Suchabfragen
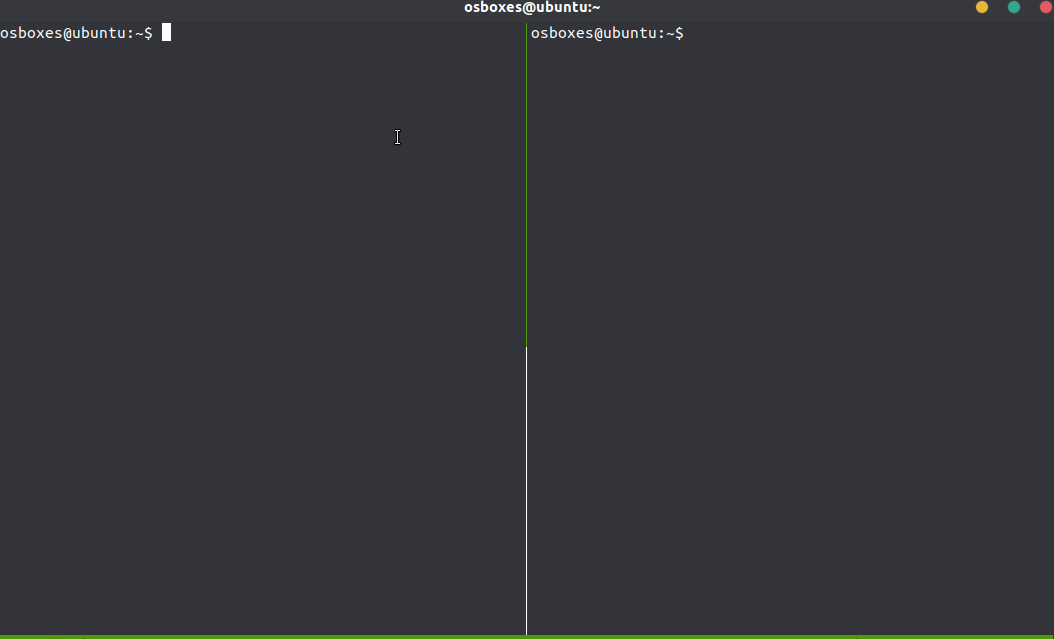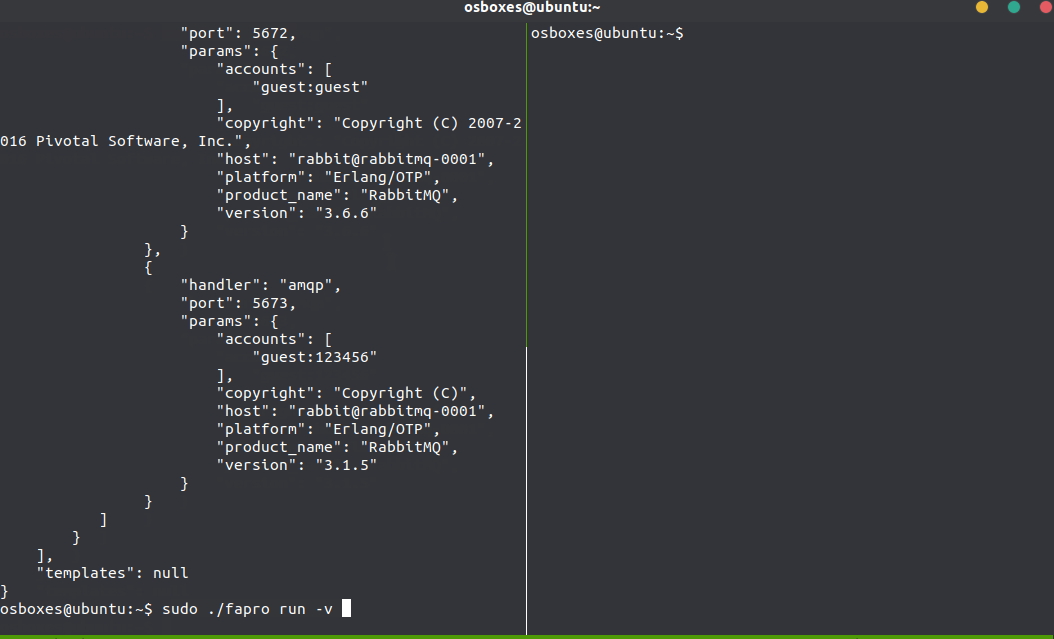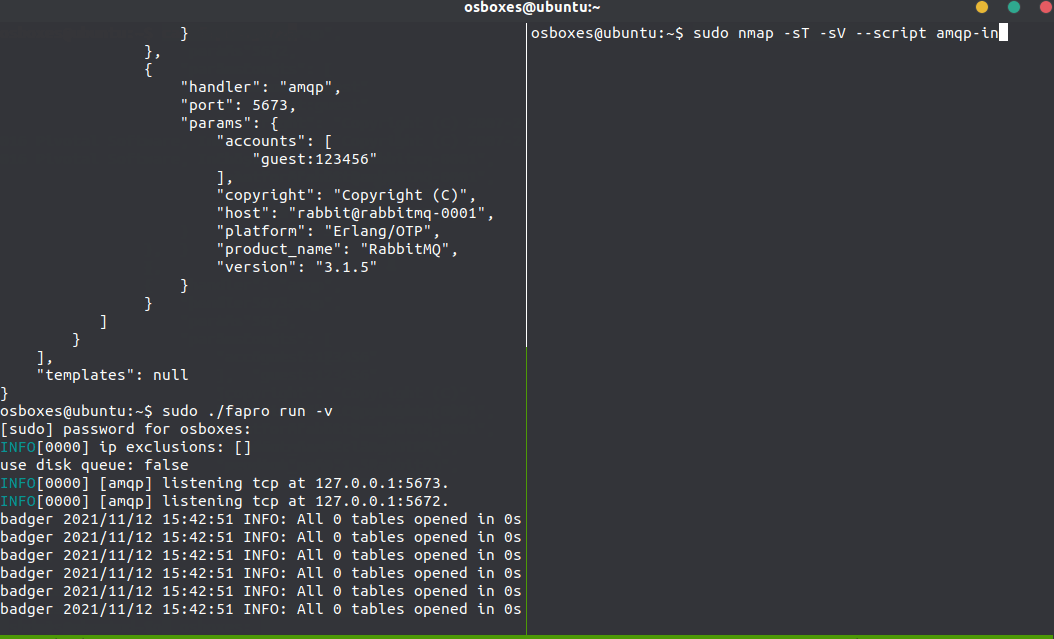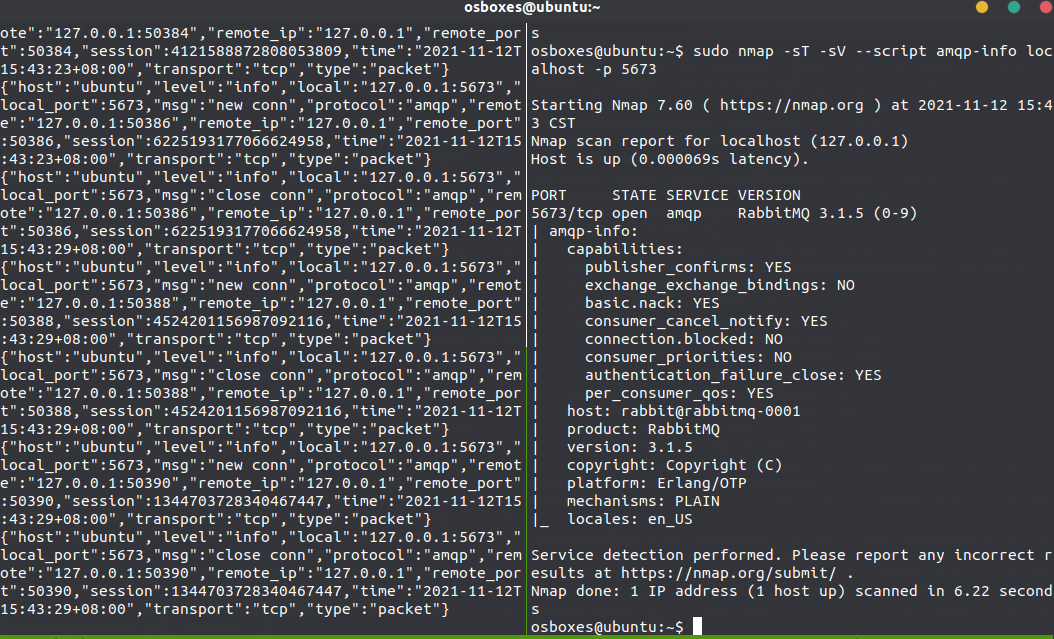 fofapro/fapro
Multi-Protokoll-Honeypot-Simulator, der über 50 Netzwerkdienste mit tiefer Interaktion unterstützt, TCP/UDP/ICMP-Protokollierung, JA3-Fingerprinting…
 digitalbond/redpoint
Nmap-NSE-Skripte für ICS/SCADA-Erkennung und -Enumeration – BACnet, EtherNet/IP, CoDeSys, Fox, Modicon, Omron, S7 – mithilfe von Protokollabfragen…
 praetorian-inc/nerva
Schnelle Service-Fingerprinting-CLI für 170+ Protokolle (TCP/UDP/SCTP) - entwickelt von Praetorian
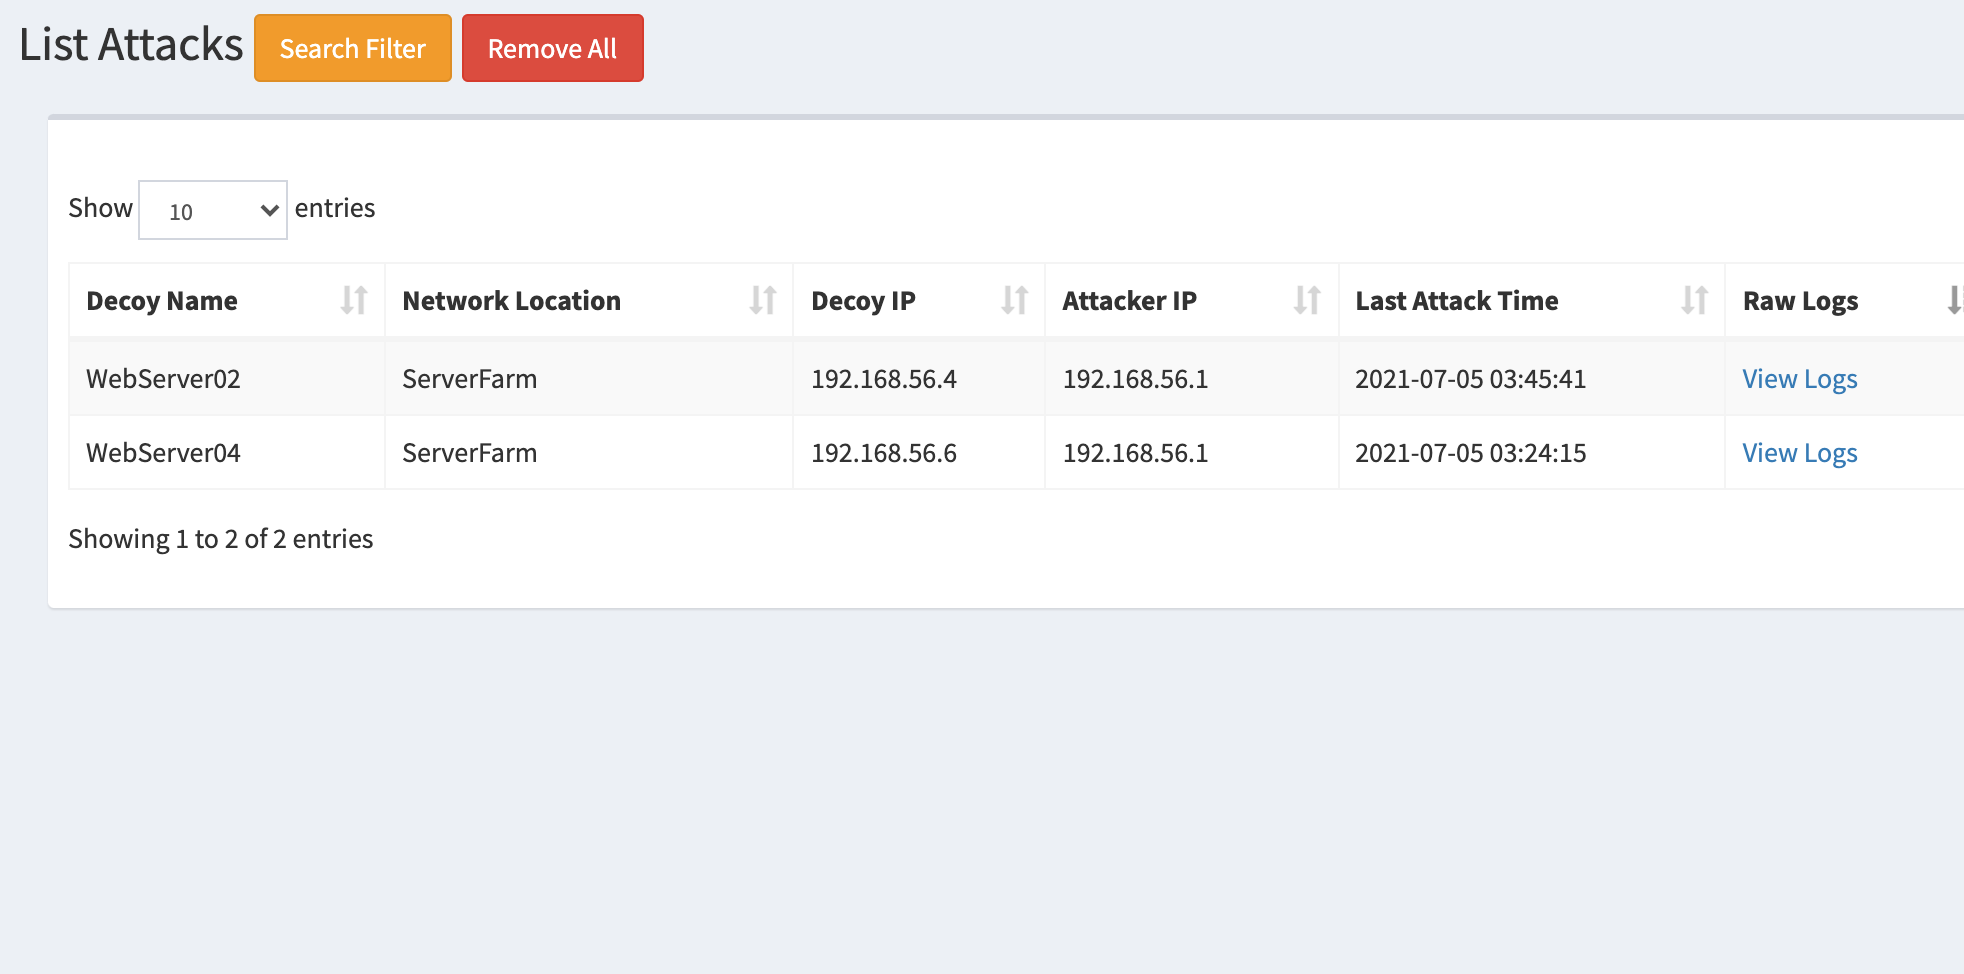 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
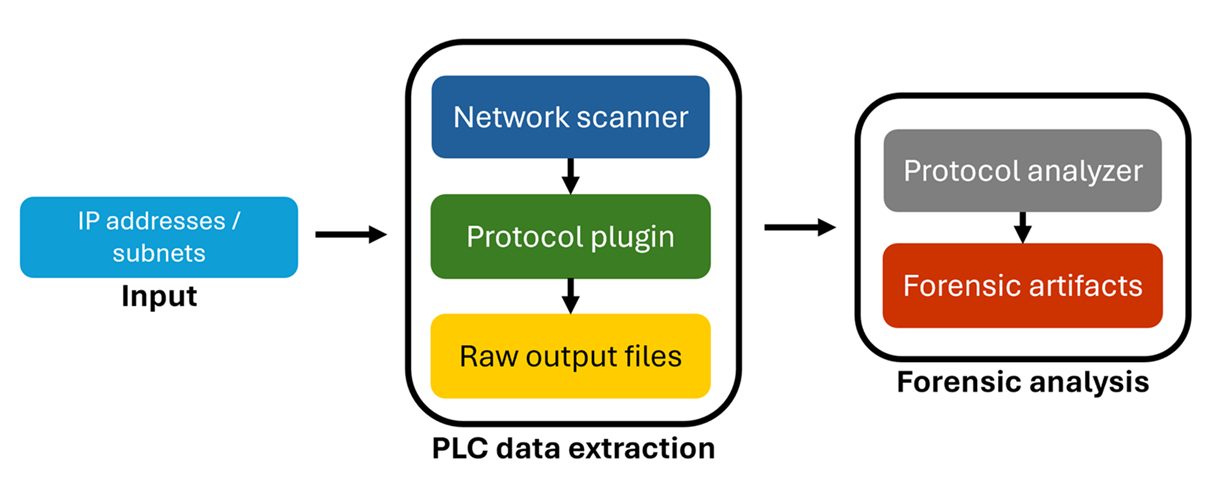 microsoft/ics-forensics-tools
Open-Source-Forensik-Framework zur Analyse von industriellen PLC-Metadaten und Projektdateien. Scannt nach verdächtigen Artefakten in ICS-Umgebungen,…
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…
 scy-phy/minicps
Echtzeit-Simulationsframework für cyber-physische Systeme mit Modellen physischer Prozesse/Steuerungsgeräte und Mininet-basierter Netzwerkemulation,…
 tijldeneut/icssecurityscripts
Python-Skripte für die Sicherheitsbewertung industrieller SPS: Scannen, Enumeration, Steuerung und Exploitation von Beckhoff-, Siemens-, Schneider-,…
 aau-network-security/hostage
Mobiles Honeypot mit geringer Interaktion
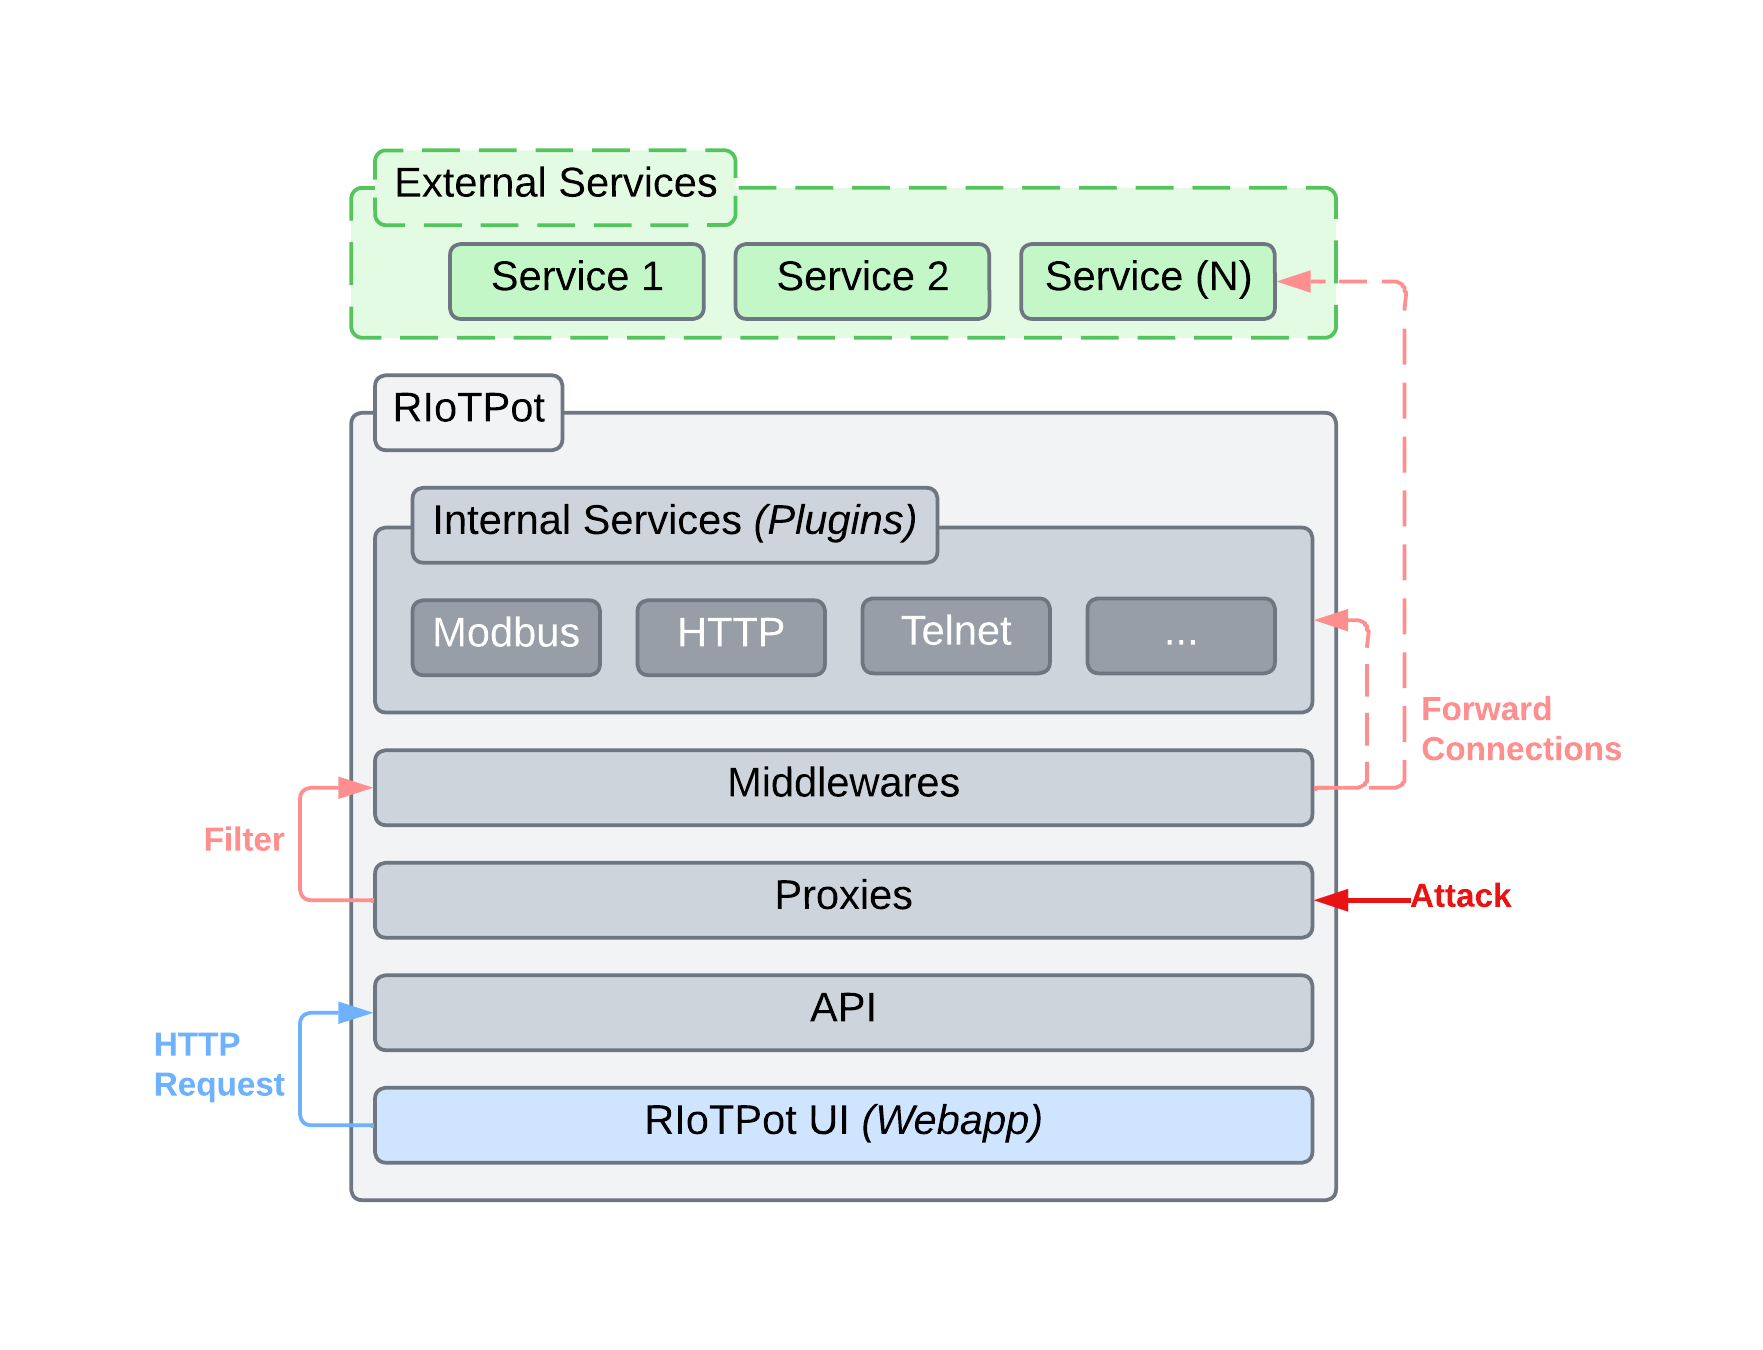 aau-network-security/riotpot
IoT- und Betriebstechnologie-Honeypot
 0x0mar/smod
MODBUS-Penetrationstest-Framework
 rdomanski/exploits_and_advisories
Repository, das öffentliche Exploits, Schwachstellen und Advisories verfolgt, die ich [mit-]entdeckt oder [mit-]verfasst habe.
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 Module, 350 CVEs, 55 Hersteller, APT Group Engine. Deckt Router, IP-Kameras, GPON ONTs, ISP-CPEs,…
 sadfud/exploits
Reale Welt und CTFs, die Web-/Binary-POCs ausnutzen.
 pmaynard/ics-testbed-framework
Stellt realistische virtuelle SCADA/ICS-Testumgebungen mit IEC 60870-5-104- und OPC-UA-Knoten bereit, die Angriffssimulationen, legitime…





