
 #1
Tools zur Bewertung und Sicherung von Supervisory Control and Data Acquisition (SCADA) und Industrial Control Systems (ICS).
Kitploit empfohlen
 unicorn-hyh/cve-2026-31156
Es gibt eine Pfadinjektions-Schwachstelle in OpenPLC-v3, die dadurch entsteht, dass das Programm keine Gültigkeitsprüfungen an den von der…
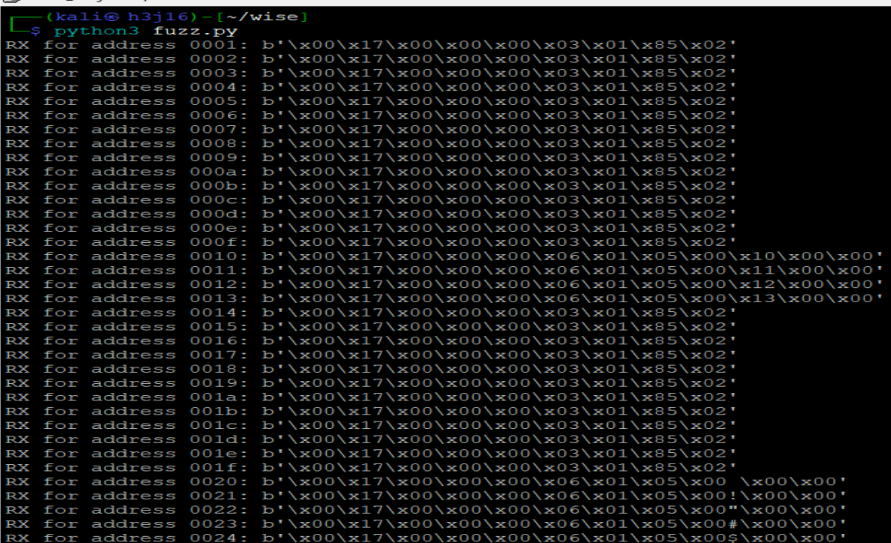 shipcod3/cve-2025-48466
Modbus Packet Injection auf Advantech WISE 4060LAN / IoT-Gateway für Türsteuerung
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - Kritische Authentifizierungsumgehung
 wallyschag/cve-2025-41656
Dieses Repository enthält den Code und die Dateien, die zum Testen und Ausführen eines PoC für CVE-2025-41656 erforderlich sind.
 eyodav/cve-2025-34226
OpenPLC Runtime leidet unter einer persistenten Denial-of-Service-Schwachstelle (DoS) im /upload-program-action-Endpunkt.
 z3usx01/cve-2024-8232
SpiderControl SCADA Web Server Sicherheitslücke beim Datei-Upload
 webraybtl/cve-2022-1068
Analyse und Reproduktion der Modbus-Slave-Pufferüberlauf-Schwachstelle CVE-2022-1068
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
Proof-of-Concept-Exploit für CVE-2021-41579, der beliebiges Datei-Schreiben/-Lesen und RCE über eine bösartige .els-Projektdatei in LAquis SCADA…
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Nicht authentifizierter OS-Befehlseinschleusungs-Exploit für die InSAT MasterSCADA BUK-TS MMadmServ Web-Oberfläche. Liefert eine Reverse-Shell mit…
 vianic/cve-2023-22855
Sicherheitslücke - Kardex Mlog MCC
 seifallahhomrani1/cve-2023-0861-poc
Analysieren und Reproduzieren der Befehlseinschleusung-Schwachstelle (CVE-2023-0861) in NetModule Routern
 d0ubl3g/industrial-security-auditing-framework
ISAF zielt darauf ab, ein Framework zu sein, das die notwendigen Werkzeuge für die korrekte Sicherheitsprüfung industrieller (OT-)Umgebungen…
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer Authentifizierte Remote-Codeausführung.
 hunt3r0x/cve-2021-31630-htb
Proof-of-Concept (PoC) Exploit für CVE-2021-31630, der auf den OpenPLC-Dienst abzielt, der auf der WifineticTwo-Box der Hack The Box-Plattform läuft.
 flojboj/cve-2021-31630
POC-Exploit für CVE-2021-31630, geschrieben in Python3 und mit C-Reverse-Shell im nicht-blockierenden Modus.
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3 WebServer Authentifizierte Remote-Code-Ausführung.
 yanissec/cve-2018-7854
CVE-2018-7854
 yanissec/cve-2018-7849
CVE-2018-7849








